15.2 保護詳細の設定およびレプリケーションの準備
保護詳細は、ワークロード保護と回復設定、および保護されているワークロードのライフサイクル全体にわたる動作を制御します。保護と回復ワークフローの各段階(インベントリの追加、最初のレプリケーションおよび継続的なレプリケーション、フェールオーバー、フェールバック、および再保護)で、関連する設定が保護の詳細から確認されます。ワークロードの保護と回復の基本ワークフローを参照してください。ワークロードの保護の完全なライフサイクルに関連する現在アクティブな設定の収集は、ワークロードの「保護コントラクト」と呼ばれています。.
ワークロードの保護詳細を設定するには:
-
コンテナを追加します。コンテナ(保護ターゲット)の追加を参照してください。
-
ワークロードを追加します。ワークロード(保護ソース)の追加を参照してください。
-
[ワークロード]ページで、必要なワークロードを選択しをクリックします。
または、ワークロードの名前をクリックします。
メモ:PlateSpin Protectインベントリにまだコンテナがない場合は、コンテナの追加を求めるプロンプトが表示されます。下部にあるをクリックして、コンテナを追加します。
-
を選択します。これは、ワークロードからフェールオーバーVMにボリュームデータを完全に転送するか、既存のVM上のボリュームと同期するかを示します。詳細については、初期レプリケーション方法(フルおよび差分)を参照してください。
-
保護ターゲットを割り当てます。これは、コンテナか、初期のレプリケーション方法にを選択した場合は、準備されたワークロードにすることができます。詳細については、初期レプリケーション方法(フルおよび差分)を参照してください。
メモ:インベントリにコンテナが1つしかない場合は、そのコンテナにワークロードが自動的に割り当てられます。
-
ビジネスの継続性のニーズによって決定される設定の各セットの保護詳細を設定します。ワークロード保護の詳細を参照してください。
-
PlateSpin Protect Webインタフェースによって検証エラーが表示された場合、これを修正します。
-
をクリックします。
または、をクリックします。これにより、設定が保存されると同時にコマンド(必要に応じてデータ転送ドライバをソースワークロードにインストールし、ワークロードの初期VMレプリカを作成)が実行されます。
プロセスが終了するのを待ちます。終了したら、イベントがダッシュボード上に表示されます。
15.2.1 ワークロード保護の詳細
ワークロード保護の詳細は、表 15-1に示す5つのパラメータセットによって表されます。
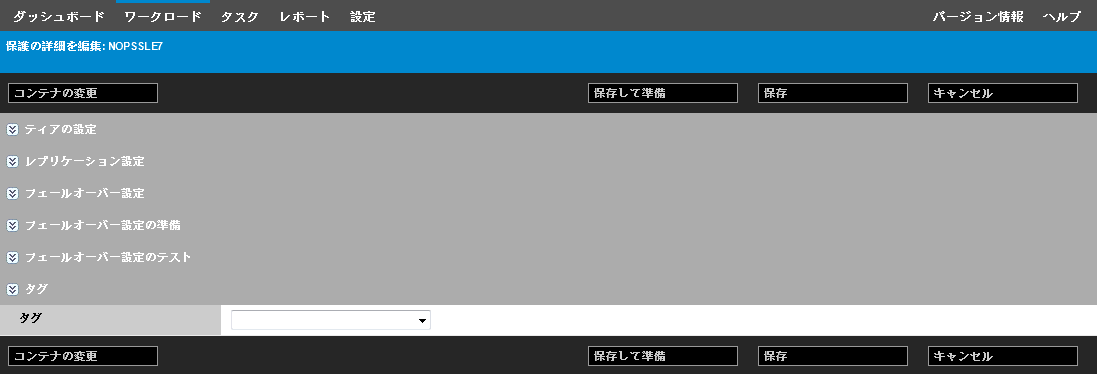
左側にある アイコンをクリックすると、各パラメータセットを展開したり、縮小したりできます。
表 15-1 ワークロード保護の詳細
|
パラメータの設定 |
Details (詳細) |
|---|---|
|
Tier Settings (ティアの設定) |
|
|
保護ティア |
現在の保護が使用する保護ティアを指定します。詳細については、保護ティアを参照してください。 |
|
レプリケーション設定 |
|
|
転送方法 |
(Windows)ファイルベースまたはブロックベースのデータ転送メカニズムを選択します。ブロックベースコンポーネントを使用するブロックレベルレプリケーションと使用しないブロックレベルレプリケーションの詳細については、サポートされるデータ転送方法を参照してください。 暗号化を有効にするには、オプションを選択します。転送におけるデータの暗号化を参照してください。 |
|
暗号の転送 |
(Linux)暗号化を有効にするには、オプションを選択します。詳細については、転送におけるデータの暗号化を参照してください。 |
|
ソース資格情報 |
ワークロードにアクセスするために必要な資格情報を指定します。詳細については、ワークロードおよびコンテナの資格情報向けのガイドラインを参照してください。 |
|
CPU |
(最小のVMハードウェアレベル8でVMware 5.1、5.5、および6.0を使用するVMコンテナ)フェールオーバーワークロードに対し、ソケット数およびソケットあたりのコア数を指定します。合計コア数は自動的に計算されます。このパラメータは、初期レプリケーション設定であるとともにワークロードの初期セットアップに適用されます。 メモ:ワークロードが使用できるコアの最大数は、外部的な要因によって変わります。たとえば、ゲストオペレーティングシステム、VMのハードウェアバージョン、ESXiホストのVMwareライセンス、vSphereのESXiホストの計算リソースの上限(「vSphere 5.1 Configuration Maximums」を参照)などです。 ゲストOSのディストリビューションによっては、コア数およびソケットあたりのコア数の設定が遵守されない場合があります。たとえば、SLES 10 SP4およびOES 2 SP3を使用するゲストOSでは、インストールされている本来のコア数とソケットの設定が保持されます。一方、SLES、RHEL、およびOESの他のディストリビューションでは、この設定が遵守されます。 |
|
CPUの数 |
(VMware 4.1を使用するVMコンテナ)フェールオーバーワークロードに割り当てる必要があるvCPU (仮想CPU)の数を指定します。このパラメータは、初期レプリケーション設定であるとともにワークロードの初期セットアップに適用されます。各vCPUは、VMコンテナ上のゲストOSには、1つのコア、1つのソケットとして表示されます。 |
|
レプリケーションネットワーク |
レプリケーションのトラフィックを、VMコンテナで定義されている仮想ネットワークに基づいて分離します。詳細については、ネットワーキングを参照してください。 この設定では、PlateSpin Protect Linux RAMディスク(LRD)レプリケーションネットワークが使用するMTU値も指定できます。この値を設定すると、小さめのMTU値が設定されているネットワーク(VPNなど)上で超過送信が発生するのを避けることができます。デフォルト値は空の文字列です(テキストボックスには何も表示されません)。LRDでネットワーキングが設定されている場合、ネットワークデバイスで独自にデフォルト値(通常は1500)を設定できます。値を入力した場合、PlateSpin Protectは、ネットワークインタフェースを設定する際にMTUを調整します。 |
|
Allowed Networks (許可されているネットワーク) |
レプリケーショントラフィックに使用する送信元の1つまたは複数のネットワークインタフェース(NICまたはIPアドレス)を指定します。 |
|
Resource Pool for Target VM (ターゲットVMのリソースプール) |
(VMコンテナはDRSクラスタの一部です)フェールオーバーVMを作成するリソースプールの場所を指定します。 |
|
VM Folder for Target VM (ターゲットVMのVMフォルダ) |
(VMコンテナはDRSクラスタの一部です)フェールオーバーVMを作成するVMフォルダの場所を指定します。 |
|
Configuration File Datastore (環境設定ファイルのデータストア) |
VM環境設定ファイルの保存用に、VMコンテナに関連付けられているデータストアを選択します。詳細については、復旧ポイントを参照してください。 |
|
保護ボリューム |
保護するボリュームを選択し、VMコンテナの特定のデータストアにそれらのレプリカを割り当てます。 |
|
Thin Disk (シンディスク) |
シン仮想ディスク機能を有効にする場合に選択します。それにより仮想ディスクがサイズ設定されたVMとして表示されますが、そのディスク上のデータで実際に必要なディスクスペースのみを消費します。 |
|
Protected Logical Volumes (保護する論理ボリューム) |
(Linux) LinuxワークロードまたはOpen Enterprise Serverワークロード上のNSSプールについて保護対象となる1つ以上のLVM論理ボリュームを指定します。 |
|
Non-volume Storage (非ボリュームストレージ) |
(Linux)ソースワークロードに関連付けるストレージ領域(スワップパーティションなど)を指定します。このストレージは、フェールオーバーワークロードで再作成されます。 |
|
Volume Groups (ボリュームグループ) |
(Linux)レプリケーション設定の[Protected Logical Volumes (保護する論理ボリューム) (保護する論理ボリューム)]セクションにリストされているLVM論理ボリュームと一緒に保護するLVMボリュームグループを指定します。 |
|
レプリケーション中のサービス/デーモン状態の停止 |
レプリケーション中に自動停止するWindowsサービスまたはLinuxデーモンを選択します。詳細については、サービスおよびデーモンの制御を参照してください。 |
|
フェールオーバーの設定 |
|
|
VMメモリ |
フェールオーバーワークロードに割り当てられるメモリの量を指定します。 |
|
Hostname and Domain/Workgroup affiliation (ホスト名およびドメイン/ワークグループの加入) |
フェールオーバーワークロードがライブのときの識別情報およびドメイン/ワークグループの加入を指定します。ドメインの加入には、ドメイン管理者の資格情報が必要です。 |
|
Network Connections |
フェールオーバーワークロードのLAN設定を指定します。詳細については、ネットワーキングを参照してください。 |
|
DNSサーバ |
プライマリDNSサーバおよび代替DNS (オプション)のIPアドレスを指定します。 |
|
サービス/デーモンの状態の変更 |
特定のアプリケーションサービス(Windows)またはデーモン(Linux)の起動状態を指定します。サービスおよびデーモンの制御を参照してください。 |
|
Prepare for Failover Settings (フェールオーバーの準備設定) |
|
|
Temporary Failover Network (一時フェールオーバーネットワーク) |
オプションのフェールオーバーの準備操作中におけるフェールオーバーワークロードの一時的なLAN設定を指定します。ネットワーキングを参照してください。 |
|
テストフェールオーバー設定 |
|
|
VMメモリ |
必要なRAMを一時ワークロードに割り当てます。 |
|
ホスト名 |
ホスト名を一時ワークロードに割り当てます。 |
|
ドメイン/ワークグループ |
一時ワークロードをドメインまたはワークグループに加入させます。ドメインの加入には、ドメイン管理者の資格情報が必要です。 |
|
Network Connections |
一時ワークロードのLAN設定を指定します。詳細については、ネットワーキングを参照してください。 |
|
DNSサーバ |
プライマリDNSサーバおよび代替DNS (オプション)のIPアドレスを指定します。 |
|
サービス/デーモンの状態の変更 |
特定のアプリケーションサービス(Windows)またはデーモン(Linux)の起動状態を指定します。詳細については、サービスおよびデーモンの制御を参照してください。 |
|
タグ |
|
|
タグ |
(オプション)このワークロードにタグを割り当てます。ワークロードのタグ付けを参照してください。 |