1.6 レプリカ
レプリカは、eDirectoryサーバに分配されたユーザ定義済みのパーティションのコピーまたはインスタンスです。ネットワークに複数のeDirectoryサーバがある場合、ディレクトリのレプリカ(コピー)を複数保存しておくことができます。これにより、あるサーバやそのサーバに対するネットワークリンクが機能しなくなった場合でも、ユーザが残りのネットワークリソースにログインして使用できます(図 1-18を参照)。
図 1-18 eDirectoryレプリカ
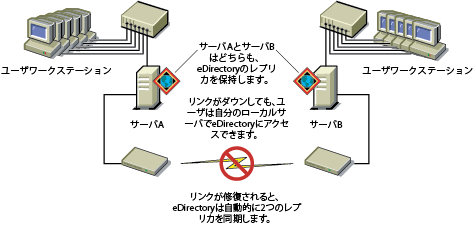
それぞれのサーバは65,000を超えるeDirectoryレプリカを格納できます。ただし、同じユーザ定義パーティションのレプリカを、同じサーバ上に2つ以上格納することはできません。レプリカの詳細な説明については、セクション 6.0, パーティションおよびレプリカの管理を参照してください。
eDirectoryの障害対策として、レプリカを3つ保存しておくことをお勧めします(レプリカを保存するeDirectoryサーバが3箇所あると想定した場合)。単独のサーバに、複数のパーティションのレプリカを保存することもできます。
レプリカサーバは、eDirectoryレプリカのみを格納する専用サーバです。このタイプのサーバは、DSMASTERサーバとも呼ばれます。この環境設定は、多くの単一サーバリモートオフィスを使用する企業などでよく利用されます。レプリカサーバを使用すると、リモートオフィスの場所のパーティション用として追加のレプリカを格納できます。
また、障害復旧計画にそれを含めることもできます(DSMASTERサーバによる災害対策の説明を参照)。
eDirectoryのレプリケーションでは、サーバファイルシステムの障害対策は提供されません。eDirectoryオブジェクトに関する情報のみが、複製されます。TTS™ (トランザクショントラッキングシステム™)、ディスクミラーリング/二重化、RAID、またはNRS (NetIQ Replication Services)を使用することにより、ファイルシステムの耐障害性を得ることができます。
バインダリサービスを提供するサーバでは、マスタレプリカ、または読み書き可能レプリカが必要になります。
ユーザがWAN経由でeDirectory情報に定期的にアクセスしている場合は、必要な情報を含んだレプリカをサーバに配置し、ユーザがローカルでアクセスできるようにすることで、アクセス時間とWANトラフィックを減らすことができます。
LANにおいても、ある程度は同じことが当てはまります。ネットワーク上の複数のサーバにレプリカを分散すると、情報は、通常、最も近くにある使用可能なサーバから取得されます。
1.6.1 レプリカのタイプ
eDirectoryでは、次の図に示したレプリカのタイプがサポートされます。
図 1-19 レプリカのタイプ
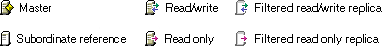
マスタレプリカ
 マスタレプリカはオブジェクトやパーティションへの変更を開始するために使用される、書き込み可能なレプリカタイプです。マスタレプリカは、次のタイプのeDirectoryパーティション操作を管理します。
-
レプリカのサーバへの追加
-
レプリカのサーバからの削除
-
eDirectoryツリーの新しいパーティションの作成
-
eDirectoryツリーの既存のパーティションの削除
-
eDirectoryツリーのパーティションの移動
マスタレプリカは、次のタイプのeDirectoryオブジェクト操作にも使用されます。
-
eDirectoryツリーへの新しいオブジェクトの追加
-
eDirectoryツリーの既存のオブジェクトの削除、リネーム、または移動
-
eDirectoryツリーへのオブジェクトの認証
-
eDirectoryツリーへの新しいオブジェクト属性の追加
-
既存の属性の変更または削除
デフォルトでは、ネットワークの最初のeDirectoryサーバが、マスタレプリカを保持します。マスタレプリカは、各パーティションに同時に1つだけ存在します。別のレプリカを作成すると、デフォルトで読み書き可能レプリカになります。
マスタレプリカを保持しているサーバを1~2日以上ダウンさせる場合は、読み書き可能レプリカのうち1つをマスタレプリカにすることができます。オリジナルのマスタレプリカは、自動的に読み書き可能レプリカになります。
eDirectoryで新しいレプリカやパーティションの作成などの操作をするには、ネットワークでマスタレプリカが使用可能である必要があります。
読み書き可能レプリカ
 eDirectoryが、読み書き可能レプリカおよびマスタレプリカのオブジェクト情報にアクセスして、変更できます。すべての変更内容は、すべてのレプリカに自動的に伝えられます。
WANリンクの通信速度が遅い場合やルータがビジー状態の場合など、ネットワークインフラストラクチャで遅延のためeDirectoryのユーザへの反応が遅い場合は、eDirectoryを必要とするユーザの近くに読み書き可能レプリカを作成できます読み書き可能レプリカは、サーバにいくつでも作成できますが、レプリカが増えると、同期を取るためにトラフィックの量が増加します。
読み込み専用レプリカ
 読み込み専用レプリカは、パーティションの境界内にあるすべてのオブジェクトに関する情報を読み込むのに使用される、読み込み可能なレプリカタイプです。読み込み専用レプリカは、マスタレプリカと読み書き可能レプリカからの同期更新は受け入れますが、クライアントからの直接の変更は受け入れません。ログイン更新が有効になっている場合、読み込み専用レプリカへのログインにより属性の更新が発生するため、ログインは失敗します。
このレプリカタイプは、バインダリエミュレーションを提供できませんが、eDirectoryツリーの障害対策を提供しています。マスタレプリカおよびすべての読み書き可能なレプリカが破壊または破損すると、読み込み専用レプリカを新しいマスタレプリカに昇格させることができます。
また、NDSオブジェクトの読み込みやパーティションの境界内のすべてのオブジェクトを含むフォールトトレランス、およびパーティションルートオブジェクトを含むNDSディレクトリツリーへの接続も提供します。
クライアントは常に読み書き可能レプリカにアクセスし、変更を加え続けることができるため、ツリー内のセキュリティポリシーを確立してオブジェクトの変更を制限する目的のために読み込み専用レプリカを使用することは避けてください。権利継承フィルタの使用のように、この目的でディレクトリに存在するメカニズムは他にもあります。詳細については、IRF(権利継承フィルタ)を参照してください。
フィルタ済み読み書き可能レプリカ
 フィルタ済み読み書き可能レプリカには、フィルタ済みオブジェクトセットまたはオブジェクトクラスが、それらのオブジェクトのフィルタ済み属性セットおよび値とともに格納されます。それに含まれる内容は、ホストサーバのレプリケーションフィルタに固有のeDirectoryオブジェクトおよびプロパティのタイプに限定されます。ユーザはレプリカの内容を読み取ったり、変更することができ、eDirectoryは選択されたオブジェクト情報にアクセスしたり、変更することができます。選択された変更内容は、すべてのレプリカに自動的に伝えられます。
フィルタ済みレプリカの場合、サーバごとにフィルタを1つだけ指定できます。つまり、あるサーバで定義されているフィルタは、そのサーバ上のすべてのフィルタ済みレプリカに適用されます。フィルタ済みレプリカは、サーバにいくつでも作成できますが、レプリカが増えると、同期を取るためのトラフィックの量が増加してしまいます。
詳細については、フィルタ済みレプリカを参照してください。
フィルタ済み読み込み専用レプリカ
 フィルタ済み読み込み専用レプリカには、フィルタ済みオブジェクトセットまたはオブジェクトクラスが、それらのオブジェクトのフィルタ済み属性セットおよび値とともに格納されます。フィルタ済み読み込み専用レプリカは、マスタレプリカと読み書き可能レプリカからの同期更新は受け入れますが、クライアントからの直接の変更は受け入れません。ユーザはこのレプリカの内容を読み込むことができますが、変更はできません。それに含まれる内容は、ホストサーバのレプリケーションフィルタに固有のeDirectoryオブジェクトおよびプロパティのタイプに限定されます。
詳細については、フィルタ済みレプリカを参照してください。
サブオーディネートリファレンスレプリカ
サブオーディネートリファレンスレプリカは、システム生成のレプリカで、マスタレプリカや読み書き可能レプリカのオブジェクトをすべて含んでいるわけではありません。したがって、サブオーディネートリファレンスレプリカは、障害対策を提供していません。サブオーディネートリファレンスレプリカは、eDirectoryによるパーティションの境界を超えた名前の解決に必要な情報のみを格納するために生成される内部ポインタです。
サブオーディネートリファレンスレプリカを削除することはできません。不要になった時点で、eDirectoryが自動的に削除します。サブオーディネートリファレンスレプリカは、ペアレントパーティションのレプリカを保持し、チャイルドパーティションのレプリカを保持していないサーバでのみ作成されます。
チャイルドパーティションのレプリカが、ペアレントのレプリカを保持するサーバにコピーされた場合、サブオーディネートリファレンスレプリカは自動的に削除されます。