1.9 eDirectoryでの権利
ツリーを作成すると、デフォルトの権利割り当てによって、ネットワークへの汎用アクセスとセキュリティが与えられます。デフォルトの割り当てには、次のようなものがあります。
-
ユーザAdminはツリーの最上位に対してスーパバイザ権を持ちます。これにより、Adminはディレクトリ全体を完全に制御できます。Adminは、サーバオブジェクトに対してもスーパバイザ権を持ち、サーバ上のどのボリュームに対しても完全に制御できます。
-
[Public]はツリーの最上位のブラウズ権を持ちます。これにより、すべてのユーザが、パブリックアクセスを通して、ツリー内のすべてのオブジェクトを表示する権利を持つことになります。
-
アップグレードプロセス、印刷アップグレード、Windowsユーザ移行を通して作成されたオブジェクトは、ほとんどの状況で適切なトラスティ割り当てを受け取ります。
1.9.2 eDirectoryでの権利の概念
eDirectoryでの権利についてより良く理解していただくために、次に各権利の概念について説明します。
オブジェクト(エントリ)権
トラスティ割り当てを作成するときには、オブジェクト権とプロパティ権を与えることができます。オブジェクト権はオブジェクト全体の操作に適用されますが、プロパティ権は一定のオブジェクトプロパティにのみ適用されます。オブジェクト権は、eDirectoryデータベース内でエントリが提供されるため、エントリ権と呼ばれます。
各権利について、次に説明します。
-
スーパバイザ には、オブジェクトおよびそのオブジェクトのすべてのプロパティに対する、すべての権利が含まれます。
-
参照 とは、ツリー内のオブジェクトを参照する権利です。オブジェクトのプロパティを参照する権利は含まれていません。
-
作成 は、ターゲットオブジェクトがコンテナの場合にのみ適用されます。トラスティがコンテナの下に新規オブジェクトを作成する権利のことで、ブラウズ権も含まれます。
-
削除 とは、ディレクトリからターゲットを削除する権利です。
-
リネーム とは、ターゲット名を変更する権利です。
プロパティ権
トラスティ割り当てを作成するときには、オブジェクト権とプロパティ権を与えることができます。オブジェクト権はオブジェクト全体の操作に適用されますが、プロパティ権は一定のオブジェクトプロパティにのみ適用されます。
iManagerでは、プロパティ権の管理用に次の2つのオプションが用意されています。
-
[]項目が選択されている場合は、すべてのプロパティを同時に管理できます。
-
特定のプロパティが選択されている場合は、選択された個々のプロパティを管理できます。
重要:あるユーザの[All Attributes Rights]プロパティへの読み取りアクセスをトラスティに付与した場合、そのトラスティには、そのユーザの[Password Management]属性への読み取りアクセスが与えられます。トラスティは、そのユーザのパスワードを読み込むことができるようになります。
パスワードポリシーの作成と管理の詳細については、パスワードポリシーの作成を参照してください。
各権利について、次に説明します。
-
スーパバイザ トラスティにプロパティの完全な制御権を与えます。
-
比較 トラスティは、プロパティの値と任意の値を比較できます。この権利によって検索が可能になります。検索では、TRUEまたはFALSEの結果のみ返されます。トラスティは、プロパティの値を実際に参照することはできません。
-
読み込み トラスティはプロパティの値を参照することができます。この権利には、比較権が含まれます。
-
書き込み トラスティはプロパティの値を作成、変更、および削除できます。
-
自己追加 トラスティ自身をプロパティの値として追加または削除する権利です。この権利は、メンバーシップリストまたはACL(アクセス制御リスト)などのような、値としてオブジェクト名を持つプロパティに適用されます。
有効な権利
ユーザは、明示的なトラスティ割り当て、継承、および同等セキュリティなどのさまざまな方法で権利を受け取ることができます。権利は、権利継承フィルタにより制限され、下位レベルのトラスティ割り当てによって変更、または取り消すこともできます。これらのすべてのアクションによる最終結果、つまりユーザが行使できる権利は、有効な権利と呼ばれます。
ユーザがいずれかの操作を実行しようとするたびに、該当のオブジェクトに対するそのユーザの有効な権利が計算されます。
有効な権利を計算する方法
ユーザがネットワークリソースにアクセスを試みるたびに、eDirectoryは次の手順でそのターゲットリソースに対するユーザの有効な権利を計算します。
-
計算で考慮される権利を持ったトラスティをリストします。考慮されるトラスティには次のものがあります。
-
ターゲットリソースにアクセスしようとしているユーザ
-
ユーザが同等セキュリティとなっているオブジェクト
-
-
リスト内の各トラスティに対して、次のように有効な権利を決定します。
-
まず、ツリーの最上位に対してトラスティが継承可能な権利を持っているかどうかチェックします。
eDirectoryはTreeオブジェクトのオブジェクトトラスティ(ACL)プロパティをチェックして、該当のトラスティが登録された項目があるかどうか調べます。該当のトラスティが登録された項目が見つかり、その権利が継承可能な場合、eDirectoryはそれらの項目に指定された権利を、該当のトラスティの有効な権利の初期セットとして使用します。
-
ツリー内の、ターゲットリソースが含まれている分岐を1レベル下に移動します。
-
このレベルでフィルタリングされるすべての権利を削除します。
eDirectoryはこのレベルのACLをチェックし、該当のトラスティの有効な権利のタイプ(オブジェクト、すべてのプロパティ、または特定のプロパティ)と一致するIRF(権利継承フィルタ)がないか調べます。検出された場合は、eDirectoryは該当のトラスティの有効な権利から、これらのIRFによって継承を阻止されるすべての権利を削除します。
たとえば、上位のレベルで、トラスティの有効な権利にすべてのプロパティに対する書き込み権の割り当てが含まれていても、このレベルのIRFによってその継承を阻止された場合、すべてのプロパティに対する書き込み権はトラスティの有効な権利から削除されます。
-
このレベルで割り当てられた継承可能な権利があれば追加し、必要に応じて他の割り当てを無効化します。
eDirectoryはこのレベルのACLをチェックし、該当のトラスティが登録された項目があるかどうかチェックします。該当のトラスティが登録された項目が見つかり、その権利が継承可能な場合、eDirectoryはそれらの項目の権利をトラスティの有効な権利にコピーし、必要に応じて他の割り当てを無効化します。
たとえば、上位のレベルで、トラスティの有効な権利に作成および削除オブジェクト権が含まれ、プロパティ権についてはまったく含まれていないときに、このレベルのACLに、該当のトラスティに対する0オブジェクト権の割り当てとすべてのプロパティの書き込み権の割り当てが含まれている場合、トラスティの既存のオブジェクト権(作成および削除)は0権利と置き換えられ、新たにすべてのプロパティ権が追加されます。
-
eDirectoryは、ツリーの各レベル(ターゲットリソースのレベルを含む)でフィルタリングと追加の手順(上記のステップ 2.cおよびステップ 2.d)を繰り返します。
-
ターゲットリソースで割り当てられた継承不可能な権利があれば追加し、必要に応じて他の割り当てを無効化します。
eDirectoryは、上記のステップ 2.dと同じ処理を行います。その結果作成される権利セットが、該当のトラスティの有効な権利になります。
-
-
リスト内のすべてのトラスティの有効な権利を次のように結合します。
-
eDirectoryはりスト内のいずれかのトラスティが所有している権利をすべて含めます。リスト内のどのトラスティも所有していない権利のみ除外します。権利タイプは混在させません。たとえば、特定のプロパティに対する権利を、すべてのプロパティに対する権利に追加したり、その逆を行うことはありません。
-
現在有効な権利に暗黙で含まれる権利を追加します。
権利の設定により、ターゲットリソースに対するユーザの有効な権利が作られます。
-
例
ユーザ「DJones」が、ボリューム「Acctg_Vol」にアクセスしようとしています。図 1-20を参照してください。
図 1-20 トラスティ権の例
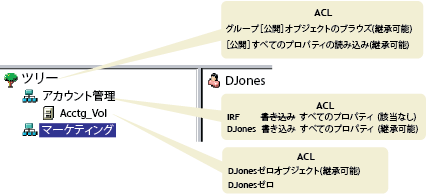
次の手順は、eDirectoryがAcctg_Volに対するDJonesの有効な権利を計算する方法を示したものです。
-
計算で考慮される権利を持ったトラスティは、DJones、Marketing、Tree、および[Public]です。
ここでは、DJonesがどのグループまたは役割にも所属せず、どの同等セキュリティにも明示的に割り当てられていないと仮定しています。
-
各トラスティの有効な権利は、次のとおりです。
-
DJones: 0オブジェクト、0すべてのプロパティ
Acctg_Volで0すべてのプロパティ権を割り当てられることで、Accountingでのすべてのプロパティに対する書き込み権の割り当ては無効化されます。
-
Marketing: 0すべてのプロパティ
ツリーの最上位にあるすべてのプロパティに対する書き込み権の割り当ては、AccountingでのIRFによって除外されます。
-
Tree: 権利なし
Treeには、関連するどのツリー分岐でも、権利はまったく割り当てられません。
-
[パブリック]: オブジェクトのブラウズ権、すべてのプロパティの読み込み権
これらの権利はルートで割り当てられ、関連するツリー分岐のどの位置でも、フィルタリングも無効化もされません。
-
-
これらすべてのトラスティの権利を結合することによって、次のようになります。
DJones: オブジェクトのブラウズ権、すべてのプロパティの読み込み権
-
すべてのプロパティの読み込み権に伴って暗黙で割り当てられるすべてのプロパティの比較権を追加することで、最終的にAcctg_Volに対するDJonesの有効な権利は次のようになります。
DJones: オブジェクトのブラウズ権、すべてのプロパティの読み込み、比較権
有効な権利のブロック
有効な権利の計算方法では、IRFに頼らずに特定の権利を特定のユーザに対してブロックする方法は、必ずしも明確ではありません(IRFはすべてのユーザの権利をブロックします)。
特定の権利をIRFに頼らずにユーザに対してブロックするには、次のような方法があります。
-
ターゲットリソース、およびツリー内のターゲットリソースよりも上位のレベルで、該当のユーザおよびそのユーザと同等セキュリティになるオブジェクトにそれらの権利を割り当てないようにする。
-
該当のユーザまたはそのユーザが同等セキュリティになるいずれかのオブジェクトにそれらの権利が実際に割り当てられている場合は、ツリーの下位レベルに、それらの権利の割り当てを阻止する何らかの割り当てをそのオブジェクトに対して与えるようにする。不適切な権利を持つすべての(ユーザと関連する)トラスティに対して、これを実行します。
同等セキュリティ
同等セキュリティとは、別のオブジェクトと同じ権利を持つことを意味します。あるオブジェクト(オブジェクトA)を別のオブジェクト(オブジェクトB)に対して同等セキュリティに設定すると、オブジェクトAの有効な権利の計算時にオブジェクトBの権利がオブジェクトAに追加されます。
たとえば、ユーザオブジェクトJoeをAdminオブジェクトと同等セキュリティにするとします。同等セキュリティを割り当てた後は、Joeは、ツリーおよびファイルシステムに対して、Adminが持つ権利と同じ権利を持つことになります。
同等セキュリティには、次の3つのタイプがあります。
-
明示的:割り当てによる
-
自動的: グループまたは役割のメンバーシップによる
-
暗黙的:すべてのペアレントコンテナおよび[パブリック]トラスティと同等
同等セキュリティは、1ステップにかぎり有効です。たとえば、さらに別のユーザを上の例のJoeと同等セキュリティにした場合、このユーザはJoeの権利は受け取りますが、Adminの権利は受け取りません。
同等セキュリティは、該当のユーザオブジェクトの同等セキュリティプロパティの値としてeDirectoryに記録されます。
ユーザオブジェクトを職種オブジェクトにその職種の担当者として追加すると、そのユーザは自動的にその職種オブジェクトと同等セキュリティになります。ユーザをグループオブジェクトに追加した場合も同様です。
ACL(アクセス制御リスト)
ACL(アクセス制御リスト)は、オブジェクトトラスティプロパティとも呼ばれます。トラスティを割り当てると、そのトラスティは値としてターゲットのオブジェクトトラスティ(ACL)プロパティに追加されます。
このプロパティは、次の理由から、ネットワークのセキュリティに大きく影響します。
-
オブジェクトのオブジェクトトラスティ(ACL)プロパティに対する書き込み権またはスーパバイザ権を持つユーザは、そのオブジェクトのトラスティが誰であるかを知ることができる。
-
オブジェクトのオブジェクトトラスティ(ACL)プロパティに対して自己追加権を持つユーザは、そのオブジェクトに対する自分の権利を変更できる。たとえば、そのユーザは自分にスーパバイザ権を与えることができます。
このため、コンテナオブジェクトのすべてのプロパティに対して自己追加権を与える場合は、慎重に行う必要があります。自己追加権を割り当てられたトラスティは、該当のコンテナ、その中のすべてのオブジェクト、およびその下のコンテナ内のすべてのオブジェクトに対してスーパバイザとなることができます。
IRF(権利継承フィルタ)
権利継承フィルタにより、eDirectoryツリーの下位レベルへの権利の継承をブロックできます。このフィルタの設定の詳細については、eDirectoryオブジェクトまたはプロパティへの権利継承をブロックするを参照してください。
1.9.4 管理の委託
eDirectoryでは、自分が管理するツリーの分岐に対する管理権を無効にして、その分岐の管理を他の人物に委託できます。たとえば、特別なセキュリティ要件により、ツリーの分岐を完全に制御する管理者を個別に置かなければならないような場合には、管理権の委託というこの方法をとることが必要になります。
管理権を委託するには、次を実行します。
-
委託先のユーザに、該当のコンテナに対するスーパーバイザオブジェクト権を与えます。
-
NetIQ iManagerで、[]ボタン
 をクリックします。
-
[]>[]の順にクリックします。
-
アクセスを制御するコンテナオブジェクトの名前およびコンテキストを入力して、[]をクリックします。
-
[]をクリックします。
-
該当するプロパティの[]チェックボックスをオンにします。
-
[]をクリックして、[]をクリックします。
-
-
継承を阻止したいスーパバイザ権や他の権利をフィルタリングするためのIRFを、そのコンテナに対して作成します。
-
NetIQ iManagerで、[]ボタン
をクリックします。
-
[]>[]の順にクリックします。
-
権利継承フィルタを変更する対象のオブジェクトの名前とコンテキストを指定して、[]をクリックします。
-
必要に応じて権利継承フィルタのリストを編集します。
フィルタのリストを編集するには、オブジェクトのACLプロパティに対するスーパバイザ権またはアクセス制御権を持っている必要があります。オブジェクトの継承された権利を全体的にブロックするフィルタは、オブジェクトのすべてのプロパティおよび個々のプロパティに対して設定できます。
メモ:このオブジェクトのトラスティに明示的に付与された権利は継承されないため、これらのフィルタでそのような権利を阻止することはできません。
-
をクリックします。
-
重要:ユーザオブジェクトに管理を委託した後に、そのオブジェクトが削除されると、その分岐を管理する権利を持つオブジェクトはなくなります。
パスワード管理など、特定のeDirectoryプロパティの管理を委任するには、同等セキュリティを付与するを参照してください。
ロールベース管理アプリケーションの特定の機能の使用を委託するには、役割ベースサービスを設定するを参照してください。
1.9.5 権利の管理
権利を明示的に割り当てる
eDirectoryツリーでデフォルトで割り当てられた権利によって、ユーザが必要以上にリソースにアクセスできたり、アクセスが不十分であったりする場合は、権利を明示的に作成して割り当てたり、それを変更したりできます。権利の割り当てを作成または変更するには、まず最初にアクセスを制御しているリソースやトラスティ(権利を所有している、またはこれから所有するeDirectoryオブジェクト)を選択します。
ヒント:ユーザの権利を個別にではなく、まとめて管理するには、グループ、役割、またはコンテナオブジェクトをトラスティにします。すべてのユーザについてリソースへのアクセスを全体的に制限するには、eDirectoryオブジェクトまたはプロパティへの権利継承をブロックするを参照してください。
リソースに基づいてNetIQ eDirectoryへのアクセスを制御する
-
NetIQ iManagerで、[]ボタン
をクリックします。
-
[]>[]の順にクリックします。
-
制御するアクセス権の対象となるeDirectoryリソース(オブジェクト)の名前とコンテキストを指定して、[]をクリックします。
コンテナの下のすべてのオブジェクトへのアクセスを制御するには、そのコンテナを選択します。
-
トラスティのリストおよび権利の割り当てを必要に応じて編集します。
-
トラスティの権利の割り当てを変更するには、トラスティを選択し、[]をクリックし、必要に応じて権利の割り当てを変更して、[]をクリックします。
-
オブジェクトをトラスティとして追加するには、[]をクリックし、オブジェクトを選択し、[]をクリックします。次に、[]をクリックしてトラスティの権利を割り当て、[]をクリックします。
権利の割り当てを作成または変更する場合、オブジェクト全体に対しても、オブジェクトのすべてのプロパティまたは個々のプロパティに対しても、アクセスを付与したり拒否したりすることができます。
-
トラスティとなっているオブジェクトを削除するには、そのトラスティを選択し、[]をクリックします。
削除されたトラスティには、オブジェクトやプロパティに対する明示的な権利はすでにありませんが、継承や同等セキュリティによる有効な権利はまだ存在する可能性があります。
-
-
をクリックします。
トラスティに基づいてNetIQ eDirectoryへのアクセスを制御する
-
NetIQ iManagerで、[]ボタン
をクリックします。
-
[]>[]の順にクリックします。
-
権利を変更するトラスティ(権利を所有している、またはこれから所有するオブジェクト)の名前やコンテキストを入力します。
-
[]フィールドで、トラスティが権利割り当てを持っているeDirectoryオブジェクトを検索する際の検索範囲となるeDirectoryツリーの部分を指定します。
-
をクリックします。
検索の進行状況を表す画面が表示されます。検索が終了すると、[他のオブジェクトに対する権利]ページに検索結果が表示されます。
-
必要に応じてトラスティのeDirectory権利割り当てを編集します。
-
権利割り当てを追加するには、[]をクリックし、制御するアクセス権の対象となるオブジェクトを選択して、[]をクリックします。次に、[]をクリックし、トラスティの権利を割り当てて、[]をクリックします。
-
権利割り当てを変更するには、制御するアクセス権の対象となるオブジェクトを選択し、[]をクリックし、必要に応じてトラスティの権利の割り当てを変更してから、[]をクリックします。
権利の割り当てを作成または変更する場合、オブジェクト全体に対しても、オブジェクトのすべてのプロパティまたは個々のプロパティに対しても、アクセスを付与したり拒否したりすることができます。
-
権利割り当てを削除するには、制御するアクセス権の対象となるオブジェクトを選択して、[]をクリックします。
トラスティには、オブジェクトやプロパティに対する明示的な権利はすでにありませんが、継承や同等セキュリティによる有効な権利はまだ存在する可能性があります。
-
-
をクリックします。
同等セキュリティを付与する
別のeDirectoryオブジェクトに対して同等セキュリティとなっているユーザは、事実上そのオブジェクトのすべての権利を持っています。ユーザは自動的に、所属するグループや役割に対して同等セキュリティになります。すべてのユーザは、[Public]トラスティ、およびTreeオブジェクトなど、eDirectoryツリーのユーザオブジェクトの上にある個々のコンテナに対して、暗黙で同等セキュリティとなります。また、任意のeDirectoryオブジェクトに対して同等セキュリティを明示的に付与することもできます。
メモ:このセクションのタスクを実行すると、eDirectory権利を通じて管理権限を委託することができます。ロールベースサービス(RBS)役割を使用する管理アプリケーションがある場合、それらの役割にユーザメンバーシップを割り当てることで管理権限を委託することもできます。
メンバーシップに基づいて同等セキュリティを付与する
-
同等セキュリティにするユーザのグループオブジェクトか役割オブジェクトを作成します(まだ作成していない場合)。
詳細については、オブジェクトを作成するを参照してください。
-
グループや役割に、ユーザに必要なeDirectory権利を与えます。
詳細については、権利を明示的に割り当てるを参照してください。
-
グループや役割のメンバーシップを編集して、グループや役割の権利を必要とするユーザを追加します。
-
グループオブジェクトの場合、[]ウィンドウを使用します。
NetIQ iManagerで[]>[]>[]をクリックし、グループオブジェクトの名前とコンテキストを指定して、[]をクリックします。[一般]タブで、グループに追加するメンバーを指定して、[]をクリックします。
-
役割オブジェクトの場合、[]ウィンドウを使用します。
NetIQ iManagerで[]>[]>[]をクリックし、職種オブジェクトの名前とコンテキストを指定して、[]をクリックします。[]をクリックし、を選択して[]をクリックします。[属性の編集]ウィンドウで、役割に追加するメンバーを指定して[]をクリックします。
-
-
をクリックします。
明示的に同等セキュリティを付与する
-
NetIQ iManagerで、[]ボタン
をクリックします。
-
[]>[]の順にクリックします。
-
同等セキュリティにするユーザまたはオブジェクトの名前とコンテキストを入力またはブラウズして、[]をクリックします。
-
[]タブをクリックし、次のように同等セキュリティを付与します。
-
ユーザを選択した場合は、[]をクリックし、そのユーザとセキュリティを同等にするオブジェクトの名前とコンテキストを選択またはブラウズして、[]をクリックします。
-
ユーザを同等セキュリティにする対象のオブジェクトを選択した場合は、[]をクリックし、そのオブジェクトとセキュリティの面で同等にするユーザの名前とコンテキストを選択またはブラウズして、[]をクリックします。
これらの2つのプロパティページのコンテキストは、システムによって同期されます。
-
-
をクリックします。
オブジェクト固有のeDirectoryプロパティの管理者を設定する
-
オブジェクト固有のプロパティのトラスティにするユーザ、グループ、役割、またはコンテナのオブジェクトを作成します(まだ作成していない場合)。
トラスティとしてコンテナを作成する場合、コンテナ内またはその下のすべてのオブジェクトに権利が付与されます。プロパティは継承可能なものにする必要があります。そうしないと、コンテナおよびそのメンバーは下位レベルへの権利を持たなくなります。
詳細については、オブジェクトを作成するを参照してください。
-
NetIQ iManagerで、[]ボタン
をクリックします。
-
[]>[]の順にクリックします。
-
管理者に管理してもらう最高レベルのコンテナの名前とコンテキストを指定し、[]をクリックします。
-
[トラスティの変更]ページで、[]をクリックし、管理者を表すオブジェクトを選択して[]をクリックします。
-
追加したトラスティの[]をクリックし、[]をクリックします。
-
プロパティリストに追加するプロパティを選択して、[]をクリックします。
-
管理者が管理するそれぞれのプロパティについて、必要な権利を割り当てます。
それぞれの権利割り当ての[]チェックボックスを必ずオンにしてください。
-
[]をクリックして、[]をクリックします。
eDirectoryオブジェクトまたはプロパティへの権利継承をブロックする
eDirectoryでは、コンテナでの権利の割り当てが継承可能である場合も継承不能である場合もあります。のファイルシステムでは、フォルダ上のすべての権利の割り当ては継承可能です。eDirectoryでは、トラスティが誰であるかに関係なく、個別の従属項目で権利が有効にならないように、それらの項目での権利の継承を阻止できます。
-
NetIQ iManagerで、[]ボタン
をクリックします。
-
[]>[]の順にクリックします。
-
権利継承フィルタを変更する対象のオブジェクトの名前とコンテキストを指定して、[]をクリックします。
これで、すでにオブジェクトに設定された権利継承フィルタのリストが表示されます。
-
プロパティページで、必要に応じて権利継承フィルタのリストを編集します。
フィルタのリストを編集するには、オブジェクトのACLプロパティに対するスーパバイザ権またはアクセス制御権を持っている必要があります。オブジェクトの継承された権利を全体的にブロックするフィルタは、オブジェクトのすべてのプロパティおよび個々のプロパティに対して設定できます。
メモ:このオブジェクトのトラスティに明示的に付与された権利は継承されないため、これらのフィルタでそのような権利を阻止することはできません。
-
をクリックします。
eDirectoryオブジェクトまたはプロパティへの有効な権利を参照する
有効な権利は、ユーザが特定のネットワークリソース上で実行できる実際の権利です。有効な権利は、明示的な権利の割り当て、継承、および同等セキュリティを基に、eDirectoryによって計算されます。システムにクエリを設定すると、リソースへのユーザの有効な権利が決定されます。
-
NetIQ iManagerで、[]ボタン
をクリックします。
-
[]>[]の順にクリックします。
-
参照する有効な権利を持つトラスティの名前とコンテキストを入力し、[]をクリックします。
-
次のオプションから選択します。
オプション
説明
プロパティ名
トラスティが有効な権利を持っているプロパティを表示します。プロパティはeDirectoryから読み込まれるため、通常英語で表示されます。リスト内の各項目は次のタイプのいずれかです。
[すべての属性権]-オブジェクトのすべてのプロパティを表します。
[エントリ権]-オブジェクト全体を表します。スーパバイザの場合を除き、このアイテムへの権利にはプロパティの権利は含まれません。
特定のプロパティ-トラスティが個々に権利を持つ特定のプロパティです。デフォルトでは、このオブジェクトクラスのプロパティのみが表示されます(次を参照)。
有効な権利
eDirectoryで計算されたとおりに、選択されたプロパティへのトラスティの有効な権利を表示します。
スキーマ内のすべてのプロパティを表示する
このチェックボックスをオフにしておくと、このオブジェクトクラスのプロパティのみが表示されます。
eDirectoryスキーマで定義されたすべてのクラスのプロパティを表示するには、このチェックボックスをオンにします。追加のプロパティが有効になるのは、このオブジェクトがコンテナである場合、またはそれが拡張されて補助クラスのプロパティを含む場合のみです。追加のプロパティの横には行頭文字は表示されません。
-
をクリックします。