OpenText™ Identity Manager CE 24.4 (v4.10) リリースノート
OpenText Identity Manager 24.4 (v4.10)には、新機能や拡張機能が追加され、さらに使いやすくなっており、以前にあった問題もいくつか解決されています。このリリースの更新は累積的なものです。これらには、現行バージョンのソフトウェアの修正と拡張機能に加え、サービスパック、パッチ、ホットフィックスから以前にリリースされたすべての修正が含まれています。これらの改善の多くは、お客様からのご提案に直接応えることによって実現しました。お客様からの貴重なご意見に感謝いたします。弊社の製品が皆様のご期待に添えるよう、引き続きお力添えを賜りたく存じます。フィードバックは当社オンラインコミュニティ「OpenText Forums」のIdentity Manager Community Forumsからお寄せください。こちらのコミュニティには、製品情報、ブログ、役立つリソースへのリンクなども掲載されています。
以前のリリースの新機能については、OpenText Identity ManagerマニュアルのWebサイトで「Previous Releases」のセクションを参照してください。
このリリースと最新のリリースノートについては、マニュアルページを参照してください。
この製品をダウンロードするには、Software License and Download (ソフトウェアライセンスおよびダウンロード)ポータルを参照してください。
8.0 既知の問題
OpenTextは、弊社の製品が企業のソフトウェアの必要にかなった質の高いソリューションを提供できるよう努めています。次の問題は、現在調査中です。いずれかの問題についてさらに支援が必要な場合は、テクニカルサポートに連絡してください。
Designerの既知の問題のリストについては、『OpenText™ Identity Manager CE 24.4 (v4.10) Designerリリースノート』を参照してください。
8.1 アップグレード後のEllucian Bannerドライバに関する問題
問題: Ellucianによるバナー用統合モジュールは、OpenText Identity Manager 24.4 (v4.10)に同梱されているJettyライブラリと互換性がないために失敗します。
回避策: このドライバをインストールした場合は、リモートローダ4.9で使用することをお勧めします。
8.2 WFCEFのcatalinaログにアペンダエラーが記録される
問題: Identity Applicationを4.10にアップグレードすると、catalinaログに次のようなアペンダエラーが記録される場合があります。
com.netiq.logging.log4j2.Log4jLogger.addAppenderLoggerへアペンダWFCEFを追加中のエラーcom.microfocus
com.netiq.logging.log4j2.Log4jLogger.addAppenderLoggerへアペンダWFCEFを追加中のエラーcom.sssw
com.netiq.logging.log4j2.Log4jLogger.addAppenderLoggerへアペンダWFCEFを追加中のエラーcom.novell
com.netiq.logging.log4j2.Log4jLogger.addAppenderLoggerへアペンダWFCEFを追加中のエラーworkflow.log
com.netiq.logging.log4j2.Log4jLogger.addAppenderLoggerへアペンダWFCEFを追加中のエラーcom.netiq
これは、Identity Applicationsをアップグレードする前に監査を設定すると発生します。
[OCTCR56A679501]
回避策:
-
次のディレクトリに移動します。---
-
Linux: /opt/netiq/idm/apps/tomcat/conf
-
Windows: C:\NetIQ\IDM\apps\tomcat\conf
ism-configuration.propertiesファイルの次のエントリをコメント化します。
workflow.logging.wfs.definition.workflow.log = {\"name\":\"workflow.log\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.novell = {\"name\":\"com.novell\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.netiq = {\"name\":\"com.netiq\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.sssw = {\"name\":\"com.sssw\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.microfocus = {\"name\":\"com.microfocus\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
-
-
Tomcatサービスを再起動します。
8.3 アップグレード後に、Sentinelで認証レポートが生成されない
問題: OpenText Identity Managerをバージョン24.4 (v4.10)にアップグレードした後、Sentinelでユーザ別認証およびサーバ別認証レポートが生成されません。この問題は、SUSE Linux Enterprise Server 15 SP5で発生します。
[OCTCR56A655281]
回避策: Identity Managerデータ収集サービス(idmdcs)およびSentinel Log Management for IGAの既存のデータ同期ポリシーを削除し、新しいデータ同期ポリシーを作成します。データ同期ポリシーの作成方法の詳細については、Identity Reportingの管理者ガイドを参照してください。
8.4 アップグレード後に、OpenText eDirectoryログファイルにエラーが報告される
問題: OpenText Identity Managerをバージョン4.9から24.4 (v4.10)にアップグレードした後、次のエラーがndsd.logファイルに記録される場合があります。
Loader Failed:for lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so,error lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so: cannot open shared object file: No such file or directory,errno 2
この問題は、Linux上のOpenText Identity Managerに対するオールインワンサーバセットアップで発生します。[OCTCR56A639009]
回避策: このエラーは機能には影響しません。これは無視して構いません。
8.5 エンジンのルート以外でのインストール時にエラーが発生する
問題: OpenText Identity Managerエンジンのインストール時に、非rootユーザに対してidminstall.logファイルに次のエラーが記録される場合があります。
novell-edirectory-xdaslog-9.3.0.0000-1error: lsetfilecon: (/opt/novell, system_u:object_r:usr_t:s0) Operation not permittederror: Plugin selinux: hook fsm_file_prepare failed########################################error: unpacking of archive failed on file /opt/novell: cpio: (error 0x2)error: novell-edirectory-xdaslog-9.3.0.0000-169.x86_64: install failed
これは、/opt/novellにあるnovell-edirectory-xdaslog-<version> RPMをアンパックする際に、非ルートユーザはこのディレクトリに対して必要なアクセス権を持っていないために発生します。[OCTCR56A647216]
回避策: このエラーは機能には影響しません。これは無視して構いません。
8.6 PostgreSQL起動ログにエラーが報告される
問題: PostgreSQLデータベース上にIdentity ApplicationsおよびIdentity Reportingコンポーネントを設定する際に、起動ログに次のエラーが記録される場合があります。
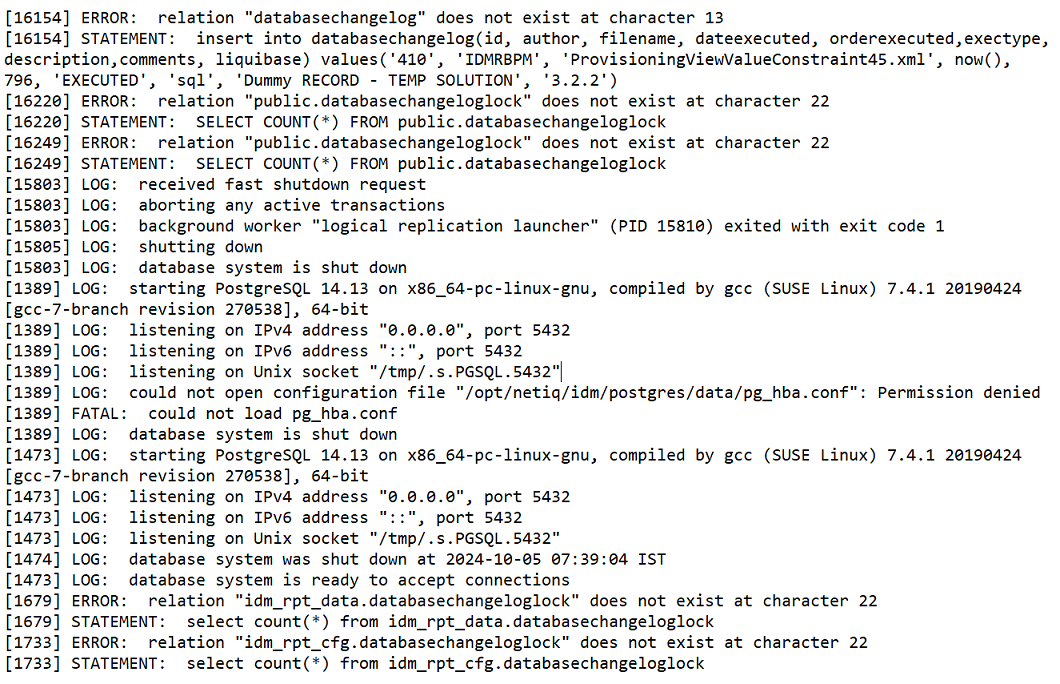
[OCTCR56A662182]
回避策: このエラーは機能には影響しません。これは無視して構いません。
8.7 アップグレードログファイルにエラーが報告される
問題: OpenText Identity Managerを24.4 (v4.10)にアップグレードした後、idmupgrade.logファイルに次のSSPR関連エラーが記録される場合があります。
ERROR password.pwm.util.cli.MainClass - 5083 ERROR_ENVIRONMENT_ERROR (unable to establish operating environment: file for option 'outputFile' at '/opt/netiq/idm/apps/sspr/sspr_data/SSPRConfiguration.xml' already exists)
[OCTCR56A662286]
回避策: このエラーはSSPR機能には影響しません。これは無視して構いません。
8.8 catalinaログファイルにエラーが報告される
問題: OpenText Identity Manager 24.4 (v4.10)のインストールまたはアップグレード後、Tomcatの起動中にエラーが発生する場合があります。このエラーはcatalina.outログファイルで報告されます。
[RPT-CORE] Error validating report configuration schema.com.netiq.persist.PersistenceException: java.lang.RuntimeException: Cannot use default schema name idm_rpt_cfg on Microsoft SQL Server because the login schema of the current user (dbo) is different and MSSQL does not support setting the default schema per session.
この問題は、Identity ManagerエンジンとIdentity ReportingがMS SQL 2019データベース上で分散サーバセットアップ内に設定されていると発生します。[OCTCR56A667011]
回避策: このエラーは機能には影響しません。これは無視して構いません。
8.9 アップグレード後にDirXMLコマンドラインユーティリティでエラーが表示される
問題: OpenText Identity Managerをバージョン24.4 (v4.10)にアップグレードすると、DirXMLコマンドラインユーティリティの起動時に次のLDAPエラーが発生する場合があります。
Connection lost waiting for results from 10.71.142.57:636 (91) Connect Error javax.net.ssl.SSLException: Unexpected error: java.security.InvalidAlgorithmParameterException: the trustAnchors parameter must be non-emp
この問題は、OpenText Identity ManagerがFIPS対応モードで動作するように設定されている場合に発生します。[Issue: OCTCR56A669101]
回避策: このエラーは機能には影響しません。これは無視して構いません。
8.10 Identity Applicationsを含む環境のSSPRをアップグレードする場合のエラー
問題: Identity ApplicationsとSelf Service Password Reset (SSPR)が同じサーバ上にある場合、SSPRサービスのアップグレード中にIO操作エラーが発生する可能性があります。このエラーは、Linuxでバージョン4.8.xから24.4 (v4.10)にアップグレードするときに発生することがあります。[OCTCR56A670098]
回避策: このエラーは機能には影響しません。これは無視して構いません。
8.11 無効なキーストア形式: アップグレード中のエラー
問題: OpenText Identity ManagerをFIPS対応モードでアップグレードする際、reCAPTCHA公開鍵証明書をキーストアにインポートすると次のエラーが発生する場合があります。
keytool error: java.io.IOException: Invalid keystore format
[Issue: OCTCR56A671139]
回避策: 次のコマンドを使用して、公開鍵証明書をcacertsファイルからidm.bcfksキーストアにインポートします。
keytool -importkeystore -srckeystore /opt/netiq/common/jre/lib/security/cacerts -srcstorepass changeit -srcstoretype BCFKS -destkeystore /opt/netiq/idm/apps/tomcat/conf/idm.bcfks -deststorepass novell -deststoretype BCFKS -providerclass org.bouncycastle.jcajce.provider.BouncyCastleFipsProvider -providerpath $CLASSPATH --noprompt
8.12 Identity Managerエンジンのアップグレード中にエラーが表示される
問題: OpenText Identity ManagerエンジンをFIPS対応モードでアップグレードするときに、LinuxおよびWindowsで次の例外が発生する場合があります。
LDAPException: Error configuring LDAP SSL/TLS. (82) Local Errorjava.security.KeyStoreException: BCFKS not found
[Issue: OCTCR56A670109]
回避策: このエラーは機能には影響しません。これは無視して構いません。
8.13 Windowsインストーラでエラーが表示される
問題: OpenText Identity Manager 24.4 (v4.10)コンポーネントのインストール後、Tomcatを起動するときに次のエラーが表示されます。SEVERE [main] org.apache.catalina.util.LifecycleBase.handleSubClassException Failed to start component [Connector["ajp-nio-<IP_address>-8010"]]
この問題は、新規インストール中、およびOpenText Identity Manager 24.4 (v4.10)へのアップグレード後に発生します。[Issue: OCTCR56A607041]
回避策: 機能が損なわれることはありません。ただし、この問題を解決したい場合は、server.xmlファイルの次の行を削除します。
<Connector port="8010" protocol="AJP/1.3" redirectPort="8543"/>
server.xmlファイルはC:\NetIQ\idm\apps\tomcat\confにあります。
8.14 dirxml_remoteプロパティとRLConsoleプロパティに古い製品バージョンが表示される
問題: Identity_Manager_4.10.0_RL_Windows.isoまたはIdentity_Manager_4.10.0_RL_Linux.isoを使用してリモートローダをインストールまたはアップグレードした場合に、ウィンドウのが変わらないことがあります。ここには引き続きと表示されます。同じ問題がのプロパティでも発生します。[Issue: OCTCR56A608072]
回避策: リモートローダの機能に影響はありません。同じウィンドウのをチェックして、リモートローダが正常にインストールされているかどうかを確認できます。
8.15 OpenText Identity Consoleの[SMTP TLSを使用する]オプションに加えた変更がOpenText Identity Managerに反映されない
問題: OpenText Identity Consoleで電子メールサーバを設定するときに、ツリービューでデフォルトの通知テンプレートに対してnotSMTPUseTLS属性を有効または無効にした場合、同じ値がOpenText Identity Managerの[電子メールベースの承認]ページに表示されない場合があります。ただし、選択内容は保存されていて、電子メールサーバは設定に基づいて更新されます。
この不一致は、Identity ApplicationsとOpenText Identity ConsoleでnotfSMTPUseTLS LDAP属性の更新方法が異なるために発生します。OpenText Identity Consoleで変更を行った場合、属性は直接更新されます。一方、OpenText Identity Managerの[電子メールベースの承認]ページのでの値を変更した場合は、ism-configuration.propertiesファイルのcom.netiq.rbpm.smtp.tlsプロパティが更新されます。ただし、OpenText Identity Consoleで選択した値は、OpenText Identity Managerの[電子メールベースの承認]ページに表示されていなくても適用されています。[Issue: OCTCR56A585739]
回避策: 一貫した動作を確保するには、Identity Managerの[電子メールベースの承認]ページのオプションのの値を、Identity Consoleで選択した値に基づいて変更できます。
8.16 レベル2以上の関係階層の組織チャートのボタンがない
問題: レベル2以上の関係の場合、表示する関係を選択するオプション、関係階層の次のレベルに移動するオプション、電子メールを送信するオプション、およびそのエンティティに関する詳細情報を表示するオプションが組織チャートに表示されません。この問題は、の階層深度がレベル2 (またはそれ以上)に設定されている場合に発生します。[Issue: OCTCR56A585426]
回避策: レベル 2 (またはそれ以上)の関係の場合に、組織チャートのボタンを表示するには、組織チャートでレベル2のユーザ/エンティティを検索します。
8.17 アップグレード後に、リモートローダからドライバオブジェクトの無効なパスワードがレポートされる
問題: Windowsでリモートローダをバージョン24.4 (v4.10)にアップグレードした後で、基本認証パスワードを使用してActive Directoryドライバに接続できなくなります。[Issue: OCTCR56A584022]
回避策: Identity Managerを24.4 (v4.10)にアップグレードした後で、次の手順を実行します。
-
リモートローダサーバのリモートローダインスタンスを停止します。
-
ドライバオブジェクトのパスワードとリモートローダのパスワードをリセットします。
-
Active Directoryドライバのリモートローダインスタンスを起動します。
8.18 Catalinaのログファイルで「StatusLogger Reconfiguration failed」というエラーが発生する
問題: OpenText Identity Manager 24.4 (v4.10)をWindowsにインストールした後に、catalina.outログに次のエラーが記録されることがあります。
ERROR StatusLogger Reconfiguration failed: No configuration found for '<xxxxxxxx>' at 'null' in 'null'
[Issue: OCTCR56A584800]
回避策: このエラーは機能には影響しません。これは無視して構いません。
8.19 Form Builderの問題
Form BuilderでJSONフォームを操作しているときに、次の問題が発生することがあります。
フィールドの検証メッセージがわかりにくい
問題: フォームフィールドの検証メッセージは、ユーザが無効な値や許容できない値をフィールドに入力した場合に、ユーザに通知します。通常、これらのメッセージはキーと値のペアで構成されており、その値がユーザへの表示対象です。しかし、このリリースでは、対応する値ではなくキーがフォームのフィールドに表示されます。たとえば、無効な電子メールアドレスを入力した場合、「Email must be a valid email (電子メールは有効な電子メールにする必要があります)」ではなく「invalid_email」が表示されます。
[Issue: OCTCR56A598009]
回避策: 英語でメッセージを追加するには:
-
Form Builderを起動します。
-
 アイコンをクリックします。
-
をクリックして展開します。
-
末尾のコンマ、およびメッセージのキーと値のペアを最後の行に追加します。
次に例を示します。
{ "Submit": "", "error": "Please fix the following errors before submitting.", "invalid_date": "{{field}} is not a valid date.", "invalid_email": "{{field}} must be a valid email.", "invalid_regex": "{{field}} does not match the pattern {{regex}}.", "mask": "{{field}} does not match the mask.", "max": "{{field}} cannot be greater than {{max}}.", "maxLength": "{{field}} must be shorter than {{length}} characters.", "min": "{{field}} cannot be less than {{min}}.", "minLength": "{{field}} must be longer than {{length}} characters.", "next": "Next", "pattern": "{{field}} does not match the pattern {{pattern}}", "previous": "Previous", "required": "{{field}} is required" } -
をクリックします。
Form Builderがスクロール中にハングする
問題: ビューおよびビューでJSONフォームをスクロールしているときに、Form Builderがフリーズすることがあります。この問題は次の2つのシナリオで確認されます。
-
多数の関数とメッセージが含まれるJSONフォームを操作しているとき。
-
画面解像度がシステムの推奨値と異なっているとき。
[Issue: OCTCR56A602415]
回避策: 利用可能な回避策はありません。Form Builderを再起動することができます。
ボタンコンポーネントが機能しない
問題: Designer 4.9にアップグレードした後に、承認アクションおよび要求アクションに対してJSONフォーム内のボタンコンポーネントが機能しません。[Issue: OCTCR56A604329]
回避策: 次の手順を実行します。
-
Buttonコンポーネントのタブに移動します。
-
フィールドまたはフィールドで指定されているロジックをコピーします。
-
を[カスタム]に変更します。
-
ステップ 2でコピーしたロジックを指定します。
-
をクリックします。
Treeコンポーネントの問題
Form BuilderのTreeコンポーネントで次の問題が発生することがあります。
-
フォームのフィールドに非配列の検証エラーが表示される。このエラーは、Treeコンポーネントがデフォルト値を表示するように設定されている場合に発生します。検証エラーを解決するまでフォームを送信できません。[Issue: OCTCR56A585664]
このエラーを解決するには、ビューで、そのフィールドのIDを使用してデフォルト値を変更します。
-
Tree コンポーネントの展開機能が予期したとおりに機能しない。フォームでサブコンテナを展開または選択できません。
-
コンテナまたはサブコンテナを選択すると、フィールドにnameではなくdnの値が表示されます。
次のは、Treeコンポーネントのサンプルデータです。
{ "dn": "unique id", "name": "container data", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id1", "name": "container data1", "icon": "glyphicon glyphicon-cloud" }, { "dn": "id2", "name": "container data2", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id3", "name": "container data3", "icon": "glyphicon glyphicon-cloud" } ] } ] }でオプションを選択すると、フィールドにcontainer dataではなくunique idが表示されます。[Issue: OCTCR56A603396]