11.2 暗号化レプリケーション
OpenText eDirectoryでは、OpenText eDirectoryサーバ間で転送されるデータを暗号化できます。データがクリアテキスト形式で転送されなくなるため、複製時のセキュリティを強化できます。
メモ:OpenText eDirectory 9.2.7リリースでは、暗号化された複製のサポートは非推奨になりました。
図 11-3 暗号化レプリケーション
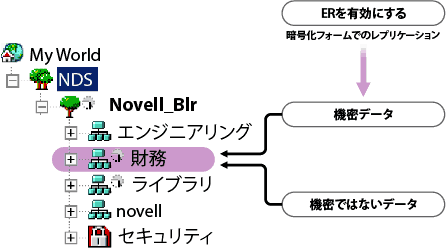
図 11-3では、「finance」と「library」がツリー内のパーティションに相当します。「finance」には、レプリケーションの際に暗号化しなければならない機密データが含まれる可能性があります。その場合は、パーティション「finance」に対して暗号化複製を有効にすることができます。「library」のように重要データが含まれていないパーティションについては、暗号化複製を有効にする必要はありません。
重要:パーティションに対して暗号化複製を有効にすると、複製処理の速度が低下する可能性があります。暗号化された複製は、OpenText Identity Consoleを使用して有効または無効にできます。
この節では、次のトピックについて説明します。
11.2.2 暗号化複製を有効にする
暗号化複製を有効にするには、暗号化複製を有効にするようにパーティションを設定する必要があります。設定はパーティションのルートオブジェクトに保存されます。
暗号化複製は、パーティションレベルでもレプリカレベルでも有効にすることができます。
レプリカレベルの設定は、パーティションレベルの設定よりも優先されます。つまり、次のようになります。
-
暗号化複製がパーティションレベルで有効になっていて、特定のレプリカで無効になっている場合、それらのレプリカの間の複製はクリアテキスト形式で行われます。
-
パーティションレベルで暗号化複製が無効になっていて、特定のレプリカで有効になっている場合、それらのレプリカの間の複製は暗号化された形式で行われます。
表 11-1 パーティションレベルの暗号化複製の設定を上書きする
|
パーティションレベル |
レプリカレベル |
複製 |
|---|---|---|
|
有効 |
無効 |
暗号化されない |
|
無効 |
有効 |
暗号化される |
このセクションでは、次の手順について説明します。
パーティションレベルで暗号化複製を有効にする
パーティションレベルで暗号化複製を有効にすると、そのパーティションをホストしているすべてのレプリカの間で行われる複製が暗号化されます。たとえば、パーティションP1のレプリカとして、R1、R2、R3、およびR4があるとします。その場合は、これらのレプリカの間のすべての複製(インバウンドとアウトバウンドの両方)を暗号化できます。
パーティションレベルで暗号化された複製を有効にするには、そのパーティションをホストしているすべてのサーバでOpenText eDirectory 8.8以降が実行されている必要があります。
図 11-4 暗号化レプリケーション
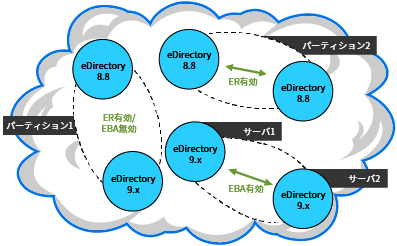
レプリカレベルで暗号化複製が設定されている場合は、レプリカレベルの設定がパーティションレベルの設定よりも優先されます。「表 11-1」を参照してください。
下位互換性は、暗号化複製がパーティションレベルで有効になっているかどうかに依存します。詳細については、「新しいレプリカをレプリカリングに追加する」を参照してください。
パーティションレベルで暗号化された複製を有効にするには、次のセクションで説明するように、OpenText Identity ConsoleまたはLDAPを使用します。
OpenText Identity Consoleを使用してパーティションレベルで暗号化された複製を有効にする
-
OpenText Identity Consoleのホームページで、[]タイルをクリックします。
-
[]ページで、[
 ]をクリックします。
-
ツリーまたはコンテナを選択します。
-
[]チェックボックスをオンにし、[]をクリックします。
メモ:パーティションレベルで暗号化された複製を無効にするには、[]チェックボックスをオフにします。
-
[]というメッセージが表示されます。
[]をクリックします。
[暗号化された複製]ページでパーティション全体に対して複製の暗号化を有効にした場合でも、特定のレプリカに対して暗号化された複製を無効にできます。暗号化複製が無効になっているレプリカは、暗号化された形式のデータを送受信しません。パーティション全体の暗号化を無効にするには、[]チェックボックスをオフにします。
LDAPを使用してパーティションレベルで暗号化複製を有効にする
重要:OpenText Identity Consoleを使用して暗号化された複製を有効にすることを強くお勧めします。
複製を暗号化するには、属性dsEncryptedReplicationConfigを使用します。構文は次のとおりです。
enable/disable flag#destination replica number#source replica number
次のいずれかのフラグに置き換えます。
-
0: 暗号化複製が無効になります。
-
1: 暗号化複製が有効になります。
ソースレプリカ番号とターゲットレプリカ番号は、パーティションのソースレプリカ番号とターゲットレプリカ番号です。ソースレプリカ番号とターゲットレプリカ番号はどちらを先に指定しても構いません。レプリカAからBへの複製が暗号化されている場合は、BからAへの複製も暗号化されます。
メモ:パーティションレベルのソースレプリカ番号とターゲットレプリカ番号を0にして、フラグを1に設定した場合は、すべてのレプリカで暗号化複製が有効になります。
パーティションレベルで暗号化複製を有効にするには、dsEncryptedReplicationConfig属性の値を1#0#0に設定します。
次に、パーティションレベルで暗号化複製を有効にするためのLDIFファイルの例を示します。
dn: o=ou
changetype:modify
replace: dsEncryptedReplicationConfig
dsEncryptedReplicationConfig:1#0#0
レプリカレベルの設定は、パーティションレベルの設定よりも優先されます。詳細については、「LDAPを使用してレプリカレベルで暗号化複製を有効にする」を参照してください。
レプリカレベルで暗号化複製を有効にする
レプリカレベルで暗号化複製を有効にすると、特定のレプリカの間の複製が暗号化されます。指定したレプリカの間で行われるアウトバウンドおよびインバウンドの複製が暗号化されます。
たとえば、パーティションP1のレプリカとして、R1、R2、R3、およびR4があるとします。この場合、レプリカR1とR2の間、またはR2とR4の間の複製を暗号化できます。
1つのレプリカで暗号化複製を有効にした場合は、次のような複製が行われます。
-
サーバからこのレプリカへのインバウンド同期が暗号化されます。
-
このレプリカから別のサーバへのアウトバウンド同期が暗号化されます。
暗号化された複製が有効になっているレプリカは、OpenText eDirectory 8.8以降のサーバ上に配置されている必要があります。レプリカリング内にあるレプリカのうち、暗号化された複製が有効になっていない残りのレプリカは、eDirectory 8.8より古いバージョンのOpenText eDirectoryサーバ上に配置しても構いません。
レプリカレベルで暗号化された複製を無効にするには、OpenText Identity Consoleの暗号化された複製の環境設定ページで、該当するレプリカに対し[]を無効にします。
レプリカレベルで暗号化された複製を有効にするには、次のセクションで説明するように、LDAPを使用します。
LDAPを使用してレプリカレベルで暗号化複製を有効にする
重要:OpenText Identity Consoleを使用して暗号化された複製を有効にすることを強くお勧めします。
複製を暗号化するには、属性dsEncryptedReplicationConfigを使用する必要があります。構文は次のとおりです。
enable/disable flag#destination replica number#source replica number
この構文の詳細については、LDAPを使用してパーティションレベルで暗号化複製を有効にするを参照してください。
この構文でレプリカ番号を指定すると、指定したレプリカの間の複製が暗号化されます。次に、この構文の例を示します。
-
1#0#1: レプリカ番号1と、パーティション内の他のすべてのレプリカの間で、暗号化複製が有効になります。
-
0#3#1: レプリカ番号3と#1の間で暗号化複製が無効になります。
-
0#1#1:レプリカ番号1で暗号化複製が無効になります。
次に、レプリカ番号1と3の間で暗号化複製を無効にするためのLDIFファイルの例を示します。
dn: o=ou
changetype: modify
replace: dsEncryptedReplicationConfig
dsEncryptedReplicationConfig: 0#3#1
パーティション操作
パーティションを分割すると、ペアレントパーティションの暗号化複製の設定がチャイルドパーティションに継承されます。パーティションをマージすると、ペアレントパーティションの暗号化複製の設定がマージ後のパーティションで保持されます。