3.3 役割とアクセス制御の設定
OpenText Identity Consoleを使用すると、管理者は、ユーザに特定の責任を割り当てたり、これらの責任を実行するために必要なツールおよびそれに伴う権利だけを与えたりすることができます。この機能は「役割とアクセス制御」(RAC)と呼ばれています。
RACを使用することにより、管理者は、特定の機能(「タスク」と呼ばれる)、および「役割」と呼ばれるタスクの集まりによって決定された特定のオブジェクトだけをユーザが使用できるように設定できます。ユーザがOpenText Identity Consoleにアクセスしたときの表示内容は、OpenText eDirectoryでの役割の割り当てによって異なります。OpenTextでそのユーザに割り当てられているタスクだけが表示されます。ユーザは、管理対象オブジェクトを見つけるためにツリーをブラウズする必要はありません。そのタスクの[OpenText Identity Console]タイルで、タスクの実行に必要なツールとインタフェースが提供されます。
1人のユーザには複数の役割を割り当てることができます。また、複数のユーザに同じ役割を割り当てることもできます。
RACは、OpenText eDirectoryで定義されたオブジェクトによって表されます。基本のOpenText eDirectoryスキーマは、OpenText Identity Consoleのインストール時に拡張されます。RACオブジェクトタイプの一覧を、次の表に示します。
|
オブジェクト |
説明 |
|---|---|
|
RAC環境設定 |
すべてのRAC役割オブジェクトとモジュールオブジェクトを格納するコンテナオブジェクト。 RAC環境設定オブジェクトは、すべてのRACオブジェクトの最上位コンテナです。ツリーにはRAC環境設定オブジェクトをいくつでも格納できます。これらのオブジェクトには、RAC環境設定を管理する権利を持つユーザとして「所有者」が存在します。 RAC環境設定オブジェクトは次のコンテナのいずれかに作成できます。
|
|
RAC役割 |
ユーザ(メンバー)が実行を許可されたタスクを指定するコンテナオブジェクト。役割の定義には、RAC役割オブジェクトの作成や役割が実行できるタスクの指定が含まれます。 役割メンバーには、ユーザ、グループ、組織、部門があり、ツリーの特定の範囲内の役割に関連付けられています。RACタスクオブジェクトとRACブックオブジェクトは、RAC役割オブジェクトに割り当てられます。 RAC役割オブジェクトは、RAC環境設定コンテナ内でのみ作成できます。 |
|
RACモジュール |
RACタスクオブジェクトとRACブックオブジェクトを格納するコンテナオブジェクト。RACモジュールオブジェクトには、タスクまたはブックを定義する製品名を表すモジュール名属性があります(たとえば、OpenText eDirectory Maintenance、NMAS、OpenText Certificate Accessなど)。 RACモジュールオブジェクトは、RAC環境設定コンテナ内でのみ作成できます。 |
|
RACタスク |
ログインパスワードのリセットなど、特定の機能を表すリーフオブジェクトです。 RACタスクオブジェクトは、RACモジュールコンテナ内にのみ格納されます。 |
|
RACブック |
ブックに割り当てられる一連のページを含むリーフオブジェクトです。rbsBookは、1つ以上の役割および1つ以上のオブジェクトクラスタイプに割り当てることができます。 rbsBookオブジェクトは、rbsModuleコンテナ内にのみ格納されます。 |
|
RACスコープ |
ユーザオブジェクトごとに割り当てずにACL割り当てを実行するためのリーフオブジェクトです。RACスコープオブジェクトは、役割が実行されるツリー内のコンテキストを表し、RAC役割オブジェクトに関連付けられています。このオブジェクトはグループクラスから権利を継承します。ユーザオブジェクトはRACスコープオブジェクトに割り当てられます。これらのオブジェクトは、関連付けられるツリーのスコープを参照します。 このオブジェクトは、必要な場合は動的に作成され、不要になれば自動的に削除されます。これらはRAC役割コンテナ内にのみ格納されます。 警告:Scopeオブジェクトの環境設定を変更してはいけません。設定を変更することによって深刻な問題が発生し、システムが故障する可能性があります。 |
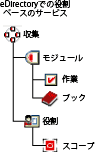
RACオブジェクトは、次の図に示されているようにOpenText eDirectoryツリーに属しています。
図 3-1 OpenText eDirectoryツリー内のRACオブジェクト
3.3.1 RAC役割の定義
RAC役割は、ユーザが実行を許可されるタスクを指定します。RAC役割の定義には、RAC役割オブジェクトの作成や、役割が実行できるタスク、およびユーザ、グループ、またはこれらのタスクを実行できるコンテナオブジェクトの指定などがあります。場合によっては、OpenText Identity Consoleのタイル(製品パッケージ)で、変更可能な定義済みのRAC役割が提供されることがあります。
RAC役割が実行できるタスクは、OpenText eDirectoryツリー内ではRACタスクオブジェクトとして公開されます。これらのオブジェクトは、製品パッケージのインストールの際に自動的に追加されます。オブジェクトは1つ以上のRACモジュールに編成され、異なる機能を持つ製品モジュールに対応するコンテナとなります。
役割へのメンバーの割り当てについての詳細は、「RAC役割のメンバーシップおよびスコープを割り当てる」を参照してください。
役割オブジェクトを作成する
RAC環境設定を使用して、新しいRAC役割オブジェクトを作成します。新しいRAC役割オブジェクトは、他のRAC役割オブジェクトが保存されているのと同じRAC環境設定コンテナに作成することを推奨します(RAC環境設定コンテナなど)。
-
OpenText Identity Consoleのホームページで、[]をクリックします。
-
[]タブで、[
 ]をクリックします。
-
[]ウィンドウで[
 ]をクリックし、[]を選択します。
-
[]を入力します。
-
役割に関連付けるまたはメンバーのグループを選択します。
-
-
[]メニューから、役割に割り当てる必要があるタスクを選択します。
-
[]をクリックします。
新しい役割が作成されます。ウィンドウを閉じてもう一度環境設定を開き、変更を確認します。
役割へのメンバーの追加についての詳細は、「カスタムのRACタスクの定義」を参照してください。
役割に関連付けられたタスクを変更する
各RAC役割には、有効なタスクのセットが関連付けられています。特定の役割に割り当てるタスクは、必要に応じてタスクを追加したり削除したりすることで選択できます。
-
OpenText Identity Consoleのホームページで、[]タイルをクリックします。
-
[]タブで、役割を変更する設定をクリックします。
-
[]タブで、変更する役割をクリックします。
-
(オプション)タスクを役割に追加するには、次の手順を行います。
-
[
 ]をクリックします。
-
タスクを選択して、[]をクリックします。
-
-
(オプション)役割からタスクを削除するには、次の手順を行います。
-
削除するタスクを選択します。
-
[
]をクリックします。
-
-
[]をクリックします。
RAC役割のメンバーシップおよびスコープを割り当てる
所属する組織に必要なRAC役割を定義すると、それぞれの役割にメンバーを割り当てることができます。その際、それぞれのメンバーが役割の機能を使用できるスコープを指定します。スコープとは、この役割を遂行できるOpenText eDirectoryツリー内の場所またはコンテキストです。
役割へのユーザの割り当ては、次の方法で行うことができます。
-
直接
-
グループおよび動的グループの割り当てによる方法役割に割り当てられているグループまたはダイナミックグループのメンバーであれば、ユーザはその役割にアクセスできます。
-
職種の割り当てを使用する.役割に割り当てられている職種に所属する場合は、ユーザはその役割にアクセスできます。
-
コンテナの割り当てを使用する。ユーザオブジェクトは、その親コンテナが割り当てられたすべての役割にアクセスできます。さらにツリーのルートまで遡るコンテナの役割にもアクセスできます。
役割との関連付けは、それぞれ異なるスコープで何度も実行できます。また、同じタスクを複数のメンバーに割り当てることもできます。
既存のメンバーに役割を割り当てるには:
-
OpenText Identity Consoleのホームページで、[]タイルをクリックします。
-
[]タブをクリックします。
-
[
]をクリックして、メンバーを選択します。 -
[]ウィンドウで、必要な役割を選択します。
-
[]: 役割メンバーにするオブジェクトを指定するか、オブジェクトセレクタを使用して検索します。
-
[]: このメンバーが役割を実行できるスコープを、指定またはオブジェクトセレクタを使用して検索します。
-
-
[]をクリックします。
役割が正常に追加されます。ウィンドウを閉じてもう一度環境設定を開き、変更を確認します。.詳細については、[ヘルプ](
 )をクリックします。
RAC環境設定の役割を削除する
-
OpenText Identity Consoleのホームページで、[]タイルをクリックします。
-
[]タブをクリックします。
-
RAC役割を削除したい環境設定をクリックします。
-
変更する役割を選択します。
-
[
 ]をクリックします。
-
[]をクリックします。
3.3.2 カスタムのRACタスクの定義
OpenText Identity Consoleタスクの作成
OpenText Identity Consoleタスクを作成するには、[]または[]を使用します。ここで作成されたフォームはタスクとして反映されます。詳細については、「カスタムフォームの管理」および「外部アプリケーションの管理」を参照してください。
関連付けられた役割の変更
-
OpenText Identity Consoleのホームページで、[]タイルをクリックします。
-
[]タブをクリックして、[
 ]をクリックします。
-
ユーザがすでに参加している関連付けのリストが表示されます。
-
必要に応じて、[]、[]、および[]オブジェクトを変更します。
-
[]をクリックして閉じます。
タスクを削除する
-
OpenText Identity Consoleのホームページで、[]タイルをクリックします。
-
[]タブをクリックします。
-
タスクの削除場所となる環境設定をクリックします。
-
削除するタスクを選択します。
-
 をクリックします。
-
をクリックします。