6.2 Procédure de déploiement

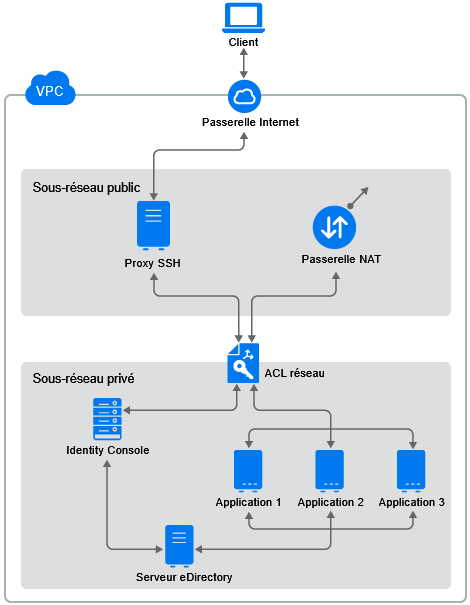
OpenText eDirectory ne doit être déployé que dans un sous-réseau privé dans Amazon VPC. La Figure 5-1 illustre un exemple de déploiement utilisé dans les sections suivantes.

Figure 6-1 Déploiement d'OpenText eDirectory dans AWS EC2
REMARQUE :

  • Un proxy SSH est un hôte bastion du sous-réseau public auquel l'administrateur se connecte à l'aide de SSH et se connecte aux autres instances du sous-réseau privé à l'aide du réacheminement de l'agent SSH.

  • Les applications qui ont besoin d'accéder à OpenText eDirectory doivent être déployées dans le sous-réseau privé. Si ces applications doivent être accessibles à partir d'Internet, configurez un équilibreur de charge AWS EC2 dans le sous-réseau public pour activer l'accès. Pour plus d'informations, reportez-vous à l'article Create an Application Load Balancer (Créer un équilibreur de charge d'application).

La procédure de déploiement comporte les étapes suivantes :

6.2.1 Préparation du cloud privé virtuel AWS

Cette section décrit les étapes générales à suivre pour configurer AWS VPC à utiliser avec OpenText eDirectory. Pour plus d'informations, consultez la documentation Amazon Elastic Compute Cloud.

Effectuez les étapes suivantes pour créer des services AWS VPC :

  1. Connectez-vous à AWS Management Console.

  2. Créez les services suivants :

    Service

    Description

    VPC

    Vous pouvez créer un service VPC à l'aide de la console Amazon VPC. Pour plus d'informations sur la création d'un service VPC, reportez-vous à l'article Creating a VPC (Création d'un VPC).

    Pour obtenir une présentation de VPC, reportez-vous à la Documentation Amazon Virtual Private Cloud.

    IMPORTANT :lors de la création d'un service VPC à l'aide de l'Assistant de démarrage d'un VPC, deux sous-réseaux, des passerelles Internet, une table de routage et une passerelle NAT sont créés pour le VPC. Vous pouvez afficher ou éditer ces éléments comme suit :

    Sous-réseaux

    Dans le cadre de la création d'un VPC, deux sous-réseaux sont créés : un sous-réseau public et un privé. OpenText eDirectory doit être déployé dans le sous-réseau privé. Comme illustré à la Figure 5-1, toutes les applications qui accèdent à OpenText eDirectory doivent être déployées dans le même sous-réseau privé. L'accès SSH aux instances du sous-réseau privé doit s'effectuer via le proxy SSH du sous-réseau public. Pour plus d'informations, reportez-vous à l'article VPC et sous-réseaux.

    Passerelles Internet

    Une passerelle Internet est nécessaire pour activer la connexion SSH au proxy SSH, comme illustré à la Figure 5-1. Pour plus d'informations sur la création et sur l'attachement de passerelles Internet avec VPC, reportez-vous à l'article Passerelles Internet.

    Table de routage

    Pour plus d'informations sur la création d'une table de routage, reportez-vous à l'article Tables de routage.

    Passerelle NAT

    Une passerelle NAT est nécessaire pour que les instances qui se trouvent dans le sous-réseau privé puissent télécharger les mises à jour du système d'exploitation. Pour plus d'informations sur la création d'une passerelle NAT, reportez-vous à l'article Passerelles NAT.

    Adresse IP Elastic

    Une adresse IP Elastic est une adresse IP statique publique qui doit être assignée à l'instance qui exécute le proxy SSH et la passerelle NAT. Pour plus d’informations sur la création d’une adresse IP Elastic, voir Association d'adresses IP Elastic à des ressources dans votre VPC.

6.2.2 Configuration des ACL réseau

Une liste de contrôle d'accès (ACL) est une couche de sécurité facultative pour le VPC qui sert de pare-feu pour contrôler le trafic entrant et sortant d'un ou de plusieurs sous-réseaux. Pour plus d'informations, reportez-vous à l'article ACL réseau.

Cette section décrit les règles qui permettent de créer des ACL réseau dans le sous-réseau privé. Configurez les règles suivantes pour les ACL réseau dans le sous-réseau privé :

  • Règles entrantes :

    Tableau 6-1

    Règle

    Type

    Plage de ports

    Source

    Opération

    Description

    10

    SSH

    TCP 22

    <Adresse_IP_proxy_SSH>/32

    ALLOW

    Autorise le trafic SSH entrant à partir de l'adresse IP du proxy SSH dans le sous-réseau public.

    15

    HTTPS

    TCP 9000

    <Adresse_IP_proxy_SSH>/32

    ALLOW

    Autorise le trafic HTTPS entrant à partir de l'adresse IP du proxy SSH dans le sous-réseau public.

    20

    Règle TCP personnalisée

    TCP 32768-65535

    0.0.0.0/0

    ALLOW

    Autorise le trafic de retour entrant depuis les hôtes sur Internet qui répondent aux requêtes provenant du sous-réseau.

    *

    All Traffic (Tout le trafic)

    Toutes

    0.0.0.0/0

    DENY

    Refuse tout le trafic IPv4 entrant qui n'est pas géré par une règle précédente (non modifiable).

  • Règles sortantes :

    Tableau 6-2

    Règle

    Type

    Plage de ports

    Destination

    Opération

    Description

    10

    Règle TCP personnalisée

    TCP 32768-65535

    <Adresse_IP_proxy_SSH>/32

    ALLOW

    Autorise le trafic SSH sortant depuis le sous-réseau privé vers le proxy SSH du sous-réseau public.

    12

    Règle TCP personnalisée

    TCP 32768-65535

    <Adresse_IP_proxy_SSH>/32

    ALLOW

    Autorise le trafic sortant pour l'accès à Identity Console à partir du sous-réseau public.

    15

    HTTPS

    TCP 443

    0.0.0.0/0

    ALLOW

    Autorise le trafic HTTPS sortant depuis le sous-réseau privé vers Internet.

    20

    HTTP

    TCP 80

    0.0.0.0/0

    ALLOW

    Autorise le trafic HTTP sortant depuis le sous-réseau privé vers Internet.

    25

    HTTPS

    Numéro de port écouté par le serveur d'audit.

    <Adresse_IP_serveur_audit>

    ALLOW

    Autorise l'audit des événements eDirectory.

    REMARQUE :cette règle ne s'applique que si le serveur d'audit se trouve en dehors du sous-réseau privé.

    *

    All Traffic (Tout le trafic)

    Toutes

    0.0.0.0/0

    DENY

    Refuse tout le trafic IPv4 sortant qui n'est pas géré par une règle précédente (non modifiable).

6.2.3 Configuration des groupes de sécurité

Un groupe de sécurité est un ensemble de règles de pare-feu virtuel qui peuvent être assignées à une ou plusieurs instances du VPC.

Par défaut, un nouveau groupe de sécurité autorise uniquement le trafic entrant sur le port 22, ce qui ne vous permet de vous connecter à l'instance qu'à l'aide de SSH.

Pour plus d'informations, reportez-vous au document Amazon EC2 Security Groups for Linux Instances (Groupes de sécurité Amazon EC2 pour les instances Linux).

Pour déployer OpenText eDirectory sur AWS, créez trois groupes de sécurité. Par exemple, Groupe de sécurité 1, Groupe de sécurité 2 et Groupe de sécurité 3. Créez ces groupes de sécurité avec les règles de port suivantes :

  1. Groupe de sécurité 1 (pour eDirectory) :

    Port

    Source

    Description

    TCP 22

    Sous-réseau public

    Autorise le trafic SSH depuis le sous-réseau public.

    TCP 636

    Sous-réseau privé

    Autorise le trafic LDAPS dans le sous-réseau privé.

    TCP 524

    Sous-réseau privé

    Autorise le trafic NCP pour eDirectory dans le sous-réseau privé.

    UDP 427

    Sous-réseau privé

    Autorise le trafic SLP dans le sous-réseau privé.

    REMARQUE :Le port LDAP 389 ne doit pas être activé dans le groupe de sécurité assigné à OpenText eDirectory. Le port HTTP ne doit être activé que dans le groupe de sécurité assigné au serveur OpenText eDirectory qui héberge l'autorité de certification de l'arborescence.

  2. Groupe de sécurité 2 (pour eDirectory) :

    Port

    Source

    Description

    TCP 8028

    VPC

    Nécessaire pour accéder à la liste de révocation de certificats (CRL) de l'arborescence OpenText eDirectory à partir du VPC lorsque des services du VPC sont configurés avec des certificats émis par l'autorité de certification de l'arborescence. Ce groupe de sécurité est assigné au serveur OpenText eDirectory qui héberge l'autorité de certification de l'arborescence.

  3. Groupe de sécurité 3 (pour Identity Console) :

    Port

    Source

    Description

    TCP 22

    Sous-réseau public

    Autorise le trafic SSH depuis le sous-réseau public.

    TCP 9000

    Sous-réseau public

    Autorise le trafic HTTPS pour l'accès à Identity Console à partir du sous-réseau public.

6.2.4 Création d'une paire de clés SSH

Vous devez créer une paire de clés SSH avant de configurer les instances Amazon EC2. Pour créer une paire de clés, procédez comme suit :

  1. Créez une paire de clés SSH RSA 4 096 bits sur le client à l'aide de la commande suivante :

    ssh-keygen -t rsa -b 4096

    ssh-keygen place la nouvelle clé publique dans ~/.ssh/id_rsa.pub.

  2. Importez la clé publique SSH vers votre compte Amazon EC2. Pour·plus·d'informations,·reportez-vous·à·la·section Importation de votre propre clé publique dans Amazon EC2.

IMPORTANT :vous pouvez vous connecter à vos instances et les gérer uniquement à l'aide de la clé privée SSH. Par conséquent, veillez à ne pas perdre la clé privée SSH.

6.2.5 Création et déploiement d'instances

Créez et lancez vos instances EC2 sur l'une des plates-formes prises en charge. Pour plus d'informations sur la création et le lancement d'instances, reportez-vous à l'article Créer vos ressources EC2 et lancer votre instance EC2. Dans le cadre de la création et du lancement des instances, vous devez également effectuer les étapes suivantes :

  1. Associez le groupe de sécurité 1 aux instances dans lesquelles le premier serveur OpenText eDirectory sera configuré, le groupe de sécurité 2 à l'instance dans laquelle tous les autres serveurs OpenText eDirectory seront configurés et le groupe de sécurité 3 à l'instance dans laquelle iManager sera configuré. Pour plus d'informations sur les groupes de sécurité, reportez-vous à la section Configuration de groupes de sécurité réseau pour une machine virtuelle.

  2. Associez la clé publique créée à la section Création d'une paire de clés SSH à vos instances.

6.2.6 Configuration d'un volume EBS pour le stockage des données OpenText eDirectory

La configuration d'un volume EBS est nécessaire pour éviter la perte des données et de la configuration d'OpenText eDirectory en cas de crash d'une instance EC2. Pour plus d'informations sur la récupération des données et de la configuration d'OpenText eDirectory, reportez-vous à la section Reprise après sinistre. Une fois l'instance EC2 créée, procédez comme suit pour préparer l'instance pour le déploiement d'OpenText eDirectory :

  1. Créez un volume EBS. Pour cela, suivez la procédure décrite dans l'article Création d'un volume Amazon EBS.

  2. Associez le volume EBS à l'instance EC2. Pour plus d'informations, reportez-vous à l'article Attacher un volume Amazon EBS à une instance.

  3. Connectez-vous à l'instance, formatez le volume EBS avec le système de fichiers ext4, puis montez ce volume. Pour plus d'informations sur le formatage et sur le montage du volume EBS, reportez-vous à l'article Rendre un volume Amazon EBS disponible à l'utilisation sur Linux.

  4. Effectuez un montage de liaison des répertoires du volume EBS vers les répertoires de données OpenText eDirectory/NICI. Procédez comme suit en tant qu'utilisateur root pour effectuer le montage de liaison :

    1. Créez le répertoire de données OpenText eDirectory à l'aide de la commande suivante :

      mkdir <mount_point>/eDirectory_data
    2. Créez le répertoire de données NICI à l'aide de la commande suivante :

      mkdir <mount_point>/nici_data
    3. Créez les répertoires de configuration NICI et OpenText eDirectory à l'aide de la commande suivante :

      mkdir <mount_point>/eDirectory_nici_conf
    4. Créez les répertoires nécessaires pour OpenText eDirectory à l'aide des commandes suivantes :

      mkdir –-parents /var/opt/novell/eDirectory
      mkdir –-parents /var/opt/novell/nici
      mkdir –-parents /etc/opt/novell/eDirectory
    5. Pour effectuer le montage de liaison des répertoires, ajoutez les éléments suivants à /etc/fstab :

      <mount_point>/eDirectory_data /var/opt/novell/eDirectory none defaults,bind 0 0
      <mount_point>/nici_data /var/opt/novell/nici none defaults,bind 0 0
      <mount_point>/eDirectory_nici_conf /etc/opt/novell/eDirectory none defaults,bind 0 0

    REMARQUE :toutes les opérations dans l'instance doivent être effectuées en tant qu'utilisateur root.

6.2.7 Installation d'OpenText eDirectory et d'OpenText Identity Console

Conditions préalables

  • Veillez à respecter la configuration requise indiquée à la section Configuration système requise.

  • Créez des groupes de sécurité comme indiqué à la section Configuration de groupes de sécurité réseau pour une machine virtuelle.

  • L'instance du proxy SSH doit être un serveur renforcé et sécurisé. Ouvrez uniquement le port SSH 22 pour cette instance et sélectionnez un type d'instance AWS dont les performances et la mémoire sont adaptées. La clé privée SSH requise pour accéder aux instances du sous-réseau privé et à l'instance dans laquelle le proxy SSH est exécuté ne doit pas être stockée dans le VPC, mais uniquement sur le client. Associez une adresse IP Elastic au serveur proxy SSH afin de disposer d'une adresse IP publique statique.

  • Configurez le serveur VNC dans l'instance du proxy SSH. Le serveur VNC doit être renforcé par un mot de passe fort adapté. Connectez-vous au serveur VNC via un tunnel SSH uniquement afin de permettre des communications sécurisées. Le serveur VNC doit être configuré pour écouter uniquement les connexions depuis l'hôte local. Désactivez le verrouillage de l'écran pour éviter le verrouillage de la session. Après avoir utilisé le serveur VNC, mettez fin à la session.

  • Connectez-vous à l'instance du sous-réseau privé dans laquelle OpenText eDirectory/OpenText Identity Console sera configuré à l'aide du proxy SSH :

    ssh -i edir_key.pem -A -J ec2-user@<ssh_proxy_ip> ec2-user@<instance_private_ip>

    REMARQUE :

    • Dans les exemples de commandes ci-dessus, edir_key.pem correspond à un exemple de nom de fichier contenant la clé de serveur.

    • Vous pouvez également ajouter le fichier d'identité dans l'agent à l'aide de la commande SSH-Add pour éviter d'utiliser le fichier d'identité à chaque connexion.

    Pour afficher l'adresse IP privée d'une instance, cliquez sur Instances > [instance] > Description.

  • Configurez un serveur Agent Annuaire (DA) SLP dans une machine virtuelle du sous-réseau dorsal. Ouvrez le port 427 dans la règle entrante du groupe NSG pour la machine virtuelle sur laquelle le DA SLP est déployé. Activez l'opération DA en éditant le fichier slp.conf. Pour plus d'informations, consultez Configuration d'OpenSLP pour OpenText eDirectory dans le Guide d'administration d'OpenText™ eDirectory CE 24.4 (v9.3).

Procédure d'installation et de configuration

Cette section fournit les instructions détaillées à suivre pour installer et configurer OpenText eDirectory et OpenText Identity Console dans un environnement AWS EC2. Une fois OpenText eDirectory installé, assurez-vous que les conditions suivantes sont respectées :

  • EBA est activé.

  • SNMP est désactivé.

  • OpenText eDirectory n'écoute pas le port 389.

  • Les services LDAP et HTTP sont configurés pour utiliser les certificats ECDSA uniquement.

  • L'accès au port SSH de l'instance privée AWS EC2 doit être désactivé lorsqu'il n'est pas utilisé.

  • Désactivez les modules OpenText iMonitor, eMBox et DHost afin de renforcer la sécurité. Une fois qu'ils sont désactivés, toutes les activités impliquant ces modules doivent être effectuées à l'aide des utilitaires NDS uniquement.

Installation et configuration d'OpenText eDirectory

  1. Copiez le fichier eDirectory_<version>_Linux_x86_64.tar.gz à l'aide de Secure Copy (scp) vers l'instance du sous-réseau privé dans laquelle OpenText eDirectory sera configuré à l'aide du proxy SSH :

    scp -i <keyname> -o ProxyJump=ec2-user@<ssh_proxy_ip> eDirectory_<version>_Linux_x86_64.tar.gz ec2-user@<instance_ip>:/<directory>
  2. Installez OpenText eDirectory. Pour plus d'informations, reportez-vous à la section Exécution de l'utilitaire nds-install pour installer des composants OpenText eDirectory.

  3. Configurez OpenText eDirectory. Pour plus d'informations, reportez-vous à la section Exécution de l'utilitaire ndsconfig pour ajouter ou supprimer le serveur de répliques OpenText eDirectory. Voici un exemple de commande qui permet d'installer et de configurer OpenText eDirectory :

    ndsconfig  new [-t <tree_name>] [-n <server context>] -a <admin FDN> [-w <admin password>] -P ldaps://<instance_ip> --configure-eba-now yes
  4. Installez openslp-server, puis démarrez le service SLPD.

Installation et configuration d'OpenText Identity Console

Grâce à la console d'administration d'OpenText Identity Console, vous pouvez gérer les opérations OpenText eDirectory dans votre environnement AWS. OpenText Identity Console doit être installé sur votre instance AWS après avoir installé OpenText eDirectory.

  1. Copiez le fichier IdentityConsole_<version>_linux_x86_64.tgz à l'aide de Secure Copy (scp) vers l'instance du sous-réseau privé dans laquelle OpenText Identity Console sera configuré à l'aide du proxy SSH :

    scp -i <keyname> -o ProxyJump=ec2-user@<ssh_proxy_ip> IdentityConsole_<version>_linux_x86_64.tgz ec2-user@<instance_ip>:/<directory>
  2. Installez et configurez OpenText Identity Console. Pour plus d’informations, voir Installation d'OpenText Identity Console en mode autonome (non-Docker). Avant d'installer OpenText Identity Console, consultez la section Configuration système requise et conditions préalables concernant l'installation en mode Poste de travail du Guide d'installation d'OpenText™ Identity Console.

  3. Remplacez les certificats auto-signés dans la machine virtuelle exécutant Identity Console par des certificats signés par une autorité de certification sécurisée. Pour plus d'informations, reportez-vous à la section Remplacement des certificats auto-signés temporaires pour iManager.

REMARQUE :veillez à configurer le serveur OpenText Identity Console pour qu'il n'utilise que des certificats ECDSA. Après avoir installé OpenText Identity Console, spécifiez un utilisateur autorisé ainsi que le nom de l'arborescence OpenText eDirectory appropriée que cet utilisateur va gérer.

Lancement d'OpenText Identity Console

Pour lancer OpenText Identity Console, procédez comme suit :

  1. Connectez-vous au serveur VNC exécuté sur l'hôte local du proxy SSH via le tunnel SSH.

  2. Installez et lancez un navigateur dans la même instance.

  3. Lancez OpenText Identity Console et connectez-vous à l'arborescence OpenText eDirectory à l'aide de l'adresse IP ou du nom de l'arborescence.

Tâches de post-configuration

  1. Pour vérifier si EBA est activé, reportez-vous à la section Affichage des informations relatives à l'authentification EBA dans le Guide d'administration d'OpenText™ eDirectory CE 24.4 (v9.3).

  2. Activez SuiteB dans Certificate Server. Pour plus d'informations, reportez-vous à la section Activation de SuiteB dans Certificate Server dans le Guide d'administration d'OpenText™ eDirectory CE 24.4 (v9.3).

  3. Configurez la clé d'arborescence AES 256 bits pour le premier serveur OpenText eDirectory. Pour plus d'informations, reportez-vous à la section Creating an AES 256-Bit Tree Key (Création d'une clé d'arborescence AES 256 bits) dans le document NICI Administration Guide (Guide d'administration de NICI).

  4. Supprimez les points de distribution CRL sur le premier serveur OpenText eDirectory. L'accès LDAP non sécurisé sur le port 389 étant désactivé sur tous les serveurs OpenText eDirectory, la CRL pour l'autorité de certification de l'arborescence devrait être disponible au téléchargement par HTTP uniquement. Procédez comme suit pour supprimer les points de distribution CRL :

    1. Connectez-vous à OpenText Identity Console en tant qu'administrateur.

    2. Accédez à Gestion des certificats > Gestion des AC > CRL > Créer les CRL.

    3. Cliquez sur One. Sélectionnez et supprimez tous les points de distribution CRL, à l'exception du point de distribution CRL HTTP (http://<IP_instance>:8028/crl/one.crl).

    4. Cliquez sur Enregistrer, puis sur OK.

    5. Cliquez sur OneEC. Sélectionnez et supprimez tous les points de distribution CRL, à l'exception du point de distribution CRL HTTP (http://<IP_instance>:8028/crl/oneec.crl).

    6. Cliquez sur Enregistrer, puis sur OK.

  5. Réparez les certificats par défaut du serveur à l'aide du gestionnaire de certificats OpenText Identity Console. Pour cela, procédez comme suit :

    1. Connectez-vous à OpenText Identity Console en tant qu'administrateur.

    2. Accédez à Gestion des certificats > > Certificat par défaut.

    3. Sélectionnez le ou les serveurs qui possèdent les certificats, puis cliquez sur Suivant.

    4. Sélectionnez Tous les certificats par défaut sont écrasés, puis cliquez sur Suivant.

    5. Examinez les tâches à effectuer, puis cliquez sur Terminer > OK.

  6. Configurez les services LDAP et HTTP pour qu'ils utilisent les certificats ECDSA et les Ciphers SuiteB. Pour plus d'informations, reportez-vous à la section Configuration des services LDAP et HTTP pour qu'ils utilisent les certificats ECDSA et les Ciphers Suite B dans le Guide d'administration d'OpenText™ eDirectory CE 24.4 (v9.3). Une fois l'opération terminée, redémarrez OpenText eDirectory.

  7. Pour plus d'informations pour vérifier si le sous-agent SNMP est déchargé, reportez-vous à la section Chargement et déchargement du module serveur SNMP dans le Guide d'administration d'OpenText™ eDirectory CE 24.4 (v9.3).

  8. Assurez-vous qu'OpenText eDirectory n'écoute pas le port 389.

  9. Désactivez OpenText iMonitor, eMBox, DHost et la pile HTTP.

    1. Procédez comme suit pour désactiver OpenText iMonitor, eMBox et DHost sur le serveur eDirectory qui héberge l'autorité de certification de l'arborescence :

      1. Éditez le fichier ndsmodules.conf en commentant hconserv, imon et embox.

      2. Redémarrez OpenText eDirectory.

    2. Procédez comme suit pour désactiver la pile HTTP dans les serveurs de répliques eDirectory :

      1. Éditez le fichier ndsmodules.conf en commentant httpstk, hconserv, imon et embox.

      2. Redémarrez OpenText eDirectory.

        REMARQUE :httpstk doit être placé au-dessus de nds dans le fichier ndsmodules.conf avant les commentaires. Le module nds cesse alors d'activer la pile HTTP.

  10. Configurez SLP pour forcer OpenText eDirectory à utiliser la monodiffusion comme méthode d'annonce. Éditez le fichier slp.conf en indiquant l'adresse IP du serveur DA dans le sous-réseau dorsal. Pour plus d'informations, consultez Paramètres de configuration dans le Guide d'administration d'OpenText™ eDirectory CE 24.4 (v9.3).

REMARQUE :Après avoir configuré toutes les instances OpenText eDirectory et OpenText Identity Console, configurez la liste ACL réseau du sous-réseau privé AWS pour interdire l'accès au port SSH et l'autoriser uniquement si nécessaire.

6.2.8 Déploiement des services d'audit

Vous pouvez déployer le service d'audit Common Event Format (CEF) dans AWS EC2 pour auditer divers événements OpenText eDirectory. Procédez comme suit pour déployer les services d'audit CEF :

  1. Installez un serveur d'audit dans le VPC.

  2. Configurez le serveur d'audit pour qu'il écoute un port.

    REMARQUE :il est recommandé d'utiliser Sentinel comme serveur d'audit.

  3. Créez un groupe de sécurité réseau avec la configuration suivante et associez-le à l'instance dans laquelle le serveur d'audit s'exécute :

    Port

    Source

    Description

    TCP (port du serveur d'audit)

    Sous-réseau privé

    Autorise la réception des événements provenant des serveurs OpenText eDirectory.

  4. Mettez à jour les éléments suivants dans le fichier /etc/opt/novell/eDirectory/conf/auditlogconfig.properties sur toutes les instances d'OpenText eDirectory :

    log4j.appender.S.Host=<Auditing server ip>
    log4j.appender.S.Port=<auditing server port>
  5. Activez les événements CEF correspondants à partir d'OpenText Identity Console. Pour plus d'informations, reportez-vous à la section Configuration des événements CEF pour l'audit. Les événements activés sont transmis au serveur d'audit.

6.2.9 Reprise après sinistre

La reprise après sinistre est effectuée en cas de crash d'une instance dans laquelle OpenText eDirectory était exécuté. Procédez comme suit pour effectuer une reprise après sinistre :

  1. Arrêtez l'instance qui a subi un crash et dissociez le volume EBS de cette instance. Pour plus d'informations, reportez-vous à l'article Détacher un volume Amazon EBS d'une instance.

  2. Configurez une nouvelle instance EX2 avec le même système d'exploitation que l'instance qui a subi le crash.

  3. Installez la même version d'OpenText eDirectory dans la nouvelle instance EC2.

  4. Attachez le volume EBS à la nouvelle instance et montez le système de fichiers. Pour plus d'informations, reportez-vous à l'article Attacher un volume Amazon EBS à une instance.

  5. Effectuez le montage de liaison des répertoires.

    Pour effectuer le montage de liaison des répertoires, mettez à jour les éléments suivants dans /etc/fstab :

    <mount_point>/eDirectory_data /var/opt/novell/eDirectory none defaults,bind 0 0
    <mount_point>/nici_data /var/opt/novell/nici none defaults,bind 0 0
    <mount_point>/eDirectory_nici_conf /etc/opt/novell/eDirectory none defaults,bind 0 0
  6. Remplacez l'adresse IP dans /etc/opt/novell/eDirectory/conf/nds.conf par l'adresse IP de l'instance actuelle.

  7. Mettez à niveau OpenText eDirectory en ignorant la vérification de l'état de santé. Pour plus d’informations, voir Mise à niveau d'OpenText eDirectory.

  8. Réparez les adresses réseau à l'aide de l'utilitaire ndsrepair. Pour plus d'informations, consultez Options DSRepair dans le Guide d'administration d'OpenText™ eDirectory CE 24.4 (v9.3).

  9. Modifiez l'adresseؘ IP du point de distribution CRL si l'adresse IP de l'autorité de certification de l'arborescence a changé. Pour plus d'informations sur la modification de l'adresse IP, reportez-vous à la section Affichage et modification des propriétés d'un objet Configuration CRL dans le Guide d'administration d'OpenText™ eDirectory CE 24.4 (v9.3).

  10. Réparez les certificats par défaut du serveur à l'aide du plug-in du serveur de certificats OpenText Identity Console. Pour cela, procédez comme suit :

    1. Connectez-vous à OpenText Identity Console en tant qu'administrateur.

    2. Accédez à Gestion des certificats > > Certificat par défaut.

    3. Sélectionnez le ou les serveurs qui possèdent les certificats, puis cliquez sur Suivant.

    4. Sélectionnez Tous les certificats par défaut sont écrasés, puis cliquez sur Suivant.

    5. Examinez les tâches à effectuer, puis cliquez sur Terminer > OK.

  11. Configurez les services LDAP et HTTP pour qu'ils utilisent les nouveaux certificats ECDSA.