3.3 Configuration de Rôles et contrôle d'accès
OpenText Identity Console permet aux administrateurs d'assigner des responsabilités particulières aux utilisateurs et de leur présenter uniquement les outils (et les droits associés) nécessaires à l'exécution de celles-ci. Cette fonctionnalité est appelée Rôles et contrôle d'accès (RAC).
RAC permet aux administrateurs de limiter l'utilisateur à un groupe spécifique de fonctions, appelées Tâches, et à des d'objets déterminés par le regroupement de tâches, appelés Rôles. Les tâches qu'un utilisateur visualise lorsqu'il accède à OpenText Identity Console dépendent des rôles qui lui ont été assignés dans OpenText eDirectory. Seules les tâches OpenText qui ont été assignées à cet utilisateur s'affichent. L'utilisateur n'a pas besoin de parcourir l'arborescence pour trouver un objet à administrer. La vignette OpenText Identity Console pour cette tâche présente les outils et l'interface nécessaires à cette tâche.
Vous pouvez assigner plusieurs rôles à un même utilisateur. Inversement, vous pouvez assigner le même rôle à plusieurs utilisateurs.
RAC est représenté par des objets définis dans OpenText eDirectory. Le schéma OpenText eDirectory de base est étendu lors de l'installation d'OpenText Identity Console. Les types d'objets RAC sont répertoriés dans le tableau ci-dessous.
|
Objet |
Description |
|---|---|
|
Configuration RAC |
Objet Conteneur qui contient tous les objets Rôle et Module RAC. Les objets Configuration RAC sont les conteneurs les plus élevés pour tous les objets RAC. Une arborescence peut contenir autant d'objets Configuration RAC que nécessaire. Ces objets ont des « propriétaires », autrement dit des utilisateurs qui disposent de droits de gestion sur la configuration RAC. Les objets Configuration RAC peuvent être créés dans l'un des conteneurs suivants :
|
|
Rôle RAC |
Objet Conteneur qui précise les tâches que les utilisateurs (membres) sont autorisés à effectuer. La définition d'un rôle comprend la création d'un objet Rôle RAC et la spécification des tâches que le rôle peut effectuer. Les membres d'un rôle peuvent être des utilisateurs, groupes, organisations ou unités organisationnelles et sont associés à un rôle dans une étendue spécifique de l'arborescence. Les objets Tâche et Livre RAC sont assignés à des objets Rôle RAC. Les objets Rôle RAC ne peuvent être créés que dans les conteneurs Configuration RAC. |
|
Module RAC |
Objet Conteneur qui contient les objets Tâche RAC et Livre RAC. Les objets Module RAC ont un attribut de nom de module qui représente le nom du produit définissant les tâches ou les livres (par exemple, Maintenance d'OpenText eDirectory, NMAS ou accès au certificat OpenText). Les objets Module RAC ne peuvent être créés que dans les conteneurs Configuration RAC. |
|
Tâche RAC |
Objet Feuille qui représente une fonction spécifique, telle que la réinitialisation de mots de passe de connexion. Les objets Tâche RAC sont situés uniquement dans les conteneurs de modules RAC. |
|
Livre RAC |
Objet Feuille contenant une liste de pages assignées au livre. Un objet rbsBook peut être assigné à un ou plusieurs rôles et à un ou plusieurs types de classe d'objet. Les objets rbsBook se situent exclusivement dans des conteneurs rbsModule. |
|
Étendue RAC |
Un objet Feuille est utilisé pour les assignations ACL (au lieu d'effectuer des assignations pour chaque objet Utilisateur). Les objets Étendue RAC représentent le contexte de l'arborescence dans lequel un rôle est exécuté et sont associés à des objets Rôle RAC. Ils héritent de la classe Groupe. Les objets Utilisateur sont assignés à un objet Étendue RAC. Ces objets ont une référence à l'étendue de l'arborescence à laquelle ils sont associés. Il est créé à la demande, puis automatiquement supprimé lorsqu'il n'est plus nécessaire. Ils sont situés exclusivement dans des conteneurs Rôle RAC. AVERTISSEMENT :ne modifiez jamais la configuration d'un objet Étendue. Vous pourriez rencontrer de graves problèmes et mettre le système en panne. |
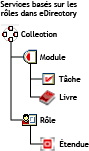
Les objets RAC résident dans l'arborescence OpenText eDirectory, comme l'illustre la figure suivante.
Figure 3-1 Objets RAC dans l'arborescence OpenText eDirectory
3.3.1 Définition des rôles RAC
Les rôles RAC définissent les tâches que les utilisateurs sont autorisés à exécuter. Définir un rôle RAC consiste à créer un objet Role RAC, puis à désigner les tâches que ce rôle peut exécuter, ainsi que les objets Utilisateur, Groupe ou Conteneur qui peuvent exécuter ces tâches. Dans certains cas, les vignettes OpenText Identity Console (packs de produits) fournissent des rôles RAC prédéfinis que vous pouvez modifier.
Les tâches que les rôles RAC peuvent exécuter sont représentées par des objets Tâche RAC dans votre arborescence OpenText eDirectory. Ces objets sont automatiquement ajoutés durant l'installation des produits. Ils sont organisés en un ou plusieurs modules RAC, qui sont des conteneurs qui correspondent aux divers modules fonctionnels du produit.
Pour toute information sur l'assignation d'un rôle à des membres, reportez-vous à la section Assignation de l'adhésion et de l'étendue du rôle RAC.
Création d'un objet Rôle
Utilisez la configuration RAC pour créer un nouvel objet Rôle RAC. Il est recommandé de créer ce nouvel objet Rôle RAC dans le même conteneur Configuration RAC que les autres objets Rôle RAC (par exemple le conteneur Configuration RAC).
-
Sur la page d'accueil d'OpenText Identity Console, cliquez sur .
-
Dans l'onglet , cliquez sur

-
Dans la fenêtre , cliquez sur
 , puis sélectionnez une .
-
Entrez le .
-
Sélectionnez le ou le groupe de membres à associer au rôle.
-
-
Dans le menu , sélectionnez les tâches à assigner au rôle.
-
Cliquez sur .
Le rôle est créé. Fermez la fenêtre et ouvrez à nouveau la configuration pour afficher les modifications.
Pour savoir comment ajouter des membres à des rôles, reportez-vous à la section Définition de tâches RAC personnalisées.
Modification des tâches associées à un rôle
À chaque rôle RAC est associé un ensemble de tâches disponibles. Vous pouvez ajouter ou supprimer des tâches en fonction de vos besoins.
-
Sur la page d'accueil d'OpenText Identity Console, cliquez sur la vignette .
-
Dans l'onglet , cliquez sur la configuration dans laquelle vous souhaitez modifier un rôle.
-
Dans l'onglet , cliquez sur le rôle à modifier.
-
(Facultatif) Si vous souhaitez ajouter des tâches à un rôle, procédez comme suit :
-
Cliquez sur
 .
-
Sélectionnez la tâche, puis cliquez sur .
-
-
(Facultatif) Si vous souhaitez supprimer des tâches d'un rôle, procédez comme suit :
-
Sélectionnez les tâches à supprimer.
-
Cliquez sur
.
-
-
Cliquez sur .
Assignation de l'adhésion et de l'étendue du rôle RAC
Après avoir défini les rôles RAC nécessaires dans votre organisation, vous pouvez assigner des membres à chaque rôle. Ainsi, vous indiquez l'étendue de l'exercice des fonctions du rôle pour chaque membre. L'étendue correspond à l'emplacement ou au contexte de l'arborescence OpenText eDirectory dans lequel ce rôle peut être effectué.
Vous pouvez assigner un utilisateur à un rôle de différentes manières :
-
Directement
-
Via des assignations de groupes et de groupes dynamiques. Si un utilisateur est membre d'un groupe ou d'un groupe dynamique assigné à un rôle, il a accès à ce rôle.
-
Via des assignations de rôles organisationnels. Si un utilisateur est titulaire d'un rôle organisationnel assigné à un rôle, il a accès à ce rôle.
-
Via des assignations de conteneurs. Un objet Utilisateur a accès à tous les rôles auxquels son conteneur parent est assigné. Cela concerne également d'autres conteneurs jusqu'à la racine de l'arborescence.
Un utilisateur peut être associé à un rôle plusieurs fois, chaque fois avec une étendue différente. Inversement, vous pouvez assigner la même tâche à plusieurs membres.
Pour assigner un rôle à un membre existant :
-
Sur la page d'accueil d'OpenText Identity Console, cliquez sur la vignette .
-
Cliquez sur l'onglet .
-
Cliquez sur
, puis sélectionnez le membre. -
Dans la fenêtre , sélectionnez le rôle requis.
-
: spécifiez l'objet que vous souhaitez faire devenir membre du rôle ou utilisez le sélecteur d'objet pour le localiser.
-
: spécifiez l'étendue dans laquelle ce membre peut exécuter le rôle ou utilisez le sélecteur d'objet pour la localiser.
-
-
Cliquez sur .
Les rôles sont ajoutés. Fermez la fenêtre et ouvrez à nouveau la configuration pour afficher les modifications.. Pour plus d'informations, cliquez sur Aide
 .
Suppression d'un rôle dans la configuration RAC
-
Sur la page d'accueil d'OpenText Identity Console, cliquez sur la vignette .
-
Cliquez sur l'onglet .
-
Cliquez sur la collection dans laquelle vous souhaitez supprimer un rôle RAC.
-
Sélectionnez le rôle à modifier.
-
Cliquez sur
 .
-
Cliquez sur .
3.3.2 Définition de tâches RAC personnalisées
Création d'une tâche OpenText Identity Console
Créez une tâche OpenText Identity Console à l'aide de ou d'. Les formulaires créés ici se traduisent par des tâches. Pour plus d'informations, reportez-vous aux sections Gestion des formulaires personnalisés et Gestion des applications externes.
Modification du rôle associé
-
Sur la page d'accueil d'OpenText Identity Console, cliquez sur la vignette .
-
Cliquez sur l'onglet , puis sur
 .
-
La liste des associations dont l'utilisateur fait déjà partie s'affiche.
-
Modifiez l', les et l'objet selon vos besoins.
-
Cliquez sur , puis fermez.
Suppression d'une tâche
-
Sur la page d'accueil d'OpenText Identity Console, cliquez sur la vignette .
-
Cliquez sur l'onglet .
-
Cliquez sur la configuration dans laquelle vous souhaitez supprimer une tâche.
-
Sélectionnez la tâche à supprimer.
-
Cliquez sur
 .
-
Cliquez sur .