2.0 Cómo funciona Sentinel
Sentinel gestiona de forma continua la información de seguridad y los eventos en todo el entorno de TI para ofrecer una solución de supervisión completa.
Sentinel hace lo siguiente:
-
Reúne registros, eventos e información de seguridad de los diferentes orígenes de su entorno de TI.
-
Normaliza los registros, eventos y datos de seguridad recopilados en un formato estándar de Sentinel.
-
Almacena eventos en un almacenamiento de datos basado en archivos o un almacenamiento ampliable basado en Hadoop con directivas de retención de datos personalizables y flexibles.
-
Recopila datos de flujo IP y ayuda a supervisar de cerca las actividades de la red.
-
Proporciona la posibilidad de vincular de forma jerárquica varios sistemas Sentinel, incluido Sentinel Log Manager.
-
Le permite buscar eventos en su servidor Sentinel local y en otros servidores Sentinel distribuidos por el mundo.
-
Realiza un análisis estático que le permite definir una línea de base y luego lo compara con lo que está ocurriendo para determinar si hay problemas no detectados.
-
Correlaciona un conjunto de eventos similares o comparables durante un período específico para determinar un patrón.
-
Organiza eventos de incidentes para una gestión de la respuesta y seguimiento eficiente.
-
Ofrece informes basados en eventos en tiempo real e históricos.
La siguiente ilustración muestra cómo funciona Sentinel utilizando el almacenamiento tradicional como opción de almacenamiento de datos:
Figura 2-1 Arquitectura de Sentinel
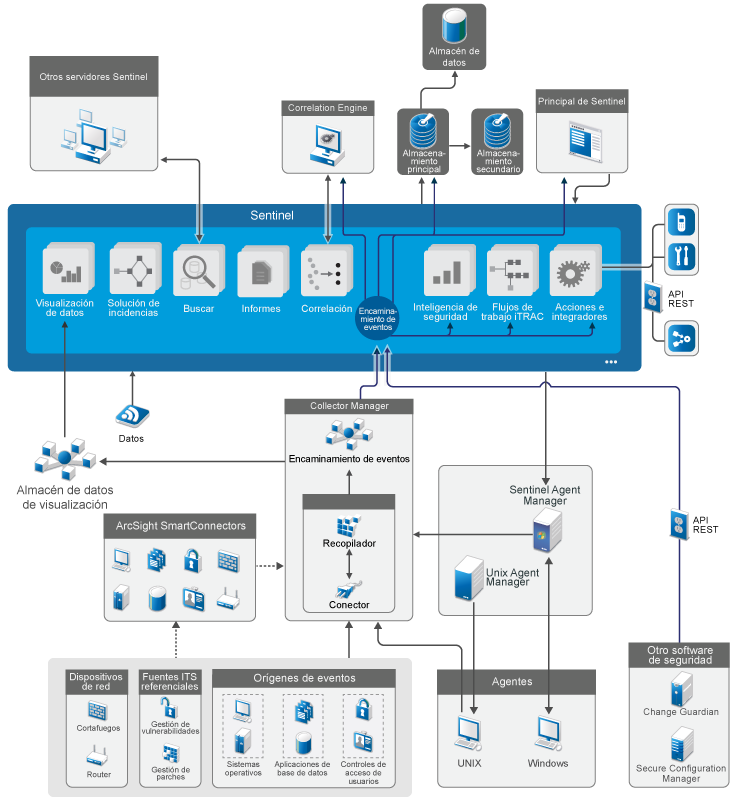
En las siguientes secciones se describen detalladamente los componentes de Sentinel: