15.2 部署程序
您可以依據自己的要求在私人或公用網路中部署 Identity Manager 元件。圖 15-1 演示了一個範例部署,後續章節中將用到該部署。
圖 15-1 在 Microsoft Azure 上部署 Identity Manager
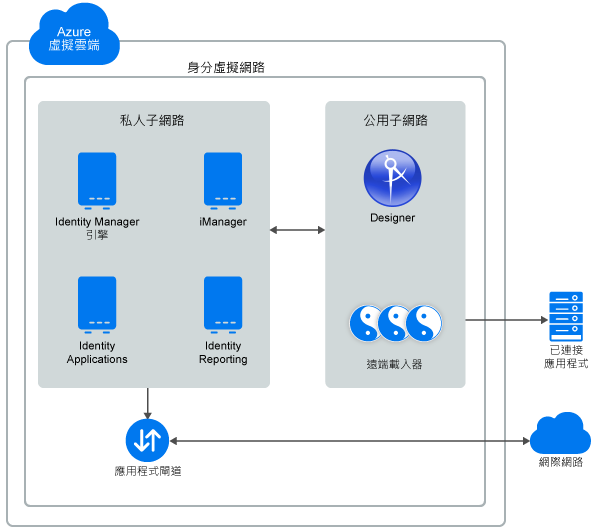
您可以依據 Identity Manager 元件在不同伺服器上的分散方式,以不同的組合在 Microsoft Azure 上部署這些元件。不過,所有方案的部署程序都是相同的。
部署程序包括以下步驟:
15.2.1 建立資源群組
NetIQ 建議您建立一個資源群組並將所需資源新增至該群組,以與 Identity Manager 配合使用。執行以下步驟建立新的資源群組:
-
登入 Azure 入口網站。
-
按一下資源群組。
-
按一下建立。
-
在基本資訊索引標籤中:
-
從下拉式清單中選取您的訂閱。
-
輸入新的資源群組名稱。
-
從區域下拉式清單中選取位置。例如印度中部。
-
按下一步:標籤 >。
-
-
在標籤索引標籤中,按下一步:檢閱 + 建立 >。
-
在檢閱 + 建立索引標籤中,按一下建立。
15.2.2 建立虛擬網路和子網路
-
登入 Azure 入口網站。
-
在搜尋中輸入虛擬網路。
-
在「服務」下,選取虛擬網路。
-
按一下建立。
-
在基本資訊索引標籤中指定以下詳細資料:
欄位
描述
訂購
從下拉式清單中選取您的訂閱。
資源群組
從下拉式清單中選取現有的資源群組。
名稱
指定虛擬網路的名稱。
區域
從下拉式清單中選取位置。例如印度中部。
-
按下一步:IP 位址 >。
-
-
在「IP 位址」索引標籤中,按一下新增子網路。
-
按一下新增子網路。
-
指定子網路名稱。例如 default。
-
指定子網路位址範圍。例如 10.1.0.0/24。
-
按一下新增。
-
-
按下一步:安全性 >。
-
-
在安全性索引標籤中,保留所有欄位的預設值,然後按下一步:標籤 >。
-
在標籤索引標籤中,按下一步:檢閱 + 建立 >。
-
在檢閱 + 建立索引標籤中檢閱您的設定,然後按一下建立。
15.2.3 建立應用程式閘道
-
登入 Azure 入口網站。
-
按一下建立資源。
-
移至類別 > 網路 > 應用程式閘道。
-
在基本資訊索引標籤中指定以下詳細資料:
欄位
描述
訂購
從下拉式清單中選取您的訂閱。
資源群組
從下拉式清單中選取現有的資源群組。
應用程式閘道名稱
指定應用程式閘道名稱。
區域
從下拉式清單中選取位置。例如印度中部。
層級
選取所需的層。例如標準 V2。
最小執行個體計數
指定值 0。
最大執行個體計數
指定值 10。
虛擬網路
選取虛擬網路和已建立的對應子網路。請參閱建立虛擬網路和子網路。
-
保留其餘欄位的預設值,然後按下一步:前端 >。
-
-
在前端索引標籤中:
-
選取公用。
-
在公用 IP 位址下,按一下新增。
-
指定公用 IP 位址名稱。例如 idmgateway.centralindia.cloudapp.azure.com。
-
按一下確定。
-
-
按下一步:後端 >
-
-
在後端索引標籤中:
-
按一下新增後端集區。
-
指定後端集區名稱。
-
選取是以新增一個沒有目標的後端集區。
-
按一下新增。
-
-
按下一步:組態 >。
-
-
在組態索引標籤中:
-
在路由規則下,按一下新增路由規則。
-
指定規則名稱。
-
在監聽程式索引標籤中指定以下詳細資料:
欄位
描述
監聽程式名稱
指定監聽程式名稱。
前端 IP
從下拉式清單中選取公用。
通訊協定
選取 HTTP。
連接埠
指定值 80。
-
保留其餘欄位的預設值。
-
在後端目標索引標籤中指定以下詳細資料:
欄位
描述
後端目標
從下拉式清單中選取後端目標。
HTTP 設定
按一下新增,指定 HTTP 設定名稱。保留所有欄位的預設值,然後按一下新增。
-
按一下新增。
-
-
按下一步:標籤 >。
-
-
在標籤索引標籤中,按下一步:檢閱 + 建立 >。
-
在檢閱 + 建立 > 索引標籤中檢閱您的設定,然後按一下建立。
附註:如需關於設定應用程式閘道的詳細資訊,請參閱設定應用程式閘道。
15.2.4 建立虛擬機器例項
建立單獨的虛擬機器以代管 Identity Manager 元件。
-
登入 Azure 入口網站。
-
在搜尋中輸入虛擬機器。
-
在「服務」下,選取虛擬機器。
-
按一下建立,然後選取虛擬機器。
-
在基本資訊索引標籤中:
-
從下拉式清單中選取您的訂閱。
-
從下拉式清單中選取現有的資源群組 (參閱建立資源群組)。
-
指定虛擬機器名稱。
-
從區域下拉式清單中選取位置。例如印度中部。
-
從影像下拉式清單中選取所需的 Windows Server。例如 Windows Server 2019。
-
從大小下拉式清單中選取虛擬機器大小。
-
指定使用者名稱、密碼並確認密碼。
-
在「授權」下,選取 Windows Server 授權,然後選取符合條件的附帶軟體保證的 Windows Server 授權以確認。
-
保留其餘欄位的預設值。
-
按下一步:磁碟 >。
-
-
在磁碟索引標籤中:
-
從 OS 磁碟類型下拉式清單中選取磁碟類型。例如進階 SSD。
-
從下拉式清單中選取所需的加密類型。
-
按下一步:網路 >。
-
-
在網路索引標籤中:
-
選取虛擬網路和已建立的對應子網路。請參閱建立虛擬網路和子網路。
-
在網路安全性群組下,選取進階。
-
從下拉式清單中選取現有的網路安全性群組。
-
(視情況而定) 如果沒有可用的網路安全性群組,請按一下新建。
-
指定網路安全性群組名稱。
-
按一下新增輸入角色,指定所需的詳細資料。
-
按一下新增輸出角色,指定所需的詳細資料。
-
按一下確定。
-
-
保留其餘欄位的預設值。
-
按下一步:管理 >。
-
-
在管理索引標籤中,保留所有欄位的預設值,然後按下一步:進階 >。
-
在進階索引標籤中,保留所有欄位的預設值,然後按下一步:標籤 >。
-
在標籤索引標籤中,保留所有欄位的預設值,然後按下一步:檢閱 + 建立 >。
-
在檢閱 + 建立索引標籤中檢閱您的設定,然後按一下建立。
15.2.5 更新 VM 中的主機項目
您可以使用應用程式閘道的公用 DNS 名稱或透過別名 DNS 記錄集來存取 Identity Manager 元件。若要使 Identity Manager 元件能夠互相通訊,請編輯每個 VM 上的 hosts 檔案,並新增一個項目來解析此 VM 的主機名稱。
表 15-1 更新主機項目
|
配件 |
描述 |
|---|---|
|
Identity Engine |
導覽至 Identity Engine VM 中的 hosts 檔案。例如, C:\Windows\System32\drivers\etc\hosts 修改 hosts 檔案,在其中包含以下項目: <Identity Engine VM 的 IP 位址> <Identity Engine VM 的私用 DNS 名稱> 例如: 10.0.1.1 identityengine.example.com <Identity Applications VM 的 IP 位址> <應用程式閘道的公用 DNS 名稱> 例如: 10.0.1.2 idmgateway.centralindia.cloudapp.azure.com |
|
Identity Applications |
導覽至 Identity Engine VM 中的 hosts 檔案。例如, C:\Windows\System32\drivers\etc\hosts 修改 hosts 檔案,在其中包含以下項目: <Identity Engine VM 的 IP 位址> <Identity Engine VM 的私用 DNS 名稱> 例如: 10.0.1.1 identityengine.example.com <Identity Applications VM 的 IP 位址> <應用程式閘道的公用 DNS 名稱> 例如: 10.0.1.2 idmgateway.centralindia.cloudapp.azure.com |
若要更新 Identity Reporting 和 iManager 的主機項目,請參閱表 15-1中的 Identity Applications。
附註:如需 Identity Manager 元件的安裝方法,請參閱安裝程序。
15.2.6 安裝 Designer
-
在公用子網路中,啟動虛擬機器例項。請參閱建立虛擬機器例項。
對於 Windows 安全性群組,請僅使用 rdesktop 連接埠。例如 3389。.
-
安裝 Designer。請參閱節 IV, 安裝 Designer。
15.2.7 設定應用程式閘道
設定應用程式閘道後,外部網路便可使用虛擬機器上代管的 Identity Manager 元件。
-
為 iManager、Identity Applications、表單和 Identity Reporting 等 Identity Manager 元件設定單獨的後端池。
-
在後端池中,按一下新增。
-
指定以下詳細資料:
欄位
描述
名稱
指定用於識別 Identity Manager 元件的後端池名稱。
類型
以下列方式之一指定類型:
-
IP 位址或 FQDN: 指定所需 Identity Manager 元件的 IP 位址或 FQDN。
-
虛擬機器: 選取代管所需 Identity Manager 元件的虛擬機器。
-
-
按一下「確定」。
重複此步驟以設定更多後端池。
-
-
為 iManager、Identity Applications、表單和 Identity Reporting 等 Identity Manager 元件設定單獨的 HTTP 設定。
附註:確定您已輸出所需 Identity Manager 元件的公用證書。
-
在 HTTP 設定中按一下新增。
-
指定以下詳細資料:
欄位
描述
名稱
指定用於識別 Identity Manager 元件的 HTTP 設定名稱。
通訊協定
選取 HTTPS。
連接埠
指定 Identity Manager 元件的連接埠。
例如:
-
iManager: 8443
-
Identity Applications: 8543
-
Forms: 8600
-
Identity Reporting: 8643
後端驗證證書
-
選取「建立新證書」。
-
指定證書的名稱。
-
瀏覽並上傳為對應 Identity Manager 元件輸出的公用證書。
-
按一下「新增證書」。
-
-
按一下「確定」。
重複此步驟以組態更多 HTTP 設定。
-
-
為每個 Identity Manager 元件 (例如 iManager、Identity Applications、表單和 Identity Reporting) 設定單獨的監聽程式。
附註:確定已從 Identity Vault 輸出 .PFX 證書。
-
在監聽程式中按一下基本。
-
指定以下詳細資料:
欄位
描述
名稱
指定用於識別 Identity Manager 元件的監聽程式名稱。
前端 IP 組態
-
選取之前建立的虛擬網路和子網路。請參閱建立虛擬網路和子網路。
-
指定應用程式的名稱和連接埠號碼。例如:
iManager: 8443
Identity Applications: 8543
Forms: 8600
Identity Reporting: 8643
通訊協定
選取 HTTPS。
證書
-
瀏覽並上傳 PFX 證書。
-
指定證書的名稱和密碼。
-
-
按一下「確定」。
重複此步驟以設定更多監聽程式。
-
-
為 iManager、Identity Applications、表單和 Identity Reporting 等 Identity Manager 元件建立基本規則,並將此規則與相應的後端池、監聽程式和 HTTP 設定關聯。
-
在規則中按一下新增。
-
指定以下詳細資料:
-
按一下「確定」。
重複此步驟以設定更多規則。
-