1.3 瞭解預設的 Identity Vault 結構
為了適用於大多數 Identity Manager 部署,整合式安裝程序將為 Identity Vault 建立一個預設結構。
圖 1-1 預設的 Identity Vault 結構
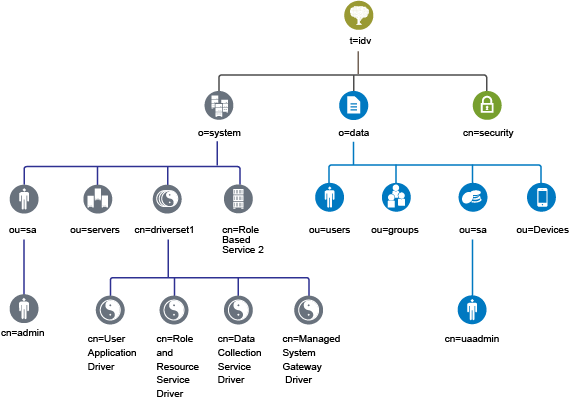
表 1-1 Identity Vault 物件描述
|
物件 |
描述 |
|---|---|
|
t=idv |
eDirectory 網路樹的名稱。例如,idv。 |
|
o=system |
Identity Manager 的所有系統物件都位於系統組織中。只有管理員使用者才有權存取此容器和所有子容器。如需詳細資訊,請參閱節 1.3.1, 系統容器。 |
|
ou=sa.o=system |
ou=sa.o=system 容器用於存放所有系統使用者。系統使用者包括管理員、驅動程式管理員和其他管理員。 |
|
cn=admin.ou=sa.o=system |
此為網路樹的管理員帳戶。 |
|
ou=servers.o=system |
此容器用於存放伺服器物件,以及與伺服器關聯的所有物件。這樣,您便可以將伺服器物件與其他系統物件分隔開。 |
|
cn=driverset1.o=system |
驅動程式集物件包含所有驅動程式物件。驅動程式集物件直接放置在系統容器的下面。 |
|
cn=User Application Driver.cn=driverset1.o=system |
使用者應用程式驅動程式負責管理與使用者應用程式關聯的所有任務。 |
|
cn=Role and Resource Service Driver.cn=driverset1.o=system |
角色與資源服務驅動程式負責管理與 Roles Based Provisioning Module 關聯的所有任務。 |
|
cn=Data Collection Service Driver.cn=driverset1.o=system |
資料收集服務驅動程式負責管理與 Identity Reporting Module 關聯的任務。 |
|
cn=Managed System Gateway Driver.cn=driverset1.o=system |
受管理系統閘道驅動程式負責管理與 Identity Reporting Module 關聯的任務。 |
|
cn=Role Based Service 2.o=system |
此容器用於存放方便 iManager 處理 Identity Manager 工作的物件。 |
|
o=data |
資料組織中存放所有 Identity Manager 資料物件的位置。管理員應該確保所有使用者都有權存取此容器和所有子容器。如需詳細資訊,請參閱節 1.3.2, 資料容器。 |
|
ou=users.o=data |
Identity Vault 中所有使用者物件的預設容器。 |
|
ou=groups.o=data |
Identity Vault 中所有群組物件的預設容器。 |
|
ou=sa.o=data |
使用者應用程式、Roles Based Provisioning Module 和 Identity Reporting Module 的角色管理員帳戶、進階使用者和服務帳戶的預設容器。 |
|
cn=uaadmin.ou=sa.o=data |
使用者應用程式管理員物件。 |
|
ou=Devices.o=data |
裝置的預設容器。 |
|
cn=security |
安全性容器用於存放網路樹和 Identity Manager 的所有安全性物件。請確保只有管理員才有權存取此容器和所有子容器。如需詳細資訊,請參閱節 1.3.3, 安全性容器。 |
此預設結構主要用於單一環境安裝。例如,這是適用於中小型 Identity Manager 部署的理想 Identity Vault 結構。多組織用戶共享環境的結構可能會稍有不同。另外,您也不能以這種方式管理大型網路樹和分散式網路樹。
大多數情況下,Identity Manager 4.0 及更高版本都會使用組織容器,以便將使用者、群組和服務管理員置於同一容器中。可能的話,您應使用組織 (o=),並使用有意義的組織單位 (ou=)。Identity Manager 結構包含系統容器、資料容器和安全性容器三個主要元件,因而具有延展性。