2.2 设置用户授权和鉴定
2.2.1 关于 PlateSpin Forge 用户授权和鉴定
PlateSpin Forge 的用户授权和鉴定机制基于用户角色,并控制应用程序访问和用户可以执行的操作。该机制基于集成 Windows 身份验证 (IWA) 以及它与 Internet 信息服务 (IIS) 的交互。
基于角色的访问权限机制让您可以通过几种方式实现用户授权和鉴定:
-
将应用程序访问权限限于特定用户
-
仅允许特定用户执行特定操作
-
授予每个用户对于特定工作负载的访问权限,用于执行由所指派角色定义的操作
每个 PlateSpin Forge 实例都具有以下一组定义相关功能角色的操作系统级别用户组:
-
工作负载防护管理员: 具有对于应用程序所有功能的不受限访问权限。本地管理员暗含在该组中。
-
工作负载防护超级用户: 具有应用程序大部分功能的访问权限,但存在一些限制,例如对于与许可和安全性有关的系统设置的修改能力的限制。
-
工作负载保护操作员: 具有系统功能的有限子集的访问权限,足够维持日常操作。
在用户尝试连接 PlateSpin Forge 时,通过浏览器提供的身份凭证由 IIS 验证。如果用户不是工作负载保护角色的某个成员,则连接会被拒绝。
表 2-1 工作负载防护角色和许可权限细节
|
工作负载防护角色细节 |
管理员 |
超级用户 |
操作员 |
|---|---|---|---|
|
添加工作负载 |
允许 |
允许 |
拒绝 |
|
去除工作负载 |
允许 |
允许 |
拒绝 |
|
配置防护 |
允许 |
允许 |
拒绝 |
|
准备复制 |
允许 |
允许 |
拒绝 |
|
运行(完全)复制 |
允许 |
允许 |
允许 |
|
运行增量复制 |
允许 |
允许 |
允许 |
|
暂停/继续安排 |
允许 |
允许 |
允许 |
|
测试故障转移 |
允许 |
允许 |
允许 |
|
故障转移 |
允许 |
允许 |
允许 |
|
取消故障转移 |
允许 |
允许 |
允许 |
|
中止 |
允许 |
允许 |
允许 |
|
消除(任务) |
允许 |
允许 |
允许 |
|
设置(全部) |
允许 |
拒绝 |
拒绝 |
|
运行报告/诊断 |
允许 |
允许 |
允许 |
|
故障回复 |
允许 |
拒绝 |
拒绝 |
|
重新防护 |
允许 |
允许 |
拒绝 |
此外,PlateSpin Forge 软件还提供了基于安全组的机制,这些安全组定义哪些用户应具有 PlateSpin Forge 工作负载库存中哪些工作负载的访问权限。
设置对 PlateSpin Forge 的基于角色的适当访问权涉及到两个任务:
-
表 2-1中详细介绍了如何向所需的用户组中添加用户(请参见 Windows 文档)。
-
创建将这些用户与指定工作负载关联的应用程序级别安全组(请参见部分 2.2.2, 管理 PlateSpin Forge 安全组和工作负载许可权限)。
2.2.2 管理 PlateSpin Forge 安全组和工作负载许可权限
PlateSpin Forge 提供了细粒度的应用程序级别的访问机制,允许特定用户对指定工作负载执行特定的工作负载保护任务。这通过设置安全组实现。
设置安全组:
-
为您所在组织中许可权限最适合工作负载保护角色的 PlateSpin Forge 用户指派相应角色。
-
以管理员身份使用 PlateSpin Forge Web 界面访问 PlateSpin Forge,然后单击设置 > 许可权限。
此时会打开“安全组”页面:
-
单击创建安全组。
-
在安全组名称字段中,键入安全组的名称。
-
单击添加用户并为该安全组选择所需用户。
如果想要将最近添加的 Forge 虚拟机用户添加到 PlateSpin Forge,则它不会在用户界面中立即可用。在这种情况下,请先单击刷新用户帐户。
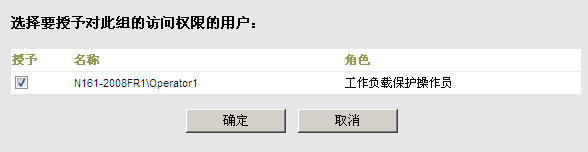
-
单击添加工作负载并选择所需工作负载:
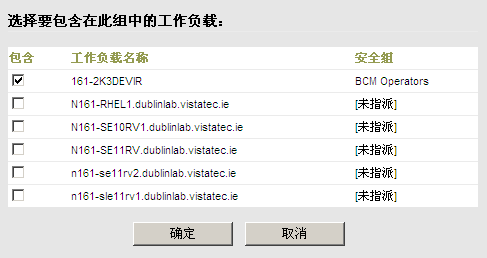
只有该安全组中的用户才有权访问选定工作负载。
-
单击创建。
此时页面会重新装载,并在安全组列表中显示新的组。
要编辑安全组,可以在安全组列表中单击它的名称。