本节说明下列组件的用途:
Identity Manager User Application 可让您的用户和业务管理员了解 Identity Manager 的信息、资源和功能。User Application 是基于浏览器的 Web 应用程序,可让用户执行各种身份自助服务和角色供应任务。用户可以管理口令与身份数据、启动和监控供应与角色指派请求、管理供应请求的批准过程,以及校验证明报告。
User Application 依赖于许多共同运作的独立组件。
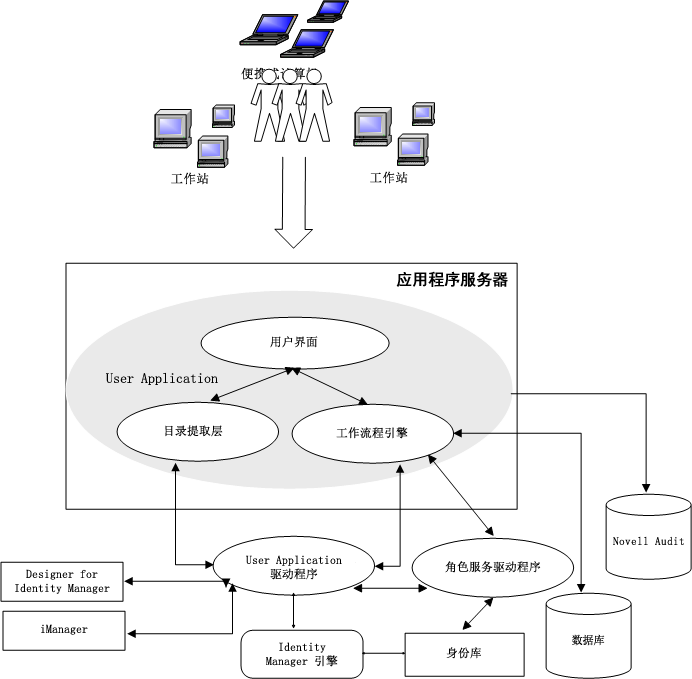
User Application 在 Roles Based Provisioning Module (RBPM) 框架上运行,该框架包括一个工作流程引擎,用于通过相应的批准过程控制请求的路由。这些组件需要下列驱动程序:
储存配置信息,并在身份库中发生更改时立即通知 User Application。您可以配置驱动程序,以允许身份库中的事件触发工作流程。该驱动程序还可以向 User Application 报告工作流程的供应活动是成功还是失败,以便用户可以查看其请求的最终状态。
管理所有角色和资源指派。驱动程序可启动角色和资源指派请求(要求批准)的工作流程,以及根据组和容器成员资格维护间接角色指派。该驱动程序还可根据用户的角色成员资格为其授予和撤消权利。它会对已完成的请求执行清理过程。
用户可以从任何支持的 Web 浏览器访问 User Application。有关 User Application 和 RBPM 的详细信息,请参见《NetIQ Identity Manager - Administrator’s Guide to the Identity Applications》(NetIQ Identity Manager - Identity Applications 管理员指南)。
在 Identity Applications 管理界面中可以使用相应的管理员角色管理以下任务:
创建和管理角色、资源及其指派
设置责任分离 (SoD) 限制,以免系统中的两个不同角色之间发生冲突
配置允许用户通过电子邮件批准许可权限请求的功能
配置 Identity Applications 组成部分(例如角色、资源和委托)的默认设置。
管理员可以在计算机或平板电脑上使用任何支持的 Web 浏览器访问“管理”页面。有关详细信息,请参见《NetIQ Identity Manager - Administrator’s Guide to the Identity Applications》(NetIQ Identity Manager - Identity Applications 管理员指南)。
Identity Manager 仪表板(简称“仪表板”)是每个用户的许可权限、任务和请求的个性化视图。它有助于让用户着重关注以下几个基本方面的功能:
如果您需要某个项目,无论该项目是便携式计算机之类的一件设备,还是对特定服务器或应用程序的访问权之类的无形项目,您都可以请求该项目。
如果想要知道自己需要管理的任务,可以使用我的任务页面显示 Identity Manager 系统中您的所有待审批或供应任务。
如果想要查看您当前的许可权限,可以使用我的许可权限页面显示您有权访问的角色和资源的列表。
如果想要查看过往请求的列表,可以使用请求历史记录页面显示您最近请求的一切项目,以及您的待处理请求的状态。
如果您具有 Identity Applications 的管理角色,则可以在仪表板中针对所有用户自定义应用程序页面。您可以对页面进行配置,以显示您的用户需要看到的项目和链接,并将其组织成适合您企业的类别。您可以包括以下几种类型的项目:
Identity Manager 功能,例如创建组或运行报告
大部分用户需要请求的许可权限
指向经常访问的网站或基于 Web 的应用程序的链接
REST 端点
标记,例如用户可以访问的特定类型的项目数
用户可以从计算机或平板电脑上使用任何支持的 Web 浏览器访问仪表板。有关详细信息,请参见《NetIQ Identity Manager - Administrator’s Guide to the Identity Applications》(NetIQ Identity Manager - Identity Applications 管理员指南)。