1.3 了解默认的身份库结构
为了适用于大多数 Identity Manager 部署,集成安装过程将为身份库创建一个默认结构。
图 1-1 默认的身份库结构
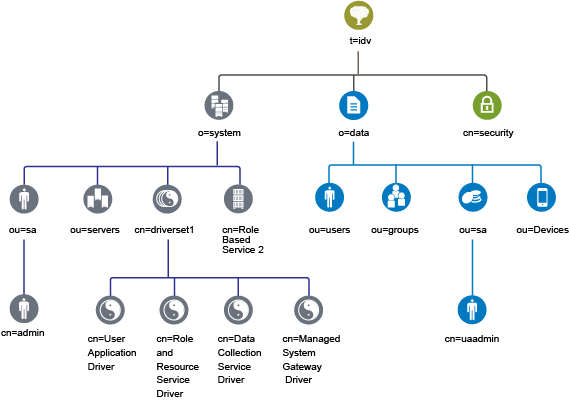
表 1-1 身份库对象说明
|
对象 |
说明 |
|---|---|
|
t=idv |
eDirectory 树的名称。例如,idv。 |
|
o=system |
Identity Manager 的所有系统对象都位于系统组织中。管理员应该是唯一对此容器和所有子容器具备访问权的用户。有关详细信息,请参见部分 1.3.1, 系统容器。 |
|
ou=sa.o=system |
ou=sa.o=system 容器保存所有系统用户。系统用户包括管理员、驱动程序管理员以及其他管理员。 |
|
cn=admin.ou=sa.o=system |
这是树的管理员帐户。 |
|
ou=servers.o=system |
此容器保存服务器对象,以及与服务器关联的所有对象。这样,您便可以将服务器对象与其他系统对象区分开来。 |
|
cn=driverset1.o=system |
驱动程序集对象包含所有驱动程序对象。驱动程序集对象直接放在系统容器下。 |
|
cn=User Application Driver.cn=driverset1.o=system |
User Application 驱动程序管理与 User Application 关联的所有任务。 |
|
cn=Role and Resource Service Driver.cn=driverset1.o=system |
Role and Resource Service 驱动程序管理与 Roles Based Provisioning Module 关联的所有任务。 |
|
cn=Data Collection Service Driver.cn=driverset1.o=system |
数据收集服务驱动程序管理与 Identity Reporting Module 关联的任务。 |
|
cn=Managed System Gateway Driver.cn=driverset1.o=system |
受管系统网关驱动程序管理与 Identity Reporting Module 关联的任务。 |
|
cn=Role Based Service 2.o=system |
此容器保存便于 iManager 处理 Identity Manager 工作的对象。 |
|
o=data |
数据组织中保存所有 Identity Manager 数据对象的位置。管理员应确保所有用户都有权访问此容器和所有子容器。有关详细信息,请参见部分 1.3.2, 数据容器。 |
|
ou=users.o=data |
身份库中所有用户对象的默认容器。 |
|
ou=groups.o=data |
身份库中所有组对象的默认容器。 |
|
ou=sa.o=data |
User Application、Roles Based Provisioning Module 和 Identity Reporting Module 的角色管理员用户、超级用户和服务帐户的默认容器。 |
|
cn=uaadmin.ou=sa.o=data |
User Application 管理员对象。 |
|
ou=Devices.o=data |
设备的默认容器。 |
|
cn=security |
安全性容器保存树和 Identity Manager 的所有安全性对象。请确保只有管理员才有权访问此容器和所有子容器。有关详细信息,请参见部分 1.3.3, 安全性容器。 |
此默认结构主要用于单一环境安装。例如,这是适用于中小型 Identity Manager 部署的理想身份库结构。多用户环境的结构可能稍有不同。也不能用这种方式组织大型树和分布式树。
Identity Manager 4.0 和更高版本主要使用组织容器,因此用户、组和服务管理员将放置在同一容器中。您应尽可能使用组织 (o=),并在合理的情况下使用组织单位 (ou=)。Identity Manager 结构包含系统容器、数据容器和安全性容器这三个主要组件,因而具有可伸缩性。