6.1 Usługi oparte na rolach
Korzystając z programu iManager, użytkownik może przypisywać użytkownikom określone zakresy odpowiedzialności i udostępniać im narzędzia (wraz z odpowiednimi prawami) niezbędne do wykonywania czynności w ramach tych zakresów odpowiedzialności. Technika ta stanowi istotę usług opartych na rolach (RBS).
Usługi oparte na rolach to zbiór rozszerzeń schematu eDirectory. Usługi RBS definiują kilka klas i atrybutów obiektów zapewniających administratorom mechanizm, za pomocą którego mogą przyznawać użytkownikom dostęp do zadań z zakresu zarządzania na podstawie ról poszczególnych użytkowników w organizacji. W ten sposób poszczególnym użytkownikom można przyznać dostęp tylko do tych zadań, które powinni wykonywać. Usługi RBS dają użytkownikom jedynie prawa wymagane do wykonywania przypisanych im zadań.
UWAGA:Usługi oparte na rolach (RBS) w programie NetIQ iManager przyznają prawa na podstawie listy kontroli dostępu usługi NetIQ eDirectory. Listy kontroli dostępu umożliwiają przyznawanie dysponentowi praw do konkretnego obiektu lub jego obiektów podrzędnych. Prawa list kontroli dostępu nie są przyznawane na podstawie typów poszczególnych obiektów. Każde zadanie programu NetIQ iManager definiuje odpowiadające mu typy obiektów i niezbędne listy kontroli dostępu. Te listy kontroli dostępu umożliwiają jednak użytkownikowi wykonywanie tych operacji z innymi typami obiektów za pośrednictwem interfejsów API usługi eDirectory lub innych narzędzi, takich jak Novell ConsoleOne lub NWAdmin.
Za pomocą usług RBS można utworzyć w organizacji określone role obejmujące zadania, które przypisany użytkownik może wykonywać w programie iManager, takie jak tworzenie nowego użytkownika czy zmiana hasła. Zadania są wstępnie przypisane do ról, ale można je zastąpić, przypisać ponownie lub usunąć.
Co więcej, użytkownicy są skojarzeni z rolami w określonym zakresie, będącym kontenerem w drzewie, w obrębie którego użytkownik ma uprawnienia do wykonywania zadania. Rola wymaga tego trzystopniowego skojarzenia roli, członków i zakresu, aby była kompletna.
Obiekt roli RBS tworzy skojarzenie między użytkownikami i zadaniami. Administrator przyznaje użytkownikowi dostęp do zadania, określając go jako członka roli, do której dane zadanie jest przypisane.
Istnieją następujące sposoby przypisania użytkownika do funkcji:
-
Bezpośrednio jako użytkownika
-
Za pomocą przypisań grup i grup dynamicznych
Jeśli użytkownik jest członkiem grupy lub grupy dynamicznej przypisanej do funkcji, ma on dostęp do tej funkcji.
-
Za pomocą przypisań ról organizacyjnych
Jeśli użytkownik pełni funkcję organizacyjną, do której przypisano funkcję, ma on dostęp do tej funkcji.
-
Za pomocą przypisania kontenera
Obiekt użytkownika ma dostęp do wszystkich ról, do których jest przypisany jego kontener nadrzędny. Może to również dotyczyć innych kontenerów nadrzędnych w drzewie.
Użytkownik może być kojarzony z rolą wiele razy — za każdym razem z uwzględnieniem innego zakresu.
6.1.1 Obiekty RBS w usłudze eDirectory
Poniższa tabela zawiera listę obiektów RBS. Po zainstalowaniu usług RBS program iManager rozszerza schemat eDirectory, aby uwzględnić te obiekty. Więcej informacji znajduje się w: Instalowanie usług RBS.
|
Obiekt |
Opis |
|---|---|
|
|
Obiekt kontenera, w którym znajdują się wszystkie obiekty roli i modułu RBS. Obiekty rbsCollection są kontenerami najwyższego poziomu dla wszystkich obiektów RBS. Drzewo może zawierać dowolną liczbę obiektów rbsCollection. Obiekty te mają właścicieli, którymi są użytkownicy posiadający prawa do zarządzania daną kolekcją. Obiekty rbsCollection można tworzyć w następujących kontenerach:
|
|
|
Definiowanie ról obejmuje utworzenie obiektu rbsRole i określenie zadań możliwych do wykonania w ramach danej roli. Obiekty rbsRole to obiekty kontenera, które można tworzyć tylko w kontenerze rbsCollection. Członkami roli mogą być użytkownicy, grupy, organizacje, role organizacyjne lub jednostki organizacyjne. Członkowie są przypisywani do roli w określonym zakresie drzewa. Obiekty rbsTask i rbsBook są przypisywane do obiektów rbsRole. |
|
|
Obiekt liścia zawierający określoną funkcję (np. resetowanie haseł logowania). Obiekty rbsTask znajdują się tylko w kontenerach rbsModule. |
|
|
Książka jest obiektem liścia służącym do wyświetlania grupy stron, które umożliwiają użytkownikowi przeglądanie i modyfikowanie właściwości obiektu lub zbioru obiektów tego samego typu. Każda strona książki zawiera kartę, której kliknięcie umożliwia wyświetlenie innej strony. Obiekt książki znajduje się tylko w kontenerach rbsModule i może być przypisany do jednej lub wielu ról oraz do jednego lub wielu typów klas obiektów. |
|
|
Obiekt liścia używany w celu dokonywania przypisań listy kontroli dostępu (ACL) zamiast tworzenia przypisań dla każdego obiektu użytkownika. Obiekty rbsScope reprezentują kontekst w drzewie, w którym pełniona jest rola, i są skojarzone z obiektami rbsRole. Są one dziedziczone po klasie Grupa. Obiekty użytkownika są przypisywane do obiektu rbsScope. Obiekty te zawierają odwołania do zakresu drzewa, z którym są skojarzone. Obiekty te są tworzone dynamicznie w razie potrzeby i automatycznie usuwane, kiedy nie są już potrzebne. Obiekty tego typu znajdują się tylko w kontenerach rbsRole. OSTRZEŻENIE:Konfiguracji obiektu rbsScope nie należy nigdy zmieniać. Działanie takie może mieć poważne następstwa i doprowadzić nawet do awarii systemu. |
|
|
Reprezentuje obiekt kontenera zawierający obiekty rbsTask i rbsBook. Obiekty rbsModule zawierają atrybut nazwy modułu, który reprezentuje nazwę produktu definiującego zadania lub książki (na przykład eDirectory Maintenance Utilities, NMAS Management lub NetIQ Certificate Server Access). Obiekty rbsModule można tworzyć tylko w kontenerach rbsCollection. |
|
|
Kategoria grupuje role i zadania specyficzne dla określonej funkcji. W programie iManager dostępnych jest 14 kategorii domyślnych: Uwierzytelnianie i hasła, Współpraca, Katalog, Zarządzanie plikami, Identity Manager, Infrastruktura, Instaluj/Aktualizuj, Sieć, Novell Audit, Drukowanie, Zabezpieczenia, Serwery, Licencje na oprogramowanie i korzystanie z sieci oraz Użytkownicy i grupy. Opcja wyboru Wszystkie kategorie służy do wyświetlania wszystkich dostępnych ról i zadań. Możliwe jest również tworzenie nowych kategorii i przypisywanie do nich ról i zadań. |
 rbsCollection
 rbsRole
 rbsTask
 rbsBook (zwany inaczej książką właściwości)
 rbsScope
 rbsModule
 rbsCategory
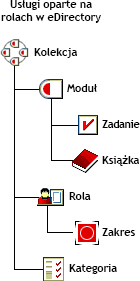
Poniższy rysunek przedstawia rozmieszczenie obiektów RBS w drzewie eDirectory.
Figura 6-1 Usługi oparte na rolach w drzewie eDirectory