15.1 Over Rollen en resources
Met het tabblad kunt u op een eenvoudige manier op rollen gebaseerde provisioningacties uitvoeren. Met deze acties kunt u voor uw organisatie roldefinities en roltoewijzingen beheren en ook resourcedefinities en resourcetoewijzingen. Roltoewijzingen kunnen worden toegewezen aan resources binnen een bedrijf, zoals gebruikersaccounts, computers en databases. Resources kunnen ook rechtstreeks aan gebruikers worden toegewezen. U kunt het tabblad bijvoorbeeld gebruiken voor:
-
Rol- en resourceaanvragen maken voor uzelf of andere gebruikers binnen uw organisatie
-
Rollen en rolrelaties maken binnen de rollenhiërarchie
-
Beperkingen voor scheidingen van taken maken om potentiële conflicten tussen roltoewijzingen te kunnen beheren
-
Rapporten bekijken die details bevatten over de huidige staat van de Rollencatalogus en de rollen die op dit moment toegewezen zijn aan gebruikers, groepen en containers.
Wanneer voor een aanvraag voor rol- of resourcetoewijzing goedkeuring is vereist van een of meer personen in de organisatie, wordt een werkstroom gegenereerd. In de werkstroom worden de goedkeuringen gecoördineerd die nodig zijn om de aanvraag te honoreren. Voor sommige aanvragen voor toewijzingen is goedkeuring vereist van één persoon, voor andere is goedkeuring vereist van verschillende personen. In sommige gevallen kan een aanvraag worden gehonoreerd zonder dat goedkeuringen nodig zijn.
OPMERKING:Goedkeuringen voor rollen worden alleen ingeschakeld bij expliciete toewijzingen van rollen aan gebruikers.
Wanneer een aanvraag voor roltoewijzing een mogelijk conflict in de scheiding van taken tot gevolg heeft, kan de initiator de beperking van scheiding van taken negeren en een rechtvaardiging opgeven om een uitzondering te maken op de beperking. In bepaalde gevallen wordt een werkstroom gestart door een conflict in scheiding van taken. In de werkstroom worden de goedkeuringen gecoördineerd die nodig zijn om de uitzondering op de scheiding van taken toe te staan.
De werkstroomontwerper en de systeembeheerder zijn verantwoordelijk voor het instellen van de inhoud van het tabblad voor u en de anderen in uw organisatie. Het beheer van een werkstroom en het uiterlijk van formulieren kunnen verschillen, afhankelijk van de manier waarop de goedkeuringsdefinitie voor de werkstroom is gedefinieerd in de Designer voor Identity Manager. Wat u verder kunt zien en doen, wordt meestal bepaald door uw functievereisten en machtigingsniveau.
15.1.1 Info over rollen
In dit gedeelte vindt u een overzicht van de termen en concepten die worden gebruikt in het tabblad :
Rollen en roltoewijzingen
Een rol wordt gedefinieerd als een set toestemmingen die horen bij een of meer doelsystemen of -toepassingen. Met het tabblad kan de gebruiker roltoewijzingen aanvragen. Dit zijn koppelingen tussen een rol en een gebruiker, groep of container. Met het tabblad kunt u rolrelaties definiëren waarmee u koppelingen tussen rollen in de rollenhiërarchie tot stand brengt.
U kunt rollen rechtstreeks toewijzen aan een gebruiker. In dit geval geven rechtstreekse toewijzingen de gebruiker toegang tot de machtigingen die zijn gekoppeld aan de rol. U kunt ook niet-rechtstreekse toewijzingen definiëren waarmee gebruikers rollen kunnen verkrijgen via lidmaatschap van een groep, container of een gerelateerde rol in de rollenhiërarchie.
OPMERKING:Goedkeuringen voor rollen worden alleen ingeschakeld bij expliciete toewijzingen van rollen aan gebruikers.
Wanneer u een roltoewijzing aanvraagt, kunt u een ingangsdatum voor roltoewijzing definiëren waarmee u de datum en tijd opgeeft vanaf wanneer de toewijzing in werking treedt. De toewijzing treedt onmiddellijk in werking wanneer u deze optie leeg laat.
U kunt ook een verloopdatum voor roltoewijzing definiëren waarmee u de datum en tijd opgeeft wanneer de toewijzing automatisch wordt verwijderd
Wanneer een gebruiker een roltoewijzing aanvraagt, wordt de levenscyclus van de rolaanvraag beheerd door het rol- en resourcesubsysteem. Als u wilt zien welke acties zijn ondernomen op aanvraag van gebruikers of van het subsysteem, kunt u de status van de aanvraag controleren op het tabblad in de .
Rolcatalogus en rollenhiërarchie
Voordat gebruikers rollen kunnen toewijzen, moeten deze rollen worden gedefinieerd in de De is de opslagplaats voor alle roldefinities en ondersteunende gegevens die nodig zijn voor het subsysteem Rollen en resources. Een beheerder van rolmodules (of rolmanager) definieert de rollen en de rollenhiërarchie om de in te stellen.
In de rollenhiërarchie worden relaties tussen rollen in de catalogus tot stand gebracht. Door rolrelaties te definiëren kunt u het verlenen van toestemmingen door roltoewijzingen eenvoudiger maken. In plaats van elke keer 50 afzonderlijke medische rollen toewijzen wanneer een dokter zich bij uw organisatie voegt, kunt u een rol Dokter definiëren en een rolrelatie opgeven tussen de rol Dokter en alle medische rollen. Door gebruikers toe te wijzen aan de rol Dokter kunt u deze gebruikers toestemmingen geven die zijn gedefinieerd voor alle gerelateerde medische rollen.
De rollenhiërarchie ondersteunt drie niveaus. Rollen die gedefinieerd zijn op het hoogste niveau (bedrijfsrollen genaamd) definiëren de processen die van bedrijfsbetekenis zijn binnen de organisatie. Rollen op normaal niveau (IT-rollen genaamd) ondersteunen technische functies. De rollen die zijn gedefinieerd op het laagste niveau van de hiërarchie (toestemmingsrollen genaamd) definiëren machtigingen van een lager niveau. Het volgende voorbeeld laat een voorbeeld zien van een rollenhiërarchie met drie niveaus voor een medische organisatie. Het hoogste niveau van de hiërarchie bevindt zich links en het laagste niveau bevindt zich rechts:
Afgebeelde 15-1 Voorbeeld rollenhiërarchie
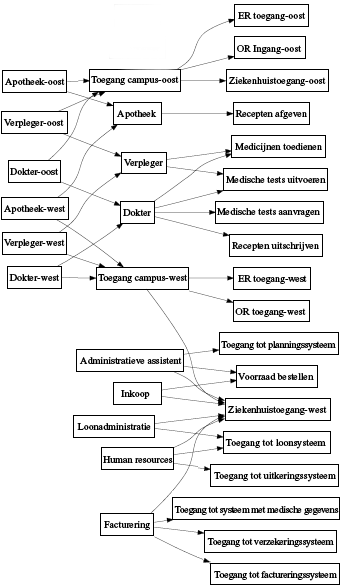
Een rol op een hoger niveau bevat automatisch alle machtigingen van de rollen van lagere niveaus die zich hierin bevinden. Een bedrijfsrol bevat bijvoorbeeld automatisch alle machtigingen van de IT-rollen die zich hierin bevinden. Op dezelfde manier bevat een IT-rol automatisch alle machtigingen van de toestemmingsrollen die zich hierin bevinden.
Rolrelaties zijn niet toegestaan tussen rollen van hetzelfde niveau binnen de hiërarchie. Daarnaast kunnen rollen van een lager niveau geen rollen van een hoger niveau bevatten.
Wanneer u een rol definieert, kunt u optioneel een of meer eigenaars voor die rol aangeven. Een roleigenaar is een gebruiker die is aangegeven als de eigenaar van een roldefinitie. Wanneer u rapporten genereert met de rollencatalogus, kunt u deze rapporten filteren op basis van de roleigenaar. De roleigenaar heeft niet automatisch de autorisatie om wijzigingen in een roldefinitie aan te brengen. In bepaalde gevallen moet de eigenaar de rolbeheerder vragen om beheeracties op de rol uit te voeren.
Wanneer u een rol definieert, kunt u de rol optioneel koppelen aan een of meer rolcategorieën. Met een rolcategorie kunt u rollen categoriseren om het rollensysteem te beheren. Nadat een rol is gekoppeld aan een categorie, kunt u deze categorie gebruiken als filter wanneer u door de rollencatalogus bladert.
Wanneer voor een aanvraag van roltoewijzing een goedkeuring vereist is, bevat de roldefinitie details over het werkstroomproces voor het coördineren van goedkeuringen en een lijst met fiatteurs. De fiatteurs zijn diegenen die een aanvraag van roltoewijzing kunnen goedkeuren of afwijzen.
Scheiding van taken
Een hoofdfunctie van het subsysteem Rollen en resources is dat hiermee de beperkingen van scheidingen van taken kunnen worden gedefinieerd. Een beperking van scheidingen van taken is een regel waarmee twee rollen worden gedefinieerd die in conflict zijn. De rolbeheerder maakt de beperkingen van scheidingen van taken voor een organisatie. Door beperkingen van scheidingen van taken te definiëren, kan ervoor worden gezorgd dat gebruikers niet aan conflicterende rollen worden toegewezen, of kan worden bijgehouden in welke situaties schendingen zijn toegestaan. In een beperking van scheidingen van taken moeten de conflicterende rollen hetzelfde niveau hebben in de rollenhiërarchie.
Bepaalde beperkingen van scheidingen van taken kunnen worden overschreven zonder goedkeuring. Voor andere is goedkeuring vereist. Conflicten die zijn toegestaan zonder goedkeuring worden schendingen van scheidingen van taken genoemd. Conflicten die zijn goedgekeurd worden goedgekeurde uitzonderingen van scheidingen van taken genoemd. Het subsysteem Rollen en resources vereist geen goedkeuringen voor schendingen van scheidingen van taken die voortkomen uit niet-rechtstreekse toewijzingen, zoals lidmaatschap van een groep of container, of rolrelaties.
Wanneer voor een conflict in scheidingen van taken een goedkeuring vereist is, bevat de definitie van de beperking details over het werkstroomproces voor het coördineren van goedkeuringen en een lijst met fiatteurs. De fiatteurs zijn de personen die een uitzondering van scheidingen van taken kunnen goedkeuren of afwijzen. Een standaardlijst is gedefinieerd als onderdeel van de configuratie van het subsysteem Rollen en resources. Deze lijst kan echter worden overschreven in de definitie van een beperking van scheidingen van taken.
Rapportage van rollen en controle
Het subsysteem Rollen en resources bevat een uitgebreide rapporteerfunctie waarmee controleurs de rollencatalogus, de huidige status van roltoewijzingen en de beperkingen, schendingen en uitzonderingen van scheidingen van taken kunnen analyseren. Met de rapporteerfunctie van rollen kunnen rolcontroleurs en beheerders van rolmodules de volgende typen rapporten weergeven in pdf-indeling:
-
Rapport van rollenlijst
-
Rapport van roltoewijzingen
-
Rapport van beperking van scheiding van taken
-
Rapport van schendingen van scheidingen van taken en uitzonderingen
-
Rapport van gebruikersrollen
-
Rapport van gebruikersrechten
Het subsysteem Rollen en resources levert niet alleen informatie via de rapportvoorziening, maar kan ook worden geconfigureerd om gebeurtenissen te loggen op Novell- of OpenXDAS-auditingclients.
Rolbeveiliging
Het subsysteem Rollen en resources maakt gebruik van een set systeemrollen om toegang tot functies te beveiligen in het tabblad . Elke menuactie in het tabblad is toegewezen aan een of meer systeemrollen. Wanneer een gebruiker geen lid is van een van de rollen die zijn gekoppeld aan een actie, wordt het desbetreffende item niet weergegeven in het tabblad .
De systeemrollen zijn beheerrollen die voor gedelegeerd beheer automatisch zijn gedefinieerd door het systeem tijdens de installatie. Het betreft onder andere de volgende rollen:
-
Rolbeheerder
-
Rolmanager
De systeemrollen worden hieronder uitgebreid beschreven:
Tabel 15-1 Systeemrollen
|
Rol |
Beschrijving |
|---|---|
|
Rolbeheerder |
Een systeemrol waarmee leden alle rollen kunnen maken, verwijderen en aanpassen, en alle roltoewijzingen kunnen toekennen of intrekken voor alle gebruikers, groepen en containers. Met deze rol kunnen leden rapporten uitvoeren voor alle gebruikers. Een persoon met deze rol kan de volgende functies in de Gebruikerstoepassing met onbeperkt bereik uitvoeren:
|
|
Rolmanager |
Een systeemrol waarmee gebruikers rollen en rolrelaties kunnen aanpassen en roltoewijzingen voor gebruikers kunnen verlenen of intrekken. Een persoon met deze rol kan de volgende functies uitvoeren in de Gebruikerstoepassing en heeft beperkte bladerrechten voor de rolobjecten:
|
Geverifieerde gebruiker
Het subsysteem Rollen en resources ondersteunt de systeemrollen en geeft daarnaast toegang voor geverifieerde gebruikers. Een geverifieerde gebruiker is een gebruiker die is aangemeld bij de Gebruikerstoepassing en die geen speciale rechten heeft door lidmaatschap van een systeemrol. Doorgaans kan een geverifieerde gebruiker de volgende functies uitvoeren:
-
Alle rollen die aan de gebruiker zijn toegewezen weergeven.
-
Toewijzing vragen (alleen voor zichzelf) tot rollen waarvoor hij of zij bladerrechten heeft.
-
Aanvraagstatus weergeven voor de aanvragen waarvoor hij of zij de aanvrager of de ontvanger is.
-
Aanvragen voor roltoewijzingen intrekken voor de aanvragen waarvan hij of zij zowel de aanvrager als ontvanger is.
Rol- en resourceservicestuurprogramma
Het subsysteem Rollen en resources maakt gebruik van het rol- en resourceservicestuurprogramma om de backendverwerking van rollen te beheren. Het stuurprogramma beheert bijvoorbeeld alle roltoewijzingen, start werkstromen voor aanvragen van roltoewijzingen en conflicten van scheidingen van taken die goedkeuringen vereisen en beheert niet-rechtstreekse roltoewijzingen volgens lidmaatschap van groep en container en lidmaatschap van gerelateerde rollen. Het stuurprogramma verleent rechten en wijst rechten af voor gebruikers op basis van hun rollidmaatschap en voert opschoonprocedures uit op aanvragen die zijn voltooid.
Wat gebeurt er wanneer rechten voor een resource worden gewijzigd? Als u de rechten voor een bestaande resource wijzigt, worden de nieuwe rechten niet automatisch toegekend aan gebruikers aan wie de resource momenteel is toegewezen. Als u de nieuwe rechten wilt toekennen, moet u de resource verwijderen en opnieuw toewijzen aan de gebruikers die over de rechten moeten beschikken.
Zie de NetIQ Identity Manager - Beheerdershandleiding voor Identity-toepassingen voor meer informatie over het stuurprogramma van de rollen- en resourcesservice.