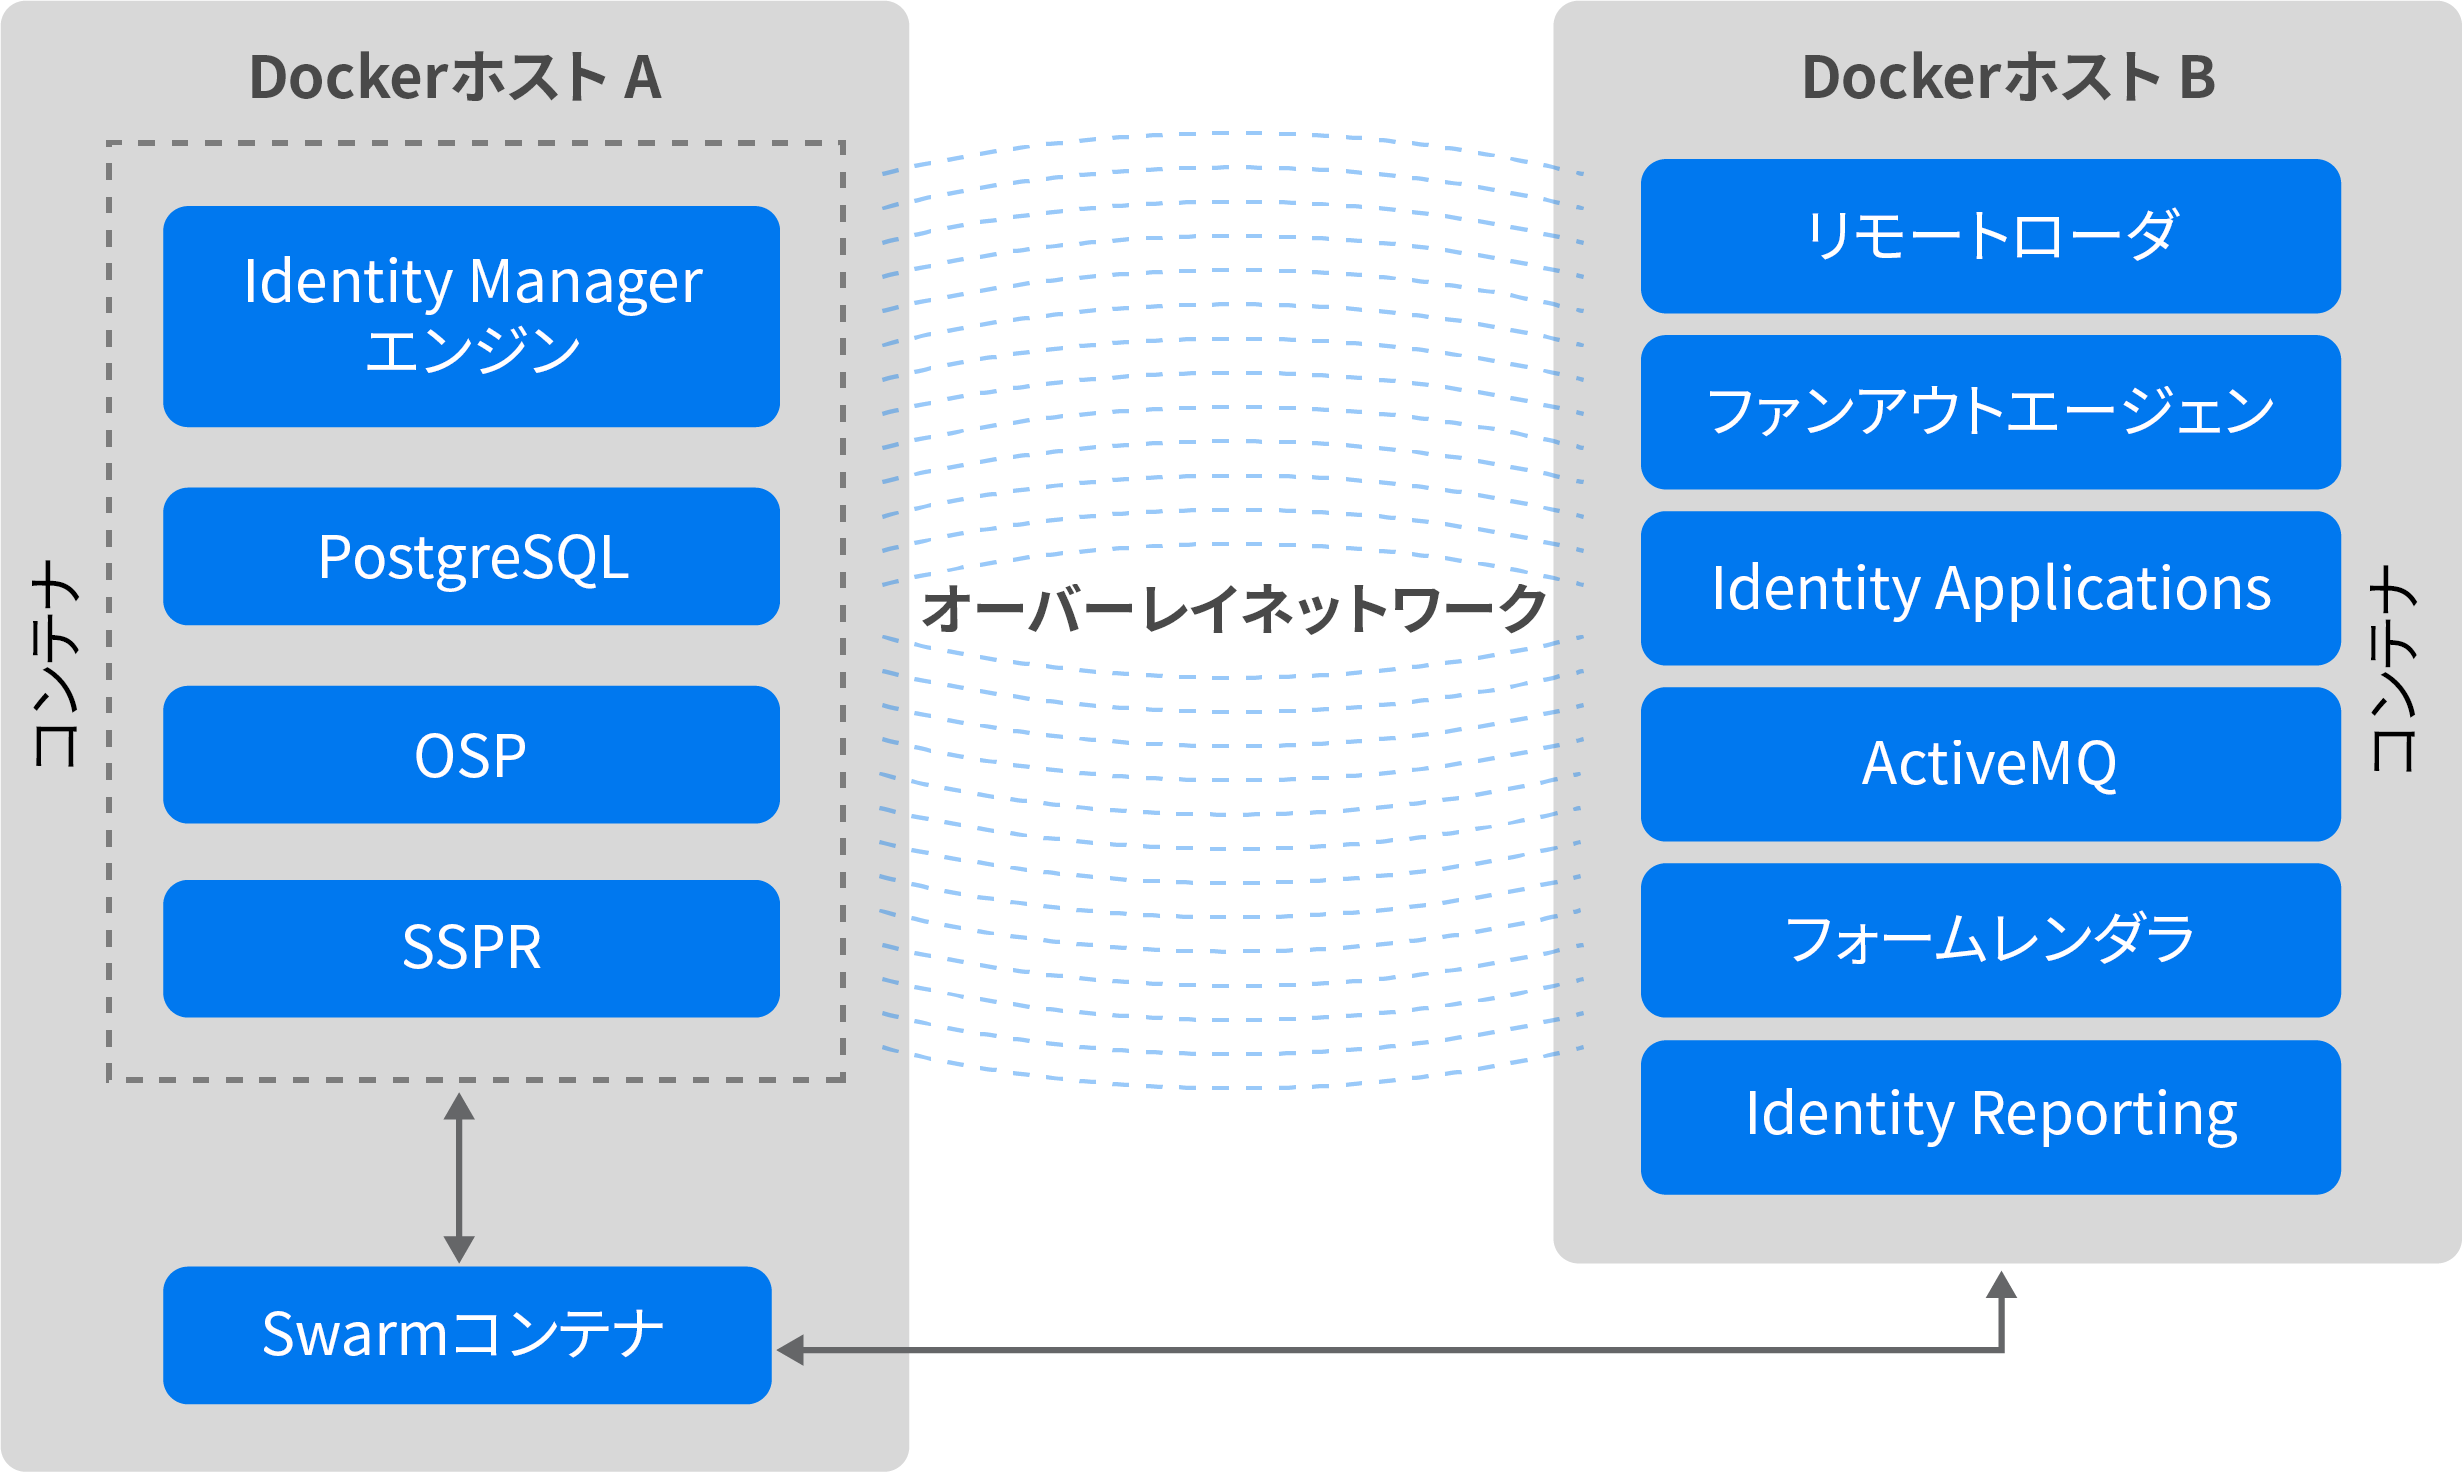
NetIQでは、オーバーレイネットワークモードまたはブリッジネットワークモードを使用して、すべてのIdentity Managerコンテナを分散セットアップで展開することをお勧めします。このガイドに記載されているシナリオは、オーバーレイネットワークでのコンテナの展開に固有のものです。ただし、ブリッジネットワークを使用してコンテナを展開することもできます。以下の分散サーバシナリオでは、Identity Managerエンジン、PostgreSQL、OSP、およびSSPRコンテナをDockerホストAに展開します。DockerホストBには、リモートローダ、ファンアウトエージェント、Identity Applications、ActiveMQ、フォームレンダラ、およびIdentity Reportingコンテナを展開します。
以下の図は、Identity Managerコンテナをオーバーレイネットワーク内の2つのDockerホストに展開した場合を示しています。
メモ:クラスタストアはサポートされなくなったため、Docker swarmを使用して、オーバーレイネットワークを設定できます。非推奨化の詳細については、クラスタストアについての説明を確認してください。
図 18-1 オーバーレイネットワークでのコンテナ展開アーキテクチャ
オーバーレイネットワークを設定するには、次の手順を実行します。
DockerホストAで、次のコマンドを実行します。
docker swarm init
手順1の出力から生成されるjoinコマンドをメモし、このjoinコマンドをDockerホストBで実行して、これらの2つのホスト間にswarmネットワークを作成します。
例:
docker swarm join --token SWMTKN-1-24vozonapa4anwszd3ykthgomo84e9y3p3vbcrtibz6jzo94k2-148g7yrnepmz963x3z5udnae4 10.71.142.191:2377
メモ:ワーカノードに参加するためのコマンドを見逃した場合は、次のコマンドを実行してjoinコマンドを取得します。
docker swarm join-token worker
次のコマンドを実行して、すべてのホストのステータスを確認します。
docker node ls
次のコマンドを使用して、オーバーレイネットワークをDockerホストB上に作成します。
docker network create --driver overlay --subnet=<subnet-cidr> --gateway=<gateway-ip> --attachable <network-name>
例:
docker network create --driver overlay --subnet=192.168.0.0/24 --gateway=192.168.0.1 --attachable idmoverlaynetwork
次のコマンドを実行して、オーバーレイネットワークが作成されているかどうかを確認します。
docker network ls
メモ:swarmは動的にIPを割り当てるため、コンテナ展開時に、swarmロードバランサが、どのIdentity Managerコンポーネントでも使用されていない新しいIPアドレスを使用していることを確認します。そうしないと、次のエラーが発生する可能性があります。
Error response from daemon: attaching to network failed, make sure your network options are correct and check manager logs: context deadline exceeded
次のコマンドを実行して、swarmロードバランサのIPを確認します。
docker inspect idmoverlaynetwork | grep lb-idmoverlaynetwork -A 7
Docker展開におけるすべてのDockerホストの/etc/hostsファイルは、そのホスト上で実行されているすべてのコンテナの詳細で更新される必要があります。すべてのコンテナのホスト名が完全修飾ドメイン名(FQDN)形式のみであることを確認してください。
ホストファイルのエントリは、すべてのコンポーネントについて次の形式に従うことができます。
<IP of the container> <FQDN> <short_name>
このガイドで使用されるサンプル展開では、/etc/hostsファイルに次のエントリを追加します。
192.168.0.12 identityengine.example.com identityengine 192.168.0.2 remoteloader.example.com remoteloader 192.168.0.3 fanoutagent.example.com fanoutagent 192.168.0.5 osp.example.com osp 192.168.0.6 postgresql.example.com postgresql 192.168.0.7 identityapps.example.com identityapps 192.168.0.8 formrenderer.example.com formrenderer 192.168.0.9 activemq.example.com activemq 192.168.0.10 identityreporting.example.com identityreporting 192.168.0.11 sspr.example.com sspr
コンテナが起動されるたびに使用できるように、サードパーティのjarファイルがボリュームマウントされていることを確認します。たとえば、ojdbc.jarがコンテナの/opt/netiq/idm/apps/tomcat/libディレクトリに存在する場合は、次のようなサンプルコマンドを使用してjarファイルをボリュームマウントする必要があります。
-v /host/ojdbc.jar:/opt/netiq/idm/apps/tomcat/lib/ojdbc.jar
コンテナを展開する前に、サイレントプロパティファイルを生成する必要があります。サイレントプロパティファイルの生成に関する詳細については、サイレントプロパティファイルの作成を参照してください。
前提条件として、コンテナに使用するポートを知っておく必要があります。必要なポートを公開し、コンテナポートをDockerホスト上のポートにマップする必要があります。次のテーブルでは、このガイドで提供される例に基づいてDockerホスト上で公開する必要があるポートに関する情報を提供します。
表 18-2 展開例で公開されるデフォルトのポート
|
コンテナ |
展開例に従って想定されるデフォルトのポート |
|---|---|
|
リモートローダ |
8090 |
|
ファンアウトエージェント |
対象外。 |
|
OSP |
8543 |
|
識別情報アプリケーション |
18543 |
|
Identity Reporting |
28543 |
|
フォームレンダラ |
8600 |
|
ActiveMQ |
|
|
PostgreSQL |
5432 |
|
SSPR |
8443 メモ:SSPRコンテナは8443ポートでのみ実行します。 |
ただし、環境に基づいてポートをカスタマイズできます。ポートの公開時には、次の考慮事項が適用されます。
必ず使用していないポートを公開してください。
コンテナポートはDockerホスト上の同じポートにマップされる必要があります。たとえば、コンテナ上の8543ポートはDockerホスト上の8543ポートにマップされる必要があります。
コンテナは次の順序で展開される必要があります。
サイレントプロパティファイルを生成します。詳細については、サイレントプロパティファイルの作成を参照してください。
Identity_Manager_4.9.0_Containers.tar.gz fileを抽出した場所から、Identity_Manager_4.9.0_Containersディレクトリに移動します。
次のコマンドを実行して、イメージをロードします。
docker load --input IDM_490_identityengine.tar.gz
次のコマンドを使用してコンテナを展開します。
docker run --restart unless-stopped -d --ip=192.168.0.12 --network=idmoverlaynetwork --hostname=identityengine.example.com --name=engine-container -v /etc/hosts:/etc/hosts -v /data:/config -p 8028:8028 -p 524:524 -p 389:389 -p 8030:8030 -p 636:636 -e SILENT_INSTALL_FILE=/config/silent.properties --stop-timeout 100 identityengine:idm-4.9.0-580
コンテナが正常に展開されたかどうかを確認するには、次のコマンドを実行してログファイルを確認します。
tail -f /data/idm/log/idmconfigure.log
コンテナにログインするには、次のコマンドを実行します。
docker exec -it <container> <command>
次に例を示します。
docker exec -it engine-container bash
メモ:ndstraceやndsrepairなどのアイデンティティボールトユーティリティを実行するには、ndsと呼ばれるルート以外のユーザとしてコンテナにログインします。ルートユーザとしてログインしている場合にはこれらのユーティリティは実行できません。ndsユーザとしてコンテナにログインするには、docker exec -it engine-container sudo ndsコマンドを実行します。
Identity_Manager_4.9.0_Containers.tar.gz fileを抽出した場所から、Identity_Manager_4.9.0_Containersディレクトリに移動します。
次のコマンドを実行して、イメージをロードします。
docker load --input IDM_490_remoteloader.tar.gz
次のコマンドを使用してコンテナを展開します。
docker run -d --ip=192.168.0.2 --network=idmoverlaynetwork --hostname=remoteloader.example.com -p 8090:8090 --name=rl-container -v /etc/hosts:/etc/hosts -v /data:/config remoteloader:idm-4.9.0-580
これにより、64ビットバージョンおよび32ビットバージョンのリモートローダが展開されます。ドライバファイルはコンテナの/opt/novell/eDirectory/lib/dirxml/classes/ディレクトリにあります。
(状況によって実行)コンテナの展開時に設定ファイルを使用しない場合は、次のコマンドを使用してコンテナを展開します。
docker run --restart unless-stopped -d --ip=192.168.0.2 --network=idmoverlaynetwork --hostname=remoteloader.example.com -p 8090:8090 --name=rl-container -v /etc/hosts:/etc/hosts -v /data:/config --stop-timeout 100 remoteloader:idm-4.9.0-580
コンテナにログインするには、次のコマンドを実行します。
docker exec -it <container> <command>
次に例を示します。
docker exec -it rl-container bash
リモートローダを設定します。詳細については、『NetIQ Identity Manager Driver Administration Guide』の「Configuring the Remote Loader and Drivers」を参照してください。
Identity_Manager_4.9.0_Containers.tar.gz fileを抽出した場所から、Identity_Manager_4.9.0_Containersディレクトリに移動します。
次のコマンドを実行して、イメージをロードします。
docker load --input IDM_490_fanoutagent.tar.gz
次のコマンドを使用してコンテナを展開します。
docker run --restart unless-stopped -d --ip=192.168.0.3 --network=idmoverlaynetwork --hostname=fanoutagent.example.com --name=foa-container -v /etc/hosts:/etc/hosts -v /data:/config --stop-timeout 100 fanoutagent:idm-4.9.0-580
コンテナにログインするには、次のコマンドを実行します。
docker exec -it <container> <command>
次に例を示します。
docker exec -it foa-container bash
ファンアウトエージェントを設定します。詳細については、『NetIQ Identity Manager Driver for JDBC Fanout Implementation Guide』の「Configuring the Fanout Agent」を参照してください。
(状況によって実行) このセクションは、認証局としてアイデンティティボールトを使用している場合にのみ適用されます。
次のコンポーネントは、証明書を生成してから、展開する必要があります。次のコンポーネントの証明書を生成する前に、Identity Managerエンジンコンテナを展開していることを確認します。
証明書を生成するには、次の手順を実行します。
インストールされているJavaバージョンがAzul Zulu 1.8.0_392以降であることを確認します。
DockerホストにJavaパスを設定していることを確認します。たとえば、次のコマンドを実行します。
export PATH=<java installed location>/bin:$PATH
次に例を示します。
export PATH=/opt/netiq/common/jre/bin/:$PATH
PKCSキーストアを生成します。
keytool -genkey -alias osp -keyalg RSA -storetype pkcs12 -keystore /data/tomcat-osp.ks -validity 3650 -keysize 2048 -dname "CN=osp.example.com" -keypass <password> -storepass <password>
証明書署名要求を生成します。
keytool -certreq -v -alias osp -file /config/osp.csr -keypass <password> -keystore /config/tomcat-osp.ks -storepass <password>
自己署名証明書を生成します。
Identity Consoleを起動してログインします。
Certificate Management (証明書管理) > Issue Certificate (証明書の発行)の順に移動します。
手順3で作成した.csrファイルを参照します。たとえば、osp.csrというファイルを参照します。
開くをクリックします。
Key Usage Specifications (キーの使用法の指定)ドロップダウンで、キータイプを指定します。
Extended Key Usage Specifications (拡張キーの使用法の指定)ドロップダウンで、拡張キータイプを指定します。
証明書タイプには、Basic Constrains (基本制約)ドロップダウンでUnspecified (未指定)を選択します。
Certificate Parameters (証明書パラメータ)ドロップダウンで証明書の有効期間を指定します。
Certificate format (証明書形式)ドロップダウンで、File in binary DER format (バイナリDER形式のファイル)を選択します。
次へをクリックします。
OKをクリックします。
証明書をダウンロードし、ダウンロードされた証明書を/dataディレクトリにコピーします。
.der形式でroot証明書をエクスポートします。
Identity Consoleを起動してログインします。
Certificate Management (証明書管理) > Server Certificate Management (サーバ証明書管理)に移動します。
SSL CertificateDNS (SSL証明書DNS)チェックボックスをオンにして、エクスポートをクリックします。
証明書ドロップダウンリストで、組織のCAを選択します。
エクスポート形式ドロップダウンリストで、DERを選択します。
OKをクリックします。
証明書をダウンロードし、ダウンロードされた証明書を/dataディレクトリにコピーします。
証明書を手順2で作成したPKCSキーストアにインポートします。
keytool -import -trustcacerts -alias root -keystore /config/tomcat-osp.ks -file /config/cert.der -storepass <password> -noprompt
keytool -import -alias osp -keystore /config/tomcat-osp.ks -file /config/osp.der -storepass <password> -noprompt
メモ:キーストアが展開用の入力として指定されたパスで使用可能であることを確認します。
証明書を生成するには、次の手順を実行します。
インストールされているJavaバージョンがAzul Zulu 1.8.0_392以降であることを確認します。
Javaパスを設定していることを確認します。たとえば、次のコマンドを実行します。
export PATH=<java installed location>/bin:$PATH
次に例を示します。
export PATH=/opt/netiq/common/jre/bin/:$PATH
PKCSキーストアを生成します。
keytool -genkey -alias ua -keyalg RSA -storetype pkcs12 -keystore /config/tomcat-ua.ks -validity 3650 -keysize 2048 -dname "CN=identityapps.example.com" -keypass <password> -storepass <password>
証明書署名要求を生成します。
keytool -certreq -v -alias ua -file /config/ua.csr -keypass <password> -keystore /config/tomcat-ua.ks -storepass <password>
自己署名証明書を生成します。
Identity Consoleを起動してログインします。
Certificate Management (証明書管理) > Issue Certificate (証明書の発行)の順に移動します。
手順3で作成した.csrファイルを参照します。たとえば、ua.csrというファイルを参照します。
開くをクリックします。
Key Usage Specifications (キーの使用法の指定)ドロップダウンで、キータイプを指定します。
Extended Key Usage Specifications (拡張キーの使用法の指定)ドロップダウンで、拡張キータイプを指定します。
証明書タイプには、Basic Constrains (基本制約)ドロップダウンでUnspecified (未指定)を選択します。
Certificate Parameters (証明書パラメータ)ドロップダウンで証明書の有効期間を指定します。
Certificate format (証明書形式)ドロップダウンで、File in binary DER format (バイナリDER形式のファイル)を選択します。
次へをクリックします。
OKをクリックします。
証明書をダウンロードし、ダウンロードされた証明書を/dataディレクトリにコピーします。
.der形式でroot証明書をエクスポートします。
Identity Consoleを起動してログインします。
Certificate Management (証明書管理) > Server Certificate Management (サーバ証明書管理)に移動します。
SSL CertificateDNS (SSL証明書DNS)チェックボックスをオンにして、エクスポートをクリックします。
証明書ドロップダウンリストで、組織のCAを選択します。
エクスポート形式ドロップダウンリストで、DERを選択します。
OKをクリックします。
証明書をダウンロードし、ダウンロードされた証明書を/dataディレクトリにコピーします。
証明書を手順2のPKCSキーストアにインポートします。
keytool -import -trustcacerts -alias root -keystore /config/tomcat-ua.ks -file /config/cert.der -storepass <password> -noprompt
keytool -import -alias ua -keystore /config/tomcat-ua.ks -file /config/ua.der -storepass <password> -noprompt
メモ:証明書が展開用の入力として指定されたパスで利用可能であることを確認します。
証明書を生成するには、次の手順を実行します。
インストールされているJavaバージョンがAzul Zulu 1.8.0_392以降であることを確認します。
Javaパスを設定していることを確認します。たとえば、次のコマンドを実行します。
export PATH=<java installed location>/bin:$PATH
次に例を示します。
export PATH=/opt/netiq/common/jre/bin/:$PATH
PKCSキーストアを生成します。
keytool -genkey -alias rpt -keyalg RSA -storetype pkcs12 -keystore /config/tomcat-rpt.ks -validity 3650 -keysize 2048 -dname "CN=identityreporting.example.com" -keypass <password> -storepass <password>
証明書署名要求を生成します。
keytool -certreq -v -alias rpt -file /config/rpt.csr -keypass <password> -keystore /config/tomcat-rpt.ks -storepass <password>
自己署名証明書を生成します。
Identity Consoleを起動してログインします。
Certificate Management (証明書管理) > Issue Certificate (証明書の発行)の順に移動します。
手順3で作成した.csrファイルを参照します。たとえば、rpt.csrというファイルを参照します。
開くをクリックします。
Key Usage Specifications (キーの使用法の指定)ドロップダウンで、キータイプを指定します。
Extended Key Usage Specifications (拡張キーの使用法の指定)ドロップダウンで、拡張キータイプを指定します。
証明書タイプには、Basic Constrains (基本制約)ドロップダウンでUnspecified (未指定)を選択します。
Certificate Parameters (証明書パラメータ)ドロップダウンで証明書の有効期間を指定します。
Certificate format (証明書形式)ドロップダウンで、File in binary DER format (バイナリDER形式のファイル)を選択します。
次へをクリックします。
OKをクリックします。
証明書をダウンロードし、ダウンロードされた証明書を/dataディレクトリにコピーします。
.der形式でroot証明書をエクスポートします。
Identity Consoleを起動してログインします。
Certificate Management (証明書管理) > Server Certificate Management (サーバ証明書管理)に移動します。
SSL CertificateDNS (SSL証明書DNS)チェックボックスをオンにして、エクスポートをクリックします。
証明書ドロップダウンリストで、組織のCAを選択します。
エクスポート形式ドロップダウンリストで、DERを選択します。
OKをクリックします。
証明書をダウンロードし、ダウンロードされた証明書を/dataディレクトリにコピーします。
証明書を手順2で作成したPKCSキーストアにインポートします。
keytool -import -trustcacerts -alias root -keystore /config/tomcat-rpt.ks -file /config/cert.der -storepass <password> -noprompt
keytool -import -alias rpt -keystore /config/tomcat-rpt.ks -file /config/rpt.der -storepass <password> -noprompt
メモ:証明書が展開用の入力として指定されたパスで利用可能であることを確認します。
メモ:OSPコンテナを展開する前に、必要な証明書を生成してください。詳細については、OSPの証明書の生成を参照してください。
サイレントプロパティファイルを生成します。詳細については、サイレントプロパティファイルの作成を参照してください。
Identity_Manager_4.9.0_Containers.tar.gz fileを抽出した場所から、Identity_Manager_4.9.0_Containersディレクトリに移動します。
次のコマンドを実行して、イメージをロードします。
docker load --input IDM_490_osp.tar.gz
次のコマンドを使用してコンテナを展開します。
docker run --restart unless-stopped -d --ip=192.168.0.5 --network=idmoverlaynetwork --hostname=osp.example.com -p 8543:8543 --name=osp-container -v /etc/hosts:/etc/hosts -v /data:/config -e SILENT_INSTALL_FILE=/config/silent.properties --stop-timeout 100 osp:idm-4.9.0-580
コンテナが正常に展開されたかどうかを確認するには、次のコマンドを実行してログファイルを確認します。
tail -f /data/osp/log/idmconfigure.log
コンテナにログインするには、次のコマンドを実行します。
docker exec -it <container> <command>
次に例を示します。
docker exec -it osp-container bash
Identity_Manager_4.9.0_Containers.tar.gz fileを抽出した場所から、Identity_Manager_4.9.0_Containersディレクトリに移動します。
次のコマンドを実行して、イメージをロードします。
docker load --input IDM_490_postgres.tar.gz
共有ボリューム/dataの下にサブディレクトリ、たとえば、postgresを作成します。
mkdir postgres
次のサンプルコマンドを使用してコンテナを展開します。
docker run --restart unless-stopped -d --ip=192.168.0.6 --network=idmoverlaynetwork --hostname=postgresql.example.com --name=postgresql-container -p 5432:5432 -e POSTGRES_PASSWORD=<password> -v /data/postgres:/var/lib/postgresql/data -v /etc/hosts:/etc/hosts -v /data:/config --stop-timeout 100 postgres:12.18
次に例を示します。
docker run --restart unless-stopped -d --ip=192.168.0.6 --network=idmoverlaynetwork --hostname=postgresql.example.com --name=postgresql-container -p 5432:5432 -e POSTGRES_PASSWORD=novell -v /data/postgres:/var/lib/postgresql/data -v /etc/hosts:/etc/hosts -v /data:/config --stop-timeout 100 postgres:12.18
Identity Applications用のidmdaminユーザを作成します。
docker exec -it postgresql-container psql -U postgres -c "CREATE USER idmadmin WITH ENCRYPTED PASSWORD '<password>'"
Identity Applications、ワークフロー、およびIdentity Reportingのデータベースを作成します。
docker exec -it postgresql-container psql -U postgres -c "CREATE DATABASE idmuserappdb"
docker exec -it postgresql-container psql -U postgres -c "CREATE DATABASE igaworkflowdb"
docker exec -it postgresql-container psql -U postgres -c "CREATE DATABASE idmrptdb"
メモ:これらのデータベースは、Identity ApplicationsおよびIdentity Reportingコンテナの設定中に使用されます。
idmadminユーザにデータベースに関するすべての権限を付与します。
docker exec -it postgresql-container psql -U postgres -c "GRANT ALL PRIVILEGES ON DATABASE idmuserappdb TO idmadmin"
docker exec -it postgresql-container psql -U postgres -c "GRANT ALL PRIVILEGES ON DATABASE igaworkflowdb TO idmadmin"
コンテナにログインするには、次のコマンドを実行します。
docker exec -it <container> <command>
次に例を示します。
docker exec -it postgresql-container bash
メモ:Identity Applicationsコンテナを展開する前に、必要な証明書を生成してください。詳細については、Identity Applicationsの証明書の生成を参照してください。
サイレントプロパティファイルを生成します。詳細については、サイレントプロパティファイルの作成を参照してください。
メモ:アプリケーションサーバポートの値として、公開されているポート18543を指定します。
Identity_Manager_4.9.0_Containers.tar.gz fileを抽出した場所から、Identity_Manager_4.9.0_Containersディレクトリに移動します。
次のコマンドを実行して、イメージをロードします。
docker load --input IDM_490_identityapplication.tar.gz
次のコマンドを使用してコンテナを展開します。
docker run --restart unless-stopped -d --ip=192.168.0.7 --network=idmoverlaynetwork --hostname=identityapps.example.com -p 18543:18543 --name=idapps-container -v /etc/hosts:/etc/hosts -v /data:/config -e SILENT_INSTALL_FILE=/config/silent.properties --stop-timeout 100 identityapplication:idm-4.9.0-580
コンテナが正常に展開されたかどうかを確認するには、次のコマンドを実行してログファイルを確認します。
tail -f /data/userapp/log/idmconfigure.log
コンテナにログインするには、次のコマンドを実行します。
docker exec -it <container> <command>
次に例を示します。
docker exec -it idapps-container bash
次のコマンドを実行します。
メモ:この手順を実行する前に、コンテナが正常に展開されていることを確認します。
/opt/netiq/common/jre/bin/keytool -importkeystore -srckeystore /config/tomcat-osp.ks -srcstorepass <password> -destkeystore /opt/netiq/idm/apps/tomcat/conf/idm.jks -deststorepass <password>
rootエイリアスのエントリを上書きするには、yesと入力します。
Identity Applicationsコンテナを再起動します。
docker restart idapps-container
メモ:設定更新ユーティリティの設定を変更するには、Identity Applicationsコンテナの/opt/netiq/idm/apps/configupdate/ディレクトリからconfigupdate.shを起動します。設定更新ユーティリティはコンソールモードでのみ起動できます。
サイレントプロパティファイルを生成します。詳細については、サイレントプロパティファイルの作成を参照してください。
Identity_Manager_4.9.0_Containers.tar.gz fileを抽出した場所から、Identity_Manager_4.9.0_Containersディレクトリに移動します。
次のコマンドを実行して、イメージをロードします。
docker load --input IDM_490_formrenderer.tar.gz
次のコマンドを使用してコンテナを展開します。
docker run --restart unless-stopped -d --ip=192.168.0.8 --network=idmoverlaynetwork --hostname=formrenderer.example.com -p 8600:8600 --name=fr-container -v /etc/hosts:/etc/hosts -v /data:/config -e SILENT_INSTALL_FILE=/config/silent.properties --stop-timeout 100 formrenderer:idm-4.9.0-580
コンテナにログインするには、次のコマンドを実行します。
docker exec -it <container> <command>
次に例を示します。
docker exec -it fr-container bash
サイレントプロパティファイルを生成します。詳細については、サイレントプロパティファイルの作成を参照してください。
Identity_Manager_4.9.0_Containers.tar.gz fileを抽出した場所から、Identity_Manager_4.9.0_Containersディレクトリに移動します。
次のコマンドを実行して、イメージをロードします。
docker load --input IDM_490_activemq.tar.gz
次のコマンドを使用してコンテナを展開します。
docker run --restart unless-stopped -d --ip=192.168.0.9 --network=idmoverlaynetwork --hostname=activemq.example.com -p 61616:61616 --name=amq-container -v /etc/hosts:/etc/hosts -v /data:/config --env-file /data/silent.properties --stop-timeout 100 activemq:idm-4.9.0-580
コンテナにログインするには、次のコマンドを実行します。
docker exec -it <container> <command>
次に例を示します。
docker exec -it amq-container bash
ActiveMQを設定します。詳細については、『NetIQ Identity Manager Driver for JDBC Fanout Implementation Guide』の「Setting Up ActiveMQ Startup Service」を参照してください。
メモ:Identity Reportingコンテナを展開する前に、必要な証明書を生成してください。詳細については、Identity Reportingの証明書の生成を参照してください。
サイレントプロパティファイルを生成します。詳細については、サイレントプロパティファイルの作成を参照してください。
メモ:アプリケーションサーバポートの値として、公開されているポート28543を指定します。
Identity_Manager_4.9.0_Containers.tar.gz fileを抽出した場所から、Identity_Manager_4.9_Containersディレクトリに移動します。
次のコマンドを実行して、イメージをロードします。
docker load --input IDM_490_identityreporting.tar.gz
次のコマンドを使用してコンテナを展開します。
docker run --restart unless-stopped -d --ip=192.168.0.10 --network=idmoverlaynetwork --hostname=identityreporting.example.com -p 28543:28543 --name=rpt-container -v /etc/hosts:/etc/hosts -v /data:/config -e SILENT_INSTALL_FILE=/config/silent.properties --stop-timeout 100 identityreporting:idm-4.9.0-580
コンテナが正常に展開されたかどうかを確認するには、次のコマンドを実行してログファイルを確認します。
tail -f /data/reporting/log/idmconfigure.log
コンテナにログインするには、次のコマンドを実行します。
docker exec -it <container> <command>
次に例を示します。
docker exec -it rpt-container bash
次のコマンドを実行します。
メモ:この手順を実行する前に、コンテナが正常に展開されていることを確認します。
/opt/netiq/common/jre/bin/keytool -importkeystore -srckeystore /config/tomcat-osp.ks -srcstorepass <password> -destkeystore /opt/netiq/idm/apps/tomcat/conf/idm.jks -deststorepass <password>
rootエイリアスのエントリを上書きするには、yesと入力します。
Identity Reportingコンテナを再起動します。
docker restart rpt-container
以下のタスクを実行して、SSPRコンテナを展開します。
SSPRのサイレントプロパティファイルを生成します。サイレントプロパティファイルの生成中にIdentity Applicationsを選択します。詳細については、サイレントプロパティファイルの作成を参照してください。
共有ボリューム/dataの下にサブディレクトリ、たとえば、ssprを作成します。
mkdir sspr
Identity_Manager_4.9.0_Containers.tar.gz fileを抽出した場所から、Identity_Manager_4.9.0_Containersディレクトリに移動します。
次のコマンドを実行して、イメージをロードします。
docker load --input IDM_490_sspr.tar.gz
次のサンプルコマンドを使用してコンテナを展開します。
docker run --restart unless-stopped -d --ip=192.168.0.11 --network=idmoverlaynetwork --hostname=sspr.example.com --name=sspr-container -v /etc/hosts:/etc/hosts -v /data/sspr:/config -p 8443:8443 --stop-timeout 100 sspr/sspr-webapp:4.7.0.1-580
DockerホストからSSPRコンテナにsilent.propertiesファイルをコピーするには、Dockerホストから次のコマンドを実行します。
docker cp /data/silent.properties sspr-container:/tmp
サイレントプロパティファイルをSSPRコンテナにロードします。
docker exec -it sspr-container /app/command.sh ImportPropertyConfig /tmp/silent.properties
メモ:SSPRConfiguration.xmlが、SSPRコンテナの/configディレクトリに作成されているかどうかを確認し、ファイルの内容を確認します。
OAuth証明書をSSPRにインポートします。
Dockerホストから、/data/sspr/ディレクトリにあるSSPRConfiguration.xmlファイルを編集し、configIsEditableフラグの値をtrueに設定して、変更内容を保存します。
ブラウザを起動し、https://sspr.example.com:8443/sspr URLを入力します。
管理者資格情報、たとえば、uaadminを使用してログインします。
右上隅のユーザ、たとえば、uaadminをクリックし、Configuration Editor (環境設定エディタ)をクリックします。
設定パスワードを指定し、Sign In (サインイン)をクリックします。
設定 > Single Sign On (SSO) Client (シングルサインオン(SSO)クライアント) > OAuthの順にクリックして、すべてのURLがHTTPSプロトコルと正しいポートを使用していることを確認します。
OAuth Server Certificate (OAuthサーバ証明書)の下で、Import From Server (サーバからインポート)をクリックして、新しい証明書をインポートし、OKをクリックします。
右上隅の
をクリックして、証明書を保存します。
変更を確認し、OKをクリックします。
SSPRアプリケーションが再起動した後で、SSPRConfiguration.xmlファイルを編集し、configIsEditableフラグの値をfalseに設定して、変更内容を保存します。
Identity Consoleコンテナの展開の詳細については、「DockerコンテナとしてのIdentity Consoleの展開」を参照してください。