24.0 Identity Applicationsのクラスタ展開ソリューションのサンプル
このセクションでは、サンプル展開でTomcatアプリケーションサーバ上のクラスタ環境にIdentity Applicationsを設定する方法に関する手順を記載します。
クラスタを構築するには、いくつかのTomcatインスタンス(ノード)をグループ分けする必要があります。アクティブサーバに障害が発生した場合、Identity Applicationsには他のクラスタノードを介してアクセスできます。フェールオーバー用に、Identity Applicationsのクラスタを作成し、単一サーバとして機能するように設定できます。ただし、この設定にはIdentity Reportingは含まれません。
すべてのユーザ要求を処理し、それらをクラスタ内のサーバノードにディスパッチするロードバランサソフトウェアを使用することをお勧めします。ロードバランサは通常クラスタの一部で、クラスタ設定とともにフェールオーバーポリシーを理解しています。このため、ユーザは最適なソリューションを選択できます。
図 24-1には、以下の前提条件を持つ2ノードクラスタのサンプル展開を示しています。
-
すべての通信はロードバランサを介してルーティングされています。
-
OpenText Identity Managerエンジンやユーザアプリケーションなどのコンポーネントは別のサーバにインストールされています。運用レベルの展開については、これが推奨されるアプローチです。
-
OpenText eDirectory、OpenText Identity Managerエンジン、Identity Applications、Apache Tomcatアプリケーションサーバ、およびユーザアプリケーション用のデータベースのインストール手順に精通しています。
-
OSP (One Single-Sign On Provider)およびユーザアプリケーションは同じクラスタノードにインストールされています。ただし、運用環境の異なるサーバ上にOSPをインストールできます。この場合、インストール手順で説明されるいつくかの設定の変更する必要があります。
-
SSPR (Single Sign-On Password Reset)が別のコンピュータにインストールされています。運用レベルの展開については、これが推奨されるアプローチです。
-
PostgreSQLはユーザアプリケーション用のデータベースとして使用されています。ただし、Oracle、SQL Server、またはPostgreSQLなどの、OpenText Identity Manager 4.10でサポートされるデータベースのいずれかを使用できます。
-
ユーザアプリケーションノードのすべてがOpenText eDirectoryおよびユーザデータベースの同じインスタンスと通信できます。要件に基づいて、ユーザアプリケーションインスタンスの数を増やすことができます。
図 24-1 クラスタ展開ソリューションのサンプル
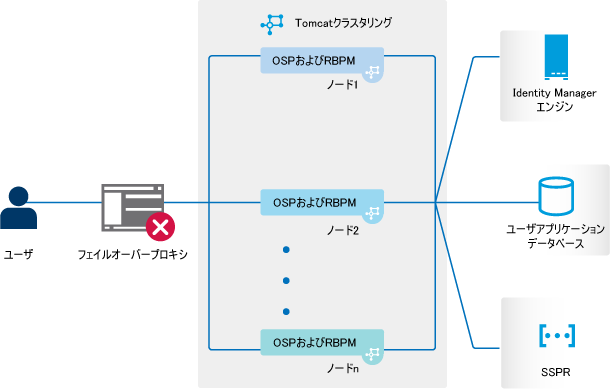
メモ:2ノードクラスタは、高可用を実現するために使われる最小環境設定です。ただし、このセクションのコンセプトは、ノードを追加することで、簡単にクラスタに拡張することができます。
段階的な設定を理解するのを支援するために、このサンプル展開がドキュメントの後続のセクションで参照されます。