1.1 OpenText Identity Consoleによる容易な管理
OpenText eDirectoryでは、ネットワークリソースを容易に、強力に、そしてフレキシブルに管理することができます。eDirectoryは、グループウェアやその他アプリケーションのユーザ情報のリポジトリとしても機能します。これらのアプリケーションは、業界標準のLDAP(Lightweight Directory Access Protocol)を使用して、ディレクトリにアクセスします。
OpenText eDirectoryの便利な管理機能には、強力なツリー構造、統合管理ユーティリティ、およびシングルログインと認証機能があります。
OpenText Identity Consoleを使用すると、Webブラウザやさまざまなハンドヘルドデバイスから、ディレクトリやユーザ、ディレクトリ内のアクセス権やネットワークリソースを管理できます。OpenText Identity Consoleを使用すると、基本的なディレクトリ管理タスクにアクセスしたり、DSRepair、DSMerge、バックアップおよび復元など、以前はOpenText eDirectoryサーバで実行する必要のあったOpenText eDirectory管理ユーティリティにアクセスしたりできます。
詳細については、『OpenText™ Identity Console管理ガイド』を参照してください。
1.1.1 強力なツリー構造
OpenText eDirectoryではオブジェクトがツリー構造に編成されます。最上位のTreeオブジェクトにはツリー名が付けられます。
OpenText eDirectoryサーバで動作するオペレーティングシステムがLinux、Windowsのどちらであっても、すべてのリソースを同じツリー内に保管できます。オブジェクトの作成や、権利の許可、パスワードの変更、アプリケーションの管理のために、それぞれのサーバやドメインに個別にアクセスする必要はありません。
ツリーの階層構造によって、極めて柔軟で強力な管理が可能になっています。このような管理機能は、主に次の2つの機能で実現できます。
コンテナオブジェクト
コンテナオブジェクトを利用することによって、オブジェクトを個々に扱うのではなく、オブジェクトのまとまりとして扱うことができます。に示すように、コンテナオブジェクトには、3つの共通クラスがあります。図 1-2
図 1-2 コンテナオブジェクトの共通クラス
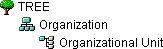
 ツリーオブジェクトは、ツリー内の最上位のコンテナオブジェクトです。通常、このコンテナには、その会社の組織オブジェクトが格納されます。
 組織は通常、ツリーオブジェクトの直下に位置するコンテナクラスです。一般に、組織オブジェクトには会社名に基づく名前が付けられます。小規模な会社の場合は、管理を容易化するために、他のオブジェクトをすべて組織オブジェクトの直下に配置します。
 組織の下に部門オブジェクトを作成し、異なった地区、ネットワークキャンパス、または個々の部署を表すことができます。部門の下にさらに部門を作成して、ツリーを細分化することもできます。
その他、コンテナオブジェクトには、カントリクラスと地域クラスがあります。これらのクラスは通常、複数の国にまたがるネットワークでのみ使用されます。
 ドメインオブジェクトは、ツリーオブジェクトの下、または組織、部門、国、地域オブジェクトの下に作成できます。
コンテナ内のすべてのオブジェクトに対してなんらかの処理を行う場合、コンテナオブジェクトに処理を行えば1回の実行で済みます。Accountingコンテナ(Databaseアプリケーション、Bookkeepersグループ、LaserPrinterプリンタ、およびAmy、Bill、Bobというユーザが含まれている)内の全オブジェクトに対する完全な管理権限をユーザAmyに与える必要があるとします。
これを行うには、OpenText Identity Consoleのホームページのツリービューに移動し、左側のペインでオブジェクトの親ツリーを選択します。右側のペインで[]を選択して、[]>[]をクリックします。[]をクリックして、Amyをトラスティとして追加します。次に、[]をクリックして、Amyに与える権利を選択します。これでAmyには、Databaseアプリケーション、Bookkeepersグループ、LaserPrinterプリンタ、および自分自身とユーザBill、Bobを管理する権利が与えられました。
継承
OpenText eDirectoryのもう1つの強力な機能は、権利の継承です。継承とは、ツリー内の上位層のコンテナの権利が、それぞれの下位層のすべてのコンテナに受け継がれることを意味します。この機能によって、権利の割り当て回数を少なくすることができます。たとえば、図 1-3に示すオブジェクトに対する管理権を与えるとします。
図 1-3 OpenText eDirectoryオブジェクトのサンプル
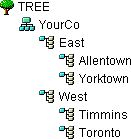
次の割り当てのいずれかを行うことができます。
-
ユーザにAllentownに対する権利を与えると、そのユーザはAllentownコンテナ内のオブジェクトのみ管理できます。
-
ユーザにEastに対する権利を与えると、そのユーザはEast、Allentown、およびYorktownコンテナ内のオブジェクトを管理できます。
-
ユーザにYourCoに対する権利を与えると、そのユーザは図中のすべてのコンテナのすべてのオブジェクトを管理できます。
権利の割り当ての詳細については、OpenText eDirectoryでの権利を参照してください。