図 16-1に、新しいインストールで、OpenText eDirectoryコンポーネントに対してSuite Bを有効にするための一連のタスクを示します。
図 16-1 新規インストールでのSuite Bの有効化
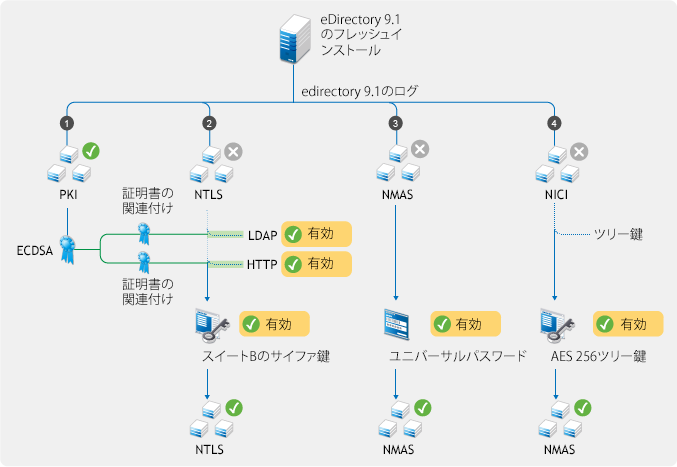
新しいツリーを設定すると、Certificate Serverが、従来のRSA証明書に加えて、ツリー認証局(CA)用のP-384曲線上の自己署名ECDSA証明書を作成します。新しいサーバをツリーに追加するか、古いサーバをOpenText eDirectory 9.2にアップグレードすると、Certificate ServerがこれらのサーバにECDSA証明書を発行します。
メモ:デフォルトで、OpenText Certificate ServerはP-384曲線上のECDSA証明書を作成します。ただし、P-256曲線上のサーバ証明書を作成することもできます。
Suite Bを有効にせずにECDSA証明書だけを使用することができます。Suite Bの有効化は、RFC 5759に準拠するための追加のステップです。
CA Certificate ServerをSuite Bモードで動作するように設定するには、次の手順を実行します。
CA Certificate ServerのEnhanced Background Authenticationを設定します。
詳細については、バックグラウンド認証の有効化を参照してください。
OpenText Identity Consoleを起動し、[証明書管理]タイル>[CA管理]の順にクリックします。
[CA環境設定
]をクリックします。
[CERTIFICATE SELF PROVISIONING]ページで、[Suite Bモードを有効にする(Enable Suite B Mode)]チェックボックスをオンにします。
[適用]>[OK]の順にクリックします。
CA Certificate ServerがSuite Bモードの場合は、認証局がRSA証明書の作成を許可しません。また、サーバの自動プロビジョニングでRSA証明書がこれ以上生成されません。新しいサーバを追加する場合は、サーバがEnhanced Background Authenticationを実行するように設定されていることを確認してください。
ツリー内のすべてのサーバまたはツリーに接続している任意の外部サービスがECDSAサーバ証明書の使用を開始したら、不要なRSA証明書を無効にしたり、削除したりできます。
メモ:OpenText eDirectory 8.8.8 Patch 6で導入されたFollow CAのアルゴリズム機能は、OpenText eDirectory 9.0以降では使用できなくなりました。代わりに、OpenText eDirectory 9.2サーバではRSA証明書にはSHA-256アルゴリズムを、ECDSA証明書にはSHA-384をデフォルトで使用します。
NTLS (OpenText Transport Layer Security)は、FIPS準拠OpenSSLモジュールを通してTLS 1.2とSuite B暗号アルゴリズムをサポートします。FIPS準拠OpenSSLモジュールは、LDAP、httpstk (iMonitor)、NCPエンジンなどのOpenText eDirectoryコンポーネントで使用されます。詳細については、『OpenText™ eDirectory CE 24.4 (v9.3)インストールガイド』の「FIPSモードでのOpenText™ eDirectoryの運用」を参照してください。
サーバ上でSuite Bモードを有効にする前に、サーバにECDSA証明書がインストールされており、OpenText eDirectory環境内のLDAPクライアント、LDAPブラウザ、およびWebブラウザがTLS 1.2、ECDSA証明書、およびSuite B Cipherをサポートしていることを確認します。Suite BモードでLDAPインタフェースとHTTPSインタフェースを設定するには、必要なSuite Bモードでインタフェースを有効にして、該当するECDSAサーバ証明書をそれらに関連付けます。ツリー内のeDirectoryサーバごとにこの手順を繰り返します。サーバの暗号レベルとECDSAサーバ証明書を表示するには、サーバのLDAP設定オブジェクトとhttpstk設定オブジェクト(ldapServerとhttpServer)を使用します。
Suite BモードでLDAPサーバを設定するには:
OpenText Identity Consoleを起動します。
適切な権利を持った管理者としてOpenText eDirectoryにログインします。
Suite Bモードで設定したい[LDAPサーバ]オブジェクトを選択します。
[情報]をクリックします。
[サーバ証明書]ドロップダウンで、LDAPサーバオブジェクトで使用する[SSL楕円曲線証明書DNS (SSL Elliptic Curve CertificateDNS)]を選択します。
[環境設定]タイルをクリックします。
LDAPサーバオブジェクトに対して有効にするSuite Bモードに応じて、[暗号化に際してのバインド制限]ドロップダウンリストから値を選択します。
|
サイファに関するバインド制限 |
サイファスイート |
説明 |
|---|---|---|
|
SuiteB Cipher (128ビット)を使用する |
|
128ビットレベルのセキュリティを使用することで、Suite Bモードの操作を有効にします。このオプションを選択すると、OpenText eDirectoryは、ピア(任意のLDAPクライアント)による128ビットレベルと192ビットレベルの両方のセキュリティの使用を許可します。このオプションではECDSA 256またはECDSA 384のいずれかの証明書を使用できます。 |
|
SuiteB Cipher (128ビットのみ)を使用する |
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256 |
128ビットレベルのセキュリティを使用することで、Suite Bモードの操作を有効にします。このオプションを選択すると、OpenText eDirectoryは、ピア(任意のLDAPクライアント)による192ビットレベルのセキュリティの使用を許可しなくなります。 証明書チェーン内のすべての証明書でP-256曲線上のECDSA鍵を使用する必要があります。これは、サーバでは必須であり、クライアントではクライアント証明書の検証が有効になっている場合に適用されます。 |
|
SuiteB Cipher (192ビット)を使用する |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 |
192ビットレベルのセキュリティを使用することで、Suite Bモードの操作を有効にします。このオプションを選択すると、OpenText eDirectoryは、ピア(任意のLDAPクライアント)による192ビットレベルのセキュリティの使用のみを許可します。 証明書チェーン内のすべての証明書でP-384曲線上のECDSA鍵を使用する必要があります。これは、サーバでは必須であり、クライアントではクライアント証明書の検証が有効になっている場合に適用されます。 |
OpenText eDirectoryでは、ldapbindrestrictionsとサイファレベルの値を組み合わせて使用できます。詳細については、表 14-1を参照してください。
[保存]をクリックして、[OK]をクリックします。
変更を有効にするには、次のいずれかの操作を実行します。
OpenText eDirectoryを再起動します。
LDAPサーバをアンロードしてロードします。
Suite BモードでHTTPSインタフェースを設定するには:
適切な権利を持った管理者としてOpenText eDirectoryツリーを含むOpenText Identity Consoleにログインします。
[オブジェクト管理]に移動します。
[タイプ]ドロップダウンから、変更するhttpServerオブジェクトを選択し、[検索]をクリックします。
[Httpサーバ]をクリックし、[値がある属性]リストから[httpBindRestrictions]を選択します。
httpserverオブジェクトに対して有効にするSuite Bモードに応じて、表示されたダイアログで値を4、5、または6に変更します。
|
サイファに関するバインド制限 |
サイファスイート |
説明 |
|---|---|---|
|
4 - SuiteB Cipher (128ビット)を使用する |
|
128ビットのセキュリティレベル(Suite B Cipher 128ビット)を使用して、Suite Bモード操作を有効にします。このオプションを選択すると、OpenText eDirectoryはクライアント(Webブラウザ)による128ビットと192ビットの両方のセキュリティレベルを許可します。このオプションではECDSA 256またはECDSA 384のいずれかの証明書を使用できます。 |
|
5 - SuiteB Cipher (128ビットのみ)を使用する |
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256 |
128ビットのセキュリティレベル(Suite B Cipher 128ビットのみ)を使用して、Suite Bモード操作を有効にします。このオプションを選択すると、OpenText eDirectoryはクライアント(Webブラウザ)による192ビットのセキュリティレベルを許可しません。 証明書チェーン内のすべての証明書でP-256曲線上のECDSA鍵を使用する必要があります。これは、サーバでは必須であり、クライアントではクライアント証明書の検証が有効になっている場合に適用されます。 |
|
6 - SuiteB Cipher (192ビット)を使用する |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 |
192ビットのセキュリティレベル(Suite B Cipher 192ビット)を使用して、Suite Bモード操作を有効にします。このオプションを選択すると、OpenText eDirectoryはクライアント(Webブラウザ)による192ビットのセキュリティレベルのみを許可します。 証明書チェーン内のすべての証明書でP-384曲線上のECDSA鍵を使用する必要があります。これは、サーバでは必須であり、クライアントではクライアント証明書の検証が有効になっている場合に適用されます。 |
[値がある属性]リストからhttpKeyMaterialObjectを選択して、[編集]をクリックします。
ブラウズしてHTTPSインタフェースで使用する楕円曲線証明書を選択し、[OK]をクリックします。
[保存]をクリックします。
[OK]をクリックします。
変更を有効にするためにeDirectoryを再起動します。
デフォルトで、NICI SDI鍵は3DES鍵です。ただし、Suite Bモードをサポートするには、AES 256ビットNICI SDI鍵を手動で作成する必要があります。ツリー内のすべてのサーバがOpenText eDirectory 9.0以降の場合にのみ、この鍵を作成します。
KAP.Securityコンテナの書き込み可能なレプリカが保存されているサーバがOpenText eDirectory 9.2にアップグレードされた場合は、PKIヘルスチェックでこのコンテナにW1オブジェクトが作成されます。ツリー内のすべてのサーバがeDirectory 9.2にアップグレードされた場合は、ツリー管理者がAES 256ビットNICI SDIキーを作成できます。
AES 256ビットNICI SDI鍵を作成するには、『NICI Administration Guide (NICI管理ガイド)』の「Creating an AES 256-Bit Tree Key (AES 256ビットツリーキーを作成する」の手順に従ってください。
NMASでは、NICI SDI鍵を使用して、パスワードとチャレンジ/レスポンス設定(質問と回答)が安全に保存されます。また、NMASには、NICI SDI鍵を使用するユーザ固有の設定とメソッド固有の設定用の秘密の場所があります。大規模な展開で複数のユーザのパスワードを再暗号化するには、diagpwdユーティリティを使用します。詳細については、ユニバーサルパスワードの診断ユーティリティを参照してください。
重要:OpenText eDirectory 9.0より前のバージョンのサーバがOpenText eDirectory環境に含まれている場合、それらのサーバはAES 256ビットのツリーキーを使用して暗号化されたパスワードや秘密データを復号化することができず、これらのサーバへのログインは失敗します。
OpenText eDirectoryは、アクセスを要求しているユーザの識別情報を検証する強力な認証メカニズムを提供します。Enhanced Background Authenticationの詳細については、「セクション 17.0, Enhanced Background Authenticationの有効化」を参照してください。