14.9 上方参照を設定する

組織の規模が大きくなると、さまざまなベンダのLDAPサーバソフトウェアを使用したディレクトリツリーが必要になります。このようなツリーを、グローバル連結ツリーといいます。LDAP Services for eDirectoryには、参照を連結ツリーの上方のDSAに返す機能があります。

14.9.1 シナリオ:連結ツリーでの上方参照

Digital Airlines社には、あるネットワーク担当者がいます。Digital Airlines社のディレクトリツリーのルート(ツリーのルートからO=Digital Airlinesまで)のマスタは、OpenLDAPサーバ上にあります。組織(OU=Sales)のマスタはeDirectoryサーバにあり、その他の組織(OU=Dev)はiPlanetサーバ上にあります。

次の図は、このツリーを示します。
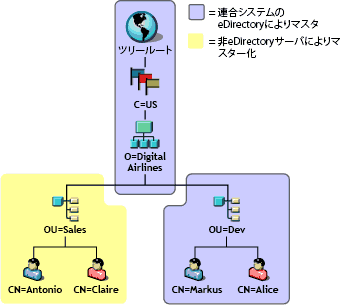
マルチベンダーLDAPデータ

eDirectoryにマスタがあるのは、OU=Salesのパーティション内のデータだけです。他の領域のデータのマスタはeDirectory以外のDSA上にあります。ネットワーク担当者は、操作の対象がO=Digital Airlinesより上の領域、またはOU=Sales階層に属さないO=Digital Airlinesより下の領域である場合、上方参照を返すようにLDAPサービスを設定します。

ベースDNがOU=Dev,O=Digital Airlines,C=USのeDirectory LDAPサーバに操作が送信されます。そのエントリを保持するサーバ、またはそのエントリを保持するサーバを認知しているサーバを指す参照が返されます。

同様に、O=Digital Airlines,C=USが対象のサブツリー検索でも、ルートDSAの参照が返されます。するとルートDSAが、OU=SalesおよびOU=DevのマスタであるDSAの照会を返します。

LDAPサービスにより、eDirectoryサーバがこのツリーに参加するのにデータ階層データを信頼されていないパーティションに持つことができます。信頼されていない領域のオブジェクトに含まれるのは、正しいDN階層を構築するのに必要なエントリだけです。これらのエントリは、X.500の“Glue”エントリに類似しています。

このシナリオでは、ルート、C=US、O=Digital AirlinesオブジェクトはeDirectoryサーバの信頼されていない領域にあります。

eDirectoryでは、知識情報(参照データ)を信頼されていない領域に置くことができます。この情報は、LDAPクライアントに参照を返すのに使用します。

LDAP操作をeDirectoryツリーの信頼されていない領域で実行すると、LDAPサーバは正しい参照データを検索し、クライアントに参照を返します。

14.9.2 信頼されていない領域を作成する

次の図は、「シナリオ:連結ツリーでの上方参照」で示した、eDirectoryサーバの連結ツリーが保持する実際のデータを示しています。
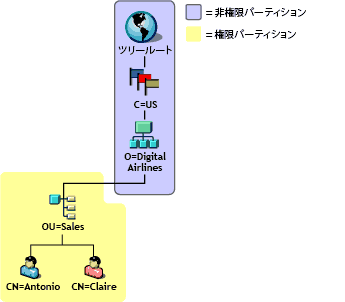
eDirectoryサーバに保存されているデータ

エントリは、マスタが他のDSA上にあっても、OU=Sales上に配置されます。これは、eDirectoryサーバが持つエントリに適切なDNを提供できるようにするためです。

信頼されていない領域を作成するには、次を実行します。

  1. 信頼されていないデータは信頼されたデータとは切り離します。

    信頼された領域の最上部に、パーティション境界を作成します。他に指定がない場合、eDirectoryサーバはすべてのデータに対して信頼されたサーバであるとみなされます。

  2. ルートパーティションに信頼されていないパーティションとマークします。

    1. 信頼属性を、パーティションの最もルートに近い属性に追加します。

    2. 値が0の信頼属性を作成します。

  3. 信頼されていない領域の最下部に境界線をひきます。

    このサーバの信頼されたサブツリー領域にパーティションルートを作成します。たとえば上の図の場合は、パーティションルートはOU=Saleエントリにあります。新しいパーティションには、0に設定された信頼された属性はありません。そのため、サーバはパーティションに対し信頼されたサーバであることになります。

  4. LDAPサーバをリフレッシュします。

    LDAPサーバは、その設定がリフレッシュされるたび、信頼された領域および信頼されていない領域の境界をキャッシュします。手動でサーバの設定をリフレッシュしない場合、サーバは30分ごとのバックグラウンドタスクで自動的にリフレッシュします。

    複数のパーティションがある場合は、信頼された領域のチェーンに重ねることができます。ただし、LDAP Services for eDirectoryでは、すべての信頼されていないパーティションは連続していなければならず、ローカルレプリカがそれを保持している必要があります

14.9.3 参照データを指定する

操作が信頼されていない領域で実行されていることが検出されると、LDAPサーバは参照をクライアントに返すのに使用する情報を探します。この参照情報は、次のいずれかになります。

  • 信頼されていない領域のいずれか、またはすべてのエントリにある情報

  • サーバの環境設定データを持つLDAPサーバまたはLDAPグループオブジェクト上の、デフォルト参照として指定された情報

信頼されていない領域のエントリが持つ参照情報は、即時上方参照です。このような参照情報は、複数の値をとるref属性から構成されています。この属性の詳細については、RFC 3296を参照してください。

デフォルト参照設定が持つ参照情報は上方参照で、値を1つとります。X.501のimmSuperおよびsuprDSEタイプを参照してください。

参照データはLDAP URLの形式で保持されますが、これにはホストと(オプションで)参照先のDSAのポートだけしか指定されていません。この参照データの例は次のようになります。

ldap://ldap.digital_airlines.com:389

LDAPサーバは操作のベースDN(見つからない場合は一致したDN)を参照します。ベースDNに参照情報が含まれる場合、LDAPサーバはその情報を参照先として返します。

参照情報が見つからない場合、LDAPサーバはツリーの上方向に向かって参照情報を探します。すべてのエントリを検索しても参照情報が見つからない場合、LDAPサーバは上方参照を返します。この参照先は、LDAPグループまたはLDAPサーバオブジェクト上のデフォルト参照設定にあります。

即時上方参照の追加

immediateSuperiorReferenceと呼ばれる補助オブジェクトクラスを信頼されていない領域のエントリに追加することができます。この補助クラスは、1つ以上のLDAP URLとともに作成されるref属性を追加します。それぞれのURLはDSAのホスト名と(オプションで)ポートを指します。

上方参照を追加する

これまで、LDAPグループオブジェクトはldapReferral属性を持っていました。この属性は、eDirectoryツリーの他のeDirectoryサーバに参照を返すときに発生する、さまざまなフェイルオーバーの状況で使用されるデフォルトの参照先を保持していました。LDAP Services for eDirectoryでは、この属性は、連結ツリーの上方DSAのデフォルト参照を1つ指定するために使用します。

また、ldapReferral属性がLDAPサーバオブジェクトに追加されました。ldapReferral属性にLDAPサーバオブジェクトの値が含まれる場合、この設定によりLDAPグループオブジェクトの同じ属性の値は上書きされます。この動作により、グループに属するすべてのLDAPサーバに特定のデフォルト参照を設定し、1つか2つのサーバのデフォルト参照を別のデフォルトで上書きすることができます。

ldapReferral属性の値は、LDAP URLです。URLには、ホストと参照先のDSAのポート(オプション)が含まれます。

14.9.4 LDAPで参照情報を更新する

上記のステップに従い、LDAPを使ってこのタスクを実行しても、即時上方参照を追加することはできないことが多くありました。これは、ルートパーティションがすでに信頼されていないとマークされており、LDAPはパーティション内のデータに対するどの操作についても参照を送信していたためです。

信頼されていない領域の情報の更新または問い合わせを行うには、LDAP要求にManageDsaIT制御を設定する必要があります。この制御の詳細については、RFC 3296を参照してください。この制御により、LDAPサーバは信頼されていない領域全体を信頼された領域であるかのように扱うことができます。

メモ:上方参照機能は、LDAPでのみ利用できます。他のプロトコル(NDAPなど)には、信頼属性が存在することによる影響はありません。そのため、NetIQ iManagerを使用した信頼されていない領域のデータの参照や更新が妨害されることはありません。

14.9.5 影響を受ける操作

信頼されていない領域と上方参照は、次のLDAP操作に影響します。

  • 検索と比較

  • 編集と追加

    DN構文属性値はチェックされません。そのため、グループメンバー属性は、信頼されていない領域のエントリを指すDNを含むことができます。

  • 削除

  • リネーム (moddn)

  • 移動(moddn)

    親DNが信頼されていない領域にある場合、affectsMultipleDSAsエラーが返されます。

  • 拡張

14.9.6 上方参照のサポートの有無を確認する

上方参照は、Novell LDAP Services for eDirectory 8.7以降でのみサポートされています。ルートDSEのsupportedFeatures属性により、eDirectoryサーバがこの機能をサポートしているかどうかを確認できます。supportedFeatures属性の値がOID 2.16.840.1.113719.1.27.99.1である場合は、この機能はサポートされています。その他のルートDSEオブジェクトに対する確認方法では、次が変更されています。

  • namingContexts

    この属性は、サーバが信頼されているローカルDSAに保持されるパーティションルートだけを表示します。信頼されていないパーティションルートは表示されません。

  • altServer

    この属性は、ローカルサーバと信頼されていないパーティションだけを共有する他のeDirectoryサーバをリストしません。

  • superiorReference

    この属性は、DSAの上方参照を通知します。この値は、LDAPサーバまたはLDAPグループオブジェクト上のldapReferral属性を更新することにより管理されます。