4.4 ダイナミックグループの管理
ダイナミックグループとは、定義された一連の基準に基づいてメンバーシップが変わるグループです。DRAでは、Exchange環境がなくてもダイナミックグループを作成することができます。Active Directoryでダイナミックグループを管理するために使用されるメンバーシップフィルタは、DRAに固有のものです。
Active Directoryのダイナミックグループでの一般的な使用について、次の図で説明します。この図には、ダイナミックグループが3つあります。各グループに一連の基準があり、その基準によってそのグループに追加できるユーザとできないユーザが決まります。各グループが、ファイル、フォルダ、およびアプリケーションへのアクセスを制御します。
ヒント:ダイナミックグループの永続メンバーを含める「スタティックメンバーリスト」と、特定のユーザにダイナミックグループのメンバーシップを持たせないようにする「除外されたメンバーリスト」が作成できます。
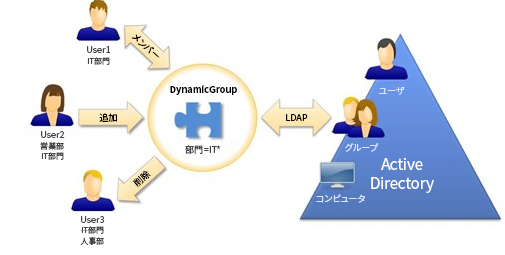
最近User2がIT部門に加わりました。そのユーザは、IT部門のダイナミックグループが更新されると、グループに追加されます。User2は、営業部のダイナミックグループが更新されるときに、そのメンバーのリストから削除されます。
ヒント:ダイナミックグループのメンバーリストは、それを右クリックし[]を選択すると更新されます。
User3は、IT部門から人事部に異動したため、IT部門のダイナミックグループから削除され、人事部のダイナミックグループに追加されます。
- ダイナミックグループを作成する
-
管理対象ドメインまたは管理対象サブツリーの中にダイナミックグループを作成することができます。また、新しいダイナミックグループのグループメンバーなどのプロパティを変更することもできます。
メモ:
-
企業によってはポリシーで命名規則が定められている場合があります。その場合は、その規則によって新規のダイナミックグループに割り当てられる名前が決まります。
-
デフォルトでは、DRAが新規のダイナミックグループを管理対象ドメインのユーザOUの中に配置します。
-
- フィルタを作成する
-
ダイナミックグループは、グループが更新されるたびに、フィルタを使用してメンバーシップリストからユーザを追加または削除します。
- スタティックメンバーリストを管理する
-
ダイナミックグループのスタティックメンバーリストに入っているユーザは、手動で削除されない限り、永続的にそのグループのメンバーです。
ダイナミックグループからメンバーを削除しても、メンバーであるオブジェクトは削除されません。メンバーをダイナミックグループに追加するときには、追加するメンバーオブジェクトに対し変更できる権限がなければなりません。
- 除外されたメンバーリストを管理する
-
ダイナミックグループの除外されたメンバーリストに入っているユーザは、手動でこのリストから削除されない限り、グループに加わることができません。
- メンバーリストを更新する
-
ダイナミックグループ内のメンバーを[]という操作で更新することができます。
- ダイナミックグループのクローンを作成する
-
管理対象ドメイン内のローカルとグローバルのダイナミックグループの両方でクローンを作成することができます。ダイナミックグループのクローン作成では、元のダイナミックグループと同じ種類および属性を持つダイナミックグループが新たに作成されます。
ダイナミックグループを作成することにより、同様のプロパティを持つ他のダイナミックグループをベースにして簡単にダイナミックグループを作成することができます。ダイナミックグループのクローンを作成するときは、その選択されたダイナミックグループの値を使って[ダイナミックグループのクローンを作成する]ウィザードの設定が行われます。新しいダイナミックグループのプロパティは変更することもできます。
- ダイナミックグループを別のコンテナに移動する
-
管理対象ドメインまたは管理対象サブツリー内にある別のコンテナ(OUなど)にダイナミックグループを移動することができます。
- ダイナミックグループを削除する
-
管理対象ドメインまたは管理対象サブツリーの中のローカルとグローバルのダイナミックグループを削除できます。そのドメインでごみ箱が無効になっている場合、削除されたダイナミックグループはActive Directoryから永久に削除されます。そのドメインでごみ箱が有効になっている場合、ダイナミックグループを削除すると、そのダイナミックグループはごみ箱に移動し、ダイナミックグループのプロパティが無効になります。
ごみ箱の詳細については、「ごみ箱の管理」を参照してください。
警告:ダイナミックグループを作成するとき、Microsoft WindowsによってSID (Security Identifier)がそのダイナミックグループに割り当てられます。SIDはダイナミックグループ名から生成されるものではありません。Microsoft Windowsは、SIDを使用して各リソースのACL (Access Control Lists)に特権を記録します。ダイナミックグループを削除した場合、それと同じ名前で新規にダイナミックグループを作成しても、削除前のダイナミックグループのアクセス権を復活させることはできません。
- ダイナミックグループのプロパティを変更する
-
ローカルおよびグローバルのダイナミックグループのプロパティを変更することができます。所有する権限により、管理対象ドメインまたは管理対象サブツリー内のグループに対して変更できるプロパティが異なります。
- ダイナミックグループを別のダイナミックグループを追加する
-
別の管理対象グループにダイナミックグループを追加することによって、ダイナミックグループをネストさせることができます。ダイナミックグループが別のダイナミックグループの中にネストされると、子のダイナミックグループは親のダイナミックグループからパーミッションを継承できます。
メモ:ダイナミックグループを別のダイナミックグループに追加することによってそのダイナミックグループに対する権限が増える場合、DRAはそのダイナミックグループの追加を許可しません。
- グループメンバーシップのセキュリティパーミッションを設定する
-
ダイナミックグループのメンバーシップに対しActive Directoryのセキュリティパーミッションを設定することができます。これらのパーミッションで、Microsoft Outlookを使用してダイナミックグループのメンバーシップの表示(読み込み)が行えるユーザと、変更(書き込み)も行えるユーザを指定します。これらの設定を使用することで、環境内の配布リストおよびセキュリティダイナミックグループの安全性をより効率的に確保することができます。継承したセキュリティパーミッションを変更することはできません。
メモ:ダイナミックグループメンバーシップのセキュリティを管理するとき、オフになっているパーミッションが継承されたパーミッションを示している場合があります。
- ダイナミックグループの所有権を設定する
-
ダイナミックグループの所有者のパーミッションをユーザアカウント、グループ、または連絡先に付与することができます。ダイナミックグループの所有者の権限を付与されると、指定されたユーザアカウント、グループ、または連絡先がそのダイナミックグループのメンバーシップを変更できるようになります。
- ダイナミックグループのメンバーシップを配布リストに公開する
-
ダイナミックグループのメンバーシップは、管理対象ドメインまたは管理対象サブツリー内のグループのための配布リストに表示させることができます。
- ダイナミックグループのメンバーシップを配布リストで非表示にする
-
ダイナミックグループのメンバーシップは、管理対象ドメインまたは管理対象サブツリー内のグループのための配布リストに表示されないようにすることができます。
メモ:Microsoft Exchange 2007の配布リストでは、[]というオプションが無効になっています。