4.4 Gestione dei gruppi dinamici
Un gruppo dinamico è un gruppo la cui appartenenza cambia in base a un insieme di criteri definiti. In DRA è possibile creare gruppi dinamici senza disporre di un ambiente Exchange. I filtri di appartenenza utilizzati per la gestione dei gruppi dinamici in Active Directory sono specifici per DRA.
La figura riportata di seguito mostra l'utilizzo tipico di un gruppo dinamico di Active Directory. Nella figura sono presenti tre gruppi dinamici. Ciascun gruppo contiene una serie di criteri che determinano chi può essere aggiunto al gruppo e chi no. Ciascun gruppo controlla l'accesso a un gruppo specifico di file, cartelle e applicazioni.
SUGGERIMENTO:È possibile creare un elenco di membri statici che contenga membri permanenti del gruppo dinamico; è inoltre possibile creare un elenco dei membri esclusi che impedisce a tali utenti l'appartenenza al gruppo dinamico.
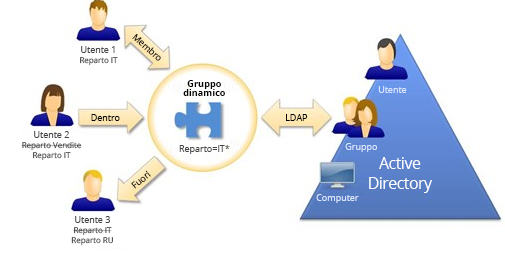
User2 è stato recentemente aggiunto al reparto IT. Quando il gruppo dinamico del reparto IT viene aggiornato, User2 verrà aggiunto al gruppo. Quando il gruppo dinamico del reparto vendite viene aggiornato, User2 verrà rimosso dall'elenco dei membri.
SUGGERIMENTO:È possibile aggiornare l'elenco dei membri del gruppo dinamico facendo su di esso con il pulsante destro del mouse e selezionando (Aggiorna membri).
User3, che ha lasciato il reparto IT ed è entrato a far parte del reparto HR, verrà rimosso dal gruppo dinamico del reparto IT e verrà aggiunto al gruppo dinamico del reparto HR.
- Creazione di un gruppo
-
È possibile creare un gruppo dinamico nel dominio o nel sottoalbero gestito. È anche possibile modificare le proprietà, ad esempio i membri dei gruppi per il nuovo gruppo dinamico.
NOTA:
-
Nell'azienda potrebbe essere applicata una convenzione di denominazione mediante una policy che determina il nome che è possibile assegnare al nuovo gruppo dinamico.
-
Di default, DRA inserisce il nuovo gruppo dinamico nell'unità organizzativa del dominio gestito.
-
- Creazione di un filtro
-
Il gruppo dinamico utilizza il filtro per aggiungere o rimuovere utenti dal proprio elenco di appartenenze ogni volta che il gruppo viene aggiornato.
- Gestione dell'elenco dei membri statici
-
Gli utenti inseriti nell'elenco dei membri statici del gruppo dinamico diventano membri permanenti del gruppo finché non vengono rimossi manualmente.
Quando si rimuovono i membri da un gruppo dinamico, DRA non cancella gli oggetti. Se si aggiungono membri a un gruppo dinamico, è necessario disporre dei poteri di modifica per gli oggetti che si desidera aggiungere.
- Gestione dell'elenco dei membri esclusi
-
Gli utenti inseriti nell'elenco dei membri esclusi del gruppo dinamico non potranno entrare a far parte del gruppo fino a quando non verranno manualmente rimossi dall'elenco.
- Aggiornamento dell'elenco dei membri
-
È possibile aggiornare i membri in un gruppo dinamico, eseguendo un'azione (Aggiorna membri).
- Clonazione di un gruppo dinamico
-
È possibile clonare i gruppi dinamici locali e globali nei domini gestiti. La clonazione dei gruppi dinamici consente di creare nuovi gruppi dinamici dello stesso tipo e con gli stessi attributi del gruppo dinamico originale.
La clonazione di un gruppo dinamico consente di creare rapidamente gruppi dinamici basati su altri gruppi dinamici con proprietà simili. Quando si clona un gruppo dinamico, DRA popola i campi della procedura guidata Clone Dynamic Group (Clona gruppo dinamico) con i valori del gruppo dinamico selezionato. È anche possibile modificare le proprietà del nuovo gruppo dinamico.
- Spostamento di un gruppo dinamico in un altro container
-
È possibile spostare un gruppo dinamico in un altro container, ad esempio un'unità organizzativa, nel dominio o nel sottoalbero gestito.
- Cancellazione di un gruppo dinamico
-
È possibile cancellare i gruppi dinamici locali e globali nel dominio o nel sottoalbero gestito. Se il Cestino è disabilitato per tale dominio, la cancellazione di un gruppo dinamico ne determina la rimozione definitiva da Active Directory. Se invece il Cestino è abilitato per il dominio, la cancellazione di un gruppo dinamico ne determina lo spostamento nel Cestino disabilitandone le proprietà.
Per ulteriori informazioni sul Cestino, vedere la sezione Gestione del Cestino.
AVVERTENZA:Quando si crea un gruppo dinamico, Microsoft Windows assegna un identificatore di sicurezza (SID) al gruppo. Il SID non viene generato dal nome del gruppo dinamico. Microsoft Windows utilizza i SID per registrare i privilegi negli ACL (elenchi di controllo di accesso) per ogni risorsa. Se si cancella un gruppo dinamico, non è possibile restituire le funzionalità di accesso per tale gruppo mediante la creazione di un nuovo gruppo di dinamico con lo stesso nome.
- Modifica delle proprietà del gruppo dinamico
-
È possibile modificare le proprietà per i gruppi dinamici locali e globali. I poteri di cui si dispone determinano le proprietà che è possibile modificare per un gruppo nel dominio o nel sottoalbero gestito.
- Aggiunta di gruppi dinamici ad altri gruppi dinamici
-
È possibile nidificare gruppi dinamici aggiungendo un gruppo dinamico a un altro gruppo dinamico gestito. Quando un gruppo dinamico viene nidificato in un altro gruppo dinamico, il gruppo dinamico secondario può ereditare le autorizzazioni dal gruppo dinamico principale.
NOTA:Se l'aggiunta di un gruppo dinamico a un altro gruppo dinamico aumenta i poteri del gruppo dinamico di origine, DRA non consentirà di eseguire l'operazione.
- Configurazione delle autorizzazioni di sicurezza per le appartenenza ai gruppi
-
È possibile impostare le autorizzazioni di sicurezza di Active Directory per le appartenenze ai gruppi dinamici. Queste autorizzazioni consentono di specificare chi può visualizzare (lettura) e modificare (scrittura) le appartenenze ai gruppi dinamici utilizzando Microsoft Outlook. Consentono inoltre di proteggere con maggiore efficacia gli elenchi di distribuzione e i gruppi dinamici di sicurezza presenti nel proprio ambiente. Non è possibile modificare le autorizzazioni di sicurezza ereditate.
NOTA:Quando si gestisce la sicurezza dell'appartenenza ai gruppi dinamici, le autorizzazioni disabilitate possono indicare le autorizzazioni ereditate.
- Configurazione della proprietà di un gruppo dinamico
-
È possibile concedere l'autorizzazione di proprietà del gruppo dinamico in un account utente, gruppo o contatto. La concessione della proprietà di un gruppo dinamico consente all'account utente, al gruppo o al contatto specificato di modificare le appartenenze al gruppo.
- Esposizione delle appartenenze ai gruppi dinamici negli elenchi di distribuzione
-
È possibile esporre le appartenenze ai gruppi dinamici negli elenchi di distribuzione per i gruppi nel dominio o nel sottoalbero gestito.
- Come nascondere le appartenenze ai gruppi dinamici dagli elenchi di distribuzione
-
È possibile nascondere le appartenenze ai gruppi dinamici negli elenchi di distribuzione per gruppi nel dominio o nel sottoalbero gestito.
NOTA:L'opzione (Nascondi appartenenza ai gruppi) è disabilitata per gli elenchi di distribuzione di Microsoft Exchange 2007.