6.1 Services basés sur le rôle
iManager vous permet d'assigner aux utilisateurs certaines responsabilités et de mettre à leur disposition les outils (et les droits correspondants) nécessaires à l'exercice de ces responsabilités uniquement. Cette fonctionnalité s'appelle Services basés sur le rôle (RBS).
La fonction RBS constitue une série d'extensions au schéma eDirectory. Elle définit plusieurs attributs et classes d'objet qui permettent aux administrateurs d'octroyer aux utilisateurs un accès à des tâches de gestion en fonction de leur rôle dans l'organisation. Ainsi, les utilisateurs ont uniquement accès aux tâches qu'ils doivent effectuer. RBS n'octroie que les droits nécessaires à l'exécution des tâches assignées.
REMARQUE :les services RBS NetIQ iManager accordent des droits selon la fonctionnalité Liste de contrôle d'accès (ACL) de NetIQ eDirectory. Les listes de contrôle d'accès permettent d'accorder à un ayant droit des droits sur un objet particulier ou sur ses objets subordonnés. Elles ne sont pas accordées en fonction de types d'objet spécifiques. Chaque tâche NetIQ iManager définit ses types d'objet applicables et les ACL nécessaires. Toutefois, ces ACL peuvent permettre à l'utilisateur d'exécuter ces opérations avec d'autres types d'objet via les API de eDirectory ou d'autres outils tels que Novell ConsoleOne ou NWAdmin.
Utilisez RBS pour créer des rôles spécifiques au sein de votre organisation. Les rôles contiennent des tâches qu'un utilisateur assigné peut exécuter dans iManager, telles que la création d'un utilisateur ou la modification d'un mot de passe. Les tâches sont pré-assignées aux rôles, mais peuvent être remplacées, réassignées ou tout simplement supprimées.
En outre, les utilisateurs sont associés à des rôles dans une étendue spécifiée, autrement dit un conteneur de l'arborescence dans lequel l'utilisateur dispose des autorisations requises pour exécuter une tâche. Pour être complet, un rôle exige la triple association rôle-membres-étendue.
Un objet Rôle RBS crée une association entre utilisateurs et tâches. Un administrateur octroie à un utilisateur l'accès à une tâche en le rendant membre du rôle auquel la tâche est assignée.
Vous pouvez assigner un utilisateur à un rôle de différentes manières :
-
Directement en tant qu'utilisateur
-
Via des assignations de groupes et de groupes dynamiques
Si un utilisateur est membre d'un groupe ou d'un groupe dynamique assigné à un rôle, il a accès à ce rôle.
-
Via des assignations de rôles organisationnels
Si un utilisateur est titulaire d'un rôle organisationnel assigné à un rôle, il a accès à ce rôle.
-
Via des assignations de conteneurs
Un objet Utilisateur a accès à tous les rôles auxquels son conteneur parent est assigné. Cela concerne également d'autres conteneurs jusqu'à la racine de l'arborescence.
Un utilisateur peut être associé à un rôle plusieurs fois, chaque fois avec une étendue différente.
6.1.1 Objets RBS dans eDirectory
Le tableau suivant liste les objets RBS. iManager étend le schéma eDirectory pour inclure ces objets lorsque vous installez RBS. Pour plus d'informations, reportez-vous à Installation de la fonctionnalité RBS.
|
Objet |
Description |
|---|---|
|
|
Objet Conteneur qui contient tous les objets Rôle et Module RBS. Les objets rbsCollection sont les conteneurs du niveau le plus élevé pour tous les objets RBS. Une arborescence peut contenir autant d'objets rbsCollection que nécessaire. Ces objets ont des propriétaires, autrement dit des utilisateurs qui disposent de droits de gestion sur la collection. Les objets rbsCollection peuvent être créés dans l'un des conteneurs suivants :
|
|
|
Définir un rôle consiste à créer un objet rbsRole et à désigner les tâches que le rôle peut exécuter. Les objets Conteneur rbsRole ne peuvent être créés que dans un conteneur rbsCollection. Les membres d'un rôle peuvent être des utilisateurs, groupes, organisations, rôles Organisation ou unités organisationnelles et sont associés à un rôle dans une étendue spécifique de l'arborescence. Les objets rbsTask et rbsBook sont assignés à des objets rbsRole. |
|
|
Objet Feuille qui représente une fonction spécifique, telle que par exemple la réinitialisation des mots de passe de connexion. Les objets rbsTask ne se trouvent que dans des conteneurs rbsModule. |
|
|
Un livre est un objet Feuille qui affiche un groupe de pages permettant à un utilisateur de consulter ou de modifier les propriétés d'un objet ou d'une série d'objets du même type. Chaque page du livre comporte un onglet sur lequel il suffit de cliquer pour afficher une page différente. Un objet Livre réside uniquement dans des conteneurs rbsModule et peut être assigné à un ou plusieurs rôles et à un ou plusieurs types de classe d'objet. |
|
|
Objet Feuille utilisé pour l'assignation d'ACL (au lieu d'une assignation pour chaque objet Utilisateur). Les objets rbsScope représentent le contexte de l'arborescence dans lequel un rôle est exécuté ; ils sont associés aux objets rbsRole. Ils héritent de la classe Groupe. Les objets Utilisateur sont assignés à un objet rbsScope. Ces objets ont une référence à l'étendue de l'arborescence à laquelle ils sont associés. Ils sont créés de manière dynamique puis supprimés automatiquement en fonction des besoins. Ils sont situés exclusivement dans des conteneurs rbsRole. AVERTISSEMENT :ne modifiez jamais la configuration d'un objet rbsScope, au risque de provoquer de graves problèmes et une panne du système. |
|
|
Objet Conteneur hébergeant des objets rbsTask et rbsBook. Les objets rbsModule ont un attribut de nom de module qui représente le nom du produit définissant les tâches ou les livres (par exemple, Utilitaires de maintenance eDirectory, Gestion NMAS ou Accès à NetIQ Certificate Server). Les objets rbsModule ne peuvent être créés que dans des conteneurs rbsCollection. |
|
|
Une catégorie regroupe les rôles et les tâches spécifiques à une fonction particulière. iManager compte 14 catégories par défaut : Authentification et mots de passe, Collaboration, Annuaire, Gestion de fichiers, Identity Manager, Infrastructure, Installer et mettre à niveau, Réseau, Novell Audit, Impression, Sécurité, Serveurs, Licences logicielles et utilisation réseau, et enfin Utilisateurs et groupes. Sélectionnez Toutes les catégories pour afficher l'ensemble des rôles et tâches disponibles. Vous pouvez également créer des catégories et leur assigner des rôles et des tâches. |
 rbsCollection
 rbsRole
 rbsTask
 rbsBook (pages de propriétés aka)
 rbsScope
 Module rbs
 Catégorie rbs
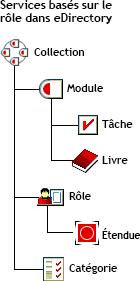
Les objets RBS résident dans l'arborescence eDirectory, comme l'illustre la figure suivante :
Figure 6-1 Services basés sur le rôle dans eDirectory