6.1 Coffre-fort d'identité
Le coffre-fort d'identité est un référentiel contenant des informations d'identité. Il est aussi connu sous le nom d'arborescence Novell eDirectory. Il stocke les informations propres à Identity Manager, telles que les configurations des pilotes, les paramètres et les stratégies.
Le coffre-fort d'identité peut être réduit à une banque de données privée pour Identity Manager ou considéré de manière plus globale comme un méta-annuaire qui contient des données d'entreprise, à synchroniser entre des applications comprenant plusieurs annuaires, bases de données, systèmes téléphoniques, systèmes d'exploitation et systèmes dédiés aux Ressources humaines. Le coffre-fort d'identité est doté d'un schéma étendu personnalisable. Les données contenues dans le coffre-fort sont accessibles pour tous les protocoles pris en charge par eDirectory, dont les protocoles NCP (NetWare Core Protocol), LDAP et DSML. Identity Manager n'offre pas d'administration centralisée et ne résout pas le problème des administrateurs multiples, avec un administrateur par application. Il résout cependant le problème de l'existence de données en double, mais incohérentes dans chacune des applications. Par exemple, des données synchronisées à partir d'un système PeopleSoft vers Lotus Notes sont d'abord ajoutées au coffre-fort d'identité, puis envoyées au système Lotus Notes. Un environnement Identity Manager type possède un coffre-fort d'identité central, auquel d'autres applications sont connectées. L'architecture Identity Manager peut être considérée comme une multitude de relations individuelles ou comme une architecture en étoile de type « hub and spoke ». Chacune de ces relations est constituée par la connexion qui existe entre le coffre-fort d'identité d'Identity Manager et une application spécifique.
Figure 6-1 Diagramme d'Ishikawa
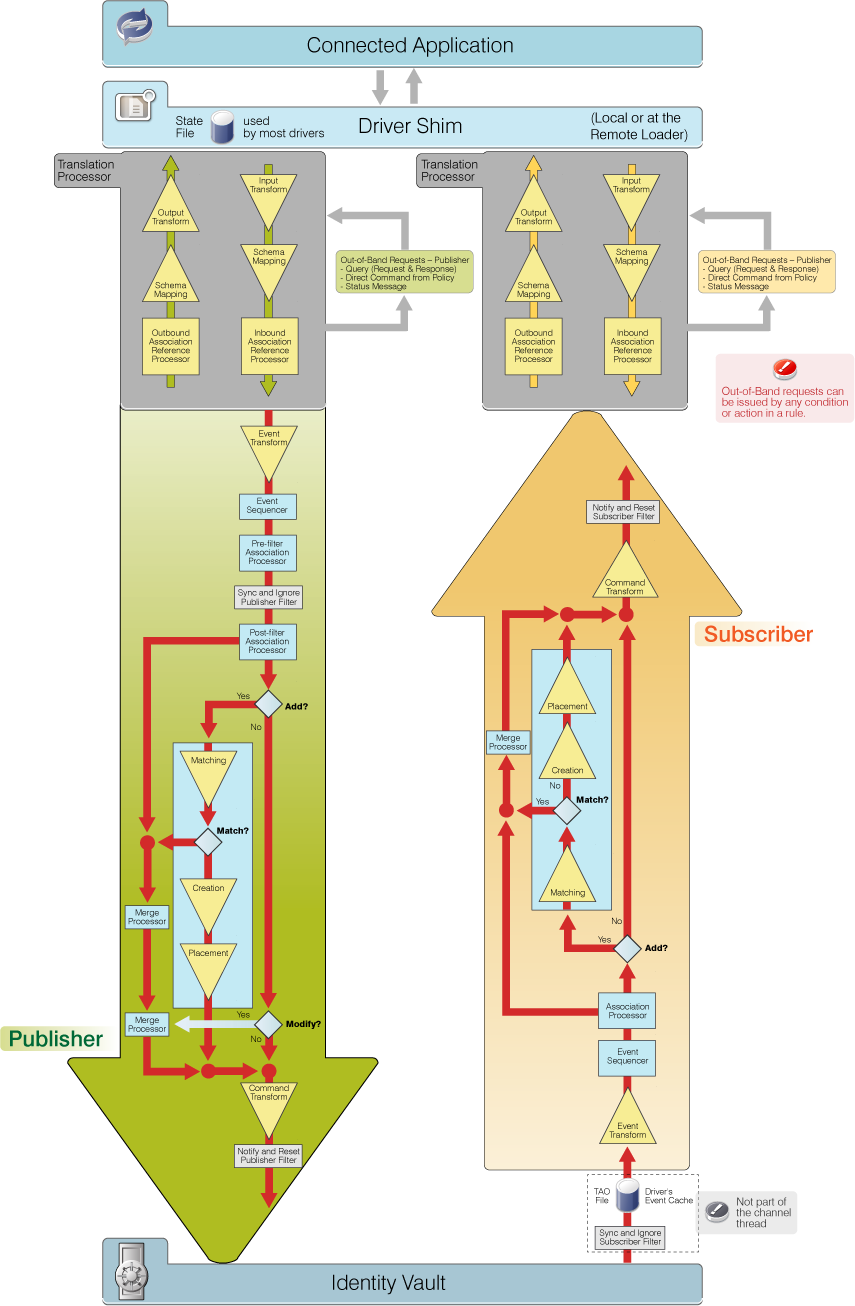
Un pilote est un module d'interface d'application, associé à des stratégies, qui permet à Identity Manager de communiquer avec des applications externes afin de synchroniser des données entre cette dernière et le coffre-fort d'identité. Notez que les termes pilote et module d'interface (shim) sont interchangeables. Dans la Figure 6-1, le module d'interface est situé en haut. Il est lié à une application externe et au coffre-fort d'identité. Les règles de gestion des données sont situées entre le module d'interface pilote et le coffre-fort d'identité.
Les données circulent via un système Identity Manager sous la forme de documents XML. Identity Manager est doté d'un vocabulaire XML appelé XDS, qui sert à représenter l'état des objets et des opérations de données avec les valeurs d'attribut correspondantes.
Le moteur Identity Manager utilise le module d'interface pour obtenir des informations à partir d'un système connecté et lui en envoyer. Il utilise les règles de configuration du pilote pour décider des opérations à effectuer et des méthodes à suivre.
Les pilotes se connectent aux applications afin de gérer les objets et les entités. Un pilote a deux responsabilités de base :
-
signaler les modifications de données (événements) de l'application au moteur Identity Manager ;
-
appliquer les modifications des données (commandes) envoyées à l'application par le moteur Identity Manager.
L'association d'un pilote de système connecté, des informations de connexion de l'application et d'un ensemble de stratégies est désignée sous le terme « configuration de pilote ». Les configurations de pilote sont stockées dans un ensemble d'objets Annuaire dans le coffre-fort d'identité. L'objet Pilote DirXML contient d'autres objets qui définissent les stratégies et paramètres associés à la configuration.
La configuration de pilote définit un pipeline de données entre une application et le coffre-fort d'identité. La configuration de pilote détermine les éléments pouvant être synchronisés et comment assigner le schéma eDirectory à un schéma d'applications connectées ou à des métadonnées. Par exemple, le prénom d'un utilisateur peut être intitulé Nom dans une application HR mais Prénom dans le coffre-fort d'identité. Dans l'espace de noms de l'application, vous utilisez Nom, mais dans l'espace de noms du coffre-fort d'identité, vous utilisez Prénom. Dans Identity Manager, vous travaillez habituellement avec les noms d'attribut de l'espace de noms du coffre-fort d'identité.
Une relation est établie entre un objet du coffre-fort d'identité et un objet de l'application lorsqu'ils représentent la même entité. Cette relation est appelée association et est stockée dans le coffre-fort d'identité sur l'objet du coffre-fort d'identité associé. L'association établit une relation entre l'objet du coffre-fort d'identité et l'objet dans le système connecté. Les valeurs clés qui identifient de manière unique les objets de systèmes connectés incluent les GUID (Global Unique IDentifier), les DN (Distinguished Name) et les clés primaires des bases de données. Chaque pilote est codé pour utiliser une clé spécifique.