Le chargeur distant peut héberger les modules d'interface d'application Identity Manager contenus dans les fichiers .dll, .so ou .jar. Le chargeur distant Java héberge les modules d'interface pilote Java. Il ne charge ou n'héberge aucun module d'interface pilote (C++) natif.
Avant d'utiliser le chargeur distant, vous devez configurer le module d'interface d'application pour vous connecter au moteur Identity Manager en toute sécurité. Vous devez également configurer le chargeur distant et les pilotes Identity Manager. Pour plus d'informations sur les modules d'interface, reportez-vous à la Présentation des modules d'interface.
Section 10.3.1, Création d'une connexion sécurisée au moteur Identity Manager
Section 10.3.2, Présentation des paramètres de configuration du chargeur distant
Section 10.3.3, Configuration du chargeur distant pour les instances de pilote
Section 10.3.4, Configuration du chargeur distant Java pour les instances de pilote
Section 10.3.5, Configuration du chargeur distant .NET pour les instances de pilote
Section 10.3.6, Configuration des pilotes Identity Manager pour fonctionner avec le chargeur distant
Section 10.3.7, Configuration de l'authentification mutuelle avec le moteur Identity Manager
Vous devez veiller à ce que les transferts de données entre le chargeur distant et le moteur Identity Manager s'effectuent en toute sécurité. NetIQ recommande l'utilisation des protocoles TLS/SSL (Transport Layer Security/Secure Socket Layer) pour les communications. Les connexions TLS/SSL nécessitent un certificat auto-signé dans un fichier Keystore ou KMO. Cette section explique comment créer, exporter et stocker ce certificat.
REMARQUE :utilisez la même version de SSL sur les serveurs hébergeant le moteur Identity Manager et le chargeur distant. Si les versions de SSL sur le serveur et le chargeur distant ne correspondent pas, le serveur renvoie un message d'erreur SSL3_GET_RECORD:wrong version number. Ce message est un simple avertissement ; la communication entre le serveur et le chargeur distant n'est pas interrompue. Toutefois, l'erreur peut prêter à confusion.
Le chargeur distant ouvre un socket client et écoute les connexions à partir du module d'interface distant. Le module d'interface et le chargeur distants effectuent une reconnaissance mutuelle SSL afin d'établir un canal sécurisé. Le module d'interface distant s'authentifie ensuite auprès du chargeur distant. Si la procédure d'authentification du module d'interface distant aboutit, le chargeur distant s'authentifie auprès du module d'interface distant. Une fois que les deux bords communiquent avec une entité autorisée, le trafic de synchronisation commence.
La procédure d'établissement des connexions SSL entre un pilote et le moteur Identity Manager dépend du type de pilote :
Pour un pilote natif, tel que le pilote Active Directory, pointez vers un certificat codé en base64. Pour plus d'informations, reportez-vous à la section Gestion des certificats de serveur auto-signés.
Pour un pilote Java, vous devez créer un fichier Keystore. Pour plus d'informations, reportez-vous à la section Création d'un fichier Keystore à l'aide de connexions SSL.
Pour un pilote .NET, pointez vers un certificat codé en base64. Pour plus d'informations, reportez-vous à la section Gestion des certificats de serveur auto-signés.
REMARQUE :le chargeur distant autorise des méthodes de connexion personnalisées entre le chargeur distant et le module d'interface distant hébergé sur le serveur Identity Manager. Pour configurer un module de connexion personnalisé, reportez-vous à la documentation qui accompagne le module pour plus d'informations sur le contenu d'une chaîne de connexion et ce qui est autorisé dans ce cadre.
Vous pouvez créer et exporter un certificat de serveur auto-signé afin d'assurer une communication sécurisée entre le chargeur distant et le moteur Identity Manager. Pour plus de sécurité, vous pouvez configurer des chiffrements plus forts pour la communication SSL comme spécifié par Suite B. Cette communication requiert l'utilisation de certificats ECDSA (Elliptic Curve Digital Signature Algorithm) pour le chiffrement des données. Lorsque Suite B est activé, le chargeur distant utilise TLS 1.2 comme protocole de communication. Pour plus d'informations sur SuiteB, reportez-vous à la section relative à la technologie de chiffrement SuiteB sur le site Web de la NSA.
Vous pouvez exporter un certificat récemment créé ou utiliser un certificat existant.
REMARQUE :lorsqu'un serveur est intégré à une arborescence, eDirectory crée les certificats par défaut suivants :
SSL CertificateIP
SSL CertificateDNS
Certificats conformes à Suite B
Connectez-vous à NetIQ iManager.
Pour créer un nouveau certificat, procédez comme suit :
Cliquez sur Serveur de certificats NetIQ > Créer un certificat de serveur.
Sélectionnez le serveur devant héberger le certificat.
Spécifiez un surnom pour le certificat. Par exemple, remotecert.
REMARQUE :NetIQ vous recommande de ne pas utiliser d'espaces dans le surnom du certificat. Par exemple, utilisez remotecert plutôt que remote cert.
N'oubliez pas de noter le surnom. Ce surnom est utilisé pour le nom KMO dans les paramètres de connexion à distance du pilote.
Sélectionnez la méthode de création du certificat, puis cliquez sur Suivant.
Vous avez les options suivantes :
Standard : cette option crée un objet Certificat de serveur à l'aide de la plus grande taille de clé possible et signe le certificat de clé publique avec votre autorité de certification organisationnelle.
Personnalisé : cette option crée un objet Certificat de serveur à l'aide des paramètres que vous spécifiez. Elle vous permet de définir un certain nombre de paramètres personnalisés pour l'objet Certificat de serveur. Sélectionnez cette option pour créer des certificats ECDSA pour la communication Suite B.
Importer : cette option crée un objet Certificat de serveur à l'aide des clés et des certificats d'un fichier PKCS12 (PFX). Vous pouvez utiliser cette option en combinaison avec l'option Exporter pour sauvegarder et restaurer un certificat de serveur, ou pour déplacer un objet Certificat de serveur entre des serveurs.
Spécifiez les paramètres du certificat.
Acceptez les autres paramètres par défaut du certificat.
Passez en revue le résumé, cliquez sur Terminer, puis sur Fermer.
Pour exporter un certificat, procédez comme suit :
Dans iManager, accédez à Rôles et tâches > Accès aux certificats NetIQ > Certificats de serveur.
Recherchez et sélectionnez le certificat créé ou le certificat de serveur créé (par exemple, SSL CertificateDNS).
Cliquez sur Exporter.
Pour Certificat d'autorité de certification, sélectionnez OU=organization CA.O=TREEANAME dans le menu déroulant.
Pour Format d'exportation, sélectionnez BASE64 dans le menu déroulant.
REMARQUE :lorsque le chargeur distant est exécuté sur un serveur Windows 2012 R2 64 bits, le certificat doit être au format Base64. Si vous utilisez le format DER, le chargeur distant ne parvient pas à se connecter au moteur Identity Manager.
Cliquez sur Suivant.
Cliquez sur Enregistrer, puis sur Fermer.
Pour utiliser des connexions SSL entre un pilote Java et le moteur Identity Manager, vous devez créer un fichier Keystore. Un keystore est un fichier Java qui contient des clés de codage et, le cas échéant, des certificats. Si vous voulez utiliser SSL entre le chargeur distant et le moteur Identity Manager et si vous utilisez un module d'interface Java, vous devez créer un fichier Keystore. Les sections suivantes expliquent comment créer un fichier Keystore :
Pour créer un keystore sur n'importe quelle plate-forme, vous pouvez entrer ce qui suit à l'invite de la ligne de commande :
keytool -import -alias trustedroot -file self-signed_certificate_name -keystore filename -storepass keystorepass
Donnez au fichier le nom de votre choix. Par exemple, rdev_keystore.
Exécutez l'utilitaire Keytool situé par défaut dans le répertoire c:\novell\remoteloader\jre\bin.
Pour que le chargeur distant fonctionne avec une instance de pilote qui héberge un module d'interface d'application Identity Manager, vous devez configurer l'instance de pilote. Par exemple, vous devez spécifier les paramètres de connexion et du port de l'instance. Vous pouvez spécifier les paramètres à partir de la ligne de commande ou dans la console du chargeur distant. Une fois l'instance en cours d'exécution, vous pouvez utiliser la ligne de commande pour modifier les paramètres de configuration ou demander au chargeur distant d'exécuter une fonction. Par exemple, vous pouvez choisir d'ouvrir la fenêtre de trace ou de décharger le chargeur distant.
Cette section fournit des informations sur les paramètres de configuration. L'explication indique si un paramètre peut être envoyé à partir de la ligne de commande pour mettre à jour le chargeur distant pendant que l'instance est en cours d'exécution.
Pour plus d'informations sur la configuration d'une nouvelle instance de pilote, reportez-vous à la Section 10.3.3, Configuration du chargeur distant pour les instances de pilote.
Vous pouvez configurer une instance de pilote à partir de la ligne de commande ou dans un fichier de configuration. NetIQ fournit un exemple de fichier config8000.txt pour vous aider à configurer le chargeur distant et les pilotes à utiliser avec votre module d'interface d'application. L'exemple de fichier se trouve par défaut dans le répertoire C:\novell\remoteloader\<architecture(64bit/32bit>\ ou C:\Novell\remoteloader.NET. Par exemple, le fichier de configuration peut contenir les lignes suivantes :
-commandport 8000 -connection "port=8090" -trace 4 -tracefile ./trace8000.log -class com.novell.nds.dirxml.driver.delimitedtext.DelimitedTextDriver
Utilisez les paramètres suivants :
(Conditionnel) Lorsque vous utilisez un chargeur distant .NET, ce paramètre spécifie le chemin d'accès au fichier .dll du pilote. Assurez-vous que le fichier de configuration inclut ce paramètre. Par exemple :
-assembly C:\Novell\remoteloader.NET\DXMLMADDriver.dll
(Facultatif) Indique une brève description au format de chaîne, par exemple, SAP, que l'application utilise pour le titre de la fenêtre de trace et pour la consignation de l'audit. Par exemple :
-description SAP
-desc SAP
(Conditionnel) Lorsque vous utilisez un pilote Java, spécifie le nom de la classe Java du module d'interface d'application Identity Manager à héberger. Cette option indique à l'application d'utiliser un fichier Keystore Java pour lire les certificats. Par exemple :
-class com.novell.nds.dirxml.driver.ldap.LDAPDriverShim -cl com.novell.nds.dirxml.driver.ldap.LDAPDriverShim
REMARQUE :
Vous ne pouvez pas utiliser cette option si vous spécifiez une option -module.
Si vous utilisez une tabulation comme séparateur dans l'option -class, le chargeur distant ne démarre pas automatiquement. À la place, vous devez le démarrer manuellement. Pour que le chargeur distant démarre correctement, vous pouvez utiliser un espace au lieu d'une tabulation.
Pour plus d'informations sur les noms que vous pouvez spécifier pour cette option, reportez-vous à la section Présentation des noms du paramètre -class Java.
Spécifie le port TCP/IP utilisé par l'instance de pilote à des fins de contrôle. Par exemple, -commandport 8001 ou -cp 8001. La valeur par défaut est 8000.
Pour utiliser plusieurs instances de pilote avec le chargeur distant sur le même serveur, spécifiez des ports de connexion et de commande différents pour chaque instance.
Si l'instance de pilote héberge un module d'interface d'application, le port utilisé par la commande est celui sur lequel une autre instance communique avec l'instance qui héberge le module d'interface. Si l'instance de pilote envoie une commande à une instance qui héberge un module d'interface d'application, le port utilisé par la commande est celui sur lequel écoute l'instance d'hébergement.
Lorsque vous envoyez ce paramètre à partir de la ligne de commande à une instance qui héberge un module d'interface d'application, le port utilisé par la commande est celui sur lequel écoute l'instance d'hébergement. Vous pouvez envoyer cette commande lorsque le chargeur distant est en cours d'exécution.
Spécifie un fichier de configuration pour l'instance de pilote. Par exemple :
-config config.txt
Le fichier de configuration peut contenir toutes les options de ligne de commande à l'exception de -config. Les options spécifiées sur la ligne de commande remplacent celles spécifiées dans le fichier de configuration.
Vous pouvez envoyer cette commande lorsque le chargeur distant est en cours d'exécution.
Indique les paramètres de connexion au serveur qui héberge le moteur Identity Manager qui exécute le module d'interface distant Identity Manager. La méthode de connexion par défaut est TCP/IP avec SSL.
Pour utiliser plusieurs instances de pilote avec le chargeur distant sur le même serveur, spécifiez des ports de connexion et de commande différents pour chaque instance.
Entrez les paramètres de connexion en utilisant la syntaxe suivante :
-connection "parameter parameter parameter"
Par exemple :
-connection "port=8091 fromaddress=198.51.100.0 rootfile=server1.pem keystore=ca.pem localaddress=198.51.100.0 hostname=198.51.100.0 kmo=remote driver cert"
Utilisez les paramètres suivants pour spécifier les paramètres d'une connexion TCP/IP :
(Facutlatif) Spécifie si le chargeur distant écoute sur une adresse IP locale spécifique. Cette information est utile si le serveur qui héberge le chargeur distant possède plusieurs adresses IP et si ce dernier doit utiliser une seule adresse. Les valeurs suivantes peuvent être utilisées :
address=address number
address='localhost'
Par exemple :
address=198.51.100.0
Si vous ne spécifiez aucune valeur, le chargeur distant écoute sur toutes les adresses IP locales.
Indique le serveur à partir duquel le chargeur distant accepte les connexions. L'application ignore les connexions si elles proviennent d'autres adresses. Indiquez une adresse IP ou le nom DNS du serveur. Par exemple :
fromaddress=198.51.100.0
fromaddress=testserver1.company.com
(Conditionnel) Se produit lors d'un timeout de la reconnaissance mutuelle pour les connexions généralement valides de la part du moteur Identity Manager. Spécifie le délai d'attente (en millisecondes) pour la reconnaissance mutuelle entre le chargeur distant et le moteur Identity Manager. Par exemple :
handshaketimeout=1000
Vous pouvez indiquer un nombre entier supérieur ou égal à zéro. La valeur zéro signifie que la connexion n'expire jamais. La valeur par défaut est de 1000 millisecondes.
Spécifie l'adresse IP ou le nom du serveur sur lequel le chargeur distant s'exécute. Par exemple :
hostname=198.51.100.0
Indique la version du protocole TLS utilisée par le chargeur distant pour se connecter au moteur Identity Manager. Par exemple :
secureprotocol=TLSv1_2
Identity Manager prend en charge TLSv1 et TLSv1_2. Par défaut, le chargeur distant utilise TLSv1_2. Pour utiliser TLSv1, spécifiez cette version dans le paramètre.
(Conditionnel) S'applique uniquement lorsque vous voulez que le chargeur distant communique avec le moteur Identity Manager à l'aide d'algorithmes de chiffrement Suite B.
Pour utiliser Suite B pour la communication, spécifiez true. Cette communication est prise en charge uniquement avec le protocole TLS 1.2.
Si vous essayez de connecter un moteur pour lequel Suite B est activé à un chargeur distant qui ne prend pas en charge TLS 1.2, la reconnaissance mutuelle échoue et la communication n'est pas établie. Par exemple, un chargeur distant 4.5.3, qui ne prend pas en charge TLS 1.2.
(Conditionnel) S'applique uniquement lorsque vous voulez que le chargeur distant et le moteur Identity Manager s'authentifient mutuellement en vérifiant le certificat de clé publique ou le certificat numérique émis par les autorités de certification approuvées ou les certificats auto-signés. Par exemple :
useMutualAuth=true
Spécifie le nom du fichier Keystore Java qui contient le certificat de racine approuvée de l'émetteur du certificat utilisé par le module d'interface distant. Par exemple :
keystore=keystore filename
Il s'agit en général de l'autorité de certification de l'arborescence qui héberge le module d'interface distant.
Indique le nom clé de l'objet Matériel clé qui contient les clés et le certificat utilisés pour les connexions SSL. Par exemple :
kmo=remote driver cert
Indique l'adresse IP à laquelle vous souhaitez lier le socket pour une connexion client. Par exemple :
localaddress=198.51.100.0
Spécifie le port TCP/IP sur lequel le chargeur distant écoute des connexions à partir du module d'interface distant. Pour spécifier le numéro de port par défaut, entrez port=8090.
Spécifie le nom du fichier qui contient le certificat de racine approuvée de l'émetteur du certificat utilisé par le module d'interface distant. Le fichier de certificat doit être au format Base 64 (PEM). Par exemple :
rootfile=trustedcert
Il s'agit en général de l'autorité de certification de l'arborescence qui héberge le module d'interface distant.
Spécifie le mot de passe du fichier Keystore Java que vous avez indiqué pour le paramètre keystore. Par exemple :
storepass=mypassword
Pour que le chargeur distant communique avec un pilote Java, spécifiez une paire clé-valeur en utilisant la syntaxe suivante :
keystore=keystorename storepass=password
Indique le répertoire qui contient les fichiers de données utilisés par le chargeur distant. Par exemple :
-datadir C:\novell\remoteloader
Lorsque vous utilisez cette commande, le chargeur distant change de répertoire pour utiliser le répertoire spécifié. Les fichiers de trace et les autres fichiers pour lesquels aucun chemin n'est explicitement spécifié sont créés dans le répertoire des données.
Indique à l'application d'afficher l'aide.
(Conditionnel) Indique que vous souhaitez définir des mots de passe pour une instance de module d'interface pilote Java.
REMARQUE :utilisez cette option conjointement avec l'option -setpasswords lorsque vous n'indiquez pas non plus de valeur-class.
Indique à l'instance d'activer le débogage Java sur le port spécifié. Par exemple :
-javadebugport 8080
Utilisez cette commande lorsque vous développez des modules d'interface d'application Identity Manager. Vous pouvez envoyer cette commande lorsque le chargeur distant est en cours d'exécution.
Indique les paramètres de l'environnement Java. Entrez les paramètres d'environnement Java en utilisant la syntaxe suivante :
-javaparam parameter -jp parameter -jp parameter
REMARQUE :n'utilisez pas ce paramètre avec le chargeur distant Java.
Pour spécifier plusieurs valeurs pour un seul paramètre, placez le paramètre entre guillemets. Par exemple :
-javaparam DHOST_JVM_MAX_HEAP=512M -jp DHOST_JVM_MAX_HEAP=512M -jp "DHOST_JVM_OPTIONS=-Dfile.encoding=utf-8 -Duser.language=en"
Utilisez les paramètres suivants pour configurer l'environnement Java :
Spécifie d'autres chemins dans lesquels la machine virtuelle Java peut rechercher des fichiers de paquetage (.jar) et de classe (.class).
Indique la taille initiale (minimale) des segments de mémoire de la machine virtuelle Java en nombres d'octets au format décimal. Utilisez une valeur numérique suivie de G, M ou K pour représenter le type d'octet. Par exemple :
100M
Si vous ne précisez pas le type d'octet, la taille par défaut utilise les octets. Ce paramètre équivaut à la commande Java -Xms.
Il est prioritaire par rapport à l'option d'attribut Ensemble de pilotes. L'augmentation de la taille initiale des segments de mémoire peut réduire le temps de démarrage et améliorer le débit.
Indique la taille maximale des segments de mémoire de la machine virtuelle Java en nombres d'octets au format décimal. Utilisez une valeur numérique suivie de G, M ou K pour représenter le type d'octet. Par exemple :
100M
Si vous ne précisez pas le type d'octet, la taille par défaut utilise les octets.
Il est prioritaire par rapport à l'option d'attribut Ensemble de pilotes.
Indique les arguments que vous souhaitez utiliser lors du démarrage de l'instance JVM du pilote. Utilisez un espace pour séparer chaque chaîne d'option. Par exemple :
-Xnoagent -Xdebug -Xrunjdwp: transport=dt_socket,server=y, address=8000
L'option d'attribut Ensemble de pilotes est prioritaire par rapport à ce paramètre. Cette variable d'environnement est ajoutée au bas de la liste des pilotes. Pour plus d'informations sur les options valides, reportez-vous à la documentation de JVM.
(Conditionnel) Si vous utilisez un lecteur natif, spécifie le module qui contient le module d'interface d'application Identity Manager à héberger. Cette option indique à l'application d'utiliser un certificat rootfile. Par exemple, pour un pilote natif, saisissez un des éléments suivants :
-module "c:\Novell\RemoteLoader\ADDriver.dll" -m "c:\Novell\RemoteLoader\ADDriver.dll"
REMARQUE :
Vous ne pouvez pas utiliser cette option si vous spécifiez une option -class.
Si vous utilisez une tabulation comme séparateur dans l'option -module, le chargeur distant ne démarre pas automatiquement. À la place, vous devez le démarrer manuellement. Pour que le chargeur distant démarre correctement, vous pouvez utiliser un espace au lieu d'une tabulation.
Spécifie le mot de passe de l'instance de pilote lorsque vous émettez des commandes qui affectent le fonctionnement de l'instance ou modifient les paramètres. Vous devez indiquer le même mot de passe que celui spécifié dans setpasswords pour l'instance que vous souhaitez commander. Par exemple :
-password netiq4
Si vous n'envoyez pas le mot de passe avec vos commandes, l'instance de pilote vous invite à le saisir.
Vous pouvez envoyer cette commande lorsque le chargeur distant est en cours d'exécution.
Indique si vous souhaitez configurer une instance en tant que service Win32. Les valeurs valides sont install et uninstall ainsi que les autres paramètres requis pour héberger un module d'interface d'application. Par exemple, vous devez inclure -module et pouvez également ajouter -commandport ainsi que les paramètres de connexion.
Cette commande installe ou désinstalle simplement l'instance en tant que service. Elle ne démarre pas le service.
Vous pouvez envoyer cette commande lorsque le chargeur distant est en cours d'exécution. Toutefois, vous ne pouvez pas utiliser cette commande avec le chargeur distant Java ou rdxml.
Spécifie le mot de passe de l'instance de pilote et celui de l'objet Pilote Identity Manager du module d'interface distant avec lequel le chargeur distant communique.
Il n'est pas nécessaire de spécifier de mot de passe. En revanche, le chargeur distant vous invite à fournir les mots de passe. Toutefois, si vous spécifiez le mot de passe du chargeur distant, vous devez également indiquer le mot de passe de l'objet Pilote Identity Manager associé au module d'interface distant sur le serveur du moteur Identity Manager. Pour spécifier les mots de passe, utilisez la syntaxe suivante :
-setpasswords Remote_Loader_password driver_object_password
Par exemple :
-setpasswords netiq4 idmobject6
REMARQUE :cette option permet de configurer l'instance de pilote à l'aide des mots de passe spécifiés, mais ne permet pas de charger un module d'interface d'application ni de communiquer avec une autre instance.
(Conditionnel) Lors de l'hébergement d'un module d'interface d'application Identity Manager, vous devez définir les paramètres d'un fichier de trace contenant les messages d'information envoyés par le chargeur distant et le pilote pour cette instance.
Ajoutez les paramètres suivants au fichier de configuration :
Spécifie le niveau des messages que vous voulez afficher dans une fenêtre de trace. Par exemple :
-trace 3
Les niveaux de trace du chargeur distant correspondent à ceux utilisés sur le serveur qui héberge le moteur Identity Manager.
Indique le chemin d'accès au fichier dans lequel les messages de trace sont consignés. Vous devez spécifier un fichier de trace par instance de pilote s'exécutant sur un ordinateur spécifique. Par exemple :
-tracefile c:\temp\trace.txt
L'application consigne des messages dans le fichier si le paramètre -trace est supérieur à zéro. La fenêtre de trace ne doit pas nécessairement être ouverte pour que les messages soient consignés dans le fichier.
Indique une limite à la taille pour le fichier de trace de cette instance. Spécifiez la valeur en kilo-octets, méga-octets, giga-octets ou, à l'aide de l'abréviation correspondant au type d'octet. Par exemple :
-tracefilemax 1000K
-tf 100M
-tf 10G
REMARQUE :
Si la taille des données du fichier de trace est supérieure au maximum spécifié lorsque le chargeur distant est démarré, les données du fichier de trace restent supérieures au maximum spécifié jusqu'à ce que la purge soit terminée sur les 10 fichiers.
Lorsque vous ajoutez cette option dans le fichier de configuration, l'application utilise le nom spécifié pour le fichier de trace et jusqu'à 9 fichiers « roll-over ». Ces fichiers sont nommés en utilisant la base du nom de fichier de trace principal plus “_n, où n peut être un chiffre de 1 à 9.
(Conditionnel) Lorsqu'une instance de pilote existante héberge un module d'interface d'application, cette commande permet de définir un nouveau niveau de messages d'information. Les niveaux de trace correspondent à ceux utilisés sur le serveur Identity Manager. Par exemple :
-trace 3
Vous pouvez envoyer cette commande lorsque le chargeur distant est en cours d'exécution.
(Conditionnel) Lorsqu'une instance de pilote existante héberge un module d'interface d'application, cette commande indique à l'instance d'utiliser un fichier de trace ou de fermer un fichier en cours d'utilisation et d'utiliser ce nouveau fichier à la place. Par exemple :
-tracefilechange \temp\newtrace.txt
Vous pouvez envoyer cette commande lorsque le chargeur distant est en cours d'exécution.
(Conditionnel) Uniquement lorsque useMutualAuth est défini sur true (vrai) dans le fichier de configuration.
Spécifie le mot de passe Keystore afin d'activer l'authentification mutuelle pour les pilotes du chargeur distant Java uniquement.
Spécifie le mot de passe de la clé afin d'activer l'authentification mutuelle pour les pilotes de chargeur distant natif et Java.
Donne une instruction de déchargement à l'instance de pilote. Si le chargeur distant s'exécute comme un service Win32, cette commande arrête le service.
Vous pouvez envoyer cette commande lorsque le chargeur distant est en cours d'exécution.
Indique à l'application d'activer ou de désactiver la fenêtre de trace pour une instance de pilote. Les valeurs valides sont on et off. Par exemple :
-window on
Vous pouvez envoyer cette commande lorsque le chargeur distant est en cours d'exécution. Toutefois, vous ne pouvez pas utiliser cette commande avec le chargeur distant Java.
Lance l'assistant de configuration du chargeur distant. Vous pouvez également lancer l'assistant en exécutant le fichier dirxml_remote.exe sans utiliser de paramètres de ligne de commande.
Si vous exécutez cette commande et spécifiez un fichier de configuration (option -config), l'assistant démarre avec les valeurs du fichier de configuration. Vous pouvez utiliser l'assistant pour changer la configuration sans modifier le fichier de configuration directement. Par exemple :
-wizard -config config.txt
Vous ne pouvez pas utiliser cette commande avec le chargeur distant Java.
Lorsque vous utilisez le paramètre -class pour configurer une instance de pilote pour le chargeur distant et le chargeur distant Java, vous devez spécifier le nom de la classe Java du module d'interface d'application Identity Manager à héberger.
|
Nom de la classe Java |
Pilote |
|---|---|
|
com.novell.nds.dirxml.driver.dcsshim.DCSShim |
Pilote du service de collecte de données |
|
com.novell.nds.dirxml.driver.delimitedtext.DelimitedTextDriver |
Pilote pour fichier texte délimité |
|
be.opns.dirxml.driver.ars.arsremedydrivershim.ARSDriverShim |
Pilote pour Remedy ARS |
|
com.novell.nds.dirxml.driver.entitlement.EntitlementServiceDriver |
Pilote du service de droits |
|
com.novell.gw.dirxml.driver.rest.shim.GWdriverShim |
Pilote GroupWise 2014 |
|
com.novell.idm.drivers.idprovider.IDProviderShim |
Pilote du fournisseur d'ID |
|
com.novell.nds.dirxml.driver.jdbc.JDBCDriverShim |
Pilote JDBC |
|
com.novell.nds.dirxml.driver.jms.JMSDriverShim |
Pilote JMS |
|
com.novell.nds.dirxml.driver.ldap.LDAPDriverShim |
Pilote LDAP |
|
com.novell.nds.dirxml.driver.loopback.LoopbackDriverShim |
Pilote de service de boucle |
|
com.novell.nds.dirxml.driver.ebs.user.EBSUserDriver |
Pilote Oracle User Management |
|
com.novell.nds.dirxml.driver.ebs.hr.EBSHRDriver |
Pilote Oracle HR |
|
com.novell.nds.dirxml.driver.ebs.tca.EBSTCADriver |
Pilote Oracle TCA |
|
com.novell.nds.dirxml.driver.msgateway.MSGatewayDriverShim |
Pilote de passerelle système gérée |
|
com.novell.nds.dirxml.driver.manualtask.driver.ManualTaskDriver |
Pilote de tâches manuelles |
|
com.novell.nds.dirxml.driver.nisdriver.NISDriverShim |
Pilote NIS |
|
com.novell.nds.dirxml.driver.notes.NotesDriverShim |
Pilote Notes |
|
com.novell.nds.dirxml.driver.psoftshim.PSOFTDriverShim |
Pilote PeopleSoft |
|
com.netiq.nds.dirxml.driver.pum.PUMDriverShim |
Pilote de gestion des utilisateurs privilégiés |
|
com.novell.nds.dirxml.driver.salesforce.SFDriverShim |
Pilote SalesForce |
|
com.novell.nds.dirxml.driver.SAPHRShim.SAPDriverShim |
Pilote SAP HR |
|
com.novell.nds.dirxml.driver.sap.portal.SAPPortalShim |
Pilote SAP Portal |
|
com.novell.nds.dirxml.driver.sapumshim.SAPDriverShim |
Pilote de gestion des utilisateurs SAP |
|
com.novell.nds.dirxml.driver.soap.SOAPDriver |
Pilote SOAP |
|
com.novell.idm.driver.ComposerDriverShim |
Application utilisateur |
|
com.novell.nds.dirxml.driver.workorder.WorkOrderDriverShim |
Pilote WorkOrder |
Le chargeur distant peut héberger les modules d'interface d'application Identity Manager contenus dans les fichiers .dll, .so ou .jar. Pour que le chargeur distant s'exécute, un fichier de configuration est requis pour l'application, tel que LDAPShim.txt. L'utilitaire de console du chargeur distant (la console) vous permet de gérer toutes les instances de pilotes Identity Manager qui s'exécutent sur le serveur Vous pouvez lancer, arrêter, ajouter, supprimer et modifier chaque instance d'un chargeur distant. Le programme d'installation du chargeur distant installe également la console.
Si vous effectuez une mise à niveau, la console détecte et importe les instances de pilote existantes. Pour pouvoir importer un pilote automatiquement, son fichier de configuration doit être enregistré dans le répertoire du chargeur distant situé par défaut à l'emplacement c:\novell\remoteloader. Vous pouvez ensuite utiliser la console pour gérer les pilotes distants.
Vous pouvez utiliser la ligne de commande ou la console du chargeur distant pour configurer ce dernier afin qu'il reconnaisse un pilote. Pour plus d'informations sur l'utilisation de la ligne de commande, reportez-vous à la Section 10.3.2, Présentation des paramètres de configuration du chargeur distant.
Cette section fournit des instructions concernant les activités suivantes :
Ouvrez la console du chargeur distant.
REMARQUE :au cours de l'installation, si vous avez choisi de créer un raccourci pour la console, utilisez l'icône Console du chargeur distant Identity Manager sur le bureau. Dans le cas contraire, exécutez le fichier rlconsole.exe qui se trouve par défaut à l'emplacement C:\novell\remoteloader\nnbit.
Pour ajouter une instance de votre pilote sur ce serveur, cliquez sur Ajouter.
Dans le champ Description, indiquez un nom abrégé représentatif pour cette instance.
La console utilise cette information comme valeur par défaut pour le fichier de configuration.
Pour le champ Pilote, sélectionnez le nom de la classe Java.
REMARQUE :pour utiliser le pilote Active Directory, sélectionnez ADDriver.dll. Pour plus d'informations sur les noms de classe de chaque pilote, reportez-vous à la section Présentation des noms du paramètre -class Java.
Pour le champ Fichier de configuration, indiquez le chemin du fichier dans lequel le chargeur distant stocke ses paramètres de configuration. La valeur par défaut est C:\novell\remoteloader\nnbit\Description-config.txt.
Indiquez les mots de passe du chargeur distant et de l'objet Pilote.
(Facultatif) Pour utiliser une connexion TLS/SSL entre le chargeur distant et le serveur du moteur Identity Manager, procédez comme suit :
Sélectionnez Utiliser une connexion SSL
REMARQUE :NetIQ recommande d'utiliser la même version de SSL sur le serveur du moteur Identity Manager et le chargeur distant. Si les versions de SSL sur le serveur et le chargeur distant ne correspondent pas, le serveur renvoie un message d'erreur SSL3_GET_RECORD:wrong version number (SSL3_GET_RECORD: numéro de version incorrect). Ce message est un simple avertissement ; la communication entre le serveur et le chargeur distant n'est pas interrompue. Toutefois, l'erreur peut prêter à confusion.
Pour Fichier de racine approuvée (fichier au format base64), spécifiez le certificat auto-signé exporté à partir de l'autorité de certification organisationnelle de l'arborescence eDirectory. Pour plus d'informations, reportez-vous à la Section 10.3.1, Création d'une connexion sécurisée au moteur Identity Manager et à la Section 10.3.2, Présentation des paramètres de configuration du chargeur distant.
(Facultatif) Pour configurer le fichier de trace pour le chargeur distant, procédez comme suit :
REMARQUE :NetIQ recommande de n'utiliser la fonctionnalité de trace que pour le dépannage des problèmes. L'activation de la trace réduit les performances du chargeur distant. Ne laissez pas la trace en production.
Pour le niveau de trace, entrez une valeur supérieure à zéro qui définit le niveau des messages d'information envoyés par le chargeur distant et le pilote que vous voulez afficher dans la fenêtre de trace. Les valeurs 1 à 4 sont prédéfinies par la console. Pour créer des types de messages personnalisés, spécifiez une valeur de 5 ou supérieure.
Le niveau de trace 3 est, qui permet un traitement général, est le paramètre le plus courant pour les documents XML et les messages du chargeur distant.
Pour le fichier de trace, indiquez le chemin d'accès au fichier dans lequel sont consignés les messages de trace. Par exemple, C:\novell\remoteloader\64bit\Test-Delimited-Trace.log.
Vous devez spécifier un fichier de trace par instance de pilote s'exécutant sur un ordinateur spécifique. Les messages de trace ne sont consignés dans le fichier de trace que si le niveau de trace indiqué est supérieur à zéro.
Dans le champ Espace disque maximum autorisé pour tous les journaux de trace (Mo), spécifiez la valeur approximative maximale que peut occuper le fichier de trace de cette instance sur l'espace disque.
(Facultatif) Pour autoriser le chargeur distant à démarrer automatiquement lors du démarrage de l'ordinateur, sélectionnez Établir un service de chargeur distant pour cette instance de pilote.
REMARQUE :en cas d'échec de la connexion SSL en raison d'un timeout de reconnaissance mutuelle (handshaketimeout) lors de l'établissement de la connexion entre le chargeur distant et le moteur Identity Manager, mettez à jour la variable handshaketimeout en la définissant sur 10000, puis redémarrez le pilote et le chargeur distant.
(Facultatif) Pour modifier les paramètres de la configuration Java, procédez comme suit :
Sélectionnez Avancé.
Dans le champ Chemin de classe, spécifiez les chemins dans lesquels la machine virtuelle Java doit rechercher les fichiers de paquetage (.jar) et de classe (.class).
Ce paramètre équivaut à la commande java -classpath.
Pour le paramètre Options JVM, indiquez les options que vous souhaitez utiliser lors du démarrage de l'instance JVM du pilote.
Indiquez la taille des segments de mémoire initiale et maximale en Mo pour l'instance de la machine virtuelle Java.
Pour la communication Suite B, spécifiez enforceSuiteB=true. Cette communication est prise en charge uniquement avec le protocole TLS 1.2.
Pour plus d'informations, reportez-vous à la Section 10.3.1, Création d'une connexion sécurisée au moteur Identity Manager et à la Section 10.3.2, Présentation des paramètres de configuration du chargeur distant.
Cliquez sur OK.
(Facultatif) Pour permettre au chargeur distant d'utiliser le protocole sécurisé lors de la connexion au moteur Identity Manager, spécifiez la version du protocole sécurisé dans le fichier de configuration du chargeur distant. Par exemple : secureprotocol=TLSv1_2
Pour plus d'informations, reportez-vous à la Section 10.3.2, Présentation des paramètres de configuration du chargeur distant.
REMARQUE :si vous avez déjà configuré la version du protocole sécurisé sur le pilote, vous pouvez ignorer cette étape.
(Facultatif) Pour permettre au chargeur distant de communiquer en utilisant les protocoles spécifiés par Suite B, spécifiez enforceSuiteB=true dans le fichier de configuration du chargeur distant. Cette communication est prise en charge uniquement avec le protocole TLS 1.2.
Pour plus d'informations, reportez-vous à la Section 10.3.2, Présentation des paramètres de configuration du chargeur distant.
REMARQUE :si vous avez déjà activé la communication Suite B sur le pilote, vous pouvez ignorer cette étape.
Cliquez sur OK.
Dans la console du chargeur distant, sélectionnez l'instance de pilote dans la colonne Description.
Cliquez sur Arrêter.
Entrez le mot de passe du chargeur distant, puis cliquez sur OK.
Cliquez sur Éditer.
Modifiez les informations de configuration. Pour plus d'informations sur chaque paramètre, reportez-vous à la section Création d'une instance de pilote dans le chargeur distant.
Pour enregistrer les modifications, cliquez sur OK.
Le chargeur distant Java héberge les modules d'interface pilote Java. Il ne charge ou n'héberge aucun module d'interface pilote (C++) natif.
Dans un éditeur de texte, créez un fichier.
NetIQ fournit un exemple de fichier config8000.txt pour vous aider à configurer le chargeur distant et les pilotes à utiliser avec votre module d'interface d'application. L'exemple de fichier se trouve par défaut dans le répertoire C:\novell\remoteloader\<architecture(64bit\32bit>\ ou C:\Novell\remoteloader.NET.
Ajoutez les paramètres suivants au nouveau fichier de configuration :
-description (facultative)
-class ou -module
Par exemple, -class com.novell.nds.dirxml.driver.ldap.LDAPDriverShim
-commandport
Paramètres de connexion :
port (obligatoire)
address
fromaddress
handshaketimeout
rootfile
keystore
localaddress
hostname
kmo
secureprotocol
enforceSuiteB
useMutualAuth
-java (conditionnel)
-javadebugport
-password
-service
-setpasswords
Paramètres des fichiers de trace (facultatifs) :
-trace
-tracefile
-tracefilemax
REMARQUE :pour plus d'informations sur ces paramètres, reportez-vous à la Section 10.3.2, Présentation des paramètres de configuration du chargeur distant.
Enregistrez le nouveau fichier de configuration.
Pour que le chargeur distant s'exécute automatiquement au démarrage de l'ordinateur, enregistrez le fichier dans le répertoire \jremote.
Ouvrez une invite de commande.
À l'invite, entrez -config nom_fichier, où nom_fichier est le nom du nouveau fichier de configuration. Par exemple :
dirxml_jremote -config <configFile> -service
Cette commande démarre le service de chargeur distant Java et ouvre une fenêtre de trace.
(Facultatif) Pour arrêter le service de pilote, accédez à Services, puis arrêtez le service.
Le chargeur distant peut héberger le module d'interface d'application Identity Manager contenu dans le fichier .dll. Pour que le chargeur distant s'exécute, un fichier de configuration est requis pour l'application, tel que LDAPShim.txt. L'utilitaire de console du chargeur distant (la console) vous permet de gérer toutes les instances de pilotes Identity Manager qui s'exécutent sur le serveur Vous pouvez lancer, arrêter, ajouter, supprimer et modifier chaque instance d'un chargeur distant. Le programme d'installation du chargeur distant installe également la console.
Si vous effectuez une mise à niveau, la console détecte et importe les instances de pilote existantes. Pour pouvoir importer un pilote automatiquement, son fichier de configuration doit être enregistré dans le répertoire du chargeur distant situé par défaut à l'emplacement c:\novell\remoteloader.net. Vous pouvez ensuite utiliser la console pour gérer les pilotes distants.
Vous pouvez utiliser la ligne de commande ou la console du chargeur distant pour configurer ce dernier afin qu'il reconnaisse un pilote. Pour plus d'informations sur l'utilisation de la ligne de commande, reportez-vous à la Section 10.3.2, Présentation des paramètres de configuration du chargeur distant.
Cette section fournit des instructions concernant les activités suivantes :
Ouvrez la console du chargeur distant.
REMARQUE :au cours de l'installation, si vous avez choisi de créer un raccourci pour la console, utilisez l'icône Console du chargeur distant Identity Manager sur le bureau. Dans le cas contraire, exécutez le fichier rlconsole.exe qui se trouve par défaut à l'emplacement C:\novell\remoteloader.net.
Pour ajouter une instance de votre pilote sur ce serveur, cliquez sur Ajouter.
Dans le champ Description, indiquez un nom abrégé représentatif pour cette instance.
La console utilise cette information comme valeur par défaut pour le fichier de configuration.
Pour le champ Pilote, sélectionnez le fichier driver.dll approprié.
Pour le champ Fichier de configuration, indiquez le chemin du fichier dans lequel le chargeur distant stocke ses paramètres de configuration. La valeur par défaut est C:\novell\remoteloader.net\Description-config.txt.
Indiquez les mots de passe du chargeur distant et de l'objet Pilote.
(Facultatif) Pour utiliser une connexion TLS/SSL entre le chargeur distant et le serveur du moteur Identity Manager, procédez comme suit :
Sélectionnez Utiliser une connexion SSL
REMARQUE :NetIQ recommande d'utiliser la même version de SSL sur le serveur du moteur Identity Manager et le chargeur distant. Si les versions de SSL sur le serveur et le chargeur distant ne correspondent pas, le serveur renvoie un message d'erreur SSL3_GET_RECORD:wrong version number (SSL3_GET_RECORD: numéro de version incorrect). Ce message est un simple avertissement ; la communication entre le serveur et le chargeur distant n'est pas interrompue. Toutefois, l'erreur peut prêter à confusion.
Pour Fichier de racine approuvée (fichier au format base64), spécifiez le certificat auto-signé exporté à partir de l'autorité de certification organisationnelle de l'arborescence eDirectory. Pour plus d'informations, reportez-vous à la Section 10.3.1, Création d'une connexion sécurisée au moteur Identity Manager et à la Section 10.3.2, Présentation des paramètres de configuration du chargeur distant.
(Facultatif) Pour configurer le fichier de trace pour le chargeur distant, procédez comme suit :
REMARQUE :NetIQ recommande de n'utiliser la fonctionnalité de trace que pour le dépannage des problèmes. L'activation de la trace réduit les performances du chargeur distant. Ne laissez pas la trace en production.
Pour le niveau de trace, entrez une valeur supérieure à zéro qui définit le niveau des messages d'information envoyés par le chargeur distant et le pilote que vous voulez afficher dans la fenêtre de trace. Les valeurs 1 à 4 sont prédéfinies par la console. Pour créer des types de messages personnalisés, spécifiez une valeur de 5 ou supérieure.
Le niveau de trace 3 est, qui permet un traitement général, est le paramètre le plus courant pour les documents XML et les messages du chargeur distant.
Pour le fichier de trace, indiquez le chemin d'accès au fichier dans lequel sont consignés les messages de trace. Par exemple, C:\novell\remoteloader.net\Test-Delimited-Trace.log.
Vous devez spécifier un fichier de trace par instance de pilote s'exécutant sur un ordinateur spécifique. Les messages de trace ne sont consignés dans le fichier de trace que si le niveau de trace indiqué est supérieur à zéro.
Dans le champ Espace disque maximum autorisé pour tous les journaux de trace (Mo), spécifiez la valeur approximative maximale que peut occuper le fichier de trace de cette instance sur l'espace disque.
(Facultatif) Pour autoriser le chargeur distant à démarrer automatiquement lors du démarrage de l'ordinateur, sélectionnez Établir un service de chargeur distant pour cette instance de pilote.
REMARQUE :en cas d'échec de la connexion SSL en raison d'un timeout de reconnaissance mutuelle (handshaketimeout) lors de l'établissement de la connexion entre le chargeur distant et le moteur Identity Manager, mettez à jour la variable handshaketimeout en la définissant sur 10000, puis redémarrez le pilote et le chargeur distant.
(Facultatif) Pour permettre au chargeur distant d'utiliser le protocole sécurisé lors de la connexion au moteur Identity Manager, spécifiez la version du protocole sécurisé dans le fichier de configuration du chargeur distant. Par exemple : secureprotocol=TLSv1_2
Pour plus d'informations, reportez-vous à la Section 10.3.2, Présentation des paramètres de configuration du chargeur distant.
REMARQUE :si vous avez déjà configuré la version du protocole sécurisé sur le pilote, vous pouvez ignorer cette étape.
(Facultatif) Pour permettre au chargeur distant de communiquer en utilisant les protocoles spécifiés par Suite B, spécifiez enforceSuiteB=true dans le fichier de configuration du chargeur distant. Cette communication est prise en charge uniquement avec le protocole TLS 1.2.
Pour plus d'informations, reportez-vous à la Section 10.3.2, Présentation des paramètres de configuration du chargeur distant.
REMARQUE :si vous avez déjà activé la communication Suite B sur le pilote, vous pouvez ignorer cette étape.
Cliquez sur OK.
Dans la console du chargeur distant, sélectionnez l'instance de pilote dans la colonne Description.
Cliquez sur Arrêter.
Entrez le mot de passe du chargeur distant, puis cliquez sur OK.
Cliquez sur Éditer.
Modifiez les informations de configuration. Pour plus d'informations sur chaque paramètre, reportez-vous à la section Création d'une instance de pilote dans le chargeur distant .NET.
Pour enregistrer les modifications, cliquez sur OK.
Vous pouvez configurer un nouveau pilote ou activer un pilote existant pour qu'il communique avec le chargeur distant. Vous devez configurer un module d'interface d'application Identity Manager à utiliser avec le chargeur distant.
REMARQUE :vous trouverez dans cette section des informations générales sur la configuration des pilotes pour qu'ils communiquent avec le chargeur distant. Pour des informations spécifiques au pilote, reportez-vous au guide d'implémentation du pilote correspondant sur le site Web de la documentation des pilotes Identity Manager.
Pour ajouter ou modifier un objet Pilote dans Designer ou iManager, vous devez configurer des paramètres qui activent l'instance de pilote pour le chargeur distant. Pour plus d'informations sur les paramètres mentionnés dans cette section, reportez-vous à la Présentation des paramètres de configuration du chargeur distant.
Dans Présentation, sélectionnez l'objet Pilote Identity Manager.
Dans les propriétés de l'objet Pilote, procédez comme suit :
Dans le champ Module pilote, sélectionnez Se connecter au chargeur distant.
Dans le champ Mot de passe de l'objet Pilote, spécifiez le mot de passe que le chargeur distant utilise pour s'authentifier auprès du serveur du moteur Identity Manager.
Ce mot de passe doit correspondre à celui de l'objet Pilote défini dans le chargeur distant.
Dans le champ Paramètres de connexion au chargeur distant, spécifiez les informations requises pour la connexion au chargeur distant. Utilisez la syntaxe suivante.
hostname=xxx.xxx.xxx.xxx port=xxxx kmo=certificatename localaddress=xxx.xxx.xxx.xxx
où
Indique l'adresse IP du serveur qui héberge le chargeur distant. Par exemple, hostname=192.168.0.1.
Indique le port sur lequel le chargeur distant écoute. La valeur par défaut est 8090.
Indique le nom clé de l'objet Matériel clé qui contient les clés et le certificat utilisés pour les connexions SSL. Par exemple, kmo=remotecert.
Spécifie l'adresse IP source si plusieurs adresses IP sont configurées sur le serveur qui héberge le moteur Identity Manager.
Dans le champ Mot de passe du chargeur distant, spécifiez le mot de passe que le moteur Identity Manager (ou le module d'interface du chargeur distant) utilise pour s'authentifier auprès du chargeur distant.
Définissez un utilisateur dont le niveau de sécurité est équivalent.
Cliquez sur Suivant, puis sur Terminer.
Vous pouvez configurer l'authentification mutuelle pour sécuriser la communication entre le chargeur distant et le moteur Identity Manager. L'authentification mutuelle utilise des certificats pour la reconnaissance mutuelle, au lieu de mots de passe. Le chargeur distant et le moteur Identity Manager s'authentifient mutuellement en échangeant et en validant le certificat de clé publique ou le certificat numérique émis par les autorités de certification approuvées ou les certificats auto-signés. Si l'authentification mutuelle réussit, le chargeur distant s'authentifie auprès du moteur. Le trafic de synchronisation s'effectue une fois que le chargeur distant et le moteur Identity Manager ont établi avec certitude qu'ils communiquent avec une entité autorisée.
Pour configurer l'authentification mutuelle, effectuez les opérations suivantes :
Pour que l'authentification mutuelle fonctionne correctement, vous avez besoin d'un certificat de serveur pour le moteur et d'un certificat client pour le chargeur distant. Vous pouvez exporter les certificats à partir d'eDirectory ou les importer depuis un fournisseur tiers. Dans la plupart des cas, vous exporterez simplement un certificat de serveur à partir d'eDirectory. Cela dit, dans certains cas, vous voudrez peut-être exporter un certificat client tiers pour le chargeur distant.
Un objet Certificat présent dans le coffre-fort d'identité est appelé KMO (Key Material Object - objet Matériel clé). Cet objet stocke, de façon sécurisée, les données de certificat, notamment la clé publique et la clé privée associées au certificat utilisé pour les connexions SSL. Pour l'authentification mutuelle, vous avez besoin de deux KMO : un pour le moteur et un pour le chargeur distant.
Vous pouvez exporter un KMO existant ou en créer un nouveau, puis l'exporter. La procédure de création d'un KMO côté client et côté serveur est différente.
Vous devez créer un serveur KMO avant de créer un client KMO. Pour créer un KMO, procédez comme suit :
Connectez-vous à NetIQ iManager.
Dans le volet de gauche, sélectionnez NetIQ Certificate Server > Créer un certificat de serveur.
Sélectionnez le serveur qui doit posséder le certificat que vous avez créé.
Spécifiez un surnom pour le certificat.
Par exemple, serverkmo pour le certificat de serveur et clientkmo pour le certificat client.
Sélectionnez Personnalisée comme méthode de création du certificat, puis cliquez sur Suivant.
Conservez la sélection par défaut Autorité de certification organisationnelle, puis cliquez sur Suivant.
(Conditionnel) Si vous créez un KMO client.
Sélectionnez Activer l'utilisation de la clé étendue.
Sélectionnez Personnalisé, puis sélectionnez Authentification de l'utilisateur.
Cliquez sur Suivant.
REMARQUE :pour un KMO serveur, conservez les sélections par défaut et cliquez sur Suivant.
Spécifiez la période de validité du KMO.
Vérifiez que l'heure système d'iManager est synchronisée avec vos composants Identity Manager et l'application connectée.
Passez en revue le résumé, cliquez sur Terminer, puis sur Fermer.
Répétez ces étapes pour créer un KMO client.
À partir d'eDirectory, exportez les KMO que le moteur et le chargeur distant vont utiliser pour s'authentifier mutuellement.
Pour exporter le KMO pour le moteur Identity Manager, exécutez l'utilitaire de ligne de commande DirXML (dxcmd) :
dxcmd -user <admin DN> -password <password of admin> -exportcerts <kmoname> <server|client> <java|native|dotnet> <output dir>
où
user correspond au nom d'un utilisateur possédant des droits d'administration sur le pilote.
password correspond au mot de passe de l'utilisateur possédant des droits d'administration sur le pilote.
exportcerts exporte les certificats et les clés privées/publiques à partir d'eDirectory. Vous devez indiquer si vous exportez un certificat de serveur ou client, et spécifier le type de pilote qui utilisera le certificat ainsi qu'un dossier de destination dans lequel la commande stockera ces informations.
Par exemple : dxcmd -user admin.sa.system -password novell -exportcerts serverkmo server java 'C:\certs'
Cette commande génère le fichier serverkmo_server.ks dans le répertoire C:\certs. Le mot de passe Keystore par défaut tout comme le mot de passe clé est dirxml.
Lorsque vous exécutez la commande dxcmd afin d'exporter le KMO pour le chargeur distant, tenez compte des aspects suivants :
L'utilitaire dxcmd s'exécute en mode LDAP. Lorsque vous l'utilisez pour la première fois, il vous demande d'indiquer si vous approuvez le certificat provenant d'eDirectory. En fonction de votre environnement, vous pouvez choisir d'approuver le certificat pour la session en cours uniquement ou pour les sessions en cours et à venir, d'approuver tous les certificats ou de ne pas approuver le certificat.
Si le chargeur distant s'exécute sur le serveur Identity Manager, exécutez la commande au format LDAP ou à points. Si le chargeur distant est installé sur un serveur distinct, exécutez la commande uniquement au format LDAP.
Spécifiez le paramètre -host dans la commande pour résoudre l'adresse IP ou le nom d'hôte du serveur, afin de pouvoir s'authentifier auprès du serveur Identity Manager.
Exécutez la commande à l'aide de la syntaxe suivante :
dxcmd -dnform ldap -host <adresse_IP_hôte> -user <DN_admin> -password <mot_de_passe_admin> -exportcerts <nom_kmo> <client> <java|native|dotnet> <rép_sortie>
Tableau 10-1 Exemples de différents types de pilotes
|
Types de pilotes |
Commande |
Sortie |
|---|---|---|
|
Pilote Java |
dxcmd -dnform ldap -host 194.99.90.218 -user cn=admin,ou=sa,o=system -password novell -exportcerts clientkmo client java 'C:\certs' |
Fichier clientkmo_client.ks dans le répertoire C:\certs Le mot de passe par défaut du fichier Keystore est dirxml. Le mot de passe de clé privée par défaut est dirxml. |
|
Pilote natif |
dxcmd -dnform ldap -host 194.99.90.218 -user cn=admin,ou=sa,o=system -password novell -exportcerts clientkmo client native 'C:\certs' |
Fichiers clientkmo_clientcert.pem, clientkmo_clientkey.pem et trustedcert.b64 dans le répertoire C:\certs. Le mot de passe clé par défaut est dirxml. |
|
Pilote .NET |
dxcmd -dnform ldap -host 194.99.90.218 -user cn=admin,ou=sa,o=system -password novell -exportcerts clientkmo client dotnet 'C:\certs' |
Fichiers clientkmo_clientcert.pfx et trustedcert.b64 dans le répertoire C:\certs. Le mot de passe clé par défaut de clientkmo_clientcert.pfx est dirxml. |
Pour utiliser des certificats tiers avec le chargeur distant, vous devez exporter un certificat dans le fichier .pfx et un fichier de racine approuvée au format Base64, puis convertir le certificat .pfx au format utilisé par le pilote. Par exemple, un pilote natif requiert la clé privée et la clé de certificat au format .pem, tandis qu'un pilote Java nécessite que le fichier Keystore soit au format .jks. Le pilote .NET utilise, quant à lui, le fichier au format .pfx. Vous ne devez donc pas convertir le fichier pour un pilote .NET.
Procédez comme suit :
Récupérez la clé privée au format .pem à partir du fichier .pfx.
Entrez une commande du type openssl pkcs12 -in servercert.pfx -out serverkey.pem
Récupérez la clé de certificat au format .pem à partir du fichier .pfx.
Entrez une commande du type openssl pkcs12 -in servercert.pfx -out servercert.pem
Créez un fichier Keystore Java à partir du fichier .pfx. Saisissez la commande suivante :
keytool -importkeystore -srckeystore servercert.pfx -srcstoretype pkcs12 -destkeystore servercert.jks -deststoretype JKS
Cette commande vous invite à entrer le mot de passe Keystore source (srckeystore passwd) et le mot de passe Keystore cible (dest keystorepasswd). Entrez ces mots de passe de manière appropriée.
Pour terminer, spécifiez les informations correspondant au type de pilote dans le fichier de configuration du chargeur distant. Pour plus d'informations, reportez-vous à la section Activation d'un pilote pour l'authentification mutuelle.
Pour activer une communication de pilote pour l'authentification mutuelle, vous devez effectuer les opérations suivantes :
Vous pouvez configurer le pilote à l'aide d'un KMO ou d'un fichier Keystore dans Designer ou iManager.
Avant de configurer un pilote à l'aide d'un KMO ou d'un Keystore dans Designer, assurez-vous d'avoir effectué la configuration du pilote de base comme suit :
Ouvrez votre projet dans Designer.
Dans la palette de la vue Modélisateur, sélectionnez le pilote que vous souhaitez créer.
Faites glisser l'icône du pilote dans la vue Modélisateur.
Suivez les étapes de l'assistant d'installation.
Dans la fenêtre relative au chargeur distant, sélectionnez oui.
Nom d'hôte : spécifiez le nom d'hôte ou l'adresse IP du serveur sur lequel s'exécute le service de chargeur distant du pilote. Par exemple, entrez le nom d'hôte au format 192.168.0.1. Si vous ne spécifiez aucune valeur pour ce paramètre, il est défini par défaut sur localhost.
Port : spécifiez le numéro du port sur lequel le chargeur distant est installé et s'exécute pour ce pilote. Le numéro de port par défaut est 8090.
Cliquez sur Suivant.
Suivez les autres instructions de l'assistant jusqu'à ce que l'installation du pilote soit terminée.
Passez en revue le résumé des opérations qui seront effectuées pour créer le pilote, puis cliquez sur Terminer.
Pour modifier la configuration du pilote à l'aide de KMO ou du Keystore
Dans la vue Mode plan de Designer, cliquez avec le bouton droit sur le pilote.
Sélectionnez Propriétés.
Dans le volet de navigation, sélectionnez Configuration du pilote.
Dans Authentification, sélectionnez Activer l'authentification mutuelle et spécifiez les paramètres suivants :
Spécifie le nom du KMO du serveur.
Spécifie le fichier racine (rootfile) et son chemin absolu.
Spécifie le chemin absolu du fichier Keystore.
Spécifie le nom du KMO du serveur.
Figure 10-1 Exemple de configuration pour activer l'authentification mutuelle dans Designer
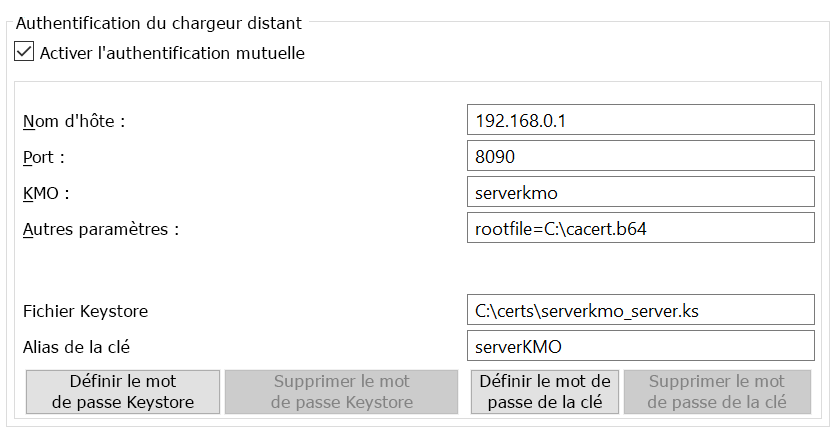
Définir le mot de passe Keystore.
Définir le mot de passe de la clé.
REMARQUE :par défaut, le mot de passe Keystore et le mot de passe de la clé sont définis sur dirxml.
Vous pouvez également définir ces mots de passe à l'aide de la commande dxcmd.
dxcmd -user <administrative_user> -password <admin_password>
Sélectionnez Actions du pilote.
Sélectionnez le pilote pour lequel vous souhaitez définir les mot de passe Keystore et de la clé.
Sélectionnez Opérations de mot de passe.
Sélectionnez Définir le mot de passe Keystore pour l'authentification mutuelle et entrez le mot de passe Keystore.
Sélectionnez Définir le mot de passe de la clé pour l'authentification mutuelle et entrez le mot de passe de la clé.
Pour modifier la configuration dans iManager :
Lancez iManager.
Dans Administration Identity Manager, sélectionnez Présentation d'Identity Manager.
Dans Présentation, sélectionnez l'ensemble de pilotes Identity Manager.
Sélectionnez Éditer les propriétés pour le pilote que vous voulez configurer.
Dans Configuration du pilote, spécifiez les paramètres suivants :
Dans Module pilote, sélectionnez Se connecter au chargeur distant.
Dans les paramètres de connexion du chargeur distant, spécifiez les détails de connexion suivants :
KMO=<server_KMO_name> rootfile=<absolute path to the file>
Exemples :
KMO=serverkmo rootfile=C:\cacert.b64
Définissez le Mot de passe de l'application.
Sélectionnez Activer l'authentification mutuelle.
Pour utiliser la méthode Keystore, spécifiez les informations suivantes :
Spécifie le nom du KMO du serveur et définissez le mot de passe de la clé.
Par exemple, serverKMO
Indique le chemin absolu du fichier Keystore et définit le mot de passe Keystore.
Par exemple : C:\certs\serverkmo_server.ks
Cliquez sur Appliquer, puis sur OK.
Figure 10-2 Exemple de configuration pour activer l'authentification mutuelle dans iManager
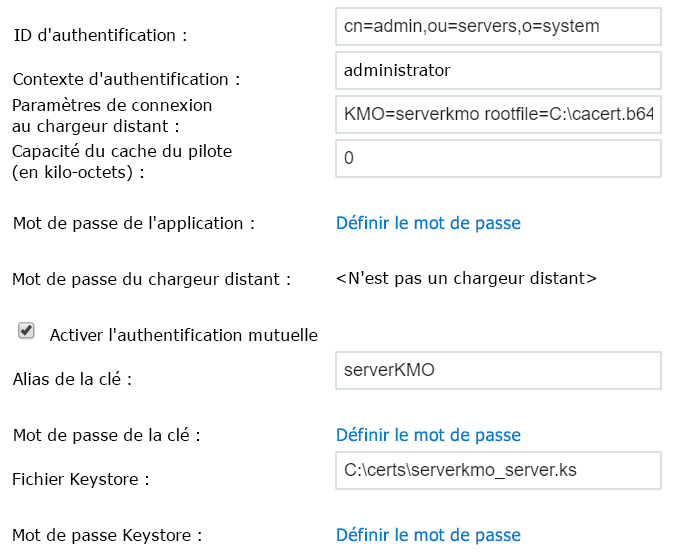
REMARQUE :lorsque vous activez l'authentification mutuelle, la configuration du Mot de passe du chargeur distant et du Mot de passe de l'objet Pilote ne sont pas nécessaires.
Cliquez avec le bouton droit sur l'application Console du chargeur distant Identity Manager et sélectionnez Exécuter en tant qu'administrateur.
Cliquez sur Ajouter pour ajouter une nouvelle instance du chargeur distant.
Spécifiez la Description et sélectionnez le type de pilote.
Spécifiez le Port de connexion qui permet de connecter le chargeur distant et le moteur Identity Manager.
Spécifiez le Port de commande pour votre instance de chargeur distant.
Sélectionnez Authentification mutuelle et spécifiez le type de pilote requis :
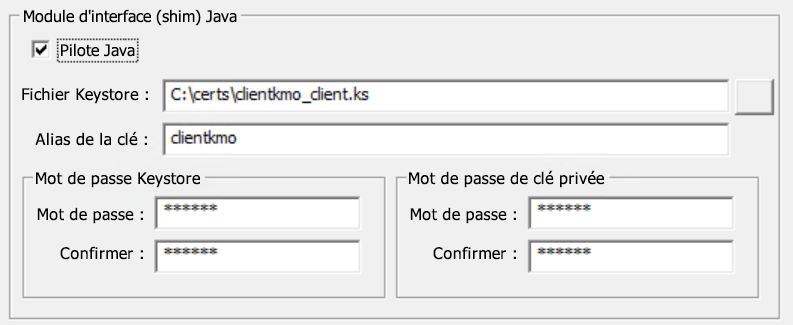
Pilote Java : recherchez le chemin du fichier Keystore qui contient le certificat. Le fichier Keystore doit contenir au moins une paire de clés publique/privée.
Indique le chemin d'accès au fichier keystore Java que vous souhaitez utiliser pour l'authentification. Le fichier Keystore contient les clés de chiffrement et les certificats. Par exemple, le fichier clientkmo_client.ks créé par dxcmd dans le répertoire C:\certs\ comme indiqué à la section Exportation d'un certificat à partir d'eDirectory.
Spécifie le nom de la paire de clés publique/privée dans le fichier Keystore que vous souhaitez utiliser pour la génération de la clé symétrique. Par exemple : clientkmo.
Spécifie le mot de passe utilisé pour charger le fichier keystore
Spécifie le mot de passe de la clé privée stockée dans le fichier Keystore. Identity Manager utilise cette clé pour chiffrer les communications SSL.
Figure 10-3 Exemple d'ajout d'une instance de chargeur distant Java
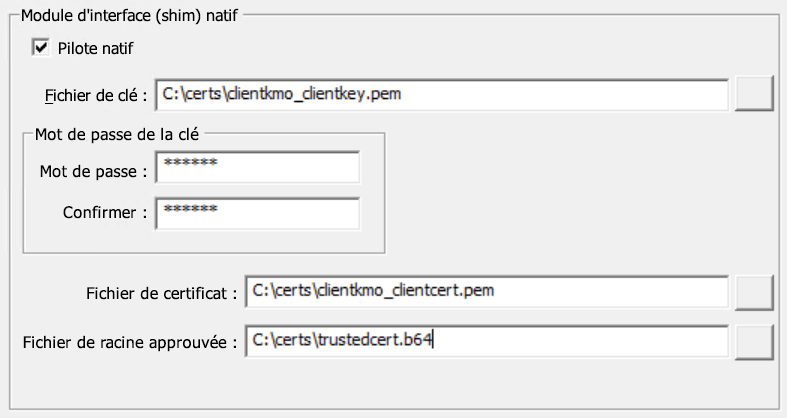
Pilote natif : accédez au chemin du fichier de clé qui contient le certificat pour l'authentification. Le fichier de clé doit être au format Base 64.
Spécifie le chemin d'accès au fichier contenant la clé utilisée pour l'authentification. Par exemple, le fichier clientkmo_clientkey.pem dans le répertoire C:\certs\ créé par dxcmd.
Spécifie le mot de passe de la clé privée utilisée pour l'authentification.
Spécifie le fichier dans lequel les certificats sont stockés. Le fichier de certificat doit être au format Base 64. Par exemple, le fichier clientkmo_clientcert.pem créé par dxcmd dans le répertoire C:\certs\ lors de l'étape Exportation d'un certificat à partir d'eDirectory.
Spécifie le nom du fichier qui contient le certificat de racine approuvée de l'émetteur du certificat utilisé par le module d'interface distant. Le fichier de racine approuvée doit être au format Base 64. Par exemple, les fichiers trustedcert.b64 dans le répertoire C:\certs\ créé par dxcmd à la section Exportation d'un certificat à partir d'eDirectory.
Figure 10-4 Exemple d'ajout d'une instance de chargeur distant natif
Pilote .NET : accédez au chemin du fichier de clé qui contient le certificat pour l'authentification.
Spécifie le chemin d'accès au fichier contenant la clé utilisée pour l'authentification. Par exemple, le fichier clientkmo_clientcert.pfx créé par dxcmd dans le répertoire C:\certs\ lors de l'étape Exportation d'un certificat à partir d'eDirectory.
Spécifie le mot de passe de la clé privée utilisée pour l'authentification.
Spécifie le nom du fichier qui contient le certificat de racine approuvée de l'émetteur du certificat utilisé par le module d'interface distant. Le fichier de racine approuvée doit être au format Base 64. Par exemple, le fichier trustedcert.b64 créé par dxcmd dans le répertoire C:\certs\ lors de l'étape Exportation d'un certificat à partir d'eDirectory.
Figure 10-5 Exemple d'ajout d'une instance de chargeur distant .NET
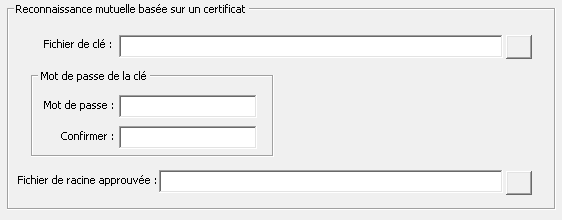
Pour plus d'informations sur les fichiers de sortie générés pour ce pilote à l'aide de l'outil dxcmd, reportez-vous au Tableau 10-1, Exemples de différents types de pilotes.
Vous devez configurer l'instance de pilote dans le fichier de configuration du chargeur distant. Veillez à spécifier le chemin d'accès absolu au répertoire contenant le fichier Keystore, le fichier de clé, le fichier de certificat et le fichier de racine inclus dans le fichier de configuration du chargeur distant pour un pilote.
Dans la console du chargeur distant, sélectionnez l'instance de pilote dans la colonne Description.
Cliquez sur Arrêter.
Entrez le mot de passe du chargeur distant, puis cliquez sur OK.
Cliquez sur Éditer et effectuez l'Étape 6 de la section Ajout d'une nouvelle instance de pilote de chargeur distant.
Cliquez sur OK.
Pour plus d'informations à propos du démarrage et de l'arrêt du chargeur distant, reportez-vous au Section 10.4, Démarrage et arrêt du chargeur distant.
Démarrez le pilote à l'aide d'iManager.
Gérez le chargeur distant à l'aide de l'une des méthodes suivantes :
Cliquez avec le bouton droit sur la console Chargeur distant Identity Manager et sélectionnez Exécuter en tant qu'administrateur.
Vous pouvez démarrer, arrêter, ajouter, supprimer et effectuer plusieurs opérations à l'aide de l'interface du chargeur distant.
REMARQUE :pour exécuter le chargeur distant en tant que service, sélectionnez Establish a Remote Loader service for this driver instance (Établir un service de chargeur distant pour cette instance de pilote). La désélection de cette option exécute le chargeur distant en tant qu'application.
Accédez à l'emplacement d'installation du chargeur distant et exécutez les commandes suivantes dans l'invite de commande :
Pour démarrer ou charger l'instance du chargeur distant :
Pour le chargeur distant Java :
dirxml_jremote -config <configuration_filename> -ksp <keystore_password> -kp <keypassword> dirxml_jremote -config <configuration_filename>
Pour le chargeur distant natif :
dirxml_remote -config <configuration_filename> -ksp <keystore_password> -kp <keypassword> dirxml_remote -config <configuration_filename>
Pour le chargeur distant .NET :
RemoteLoader.exe -config <configuration_filename> -ksp <keystore_password> -kp <keypassword> RemoteLoader.exe -config <configuration_filename>
Pour arrêter ou décharger l'instance du chargeur distant, ajoutez -u à la fin de la commande précédente. Par exemple
Pour le chargeur distant Java :
dirxml_jremote -config <configuration_filename> -u
Pour le chargeur distant natif :
dirxml_remote -config <configuration_filename> -u
Pour le chargeur distant .NET :
RemoteLoader.exe -config <configuration_filename> -u
REMARQUE :pour exécuter l'instance du chargeur distant en tant que service, utilisez la commande suivante :
dirxml_remote -config config.txt -service install