1.3 Présentation de la structure par défaut du coffre-fort d'identité
Pour s'adapter à la plupart des déploiements d'Identity Manager, la procédure d'installation intégrée crée une structure par défaut pour le coffre-fort d'identité.
Figure 1-1 Structure par défaut du coffre-fort d'identité
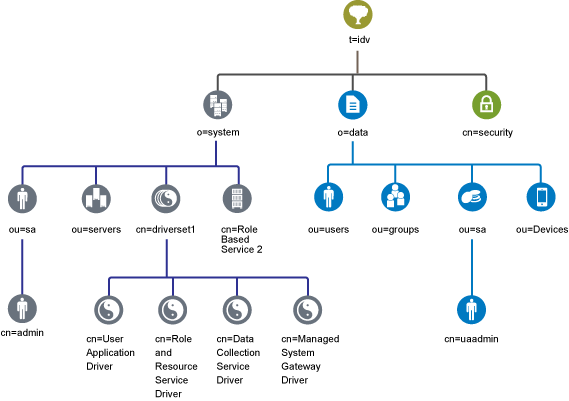
Tableau 1-1 Description des objets du coffre-fort d'identité
|
Objet |
Description |
|---|---|
|
t=idv |
Nom de l'arborescence eDirectory. Par exemple, idv. |
|
o=system |
Tous les objets du système Identity Manager se trouvent dans l'organisation Système. Seuls les administrateurs doivent avoir accès à ce conteneur et à tous ses sous-conteneurs. Pour plus d'informations, reportez-vous à la Section 1.3.1, Conteneur système. |
|
ou=sa.o=system |
C'est dans le conteneur ou=sa.o=system que sont stockés tous les utilisateurs du système. Les utilisateurs du système sont ses administrateurs, les administrateurs de pilotes et les autres administrateurs. |
|
cn=admin.ou=sa.o=system |
Il s'agit du compte administrateur de l'arborescence. |
|
ou=servers.o=system |
Ce conteneur stocke les objets Serveur ainsi que tous les objets associés aux serveurs. Il vous est ainsi possible de séparer les objets Serveur des autres objets du système. |
|
cn=driverset1.o=system |
L'objet Ensemble de pilotes contient tous les objets Pilote. Les objets Ensemble de pilotes sont placés directement dans le conteneur Système. |
|
cn=User Application Driver.cn=driverset1.o=system |
Le pilote d'application utilisateur gère toutes les tâches liées à l'application utilisateur. |
|
cn=Role and Resource Service Driver.cn=driverset1.o=system |
Le pilote du service de rôles et de ressources gère toutes les tâches associées au module de provisioning basé sur les rôles (RBPM). |
|
cn=Data Collection Service Driver.cn=driverset1.o=system |
Le pilote du service de collecte des données (DCS) gère des tâches associées au module Identity Reporting. |
|
cn=Managed System Gateway Driver.cn=driverset1.o=system |
Le pilote de passerelle système gérée (MSGW) gère des tâches associées au module Identity Reporting. |
|
cn=Role Based Service 2.o=system |
Ce conteneur stocke des objets qui permettent d'exploiter iManager dans Identity Manager. |
|
o=data |
Tous les objets Données d'Identity Manager se trouvent dans l'organisation Données. Les administrateurs doivent veiller à ce que tous les utilisateurs aient accès à ce conteneur et à l'ensemble de ses sous-conteneurs. Pour plus d'informations, reportez-vous à la Section 1.3.2, Conteneur de données. |
|
ou=users.o=data |
Conteneur par défaut pour tous les objets Utilisateur dans le coffre-fort d'identité. |
|
ou=groups.o=data |
Conteneur par défaut pour tous les objets Groupe dans le coffre-fort d'identité. |
|
ou=sa.o=data |
Conteneur par défaut pour les comptes de service, superutilisateur et administrateur de rôles utilisés par l'application utilisateur, le module de provisioning basé sur les rôles et le module Identity Reporting. |
|
cn=uaadmin.ou=sa.o=data |
Objet Administrateur des applications utilisateur. |
|
ou=Devices.o=data |
Conteneur par défaut pour les périphériques. |
|
cn=security |
Le conteneur de sécurité contient tous les objets de sécurité de l'arborescence et d'Identity Manager. Assurez-vous que seuls les administrateurs ont accès à ce conteneur et à tous ses sous-conteneurs. Pour plus d'informations, reportez-vous à la Section 1.3.3, Conteneur de sécurité. |
Cette structure par défaut est surtout utile dans le cadre d'une installation dans un seul environnement. Par exemple, elle est particulièrement indiquée pour les petits et moyens déploiements d'Identity Manager. Les environnements multi-tenants peuvent présenter une structure légèrement différente. En outre, les arborescences vastes et distribuées ne peuvent pas être structurées de cette façon.
Identity Manager 4.0 et ses versions ultérieures utilisent la plupart du temps des conteneurs Organisation, de sorte que les utilisateurs, les groupes et les administrateurs de service sont placés dans le même conteneur. Utilisez les organisations (o=) autant que possible et réservez les unités organisationnelles (ou=) aux situations où elles sont vraiment pertinentes. La structure d'Identity Manager est conçue pour garantir une grande évolutivité grâce à trois éléments principaux : le conteneur système, le conteneur de données et le conteneur de sécurité.