1.7 Exemple de déploiements OpenText Identity Manager
OpenText Identity Manager vous permet de contrôler les identités des utilisateurs et leur accès aux applications et comptes sur les systèmes connectés. Selon les fonctionnalités dont vous avez besoin, sélectionnez l'édition d'OpenText Identity Manager à installer, laquelle déterminera ensuite les composants à installer. Le tableau suivant répertorie les fonctionnalités fournies par OpenText Identity Manager Advanced Edition et OpenText Identity Manager Standard Edition.
|
Fonction |
Advanced Edition |
Standard Edition |
Composants à installer |
|---|---|---|---|
|
Provisioning automatisé des utilisateurs basé sur des règles |
|
|
Moteur OpenText Identity Manager et OpenText Identity Manager Designer |
|
Synchronisation des identités en temps réel |
|
|
Moteur OpenText Identity Manager et OpenText Identity Manager Designer |
|
Gestion et self-service de mots de passe |
|
|
Moteur OpenText Identity Manager et SSPR |
|
Outil d'informations d'identité uniformes (Analyzer) |
|
|
Analyzer |
|
Prise en charge des API REST et de Single Sign-on |
|
(prise en charge limitée uniquement) |
Moteur OpenText Identity Manager, OSP et Identity Reporting |
|
Rapport sur l'état actuel |
|
|
Moteur OpenText Identity Manager et Identity Reporting |
|
Provisioning de niveau entreprise basé sur des rôles |
|
|
Moteur OpenText Identity Manager et Identity Applications |
|
Workflows d'approbation automatisés pour l'application de la stratégie d'entreprise |
|
|
Moteur OpenText Identity Manager, OpenText Identity Manager Designer et Identity Applications |
|
Self-service avancé pour Identity Applications |
|
|
Moteur OpenText Identity Manager et Identity Applications |
|
Catalogue et modèle de ressource pour provisioning aisé des ressources |
|
|
Moteur OpenText Identity Manager et Identity Applications |
|
Rapports d'historique |
|
|
Moteur OpenText Identity Manager et Identity Reporting |
|
Création de rapports sur les systèmes connectés |
|
|
Moteur OpenText Identity Manager et Identity Reporting |
|
Administration des rôles et des ressources |
|
|
Moteur OpenText Identity Manager et Identity Applications |


REMARQUE :dans toutes les installations OpenText Identity Manager, le serveur OpenText Identity Manager est le composant central. Selon l'édition d'OpenText Identity Manager, Identity Reporting est installé seul ou avec Identity Applications sur un serveur d'applications Tomcat. Utilisez le programme d'installation spécifique au composant OpenText Identity Manager pour installer d'autres composants le cas échéant. Vous pouvez, par exemple, installer Designer, Analyzer ou Sentinel Log Management for Identity Governance and Administration.
En outre, tenez compte des objectifs de votre implémentation et faites attention aux options de topologie physique, telles que la haute disponibilité et l'évolutivité, avant d'installer OpenText Identity Manager. Cela vous aide à identifier la configuration qui correspond aux exigences de votre organisation.
Une haute disponibilité permet de gérer efficacement les ressources réseau stratégiques, notamment les données, les applications et les services. Vous pouvez implémenter une haute disponibilité en réduisant tous les points d'échec uniques et en utilisant des composants redondants. De même, la connexion de plusieurs instances de composants de gestion des identités avec un équilibreur de charge peut fournir un environnement hautement disponible.
Cette section décrit deux exemples pour illustrer les implémentations Advanced Edition et Standard Edition de manière globale. Vous pouvez les utiliser comme référence afin d'identifier un diagramme de déploiement pour votre implémentation.
1.7.1 Exemple de déploiement Advanced Edition
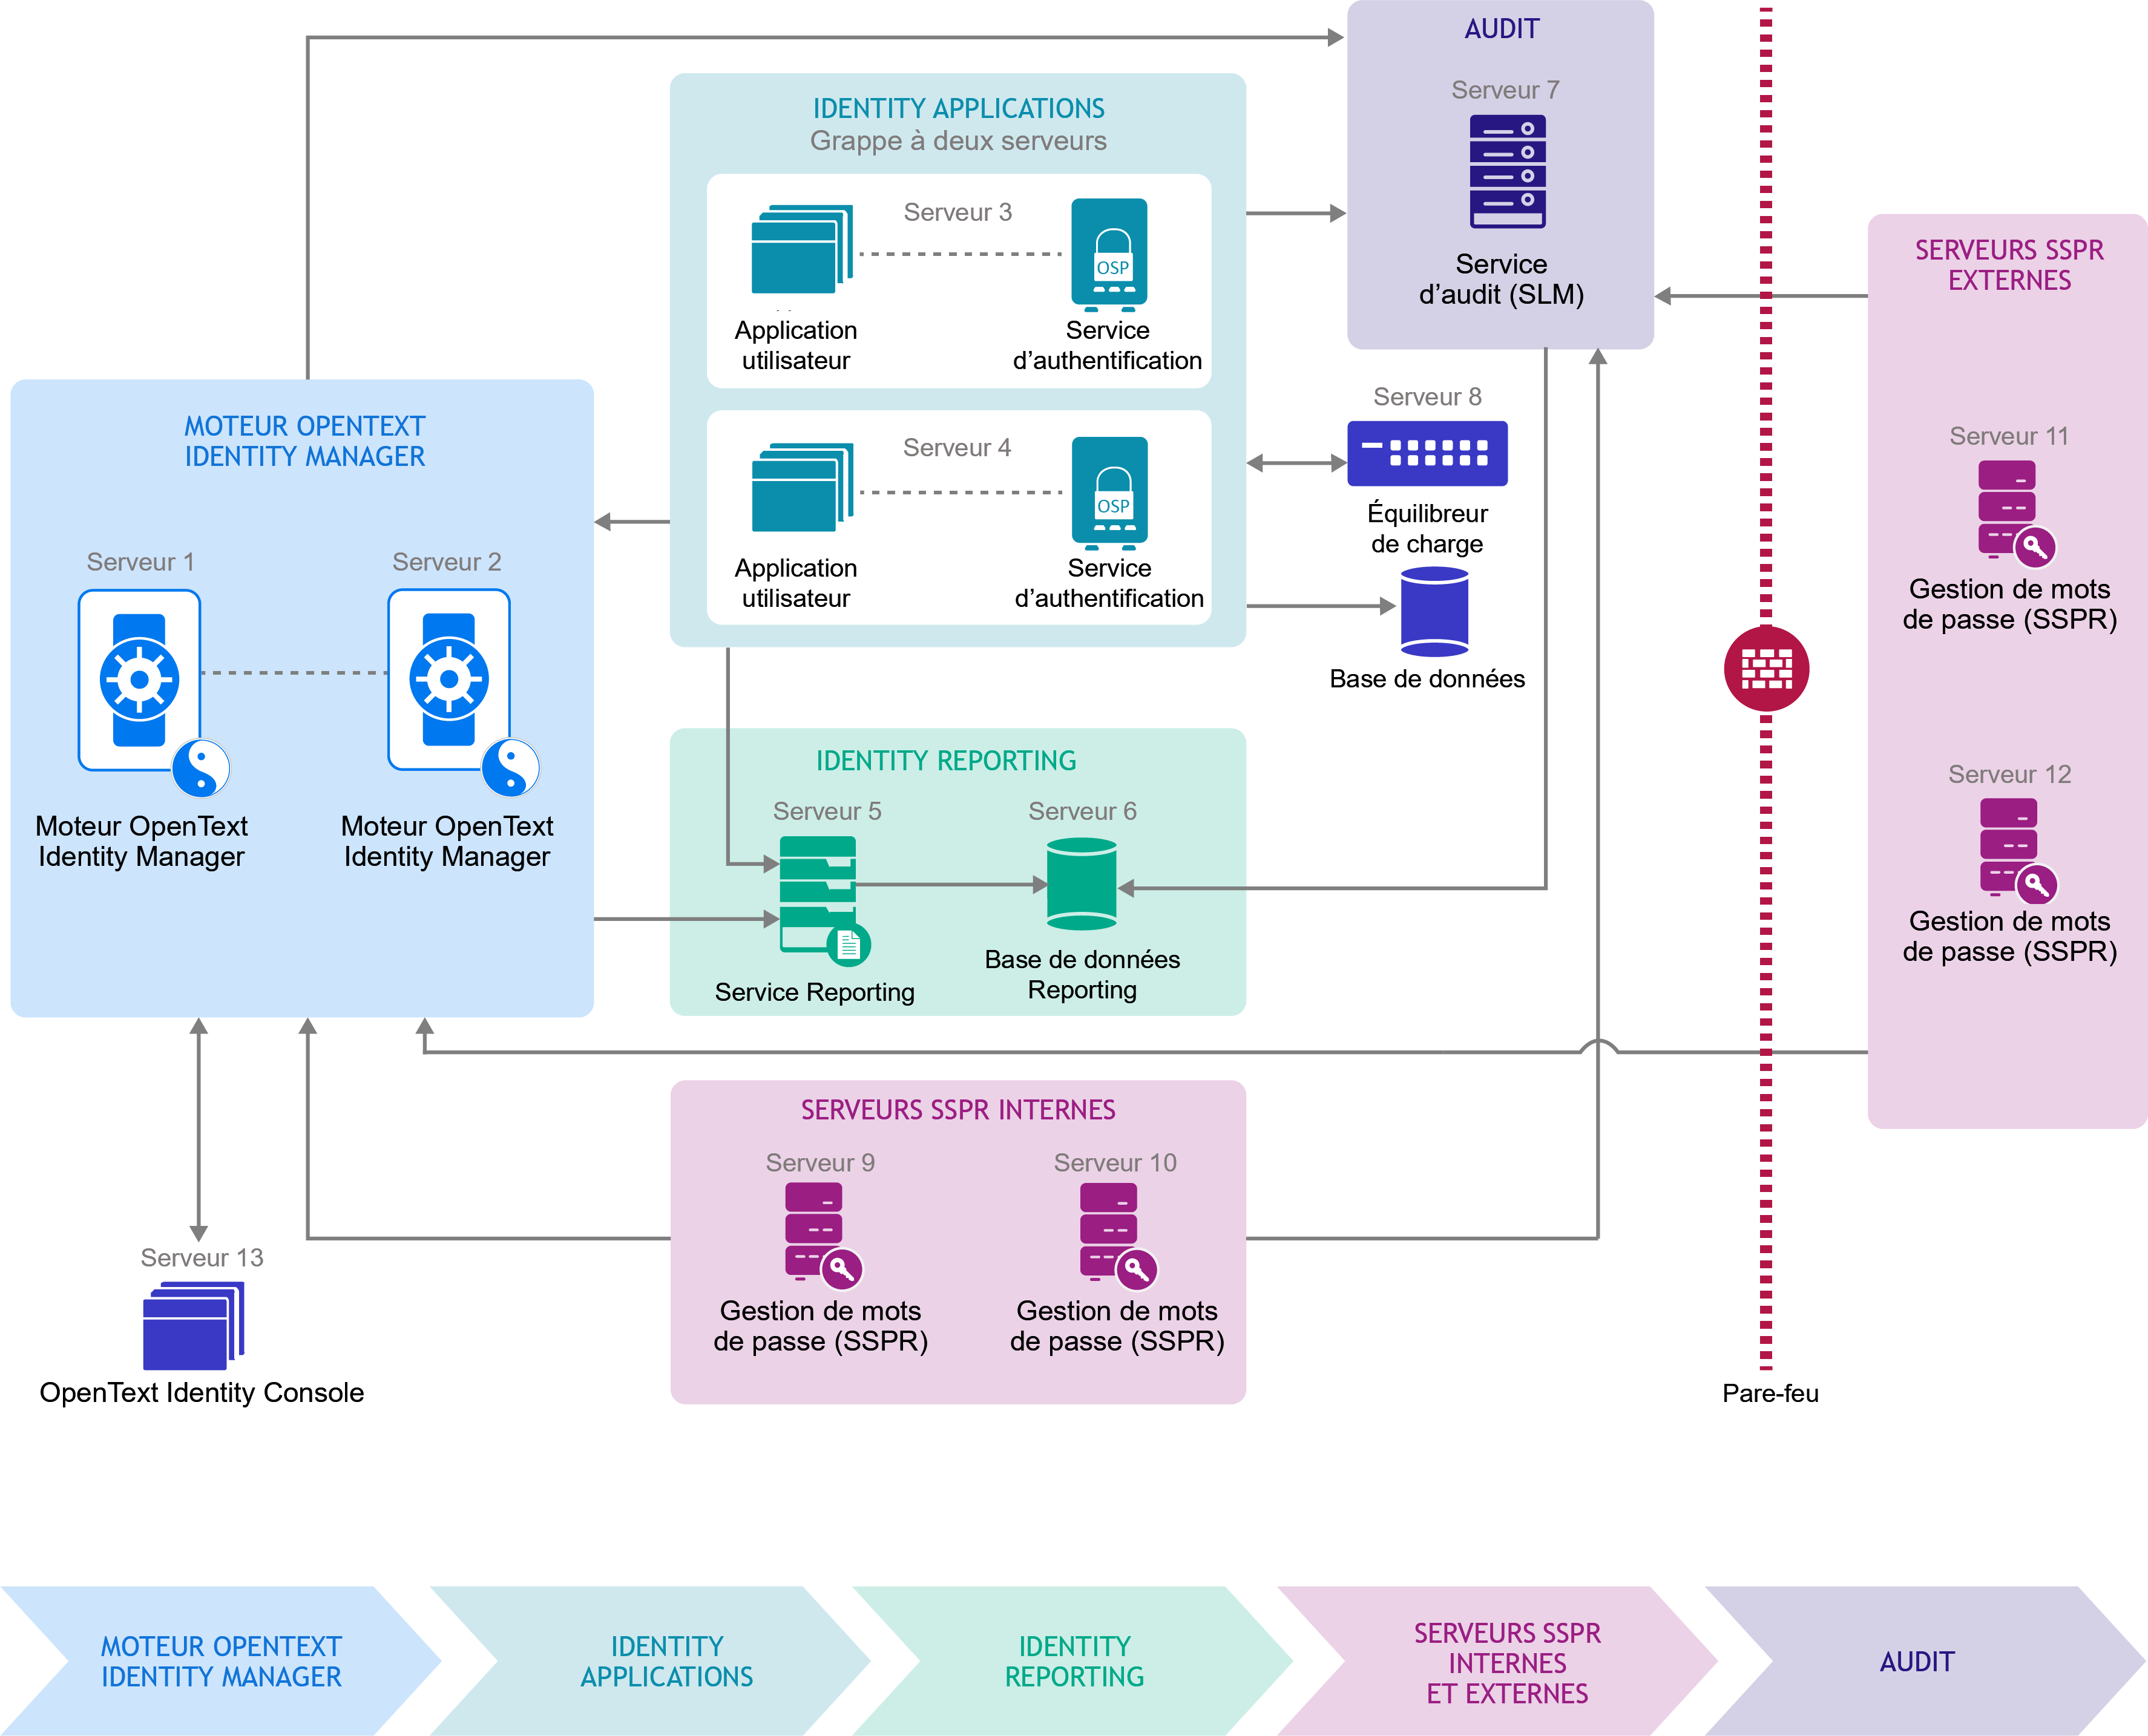
La Figure 1-4 représente une topologie de déploiement de haut niveau d'une installation OpenText Identity Manager Advanced Edition.
Figure 1-4 Exemple de déploiement Advanced Edition
-
Les composants du serveur OpenText Identity Manager, son dépôt sous-jacent (coffre-fort d'identité) et ses composants Web (Identity Applications et Identity Reporting) sont installés dans la zone intranet. L'équilibreur de charge achemine ensuite le trafic vers les composants Identity Applications. Ce déploiement offre une sécurité accrue, car ces composants sont séparés du trafic Internet par des pare-feu.
-
Les composants du serveur OpenText Identity Manager sont configurés pour utiliser une configuration à deux serveurs (primaire/secondaire). Une adresse IP logique virtuelle est active sur le serveur primaire, qui fait office de nœud principal (actif), et un autre serveur agit comme nœud secondaire. Si le serveur primaire échoue, l'adresse IP logique est déplacée vers le serveur secondaire. Tous les processus sont ensuite démarrés sur le serveur secondaire. Les processus d'application accédant au serveur secondaire peuvent subir une perte temporaire de service lorsque l'adresse IP logique est déplacée et que tous les autres processus sont démarrés. Tous les composants utilisent le même serveur de coffre-fort d'identité à tout moment.
-
Les services SSPR sont disponibles à l'intérieur et à l'extérieur du pare-feu pour répondre aux besoins de gestion des mots de passe des utilisateurs locaux et mobiles de l'organisation. Les services installés à l'intérieur du pare-feu traitent les besoins de gestion des mots de passe locaux. En cas de mot de passe oublié, les collaborateurs en déplacement ne peuvent pas accéder au VPN, ce qui les empêche d'accéder aux services SSPR internes. Ils peuvent accéder directement aux services SSPR placés à l'extérieur du pare-feu pour gérer leurs mots de passe.
-
L'application utilisateur et le service d'authentification (OSP) sont déployés dans une grappe pour soutenir le processus de basculement pour Identity Applications. Les nœuds de grappe sont attachés à la même base de données d'Identity Applications qui est installée sur un ordinateur séparé. Ce déploiement vous permet d'ajouter d'autres nœuds à la grappe. La configuration de la grappe est immédiatement envoyée aux nœuds ajoutés récemment. L'équilibreur de charge fait généralement partie de la grappe. Il comprend la configuration de la grappe, ainsi que les stratégies de basculement. Dans cette configuration, un seul nœud de grappe est actif à un moment donné, les autres nœuds étant en mode passif ou en veille. Si un nœud échoue, l'équilibreur de charge redirige les requêtes adressées à ce nœud vers les nœuds survivants dans la grappe. Étant donné que cette installation est une solution haute disponibilité, elle offre une protection contre les défaillances matérielles et logicielles locales, en utilisant une grappe matérielle à deux nœuds afin d'atteindre une haute disponibilité pour les composants Identity Applications.
OpenText a testé cette configuration et la recommande.
REMARQUE :OpenText Identity Manager ne prend pas en charge la mise en grappe des composants Identity Reporting.
1.7.2 Exemple de déploiement Standard Edition
Dans les déploiements de production, les stratégies de sécurité peuvent spécifier de ne pas exposer au réseau public le service d'authentification qui fournit des fonctionnalités avancées d'authentification et de protection de votre environnement. La Figure 1-5 représente une topologie de déploiement de haut niveau d'une installation OpenText Identity Manager Standard Edition.
Figure 1-5 Exemple de déploiement Standard Edition

-
Les composants du serveur OpenText , son dépôt sous-jacent (coffre-fort d'identité) et ses composants Identity Reporting sont installés dans la zone intranet. Le trafic Web Internet est acheminé vers les composants Identity Reporting via les serveurs Web qui sont installés derrière le pare-feu pour une protection renforcée. Ce déploiement offre une sécurité accrue, car ces composants sont séparés du trafic Internet par des pare-feu.
-
Les composants du serveur OpenText Identity Manager sont configurés pour utiliser une configuration à deux serveurs (primaire/secondaire). Une adresse IP logique virtuelle est active sur le serveur primaire, qui fait office de noeud actif, tandis qu'un autre serveur agit comme noeud secondaire. Si le serveur primaire échoue, l'adresse IP logique est déplacée vers le serveur secondaire. Tous les processus sont ensuite démarrés sur le serveur secondaire. Les processus d'application accédant au serveur secondaire peuvent subir une perte temporaire de service lorsque l'adresse IP logique est déplacée et que tous les autres processus sont démarrés. Tous les composants utilisent le même serveur de coffre-fort d'identité à tout moment.
-
Les services SSPR sont disponibles à l'intérieur et à l'extérieur du pare-feu pour répondre aux besoins de gestion des mots de passe des utilisateurs locaux et mobiles de l'organisation. Les services installés à l'intérieur du pare-feu traitent les besoins de gestion des mots de passe locaux. En cas de mot de passe oublié, les collaborateurs en déplacement ne peuvent pas accéder au VPN, ce qui les empêche d'accéder aux services SSPR internes. Ils peuvent accéder directement aux services SSPR placés à l'extérieur du pare-feu pour gérer leurs mots de passe.
OpenText a testé cette configuration et la recommande.
REMARQUE :OpenText Identity Manager ne prend pas en charge la mise en grappe des composants Identity Reporting.