1.1 Facilité de gestion grâce à OpenText Identity Console
OpenText eDirectory garantit une gestion facile, souple et efficace des ressources réseau. Il joue également le rôle de référentiel d'informations utilisateur pour les applications de groupware et les autres applications. Ces applications peuvent accéder à votre Annuaire via le protocole LDAP (Lightweight Directory Access Protocol) standard.
OpenText eDirectory est doté de fonctionnalités visant à en faciliter la gestion, et comprenant entre autres une structure d'arborescence puissante, un utilitaire de gestion intégré et un système unique de connexion et d'authentification.
OpenText Identity Console permet de gérer le répertoire et les utilisateurs, ainsi que les droits d'accès et les ressources réseau qui figurent dans l'annuaire, depuis un navigateur Web et tout un éventail d'appareils de poche. Grâce à OpenText Identity Console, vous accédez aux tâches élémentaires de gestion d'annuaire, ainsi qu'aux utilitaires de gestion OpenText eDirectory que vous deviez auparavant exécuter sur le serveur OpenText eDirectory, tels que DSRepair, DSMerge et l'utilitaire de sauvegarde et de restauration.
Pour plus d'informations, consultez le Guide d'administration d'OpenText™ Identity Console.
1.1.1 Arborescence élaborée
NetIQ OpenText eDirectory organise les objets dans une arborescence au sommet de laquelle se trouve l'objet Arborescence, qui porte le nom de l'arborescence.
Que les serveurs OpenText eDirectory soient exécutés sous Linux ou Windows, toutes les ressources peuvent être hébergées dans la même arborescence. Vous n'avez pas besoin d'accéder à un serveur ou à un domaine spécifique pour créer des objets, octroyer des droits, modifier les mots de passe ou gérer les applications.
La structure hiérarchique de l'arborescence vous permet de bénéficier d'une grande souplesse et d'une grande liberté en matière de gestion. Ces avantages résultent principalement des deux fonctionnalités suivantes :
Objets Conteneur
Les objets Conteneur vous permettent de gérer les autres objets par groupes, et non plus séparément. Trois classes courantes sont disponibles pour les objets Conteneur, comme le montre la Figure 1-2 :
Figure 1-2 Classes courantes d'objets Conteneur
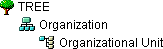
 L'objet Arborescence est l'objet Conteneur situé au sommet de l'arborescence. Il contient en général l'objet Organisation de votre entreprise.
 Organisation est en principe la première classe de conteneurs sous l'objet Arborescence. L'objet Organisation porte généralement le nom de votre entreprise. La gestion des petites entreprises est simplifiée car tous les autres objets dépendent directement de l'objet Organisation.
 Des objets Unité organisationnelle peuvent être créés sous l'objet Organisation pour représenter différentes zones géographiques, différents sites du réseau ou des services spécifiques. Vous pouvez également créer des objets Unité organisationnelle dans des objets de ce même type pour subdiviser encore l'arborescence.
Pays et Lieu sont des classes d'objets Conteneur utilisées en principe uniquement sur les réseaux multinationaux.
 L'objet Domaine peut être créé sous l'objet Arborescence ou sous les objets Organisation, Unité organisationnelle, Pays et Lieu.
Vous pouvez effectuer une tâche sur l'objet Conteneur et l'appliquer à tous les objets de ce conteneur. Supposons que vous souhaitiez accorder à une utilisatrice nommée Amy le contrôle de gestion complet sur tous les objets du conteneur de facturation qui contient l'application de base de données, le groupe de comptables, l'imprimante laser et les utilisateurs Amy, Bill et Bob.
Pour ce faire, accédez à la Vue de l'arborescence sur la page d'accueil d'OpenText Identity Console et sélectionnez l'arborescence parente de l'objet dans le volet de gauche. Dans le volet de droite, sélectionnez , puis cliquez sur et sur . Cliquez sur et ajoutez Amy comme ayant droit. Cliquez ensuite sur et sélectionnez les droits que vous souhaitez accorder à Amy. Amy dispose désormais de droits de gestion sur l'application de base de données, le groupe de comptables, l'imprimante laser et les utilisateurs Bill et Bob, en plus d'elle-même.
Héritage
L'autre particularité d'OpenText eDirectory est l'héritage. Le terme « héritage » signifie que des droits sont transmis de manière descendante à tous les conteneurs de l'arborescence. Ainsi, vous pouvez accorder des droits en procédant à très peu d'assignations. Supposez, par exemple, que vous souhaitiez concéder des droits de gestion aux objets illustrés dans la Figure 1-3.
Figure 1-3 Exemples d'objets OpenText eDirectory
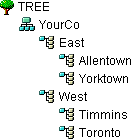
Vous pouvez alors effectuer l'une des assignations suivantes :
-
Si vous accordez à un utilisateur des droits sur Allentown, l'utilisateur peut uniquement gérer les objets du conteneur Allentown.
-
Si vous accordez à un utilisateur des droits sur Est, cet utilisateur peut alors gérer les objets situés dans les conteneurs East, Allentown et Yorktown.
-
Si vous accordez à un utilisateur des droits sur YourCo, cet utilisateur peut gérer les objets qui figurent dans tous les conteneurs illustrés.
Pour plus d'informations sur l'assignation de droits, reportez-vous à la section Droits OpenText eDirectory.