16.2 Configuration de SuiteB sur des serveurs existants
Pour activer SuiteB sur les serveurs présents dans votre arborescence OpenText eDirectory, procédez comme suit :
-
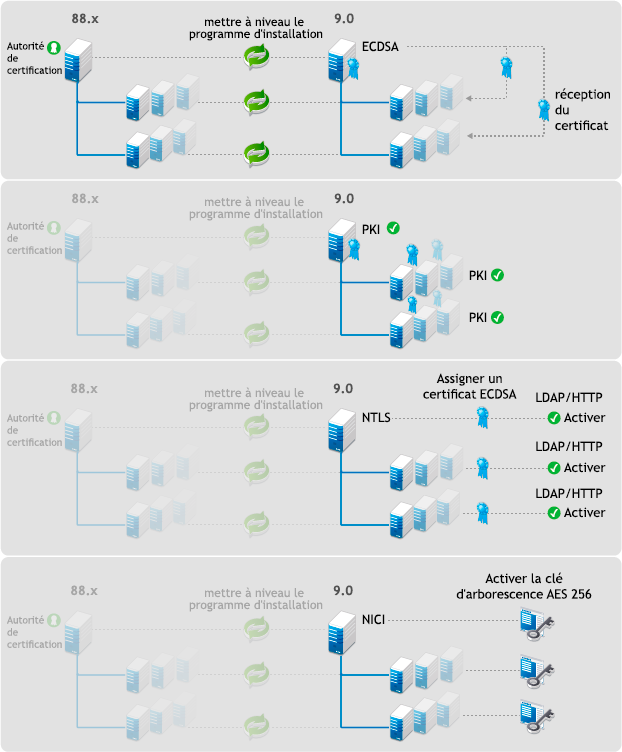
Mettez à niveau le serveur qui agit en tant qu'autorité de certification (CA) vers OpenText eDirectory 9.3.
Lorsque le serveur d'autorité de certification est mis à niveau, il crée le certificat CA auto-signé ECDSA. Lorsque les autres serveurs sont mis à niveau vers OpenText eDirectory 9.3, la nouvelle autorité de certification émet des certificats ECDSA pour ces serveurs.
-
Mettez à niveau les serveurs de votre choix de l'arborescence vers OpenText eDirectory 9.3.
Le processus de mise à niveau génère des certificats ECDSA pour les serveurs mis à niveau. Vous devez utiliser ces certificats pour activer les interfaces de pile de protocoles LDAP et HTTP en mode SuiteB. Pour plus d'informations, reportez-vous à la section Configuration des services LDAP et HTTP pour qu'ils utilisent les certificats ECDSA et les Ciphers SuiteB.
-
Créez une clé SDI AES 256 bits. Pour plus d'informations, reportez-vous à la section Création d'une clé SDI AES 256 bits.
-
Rechiffrez les données avec la clé SDI NICI AES 256 bits. Pour plus d'informations, reportez-vous à la section Création d'une clé SDI AES 256 bits.
-
Configurez l'authentification en arrière-plan. Pour plus d'informations, reportez-vous à la section Activation de l'authentification EBA (Enhanced Background Authentication).
La Figure 16-2 montre la série d'opérations à effectuer pour activer SuiteB lors de la mise à niveau d'OpenText eDirectory.
Figure 16-2 Activation de SuiteB lorsqu'OpenText eDirectory est mis à niveau