4.2 Procédure de déploiement
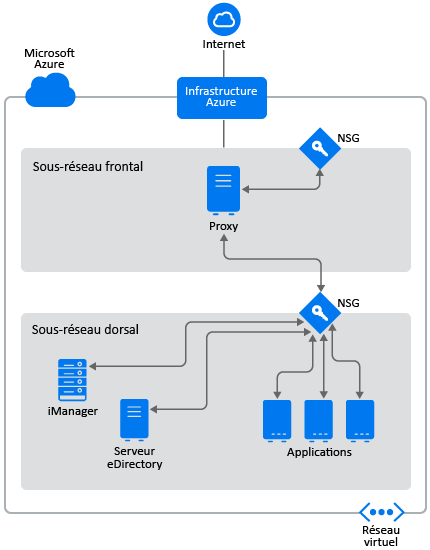
eDirectory ne doit être déployé que dans un sous-réseau dorsal du service Réseau virtuel Azure. La Figure 4-1 illustre un exemple de déploiement utilisé dans les sections suivantes.
Figure 4-1 Déploiement d'eDirectory dans Azure
REMARQUE :
-
Un proxy est un hôte bastion du sous-réseau frontal auquel l'administrateur se connecte à l'aide de SSH et se connecte aux autres instances du sous-réseau dorsal à l'aide du réacheminement de l'agent SSH.
-
Les applications qui ont besoin d'accéder à eDirectory doivent être déployées dans le sous-réseau dorsal. Si ces applications doivent être accessibles à partir d'Internet, configurez un équilibreur de charge Azure dans le sous-réseau frontal pour activer l'accès. Pour plus d'informations, reportez-vous à la section Créer un équilibreur de charge de base public.
La procédure de déploiement comporte les étapes suivantes :
4.2.1 Préparation des services Azure
Cette section décrit les étapes générales à suivre pour créer les services Azure à utiliser avec eDirectory, notamment la création de groupes de ressources, de réseaux virtuels (VNet) et de sous-réseaux.
IMPORTANT :lors de la création de services (réseau virtuel, groupes de sécurité, machines virtuelles, etc.), veillez à spécifier la même valeur d'emplacement.
Création de groupes de ressources
Un groupe de ressources est un conteneur qui renferme des ressources associées pour une solution Azure. Le groupe de ressources peut comprendre toutes les ressources de la solution ou uniquement celles que vous voulez gérer en tant que groupe. Par exemple, lors du déploiement d'eDirectory sur Azure, les groupes de ressources doivent contenir des machines virtuelles, un réseau virtuel, des groupes de sécurité d'application, des groupes de sécurité réseau, une adresse IP publique, une interface réseau et des disques. Pour plus d'informations sur la création d'un groupe de ressources, reportez-vous à l'article Gérer des ressources Azure à l'aide du portail Azure.
REMARQUE :les administrateurs peuvent ne pas tous être autorisés à créer un groupe de ressources.
Création d'un réseau virtuel
Le service Réseau virtuel Azure permet à de nombreux types de ressources Azure, comme les machines virtuelles (VM) Azure, de communiquer en toute sécurité entre eux, avec Internet et avec les réseaux locaux. Pour plus d'informations, reportez-vous à l'article Présentation du réseau virtuel Azure.
Dans le cadre de la création d'un réseau virtuel, un sous-réseau est créé par défaut. Si vous souhaitez créer plusieurs sous-réseaux, accédez au nouveau Réseau virtuel > Sous-réseau > Ajouter un sous-réseau.
4.2.2 Configuration de groupes de sécurité d'application (ASG)
Grâce aux groupes de sécurité d'application, vous pouvez configurer la sécurité réseau en tant qu'extension naturelle de la structure d'une application. Vous pouvez également regrouper des machines virtuelles et définir des stratégies de sécurité réseau en fonction de ces groupes. Pour plus d'informations, reportez-vous à la section Groupes de sécurité d'application.
Avant de configurer les groupes de sécurité réseau, vous devez créer les groupes de sécurité d'application suivants :
Tableau 4-1 Groupes de sécurité d'application
|
Nom |
Description |
|---|---|
|
SSH_Proxy |
Contient l'interface réseau de la machine virtuelle sur laquelle SSH_Proxy sera configuré. |
|
eDirectory |
Contient l'interface réseau de toutes les machines virtuelles sur lesquelles eDirectory sera configuré. |
|
eDirectory_CA |
Contient l'interface réseau de la machine virtuelle sur laquelle le serveur eDirectory qui héberge l'autorité de certification de l'arborescence sera configuré. |
|
iManager |
Contient l'interface réseau de la machine virtuelle sur laquelle iManager sera configuré. |
4.2.3 Configuration de groupes de sécurité réseau (NSG) pour les sous-réseaux
Vous pouvez filtrer le trafic réseau entrant et sortant pour un sous-réseau à l'aide d'un groupe de sécurité réseau (NSG). Les NSG contiennent des règles de sécurité qui filtrent le trafic réseau par adresse IP, port et protocole.
Cette section décrit les règles qui permettent de créer un NSG pour le sous-réseau frontal. Configurez les règles suivantes sur les règles de sécurité par défaut :
-
Règles entrantes :
Tableau 4-2 Règles entrantes pour le sous-réseau frontal
Priorité
Nom
Plage de ports
Source
Destination
Opération
Description
100
SSH
TCP 22
N'importe laquelle
SSH_Proxy (ASG)
ALLOW
Autorise la connexion SSH au serveur proxy à partir d'Internet.
110
Allow Subnet Traffic (Autoriser le trafic de sous-réseau)
N'importe laquelle
Tout
Sous-réseau frontal
ALLOW
(Conditionnel) Autorise tout le trafic intra-sous-réseau.
REMARQUE :Ne définissez cette règle que si d'autres machines virtuelles du sous-réseau frontal doivent communiquer entre eux.
120
All Traffic (Tout le trafic)
Toutes
Tout
Tout
DENY
Refuse tout le trafic entrant qui n'est pas géré par une règle précédente.
Cette section décrit les règles qui permettent de créer des NSG dans le sous-réseau dorsal. Configurez les règles suivantes pour les groupes de sécurité réseau :
-
Règles entrantes :
Tableau 4-3 Règles entrantes pour le sous-réseau dorsal
Priorité
Nom
Plage de ports
Source
Destination
Opération
Description
100
SSH
TCP 22
Proxy (ASG)
Sous-réseau dorsal
ALLOW
Autorise le trafic SSH entrant depuis le proxy SSH.
110
iManager
TCP 8443
Proxy (ASG)
iManager (ASG)
ALLOW
Autorise le trafic HTTPS pour l'accès à iManager à partir d'un proxy SSH.
120
HTTP CRL
TCP 8028
Réseau virtuel
eDirectory_CA (ASG)
ALLOW
Nécessaire pour accéder à la liste de révocation de certificats (CRL) de l'arborescence eDirectory à partir du réseau virtuel lorsque des services du réseau virtuel sont configurés avec des certificats émis par l'autorité de certification de l'arborescence.
130
Allow Subnet Traffic (Autoriser le trafic de sous-réseau)
N'importe laquelle
Sous-réseau dorsal
Sous-réseau dorsal
ALLOW
Autorise tout le trafic intra-sous-réseau.
140
All Traffic (Tout le trafic)
Toutes
Tout
Tout
DENY
Refuse tout le trafic entrant.
4.2.4 Configuration de groupes de sécurité réseau pour une machine virtuelle
Un groupe de sécurité est un ensemble de règles de pare-feu virtuel qui peuvent être assignées à une ou plusieurs machines virtuelles du réseau virtuel.
Par défaut, un nouveau groupe de sécurité autorise uniquement le trafic entrant sur le port 22, ce qui ne vous permet de vous connecter à l'instance qu'à l'aide de SSH.
Pour plus d'informations, reportez-vous à l'article Groupes de sécurité.
Pour déployer eDirectory dans Azure, créez les groupes de sécurité réseau suivants : eDirectory_NSG_1, eDirectory_NSG_2 et iManager_NSG. Créez ces groupes de sécurité à l'aide des règles de port suivantes sur les règles de sécurité par défaut :
-
eDirectory_NSG_1 : ce groupe NSG doit être associé à la machine virtuelle qui héberge l'autorité de certification de l'arborescence eDirectory.
Priorité
Nom
Plage de ports
Source
Destination
Opération
Description
100
SSH
TCP 22
SSH Proxy (ASG)
eDirectory (ASG)
ALLOW
Autorise le trafic SSH depuis le proxy SSH.
110
NCP
TCP 524
Sous-réseau dorsal
eDirectory (ASG)
ALLOW
Autorise le trafic NCP pour eDirectory dans le sous-réseau dorsal.
120
HTTP CRL
TCP 8028
Réseau virtuel
eDirectory_CA (ASG)
ALLOW
Nécessaire pour accéder à la liste de révocation de certificats (CRL) de l'arborescence eDirectory à partir du réseau virtuel lorsque des services du réseau virtuel sont configurés avec des certificats émis par l'autorité de certification de l'arborescence.
130
LDAPS
TCP 636
Sous-réseau dorsal
eDirectory (ASG)
ALLOW
Autorise le trafic LDAP sécurisé dans le sous-réseau dorsal.
140
SLP
N'importe laquelle (427)
Sous-réseau dorsal
eDirectory (ASG)
ALLOW
Autorise le trafic SLP dans le sous-réseau dorsal.
150
All Traffic (Tout le trafic)
Toutes
Tout
Tout
DENY
Refuse tout le trafic entrant.
REMARQUE :les serveurs eDirectory ne doivent pas être configurés pour écouter le port LDAP 389 et l'accès au port 389 ne doit pas être autorisé dans le groupe de sécurité assigné à eDirectory. En outre, l'accès au port HTTP doit uniquement être autorisé dans le groupe de sécurité assigné au serveur eDirectory qui héberge l'autorité de certification de l'arborescence.
-
eDirectory_NSG_2 : ce groupe NSG doit être associé à toutes les machines virtuelles qui hébergent des serveurs eDirectory autres que l'autorité de certification de l'arborescence eDirectory.
Priorité
Nom
Plage de ports
Source
Destination
Opération
Description
100
SSH
TCP 22
SSH Proxy (ASG)
eDirectory (ASG)
ALLOW
Autorise le trafic SSH depuis le proxy SSH.
110
NCP
TCP 524
Sous-réseau dorsal
eDirectory (ASG)
ALLOW
Autorise le trafic NCP pour eDirectory dans le sous-réseau dorsal.
120
LDAPS
TCP 636
Sous-réseau dorsal
eDirectory (ASG)
ALLOW
Autorise le trafic LDAP sécurisé dans le sous-réseau dorsal.
130
SLP
N'importe laquelle (427)
Sous-réseau dorsal
eDirectory (ASG)
ALLOW
Autorise le trafic SLP dans le sous-réseau dorsal.
140
All Traffic (Tout le trafic)
Toutes
Tout
Tout
DENY
Refuse tout le trafic entrant.
-
iManager_NSG : ce groupe NSG doit être associé à la machine virtuelle qui héberge iManager. Les règles NSG suivantes autorisent l'accès au serveur iManager à partir du serveur proxy uniquement.
Priorité
Nom
Plage de ports
Source
Destination
Opération
Description
100
SSH
TCP 22
SSH Proxy (ASG)
iManager (ASG)
ALLOW
Autorise le trafic SSH depuis le proxy.
110
HTTPS
TCP 8443
SSH Proxy (ASG)
iManager (ASG)
ALLOW
Autorise le trafic HTTP sécurisé pour l'accès à iManager à partir du proxy.
120
All Traffic (Tout le trafic)
Toutes
Tout
Tout
DENY
Refuse tout le trafic entrant.
4.2.5 Création d'une paire de clés SSH
Vous devez créer une paire de clés SSH avant de configurer les machines virtuelles Azure. Pour créer une paire de clés, procédez comme suit :
-
Créez une paire de clés SSH RSA 4 096 bits sur le client à l'aide de la commande suivante :
ssh-keygen -t rsa -b 4096
ssh-keygen place la nouvelle clé publique dans ~/.ssh/id_rsa.pub.
-
Fournissez la clé publique SSH ci-dessus à votre compte Azure. Pour plus d'informations, reportez-vous à la section Fournir une clé publique SSH.
IMPORTANT :vous pouvez vous connecter à vos machines virtuelles et les gérer uniquement à l'aide de la clé privée SSH. Par conséquent, veillez à ne pas perdre la clé privée SSH.
4.2.6 Création et déploiement de machines virtuelles
Créez et lancez vos machines virtuelles (VM) sur l'une des plates-formes prises en charge. Pour plus d'informations sur la création et sur le lancement de machines virtuelles, reportez-vous à la section Créer et lancer votre machine virtuelle Linux. Dans le cadre de la création et du lancement des instances, vous devez également effectuer les étapes suivantes :
-
Associez eDirectory_NSG_1 aux machines virtuelles sur lesquelles le premier serveur eDirectory sera configuré, eDirectory_NSG_2 à la machine virtuelle sur laquelle tous les autres serveurs eDirectory seront configurés et iManager_NSG avec la machine virtuelle sur laquelle iManager sera configuré. Pour plus d'informations sur les groupes de sécurité, reportez-vous à la section Configuration de groupes de sécurité réseau pour une machine virtuelle.
-
Associez la clé publique créée à la section Création d'une paire de clés SSH à vos instances.
REMARQUE :lorsque plusieurs zones de disponibilité sont disponibles pour l'emplacement Azure sélectionné, les serveurs de répliques ne doivent pas être déployés dans la même zone de disponibilité que le serveur eDirectory maître.
4.2.7 Configuration d'un disque de données pour le stockage des données eDirectory
La configuration d'un disque de données est nécessaire pour éviter la perte des données et de la configuration d'eDirectory en cas de crash de la machine virtuelle Azure. Pour plus d'informations sur la récupération des données et de la configuration d'eDirectory, reportez-vous à la section Reprise après sinistre. Une fois la machine virtuelle créée, procédez comme suit pour préparer la machine virtuelle pour le déploiement d'eDirectory :
-
Créez et attachez un disque de données. Pour cela, suivez la procédure décrite dans l'article Utiliser le portail pour attacher un disque de données à une machine virtuelle Linux.
-
Connectez-vous à la machine virtuelle, formatez le disque de données avec le système de fichiers ext4, puis montez ce disque. Pour plus d'informations sur le formatage et sur le montage du disque de données, reportez-vous à la section Se connecter à la machine virtuelle Linux afin de monter le nouveau disque.
-
Effectuez un montage de liaison des répertoires du disque de données vers les répertoires de données eDirectory/NICI. Procédez comme suit en tant qu'utilisateur root pour effectuer le montage de liaison :
-
Créez le répertoire de données eDirectory à l'aide de la commande suivante :
mkdir <mount_point>/eDirectory_data
-
Créez le répertoire de données NICI à l'aide de la commande suivante :
mkdir <mount_point>/nici_data
-
Créez les répertoires de configuration NICI et eDirectory à l'aide de la commande suivante :
mkdir <mount_point>/eDirectory_nici_conf
-
Créez les répertoires nécessaires pour eDirectory à l'aide des commandes suivantes :
mkdir --parents /var/opt/novell/eDirectory
mkdir –-parents /var/opt/novell/nici
mkdir –-parents /etc/opt/novell/eDirectory
-
Pour effectuer le montage de liaison des répertoires, ajoutez les éléments suivants à /etc/fstab :
<mount_point>/eDirectory_data /var/opt/novell/eDirectory none defaults,bind 0 0
<mount_point>/nici_data /var/opt/novell/nici none defaults,bind 0 0
<mount_point>/eDirectory_nici_conf /etc/opt/novell/eDirectory none defaults,bind 0 0
REMARQUE :toutes les opérations dans la machine virtuelle doivent être effectuées en tant qu'utilisateur root.
-
4.2.8 Installation d'eDirectory et d'iManager
Conditions préalables
-
Veillez à respecter la configuration requise indiquée à la section Configuration système requise.
-
Créez des groupes de sécurité comme indiqué à la section Configuration de groupes de sécurité réseau pour une machine virtuelle.
-
La machine virtuelle proxy doit être un serveur renforcé et sécurisé. La clé privée SSH requise pour accéder aux machines virtuelles du sous-réseau dorsal et à la machine virtuelle proxy ne doit pas être stockée sur le réseau virtuel, mais uniquement sur le client. Choisissez une taille de machine virtuelle dont les performances et la mémoire sont adaptées à cette instance.
-
Créez une interface réseau supplémentaire pour la machine virtuelle proxy et assignez une adresse IP publique statique à cette interface.
-
Configurez le serveur VNC dans la machine virtuelle proxy. Le serveur VNC doit être renforcé par un mot de passe fort adapté. Connectez-vous au serveur VNC via un tunnel SSH afin de permettre des communications sécurisées. Le serveur VNC doit être configuré pour écouter uniquement les connexions depuis l'hôte local. Désactivez le verrouillage de l'écran pour éviter le verrouillage de la session. Après avoir utilisé le serveur VNC, mettez fin à la session.
-
Mettez à jour manuellement le fichier /etc/hosts des machines virtuelles avec l'entrée IP-Address Full-Qualified-Hostname Short-Hostname. Cette mise à jour permet de contourner la limitation liée à Azure pour effectuer une recherche DNS inverse.
-
Connectez-vous à la machine virtuelle du sous-réseau dorsal sur laquelle eDirectory/iManager sera configuré à l'aide du proxy SSH :
ssh -i edir_key.pem -A -J azureuser@<ssh_proxy_ip> azureuser@<instance_private_ip>
REMARQUE :
-
Dans les exemples de commandes ci-dessus, edir_key.pem correspond à un exemple de nom de fichier contenant la clé de serveur.
-
Vous pouvez également ajouter le fichier d'identité dans l'agent à l'aide de la commande SSH-Add pour éviter d'utiliser le fichier d'identité à chaque connexion.
Pour afficher l'adresse IP privée d'une machine virtuelle, cliquez sur Instances > [instance] > Description.
-
-
Configurez un serveur Agent Annuaire (DA) SLP dans une machine virtuelle du sous-réseau dorsal. Ouvrez le port 427 dans la règle entrante du groupe NSG pour la machine virtuelle sur laquelle le DA SLP est déployé. Activez l'opération DA en éditant le fichier slp.conf. Pour plus d'informations, reportez-vous à la section Configuration de OpenSLP pour eDirectory du guide d'administration de NetIQ eDirectory.
Procédure d'installation et de configuration
Cette section fournit les instructions détaillées à suivre pour installer et configurer eDirectory et iManager dans un environnement Azure. Une fois eDirectory installé, assurez-vous que les conditions suivantes sont respectées :
-
EBA est activé.
-
SNMP est désactivé.
-
eDirectory n'écoute pas le port 389.
-
Les services LDAP et HTTP sont configurés pour utiliser les certificats ECDSA uniquement.
-
L'accès au port SSH des machines virtuelles Azure du sous-réseau dorsal doit être désactivé lorsqu'il n'est pas utilisé.
-
Désactivez les modules iMonitor, eMBox et DHost afin de renforcer la sécurité. Une fois qu'ils sont désactivés, toutes les activités impliquant ces modules doivent être effectuées à l'aide des utilitaires NDS uniquement.
Installation et configuration d'eDirectory
-
Copiez le fichier eDirectory_<version>_Linux_x86_64.tar.gz à l'aide de Secure Copy (scp) vers la machine virtuelle du sous-réseau dorsal sur laquelle eDirectory sera configuré à l'aide du proxy SSH :
scp -i <keyname> -o ProxyJump=vm-user@<ssh_proxy_ip> eDirectory_<version>_Linux_x86_64.tar.gz vm-user@<instance_ip>:/<directory> -
Installez eDirectory. Pour plus d'informations, reportez-vous à la section Exécution de l'utilitaire nds-install pour installer des composants eDirectory.
-
Configurez eDirectory. Pour plus d'informations, reportez-vous à la section Exécution de l'utilitaire ndsconfig pour ajouter ou supprimer le serveur de répliques eDirectory. Voici un exemple de commande qui permet d'installer et de configurer eDirectory :
ndsconfig new [-t <tree_name>] [-n <server context>] -a <admin FDN> [-w <admin password>] -P ldaps://<instance_ip> --configure-eba-now yes -
Installez openslp-server, puis démarrez le service SLPD.
Installation et configuration d'iManager
Grâce à la console d'administration d'iManager, vous pouvez gérer les opérations eDirectory dans votre environnement Azure. iManager doit être installé sur votre machine virtuelle Azure après l'installation d'eDirectory.
-
Copiez le fichier iMan_<version>_linux_x86_64.tgz à l'aide de Secure Copy (scp) vers l'instance du sous-réseau dorsal sur laquelle iManager sera configuré à l'aide du proxy SSH :
scp -i <keyname> -o ProxyJump=vm-user@<ssh_proxy_ip> iMan_<version>_linux_x86_64.tgz vm-user@<instance_ip>:/<directory> -
Installez et configurez iManager. Pour plus d'informations, reportez-vous à la section Installation d'iManager Server sous Linux. Avant d'installer iManager, reportez-vous à la section Configuration système requise dans le guide d'installation d'iManager.
-
Téléchargez le certificat de l'autorité de certification EBA sur la machine virtuelle sur laquelle iManager est exécuté. Pour plus d'informations, reportez-vous à la section Gestion de l'autorité de certification EBA à l'aide d'iManager dans le guide d'administration de NetIQ eDirectory.
-
Remplacez les certificats auto-signés dans la machine virtuelle exécutant iManager par des certificats signés par une autorité de certification. Pour plus d'informations, reportez-vous à la section Remplacement des certificats auto-signés temporaires pour iManager.
REMARQUE :veillez à configurer le serveur iManager pour qu'il n'utilise que des certificats ECDSA. Après avoir installé iManager, spécifiez un utilisateur autorisé ainsi que le nom de l'arborescence eDirectory appropriée que cet utilisateur va gérer.
Lancement d'iManager
Procédez comme suit pour lancer iManager :
-
Connectez-vous au serveur VNC exécuté sur l'hôte local de la machine virtuelle proxy via le tunnel SSH.
-
Installez et lancez un navigateur dans la même instance.
-
Lancez l'arborescence eDirectory et connectez-vous à l'aide de l'adresse IP ou du nom de l'arborescence.
Tâches de post-configuration
-
Pour vérifier si EBA est activé, reportez-vous à la section Affichage des informations relatives à l'authentification EBA dans le guide d'administration de NetIQ eDirectory.
-
Activez SuiteB dans Certificate Server. Pour plus d'informations, reportez-vous à la section Activation de SuiteB dans Certificate Server dans le guide d'administration de NetIQ eDirectory.
-
Configurez la clé d'arborescence AES 256 bits pour le premier serveur eDirectory. Pour plus d'informations, reportez-vous à la section Creating an AES 256-Bit Tree Key (Création d'une clé d'arborescence AES 256 bits) dans le document NICI Administration Guide (Guide d'administration de NICI).
-
Supprimez les points de distribution CRL sur le premier serveur eDirectory. L'accès LDAP non sécurisé sur le port 389 étant désactivé sur tous les serveurs eDirectory, la CRL pour l'autorité de certification de l'arborescence devrait être disponible au téléchargement par HTTP uniquement. Procédez comme suit pour supprimer les points de distribution CRL :
-
Connectez-vous à iManager en tant qu'administrateur.
-
Sélectionnez Rôles et tâches > NetIQ Certificate Server > Configure Certificate Authority (Configurer l'autorité de certification).
-
Cliquez sur CRL.
-
Cliquez sur One. Sélectionnez et supprimez tous les points de distribution CRL, à l'exception du point de distribution CRL HTTP (http://<IP_instance>:8028/crl/one.crl).
-
Cliquez sur Appliquer, puis sur Fermer.
-
Cliquez sur OneEC. Sélectionnez et supprimez tous les points de distribution CRL, à l'exception du point de distribution CRL HTTP (http://<IP_instance>:8028/crl/oneec.crl).
-
Cliquez sur Appliquer, puis sur OK.
-
-
Réparez les certificats par défaut du serveur à l'aide du plug-in iManager Certificate Server. Pour cela, procédez comme suit :
-
Connectez-vous à iManager en tant qu'administrateur.
-
Sélectionnez Rôles et tâches > NetIQ Certificate Server > Réparer les certificats par défaut.
-
Sélectionnez le ou les serveurs qui possèdent les certificats, puis cliquez sur Suivant.
-
Sélectionnez Tous les certificats par défaut sont écrasés, puis cliquez sur Suivant.
-
Examinez les tâches à effectuer, puis cliquez sur Terminer.
-
-
Configurez les services LDAP et HTTP pour qu'ils utilisent les certificats ECDSA et les Ciphers SuiteB. Pour plus d'informations, reportez-vous à la section Configuration des services LDAP et HTTP pour qu'ils utilisent les certificats ECDSA et les Ciphers SuiteB dans le guide d'administration de NetIQ eDirectory. Une fois l'opération terminée, redémarrez eDirectory.
-
Pour plus d'informations pour vérifier si le sous-agent SNMP est déchargé, reportez-vous à la section Chargement et déchargement du module serveur SNMP dans le guide d'administration de NetIQ eDirectory.
-
Assurez-vous qu'eDirectory n'écoute pas le port 389.
-
Désactivez iMonitor, eMBox, DHost et la pile HTTP.
-
Procédez comme suit pour désactiver iMonitor, eMBox et DHost sur le serveur eDirectory qui héberge l'autorité de certification de l'arborescence :
-
Éditez le fichier ndsmodules.conf en commentant hconserv, imon et embox.
-
Redémarrez eDirectory.
-
-
Procédez comme suit pour désactiver la pile HTTP dans les serveurs de répliques eDirectory :
-
Éditez le fichier ndsmodules.conf en commentant httpstk, hconserv, imon et embox.
-
Redémarrez eDirectory.
REMARQUE :httpstk doit être placé au-dessus de nds dans le fichier ndsmodules.conf avant les commentaires. Le module nds cesse alors d'activer la pile HTTP.
-
-
-
Configurez SLP pour forcer eDirectory à utiliser la monodiffusion comme méthode d'annonce. Éditez le fichier slp.conf en indiquant l'adresse IP du serveur DA dans le sous-réseau dorsal. Pour plus d'informations, reportez-vous à la section Paramètres de configuration du guide d'administration de NetIQ eDirectory.
REMARQUE :après avoir configuré toutes les machines virtuelles eDirectory et iManager, configurez les règles de sécurité du sous-réseau dorsal Azure pour interdire l'accès au port SSH et l'autoriser uniquement si nécessaire.
4.2.9 Déploiement des services d'audit
Vous pouvez déployer le service d'audit Common Event Format (CEF) sur Azure pour auditer divers événements eDirectory. Procédez comme suit pour déployer les services d'audit CEF :
-
Installez un serveur d'audit dans le réseau virtuel.
-
Configurez le serveur d'audit pour qu'il écoute un port.
REMARQUE :il est recommandé d'utiliser Sentinel comme serveur d'audit.
-
Créez une règle de groupe de sécurité réseau dans le sous-réseau frontal avec la configuration suivante et associez-la à la machine virtuelle sur laquelle le serveur d'audit s'exécute :
Nom
Port
Source
Destination
Description
Port du serveur d'audit
TCP (port du serveur d'audit)
Sous-réseau dorsal
IP du serveur d'audit
Autorise la réception des événements provenant des serveurs eDirectory.
-
Mettez à jour les éléments suivants dans le fichier /etc/opt/novell/eDirectory/conf/auditlogconfig.properties sur toutes les instances d'eDirectory :
log4j.appender.S.Host=<Auditing server ip>
log4j.appender.S.Port=<auditing server port>
-
Activez les événements CEF correspondants à partir d'iManager. Pour plus d'informations, reportez-vous à la section Configuration des événements CEF pour l'audit. Les événements activés sont transmis au serveur d'audit.
4.2.10 Reprise après sinistre
La reprise après sinistre est effectuée en cas de crash d'une machine virtuelle sur laquelle eDirectory était exécuté. Procédez comme suit pour effectuer une reprise après sinistre :
-
Arrêtez la machine virtuelle qui a subi un crash et dissociez le disque de données de cette machine. Pour plus d'informations, reportez-vous à l'article Comment détacher un disque de données d'une machine virtuelle Linux.
-
Configurez une nouvelle machine virtuelle avec le même système d'exploitation que la machine virtuelle qui a subi le crash.
-
Installez la même version d'eDirectory dans la nouvelle machine virtuelle.
-
Attachez le disque de données à la nouvelle machine virtuelle et montez le système de fichiers. Pour plus d'informations, reportez-vous à l'article Utiliser le portail pour attacher un disque de données à une machine virtuelle Linux.
-
Effectuez le montage de liaison des répertoires.
Pour effectuer le montage de liaison des répertoires, mettez à jour les éléments suivants dans /etc/fstab :
<mount_point>/eDirectory_data /var/opt/novell/eDirectory none defaults,bind 0 0
<mount_point>/nici_data /var/opt/novell/nici none defaults,bind 0 0
<mount_point>/eDirectory_nici_conf /etc/opt/novell/eDirectory none defaults,bind 0 0
-
Remplacez l'adresse IP dans /etc/opt/novell/eDirectory/conf/nds.conf par l'adresse IP de la machine virtuelle actuelle.
-
Mettez à niveau eDirectory en ignorant la vérification de l'état de santé. Pour plus d'informations, reportez-vous à la section Mise à niveau d'eDirectory dans le guide d'installation de NetIQ eDirectory.
-
Réparez les adresses réseau à l'aide de l'utilitaire ndsrepair. Pour plus d'informations, reportez-vous à la sectionOptions DSRepair du guide d'administration de NetIQ eDirectory.
-
Modifiez l'adresseؘ IP du point de distribution CRL si l'adresse IP de l'autorité de certification de l'arborescence a changé. Pour plus d'informations sur la modification de l'adresse IP, reportez-vous à la section Affichage et modification des propriétés d'un objet Configuration CRL dans le guide d'administration de NetIQ eDirectory.
-
Réparez les certificats par défaut du serveur à l'aide du plug-in iManager Certificate Server. Pour cela, procédez comme suit :
-
Connectez-vous à iManager en tant qu'administrateur.
-
Sélectionnez Rôles et tâches > NetIQ Certificate Server > Réparer les certificats par défaut.
-
Sélectionnez le ou les serveurs qui possèdent les certificats, puis cliquez sur Suivant.
-
Sélectionnez Tous les certificats par défaut sont écrasés, puis cliquez sur Suivant.
-
Examinez les tâches à effectuer, puis cliquez sur Terminer.
-
-
Configurez les services LDAP et HTTP pour qu'ils utilisent les nouveaux certificats ECDSA.