2.2 Einrichten der Benutzerautorisierung und ‑authentifizierung
2.2.1 Info über die Benutzerautorisierung und -authentifizierung von PlateSpin Forge
Der Benutzerautorisierungs- und -authentifizierungsmechanismus von PlateSpin Forge basiert auf Benutzerrollen und steuert den Anwendungszugriff sowie die Aktionen, die Benutzer ausführen können. Diesem Mechanismus liegen die Integrierte Windows-Authentifizierung (IWA) und deren Interaktion mit den Internetinformationsdiensten (IIS) zugrunde.
Der rollenbasierte Zugriffsmechanismus bietet Ihnen verschiedene Möglichkeiten, die Autorisierung und Authentifizierung von Benutzern zu implementieren:
-
Anwendungszugriff auf bestimmte Benutzer beschränken
-
Bestimmte Aktionen nur bestimmten Benutzern erlauben
-
Jedem Benutzer Zugriff auf bestimmte Workloads gewähren, um die durch die zugewiesene Rolle definierten Aktionen durchzuführen
Jede PlateSpin Forge-Instanz verfügt auf der Betriebssystemebene über folgende Benutzergruppen, die entsprechende funktionale Rollen definieren:
-
Workload-Schutz-Administratoren: Besitzen unbegrenzten Zugriff auf alle Funktionen der Anwendung. Ein lokaler Administrator ist implizit Teil dieser Gruppe.
-
Workload-Schutz-Hauptbenutzer: Besitzen Zugriff auf die meisten Funktionen der Anwendung, jedoch mit einigen Einschränkungen, z. B. hinsichtlich des Änderns von Systemeinstellungen für die Lizenzierung und Sicherheit.
-
Workload-Schutz-Operatoren: Besitzen Zugriff auf einen eingeschränkten Teil der Systemfunktionen, und zwar jene, die für die alltägliche Nutzung ausreichen.
Wenn ein Benutzer versucht, eine Verbindung mit PlateSpin Forge herzustellen, wird der über den Browser angegebene Berechtigungsnachweis vom IIS geprüft. Wenn der Benutzer keiner der Workload-Schutz-Rollen angehört, wird die Verbindung verweigert.
Tabelle 2-1 Details zu Workload-Schutz-Rollen und -Berechtigungen
|
Details zu Workload-Schutz-Rollen |
Administratoren |
Power-Benutzer |
Operatoren |
|---|---|---|---|
|
Workload hinzufügen |
Zulässig |
Zulässig |
Verweigert |
|
Workload entfernen |
Zulässig |
Zulässig |
Verweigert |
|
Schutz konfigurieren |
Zulässig |
Zulässig |
Verweigert |
|
Reproduktion vorbereiten |
Zulässig |
Zulässig |
Verweigert |
|
(Voll-)Reproduktion durchführen |
Zulässig |
Zulässig |
Zulässig |
|
Inkrementelle Reproduktion durchführen |
Zulässig |
Zulässig |
Zulässig |
|
Zeitplan unterbrechen/wieder aufnehmen |
Zulässig |
Zulässig |
Zulässig |
|
Failover testen |
Zulässig |
Zulässig |
Zulässig |
|
Failover |
Zulässig |
Zulässig |
Zulässig |
|
Failover abbrechen |
Zulässig |
Zulässig |
Zulässig |
|
Abbrechen |
Zulässig |
Zulässig |
Zulässig |
|
Zurückweisen (Aufgabe) |
Zulässig |
Zulässig |
Zulässig |
|
Einstellungen (Alle) |
Zulässig |
Verweigert |
Verweigert |
|
Berichte/Diagnose ausführen |
Zulässig |
Zulässig |
Zulässig |
|
Failback |
Zulässig |
Verweigert |
Verweigert |
|
Erneut schützen |
Zulässig |
Zulässig |
Verweigert |
Darüber hinaus bietet die PlateSpin Forge-Software einen auf Sicherheitsgruppen basierenden Mechanismus, der definiert, welche Benutzer auf welche Workloads im Workload-Inventar von PlateSpin Forge zugreifen dürfen.
Das Einrichten eines ordnungsgemäßen rollenbasierten Zugriffs auf PlateSpin Forge umfasst zwei Aufgaben:
-
Hinzufügen von Benutzern zu den erforderlichen Benutzergruppen, zu denen Sie unter Tabelle 2-1 (in Ihrer Windows-Dokumentation) detaillierte Informationen finden können.
-
Erstellen von Sicherheitsgruppen auf Anwendungsebene, die diese Benutzer bestimmten Workloads zuordnen (weitere Informationen finden Sie unter Abschnitt 2.2.2, Verwalten von PlateSpin Forge-Sicherheitsgruppen und -Workload-Berechtigungen).
2.2.2 Verwalten von PlateSpin Forge-Sicherheitsgruppen und -Workload-Berechtigungen
PlateSpin Forge bietet auf der Anwendungsebene einen genauer definierten Zugriffsmechanismus, der es bestimmten Benutzern erlaubt, bestimmte Workload-Schutz-Aufgaben für angegebene Workloads durchzuführen. Dies wird durch die Einrichtung von Sicherheitsgruppen erreicht.
So richten Sie eine Sicherheitsgruppe ein:
-
Weisen Sie einem PlateSpin Forge-Benutzer die Workload-Schutz-Rolle zu, deren Berechtigungen am besten für die Rolle dieses Benutzers in Ihrer Organisation geeignet sind.
-
Greifen Sie als Administrator über die PlateSpin Forge-Weboberfläche auf PlateSpin Forge zu und klicken Sie anschließend auf Einstellungen > Berechtigungen.
Die Seite „Sicherheitsgruppen“ wird angezeigt:
-
Klicken Sie auf Sicherheitsgruppe erstellen.
-
Geben Sie im Feld Name der Sicherheitsgruppe einen Namen für Ihre Sicherheitsgruppe ein.
-
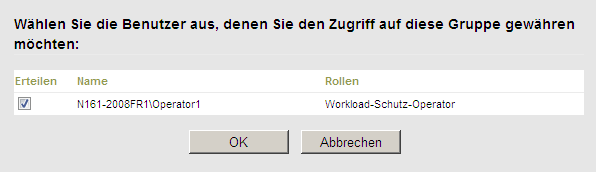
Klicken Sie auf Benutzer hinzufügen und wählen Sie die erforderlichen Benutzer für diese Sicherheitsgruppe aus.
Wenn Sie einen PlateSpin Forge-Benutzer hinzufügen möchten, der kürzlich zur Forge-VM hinzugefügt wurde, wird er möglicherweise nicht sofort in der Benutzeroberfläche angezeigt. Klicken Sie in diesem Fall auf Benutzerkonten aktualisieren.
-
Klicken Sie auf Workload hinzufügen und wählen Sie die erforderlichen Workloads aus:
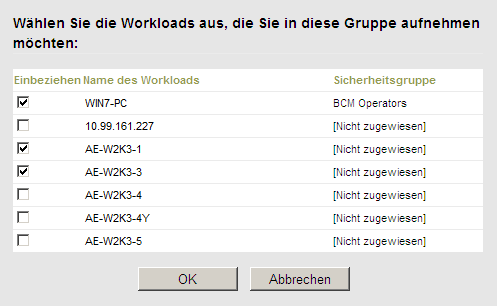
Nur die Benutzer in dieser Sicherheitsgruppe haben Zugriff auf die ausgewählten Workloads.
-
Klicken Sie auf Erstellen.
Die Seite wird neu geladen und zeigt Ihre neue Gruppe in der Liste der Sicherheitsgruppen an.
Wenn Sie eine Sicherheitsgruppe bearbeiten möchten, klicken Sie in der Liste der Sicherheitsgruppen auf ihren Namen.