24.0 Beispiellösung für eine Identity Applications-Clusterbereitstellung
In diesem Abschnitt finden Sie Anweisungen zum Konfigurieren der Identity Applications in einer Clusterumgebung auf dem Tomcat-Anwendungsserver mit einer Beispielbereitstellung.
Zum Aufbau eines Clusters müssen verschiedene Tomcat-Instanzen (Knoten) gruppiert werden. Wenn ein aktiver Server ausfällt, sind Identity Applications über andere Clusterknoten zugänglich. Für ein Failover erstellen Sie einen Cluster der Identity Applications und konfigurieren diese so, dass sie als einzelner Server fungieren. Diese Konfiguration enthält jedoch nicht Identity Reporting.
Es wird empfohlen, eine Lastausgleichsoftware zu verwenden, um alle Benutzeranforderungen zu verarbeiten und diese den Serverknoten im Cluster zuzustellen. Das Lastausgleichprogramm ist normalerweise Teil des Clusters. Es versteht sowohl die Clusterkonfiguration als auch die Failover-Richtlinien. Wählen Sie eine Lösung aus, die sich am besten für Sie eignet.
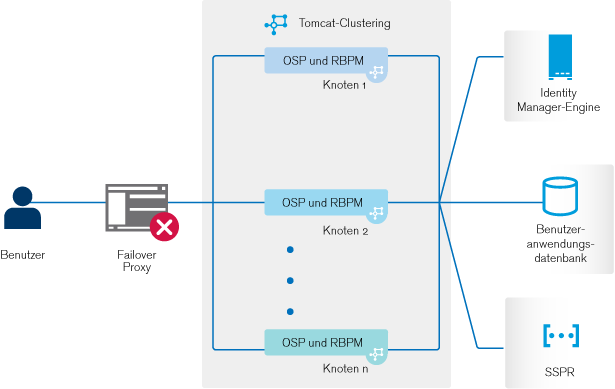
Abbildung 24-1 zeigt ein Beispiel einer Bereitstellung mit einem Zwei-Knoten-Cluster mit den folgenden Annahmen:
-
Die gesamte Kommunikation wird über das Lastausgleichprogramm weitergeleitet.
-
Komponenten wie die Identity Manager-Engine und die Benutzeranwendung sind auf separaten Servern installiert. Dies ist der empfohlene Ansatz für eine Bereitstellung auf Produktionsebene.
-
Sie sind bereits vertraut mit dem Installationsverfahren für OpenText eDirectory, die Identity Manager-Engine, Identity Applications, den Apache Tomcat-Anwendungsserver und die Datenbanken für die Benutzeranwendung.
-
OSP (One Single-Sign On Provider) und die Benutzeranwendung sind auf demselben Clusterknoten installiert. OSP kann jedoch auch auf einem anderen Server in der Produktionsumgebung installiert werden. In diesem Fall müssen Sie einige Änderungen an der Konfiguration durchführen. Diese finden Sie in Installationsvorgang.
-
SSPR (Single Sign-On Password Reset) wird auf separaten Computern installiert. Dies ist der empfohlene Ansatz für eine Bereitstellung auf Produktionsebene.
-
PostgreSQL wird als Datenbank für die Benutzeranwendung verwendet. Alle anderen Datenbanken, die von Identity Manager 4.10 unterstützt werden – wie Oracle, SQL-Server oder PostgreSQL – eignen sich jedoch genauso gut dafür.
-
Alle Benutzeranwendungsknoten kommunizieren mit derselben Instanz von OpenText eDirectory und der Datenbank mit der Benutzeranwendung. Die Anzahl der Benutzeranwendungsinstanzen kann je nach Bedarf erhöht werden.
Abbildung 24-1 Beispiellösung für eine Clusterbereitstellung
HINWEIS:Ein Cluster mit zwei Knoten bildet die Mindestkonfiguration für die Hochverfügbarkeit. Die in diesem Abschnitt beschriebenen Konzepte können jedoch leicht zu einem Cluster mit weiteren Knoten erweitert werden.
Zum besseren Verständnis der schrittweisen Konfiguration verweisen wir in den folgenden Abschnitten des Dokuments auf diese Beispielbereitstellung.