2.0 Sentinel 如何運作
Sentinel 能持續管理 IT 環境中的安全性資訊和事件,提供全方位的監控解決方案。
Sentinel 進行下列動作:
-
從 IT 環境中各個不同的來源收集記錄、事件及安全性資訊。
-
將收集來的記錄、事件及安全性資訊標準化,使其成為標準的 Sentinel 格式。
-
在具有彈性且可自定之資料保留規則的檔案式資料儲存或 Hadoop 式可擴充儲存中儲存事件。
-
收集 IP 流程資料並協助您詳細監看網路活動。
-
提供以階層方式連結多個 Sentinel 系統的能力,包括 Sentinel Log Manager。
-
能讓您搜尋本地 Sentinel 伺服器上的事件,也能搜尋散佈全球的其他 Sentinel 伺服器上的事件。
-
執行能讓您定義基線的統計分析,接著再比對基線和發生的事件,以判斷是否有潛藏的問題。
-
使特定期間內一組類似或可比較的事件相互關連,以判斷出模式。
-
將事件 (event) 組織為事件 (incident),以獲得有效的回應管理和追蹤能力。
-
提供以即時和歷程事件為基礎的報告。
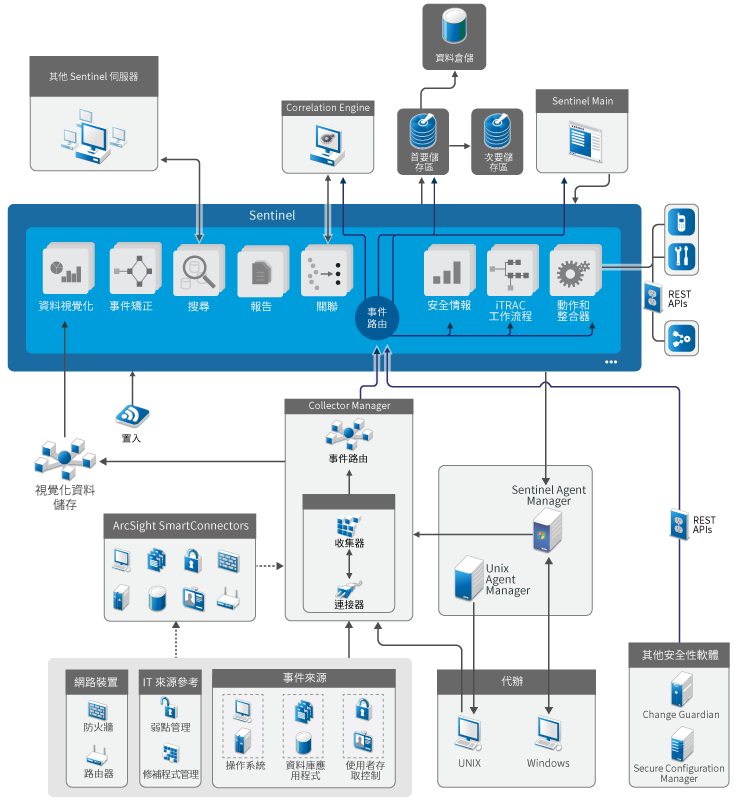
下圖說明 Sentinel 如何與傳統儲存搭配運作,為您提供資料儲存選項:
圖 2-1 Sentinel 架構
以下各節會詳細說明 Sentinel 元件: