3.4 管理動態群組
動態群組的成員資格會根據一組定義的準則而變更。目前為止,動態群組僅能存在於 Exchange 環境中,但現在也可以在 Active Directory 設定中建立。
下圖說明 Active Directory 動態群組的一般使用方式。圖中有三種動態群組。每個群組皆有一組準則,可決定能與不能新增至群組的項目。每個群組都會控制存取一組特定的檔案、資料夾和應用程式。
提示:您可以建立包含動態群組永久成員的靜態成員清單;您也可以建立排除的成員清單,這會拒絕動態群組中的使用者成員資格。
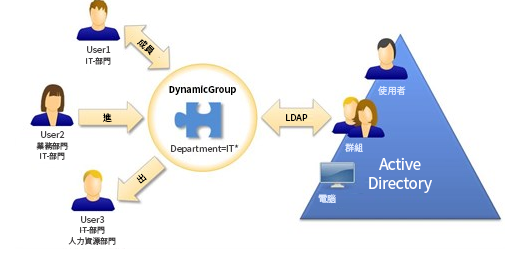
User2 最近已加入 IT 部門。當 IT 部門的動態群組更新時,系統會將她新增至群組。當銷售部門的動態群組更新時,User2 會從其成員清單中移除。
提示:您可以重新整理動態群組的成員清單,方法是以滑鼠右鍵按一下然後選取。
User3 已離開 IT 部門並進入 HR 部門,將會從 IT 部門動態群組中移除,並新增至 HR 部門動態群組。
- 建立動態群組
-
您可以在管理的網域或受管理子樹狀結構中建立動態群組。您也可以修改新動態群組的內容,例如群組成員。
附註:
-
貴公司可能有透過規則強制執行的命名慣例,這會決定您可以指定給新動態群組的名稱。
-
依預設,DRA 會將新的動態群組放在管理的網域的使用者 OU 中。
-
- 建立過濾器
-
每次群組重新整理時,動態群組都會使用過濾器來新增使用者或從其會員清單中移除使用者。
- 管理靜態成員清單
-
放置於動態群組靜態成員清單上的使用者會變成群組的永久成員,直到您手動將使用者移除為止。
當您從動態群組移除成員時,DRA 不會刪除物件。當您將成員新增至動態群組時,必須有權限可修改您想要新增的物件。
- 管理排除的成員清單
-
放置於動態群組排除成員清單上的使用者不允許加入群組,直到您手動將使用者從這個清單移除為止。
- 重新整理成員清單
-
您可以藉由動作重新整理動態群組中的成員。
- 複製動態群組
-
您可以在管理的網域中複製本機及全域動態群組。複製動態群組會建立與原始動態群組相同類型和屬性的新動態群組。
您可以藉由複製動態群組,根據包含相同內容的其他動態群組快速建立動態群組。當您複製動態群組時,DRA 會使用已選取動態群組中的值來填入複製動態群組精靈。您也可以修改新動態群組的內容。
- 將動態群組移至另一個容器
-
您可以將動態群組移至管理的網域或受管理子樹狀結構中的另一個容器,例如 OU。
- 刪除動態群組
-
您可以刪除管理的網域或受管理子樹狀結構中的本機和全域動態群組。如果該網域的資源回收筒已停用,則刪除動態群組會將動態群組從 Active Directory 中永久移除。如果該網域的資源回收筒已啟用,刪除動態群組會將動態群組移動到資源回收筒並停用動態群組的內容。
如需關於資源回收筒的詳細資訊,請參閱 管理資源回收筒。
警告:當您建立動態群組時,Microsoft Windows 會將 Security Identifier (SID) 指定給該動態群組。SID 不會從動態群組名稱中產生。Microsoft Windows 會使用 SID 來記錄每個資源在存取控制清單 (ACL) 中的權限。如果您刪除動態群組,即無法使用相同名稱建立新的動態群組,來傳回該動態群組的存取功能。
- 修改動態群組內容
-
您可以修改本機和全域動態群組的內容。您擁有的權限會決定您在管理的網域,或受管理子樹狀結構中,可以修改的群組內容。
- 將動態群組新增至其他動態群組
-
您可以將動態群組新增至另一個受管理動態群組來巢狀動態群組。當動態群組是另一個動態群組中的巢狀群組時,子動態群組可以繼承父動態群組中的許可。
附註:如果將動態群組新增至另一個動態群組會增加您的來源動態群組權限,則 DRA 不允許您新增動態群組。
- 設定群組成員資格安全性許可
-
您可以設定動態群組成員資格的 Active Directory 安全性許可。這些許可會指定哪些成員可以使用 Microsoft Outlook 來檢視 (讀取) 及修改 (寫入) 動態群組成員資格。這些設定可讓您更有效地保護配送清單及您環境中的安全性動態群組。您無法修改繼承的安全性許可。
附註:當您管理動態群組成員資格安全性時,停用的許可表示繼承的許可。
- 設定動態群組擁有權
-
您可以授予動態群組擁有權許可給使用者帳戶、群組或聯絡人。授予動態群組擁有權會允許指定的使用者帳戶、群組或聯絡人修改此動態群組的成員資格。
- 在配送清單中公開動態群組成員資格
-
您可以在配送清單中公開管理的網域或受管理子樹狀結構中群組的動態群組成員資格。
- 從配送清單隱藏動態群組成員資格
-
您可以在配送清單中隱藏管理的網域或受管理子樹狀結構中群組的動態群組成員資格。
附註:Microsoft Exchange 2007 配送清單的選項已停用。