2.0 Sentinel 工作原理
Sentinel 会持续管理整个 IT 环境中的安全信息和事件,以便提供完整的监视解决方案。
Sentinel 执行以下操作:
-
从 IT 环境的各种源中收集日志、事件和安全信息。
-
将收集的日志、事件和安全信息规范化为标准 Sentinel 格式。
-
根据灵活的可自定义数据保留策略,将事件储存在基于文件的数据储存或基于 Hadoop 的可缩放储存中。
-
收集 IP 流数据并帮助您监视网络活动的详细情况。
-
提供以分级方式链接多个 Sentinel 系统(包括 Sentinel Log Manager)的功能。
-
使您不仅可以在本地 Sentinel 服务器上搜索事件,还可以在分布于全球的其他 Sentinel 服务器上进行搜索。
-
执行静态分析,该分析允许您定义一个基线,然后将其与正在发生的事件进行对比,从而确定是否存在未发现的问题。
-
关联给定时限内相似或类似的一组事件以确定模式。
-
对事件进行分组,以便进行有效的响应管理和跟踪。
-
提供基于实时和历史事件的报告。
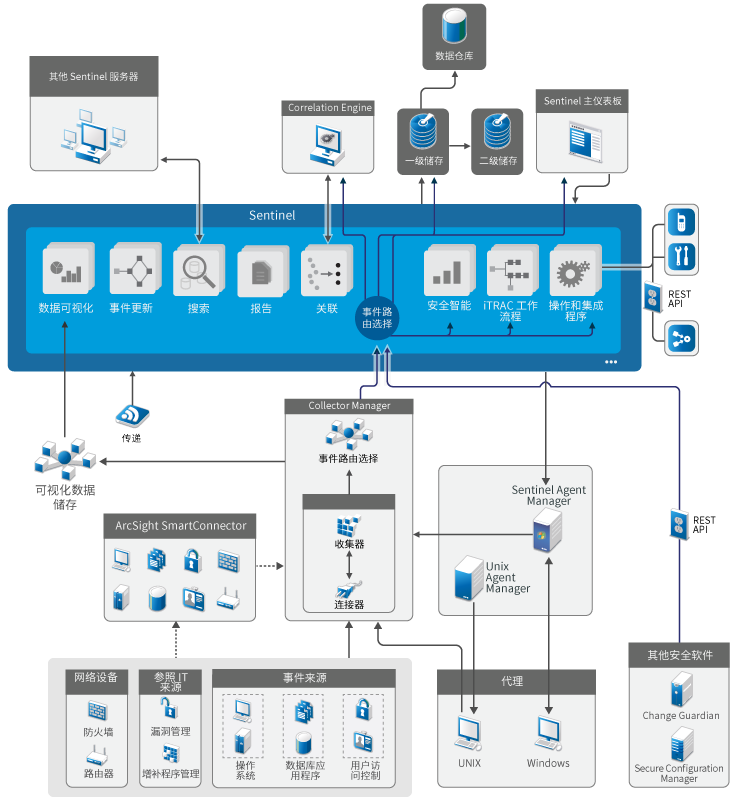
下图说明了在使用传统储存作为数据储存选项时 Sentinel 的工作原理:
图 2-1 Sentinel 体系结构
以下章节将详细介绍 Sentinel 的部件: