X 在 Microsoft Azure Kubernetes 服务上部署 OpenText Identity Manager 容器
此版本允许您在 Microsoft Azure Kubernetes 服务上部署 OpenText Identity Manager 容器。可以借助 Terraform 和 Helm 图表来自动完成 OpenText Identity Manager 容器部署。
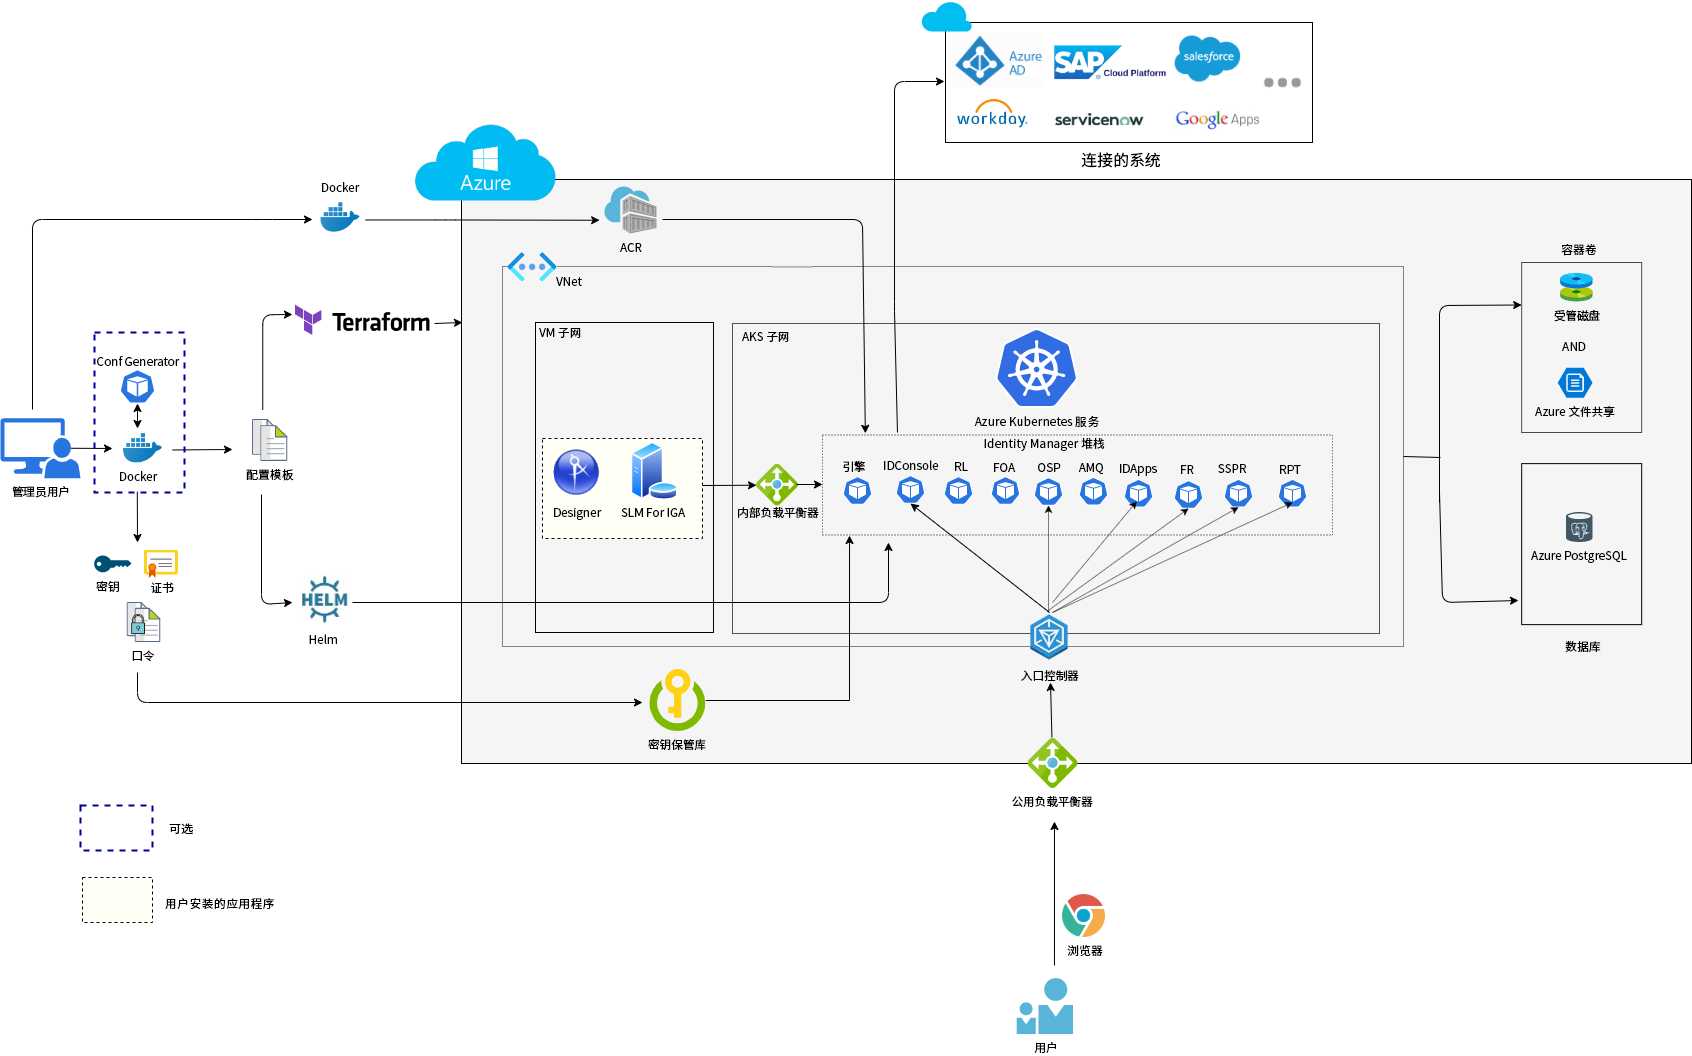
下图提供了在 Azure 上部署容器的体系结构视图。
-
ACRcreate.sh 文件创建新的 Azure 容器注册表,并允许用户在 Azure 门户中上载/储存 Docker 映像。
-
OpenText Identity Manager 配置生成器映像用于完成下列任务:
-
生成配置文件(Terraform 文件和 Helm 图表)。
-
创建 Azure 资源组。
-
在 Azure 资源组下创建密钥保管库。
-
将所有敏感信息推送到密钥保管库。
-
-
用户可以使用 Terraform 脚本设置基础结构,例如:
-
网络创建。
-
Azure PostgreSQL(可选)。
-
Azure Kubernetes 服务 (AKS)。
-
-
用户可以使用 Helm 图表在 Azure Kubernetes 群集内部署 OpenText Identity Manager 容器。
-
NGINX 入口控制器充当反向代理,用于访问 AKS 群集内运行的 OpenText Identity Manager Web 应用程序(包括 Identity Applications、Identity Reporting 和OpenText Identity Console 等)。
-
需要购买单个域(例如 identitymanager.eastus.cloudapp.azure.com)。
-
该域将指派到 Nginx 入口控制器。
-
-
内部负载平衡器用于引擎 Docker 主机与 Kubernetes 群集之间的内部通讯。
-
持久储存是动态创建的,将会装入到整个基础结构。
-
可将 Identity Applications 和 Identity Reporting 配置为使用 Azure 提供的 Azure PostgreSQL 数据库。
-
用于 Identity Governance 管理的 Designer 和 Sentinel Log Management (SLM) 应在 Terraform 执行完成后由用户手动部署。
概述
要规划 Azure Kubernetes 群集上的 OpenText Identity Manager 容器部署,请参见以下章节: