OpenText™ Identity Manager CE 24.4 (v4.10) 发行说明
OpenText Identity Manager 24.4 (v4.10) 包含了一些新功能、增强功能,改进了可用性,并解决了以前存在的一些问题。此版本中的更新是累积性的。这些更新包括当前版本中的软件修复和增强,以及过去通过服务包、增补程序和热修复发布的所有修复。其中的很多改进都是直接按照我们客户提供的建议做出的。非常感谢您在百忙之中为我们提供宝贵的意见。我们衷心希望您继续为我们提供意见,以确保我们产品满足您的一切需求。您可以在 OpenText 论坛(我们的在线社区,其中还提供了产品信息、博客以及指向有用资源的链接)中的 Identity Manager 社区论坛上张贴反馈。
有关以前版本中的新增功能的信息,请参见 OpenText Identity Manager 文档网站上的“Previous Releases”(以前的版本)部分。
有关此版本和最新发行说明的详细信息,请参见文档页面。
要下载此产品,请访问软件许可和下载门户。
8.0 已知问题
OpenText 将努力确保我们的产品提供高品质的解决方案,以满足企业的软件需求。以下问题目前正在研究中。如果需要有关任何问题的进一步帮助,请联系技术支持。
有关 Designer 中已知问题的列表,请参见《OpenText™ Identity Manager CE 24.4 (v4.10) Designer Release Notes》(OpenText™ Identity Manager CE 24.4 (v4.10) Designer 发行说明)。
8.1 升级后 Ellucian Banner 驱动程序出现问题
问题: 由于与 OpenText Identity Manager 24.4 (v4.10) 附带的 Jetty 库不兼容,Ellucian 的 Banner 集成模块出现故障。
解决方法: 如果您已安装驱动程序,我们建议与 Remote Loader 4.9 一起使用。
8.2 在 WFCEF 的 Catalina 日志中出现 Appender 错误
问题: 将 Identity Application 升级到 4.10 时,您可能会在 catalina 日志中看到类似的 appender 错误。
com.netiq.logging.log4j2.Log4jLogger.addAppender 将追加器 WFCEF 添加到记录器时出错 com.microfocus
com.netiq.logging.log4j2.Log4jLogger.addAppender 将追加器 WFCEF 添加到记录器时出错 com.sssw
com.netiq.logging.log4j2.Log4jLogger.addAppender 将追加器 WFCEF 添加到记录器时出错 com.novell
com.netiq.logging.log4j2.Log4jLogger.addAppender 将追加器 WFCEF 添加到记录器时出错 workflow.log
com.netiq.logging.log4j2.Log4jLogger.addAppender 将追加器 WFCEF 添加到记录器时出错 com.netiq
当您在升级 Identity Applications 之前配置审计时,会发生这种情况。
[OCTCR56A679501]
解决方法:
-
导航到以下目录:---
-
Linux:/opt/netiq/idm/apps/tomcat/conf
-
Windows:C:\NetIQ\IDM\apps\tomcat\conf
注释 ism-configuration.properties 文件中的以下条目:
workflow.logging.wfs.definition.workflow.log = {\"name\":\"workflow.log\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.novell = {\"name\":\"com.novell\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.netiq = {\"name\":\"com.netiq\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.sssw = {\"name\":\"com.sssw\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.microfocus = {\"name\":\"com.microfocus\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
-
-
重新启动 Tomcat 服务。
8.3 升级后未在 Sentinel 上生成鉴定报告
问题: 将 OpenText Identity Manager 升级到版本 24.4 (v4.10) 后,未在 Sentinel 上生成用户的鉴定和服务器的鉴定报告。在 SUSE Linux Enterprise Server 15 SP5 上观察到此问题。
[OCTCR56A655281]
解决方法: 删除 Identity Manager 数据收集服务 (idmdcs) 和 Sentinel Log Management for IGA 中的现有数据同步策略,然后创建一个新策略。有关如何创建数据同步策略的更多信息,请参阅《Administrator Guide to Identity Reporting》(Identity Reporting 管理员指南)。
8.4 升级后 OpenText eDirectory 日志文件中出现错误报告
问题: 将 OpenText Identity Manager 从版本 4.9 升级到 24.4 (v4.10) 后,用户可能会在 ndsd.log 文件中遇到以下错误:
Loader Failed:for lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so,error lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so: cannot open shared object file: No such file or directory,errno 2
在 Linux 上的 OpenText Identity Manager 的 All-in-One 服务器设置中观察到此问题。[OCTCR56A639009]
解决方法: 该错误不影响任何功能。您可忽略它。
8.5 非 root 安装引擎时出错
问题: 安装 OpenText Identity Manager 引擎时,非 root user 可能会在 idminstall.log 文件中遇到以下错误:
novell-edirectory-xdaslog-9.3.0.0000-1error: lsetfilecon: (/opt/novell, system_u:object_r:usr_t:s0) Operation not permittederror: Plugin selinux: hook fsm_file_prepare failed########################################error: unpacking of archive failed on file /opt/novell: cpio: (error 0x2)error: novell-edirectory-xdaslog-9.3.0.0000-169.x86_64: install failed
当解压缩 /opt/novell 位置的 novell-edirectory-xdaslog-<version> RPM 失败时,会发生这种情况,因为非 root user 没有所需的对此目录的访问权限。[OCTCR56A647216]
解决方法: 该错误不影响任何功能。您可忽略它。
8.6 PostgreSQL 启动日志中有错误报告
问题: 在 PostgreSQL 数据库上配置 Identity Applications 和 Identity Reporting 组件时,用户可能会在启动日志中遇到以下错误:
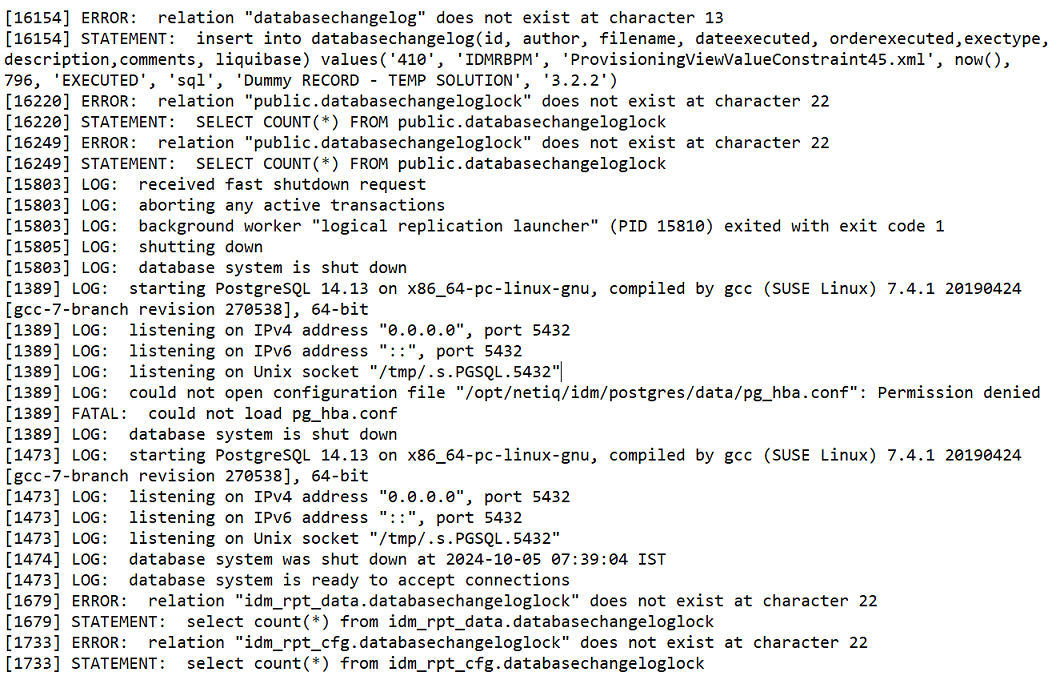
[OCTCR56A662182]
解决方法: 该错误不影响任何功能。您可忽略它。
8.7 升级日志文件中有错误报告
问题: 将 OpenText Identity Manager 升级到 24.4 (v4.10) 后,用户可能会在 idmupgrade.log 文件中遇到以下与 SSPR 相关的错误:
ERROR password.pwm.util.cli.MainClass - 5083 ERROR_ENVIRONMENT_ERROR (unable to establish operating environment: file for option 'outputFile' at '/opt/netiq/idm/apps/sspr/sspr_data/SSPRConfiguration.xml' already exists)
[OCTCR56A662286]
解决方法: 这些错误不影响任何 SSPR 功能。您可忽略它。
8.8 Catalina 日志文件中有错误报告
问题: 安装或升级到 OpenText Identity Manager 24.4 (v4.10) 后,用户在启动 Tomcat 时可能会遇到错误。Catalina.out 日志文件中报告了此错误。
[RPT-CORE] Error validating report configuration schema.com.netiq.persist.PersistenceException: java.lang.RuntimeException: Cannot use default schema name idm_rpt_cfg on Microsoft SQL Server because the login schema of the current user (dbo) is different and MSSQL does not support setting the default schema per session.
在 MS SQL 2019 数据库的分布式服务器设置中配置 Identity Manager 引擎和 Identity Reporting 时,会出现此问题。[OCTCR56A667011]
解决方法: 该错误不影响任何功能。您可忽略它。
8.9 DirXML 命令行实用程序在升级后显示错误
问题: 将 OpenText Identity Manager 升级到版本 24.4 (v4.10) 后,用户在启动 DirXML 命令行实用程序时可能会遇到以下 LDAP 错误:
Connection lost waiting for results from 10.71.142.57:636 (91) Connect Error javax.net.ssl.SSLException: Unexpected error: java.security.InvalidAlgorithmParameterException: the trustAnchors parameter must be non-emp
当 OpenText Identity Manager 配置为在启用 FIPS 的模式下运行时,会出现此问题。[问题:OCTCR56A669101]
解决方法: 该错误不影响任何功能。您可忽略它。
8.10 使用 Identity Applications 升级 SSPR 时出错
问题: 如果 Identity Applications 和自助口令重设置 (SSPR) 位于同一台服务器上,则用户在升级 SSPR 服务期间可能会遇到 IO 操作错误。在 Linux 上从版本 4.8.x 升级到 24.4 (v4.10) 时,可能会发生此错误。[OCTCR56A670098]
解决方法: 该错误不影响任何功能。您可忽略它。
8.11 无效的密钥存储区格式:升级期间出错
问题: 在启用 FIPS 的模式下升级 OpenText Identity Manager 时,用户在将 reCAPTCHA 公共密钥证书导入密钥存储区时可能会遇到以下错误:
keytool error: java.io.IOException: Invalid keystore format
[问题:OCTCR56A671139]
解决方法: 使用以下命令将公共密钥证书从 cacerts 文件导入 idm.bcfks 密钥存储区:
keytool -importkeystore -srckeystore /opt/netiq/common/jre/lib/security/cacerts -srcstorepass changeit -srcstoretype BCFKS -destkeystore /opt/netiq/idm/apps/tomcat/conf/idm.bcfks -deststorepass novell -deststoretype BCFKS -providerclass org.bouncycastle.jcajce.provider.BouncyCastleFipsProvider -providerpath $CLASSPATH --noprompt
8.12 Identity Manager 引擎升级期间显示错误
问题: 在启用 FIPS 的模式下升级 OpenText Identity Manager 引擎时,用户可能会在 Linux 和 Windows 上遇到以下异常:
LDAPException: Error configuring LDAP SSL/TLS.(82) Local Errorjava.security.KeyStoreException: BCFKS not found
[问题:OCTCR56A670109]
解决方法: 该错误不影响任何功能。您可忽略它。
8.13 Windows 安装程序显示错误
问题: 安装 OpenText Identity Manager 24.4 (v4.10) 组件后,启动 Tomcat 时显示以下错误:SEVERE [main] org.apache.catalina.util.LifecycleBase.handleSubClassException Failed to start component [Connector["ajp-nio-<IP_address>-8010"]]
此问题发生在全新安装期间以及升级到 OpenText Identity Manager 24.4 (v4.10) 之后。[问题:OCTCR56A607041]
解决方法: 它不会导致功能受损。但是,如果您想要解决该问题,请删除 server.xml 文件中的以下行:
<Connector port="8010" protocol="AJP/1.3" redirectPort="8543"/>
server.xml 文件位于 C:\NetIQ\idm\apps\tomcat\conf 中
8.14 dirxml_remote 和 RLConsole 属性显示过时的产品版本
问题: 通过 Identity_Manager_4.10.0_RL_Windows.iso 或 Identity_Manager_4.10.0_RL_Linux.iso 安装或升级 Remote Loader 时,您可能会注意到,窗口中的没有变化。版本仍显示为 。 属性中存在同样的问题。[问题:OCTCR56A608072]
解决方法: 此问题不会影响 Remote Loader 的功能。您可以通过检查同一窗口中的来确认 Remote Loader 是否已成功安装。
8.15 OpenText Identity Manager 不反映对身份控制台中“使用 SMTP TLS”选项所做的更改
问题: 在身份控制台中设置电子邮件服务器时,如果您在树视图中为默认通知模板启用或禁用 notSMTPUseTLS 属性,相同的值可能不会出现在 OpenText Identity Manager 的“基于电子邮件的批准”页面上。但是,所做的选择会保存,并且电子邮件服务器会根据您的偏好更新。
之所以发生这种不一致的情况,是因为 notfSMTPUseTLS LDAP 属性在 Identity Applications 和 OpenText Identity Console 中的更新方式不同。当您在身份控制台中进行更改时,该属性会直接更新。但是在 OpenText Identity Manager 的“基于电子邮件的批准”页面的中更改 值时,会更新 ism-configuration.properties 文件中的 com.netiq.rbpm.smtp.tls 属性。但是,仍会应用您在身份控制台中选择的值,即使它未显示在 OpenText Identity Manager 的“基于电子邮件的批准”页面上。[问题:OCTCR56A585739]
解决方法: 为了确保行为一致,您可以根据您在身份控制台中选择的值,修改 Identity Manager 的“基于电子邮件的批准”页面上选项中的 值。
8.16 缺少级别 2 或更高级别关系层次结构的组织结构图按钮
问题: 对于级别 2 或更高级别的关系,组织结构图不显示用于选择要查看的关系、导航到关系层次结构中的下一级别、发送电子邮件以及查看有关该实体的详细信息的选项。当中的层次深度设置为级别 2(或更高)时,就会出现此问题。[问题:OCTCR56A585426]
解决方法: 要查看级别 2(或更高级别)关系的组织结构图按钮,请在组织结构图中搜索级别 2 用户/实体。
8.17 升级后 Remote Loader 报告驱动程序对象口令无效
问题: 在 Windows 上将 Remote Loader 升级到版本 24.4 (v4.10) 后,无法使用基本鉴定口令连接到 Active Directory 驱动程序。[问题:OCTCR56A584022]
解决方法: 将 Identity Manager 升级到 24.4 (v4.10) 后,执行以下步骤:
-
停止 Remote Loader 服务器上的 Remote Loader 实例。
-
重设置驱动程序对象口令和 Remote Loader 口令。
-
启动 Active Directory 驱动程序的 Remote Loader 实例。
8.18 出现错误:Catalina 日志文件中显示 StatusLogger 重新配置失败
问题: 在 Windows 上安装 OpenText Identity Manager 24.4 (v4.10) 后,您可能会在 catalina.out 日志中看到以下错误:
错误:StatusLogger 重新配置失败:在“null”中的“null”处找不到“<xxxxxxxx>”的配置
[问题:OCTCR56A584800]
解决方法: 该错误不影响任何功能。您可忽略它。
8.19 表单构建器问题
在表单构建器中处理 JSON 表单时,您可能会遇到以下问题:
字段验证讯息缺乏清晰度
问题: 当用户在字段中输入无效或不可接受的值时,表单字段验证讯息会告知用户存在输入问题。这些讯息通常由键值对组成,其中的值会向用户显示。但在此版本中,表单字段显示的是键而不是相应的值。例如,输入无效的电子邮件地址时,会显示 invalid_email 而不是 Email must be a valid email。
[问题:OCTCR56A598009]
解决方法: 要添加英文讯息:
-
起动表单构建器。
-
单击
 图标。
-
单击以展开控件。
-
在最后一行添加尾随逗号,然后添加讯息的键值对。
例如,
{ "Submit": "", "error": "Please fix the following errors before submitting.", "invalid_date": "{{field}} is not a valid date.", "invalid_email": "{{field}} must be a valid email.", "invalid_regex": "{{field}} does not match the pattern {{regex}}.", "mask": "{{field}} does not match the mask.", "max": "{{field}} cannot be greater than {{max}}.", "maxLength": "{{field}} must be shorter than {{length}} characters.", "min": "{{field}} cannot be less than {{min}}.", "minLength": "{{field}} must be longer than {{length}} characters.", "next": "Next", "pattern": "{{field}} does not match the pattern {{pattern}}", "previous": "Previous", "required": "{{field}} is required" } -
单击。
滚动时表单构建器挂起
问题: 在 和 视图中滚动 JSON 表单时,表单构建器有时会冻结。在两种情况下会出现此问题:
-
在处理包含许多函数和方法的 JSON 表单时。
-
当屏幕分辨率与系统推荐的值不同时。
[问题:OCTCR56A602415]
解决方法: 没有可行的解决方法。您可以重起动表单构建器。
按钮组件不起作用
问题: 升级到 Designer 4.9 后,JSON 表单中的按钮组件不可用于执行批准和请求操作。[问题:OCTCR56A604329]
解决方法: 请执行下列步骤:
-
转到按钮组件的选项卡。
-
复制或字段中指定的逻辑。
-
将更改为自定义。
-
指定在步骤 2 中复制的逻辑。
-
单击。
树组件问题
对于表单构建器中的树组件,您可能会遇到以下问题:
-
在表单中,字段显示非数组验证错误。将树组件设置为显示默认值时会发生此错误。在解决验证错误之前,您无法提交表单。[问题:OCTCR56A585664]
要解决该错误,请在 视图中使用该字段的 ID 更改默认值。
-
树组件的展开功能不按预期工作。表单不允许您展开或选择子容器。
-
当您选择某个容器或子容器时,字段会显示 dn 值而不是 name。
以下 是来自树组件的示例数据:
{ "dn": "unique id", "name": "container data", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id1", "name": "container data1", "icon": "glyphicon glyphicon-cloud" }, { "dn": "id2", "name": "container data2", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id3", "name": "container data3", "icon": "glyphicon glyphicon-cloud" } ] } ] }当您在中选择 选项时,字段将显示 unique id 而不是 container data。[问题:OCTCR56A603396]