4.4 管理动态组
动态组的成员资格会根据一组定义的准则进行更改。在 DRA 中,可以在没有 Exchange 环境的情况下创建动态组。用于管理 Active Directory 中动态组的成员资格过滤器是 DRA 独有的。
下图描述了 Active Directory 动态组的典型用法。图中有三个动态组。每个组都有一组准则,用于确定可以添加到组中和不能添加到组中的用户。每个组控制对一组特定文件、文件夹和应用程序的访问权限。
提示:您可以创建包含动态组永久成员的静态成员列表;您还可以创建一个排除的成员列表,用于拒绝动态组中的用户成员资格。
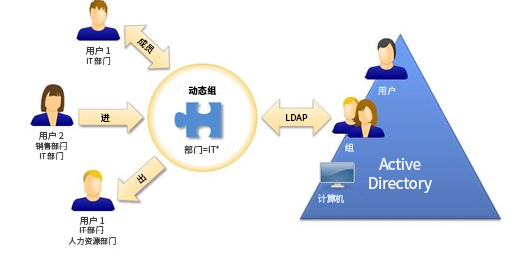
User2 最近加入了 IT 部门。更新 IT 部门的动态组时,她将被添加到组中。更新销售部门的动态组时,User2 将从其成员列表中去除。
提示:通过右键单击动态组的成员列表并选择 (更新成员)即可进行刷新。
User3 已离开 IT 部门转到 HR 部门,将从 IT 部门动态组中去除,并添加到 HR 部门动态组。
- 创建动态组
-
您可以在受管域或受管子树中创建动态组。您还可以修改新动态组的属性,例如组成员。
注:
-
您的公司可能具有通过策略强制执行的命名约定,该约定将确定您可以指派给新动态组的名称。
-
默认情况下,DRA 会将新动态组放在受管域的用户 OU 中。
-
- 创建过滤器
-
在每次刷新组时,动态组使用过滤器在其成员资格列表中添加或去除用户。
- 管理静态成员列表
-
放置在动态组的静态成员列表中的用户将成为该组的永久成员,直到您手动去除这些用户。
从动态组中去除成员时,DRA 不会删除对象。向动态组中添加成员时,您必须具有能够修改要添加的对象的权限。
- 管理排除的成员列表
-
放置在动态组的排除成员列表中的用户在您从此列表中手动去除之前,将不允许加入该组。
- 刷新成员列表
-
您可以通过操作刷新动态组中的成员。
- 克隆动态组
-
您可以克隆受管域中的本地动态组和全局动态组。克隆动态组会创建类型和属性与原始动态组相同的新动态组。
通过克隆动态组,您可以基于具有类似属性的其他动态组快速创建动态组。克隆动态组时,DRA 会使用所选动态组中的值填充“克隆动态组向导”。您还可以修改新动态组的属性。
- 将动态组移动到另一个容器
-
您可以将动态组移动到受管域或受管子树中的另一个容器,例如 OU。
- 删除动态组
-
您可以删除受管域或受管子树中的本地动态组和全局动态组。如果为该域禁用了回收站,则删除动态组将从 Active Directory 中永久去除该动态组。如果为该域启用了回收站,则删除动态组会将其移动到回收站并禁用该动态组的属性。
有关回收站的更多信息,请参见管理回收站。
警告:创建动态组时,Microsoft Windows 会为该动态组指派安全标识符 (SID)。不会从动态组名称生成 SID。Microsoft Windows 在访问控制列表 (ACL) 中使用 SID 记录每个资源的特权。如果删除动态组,则无法通过创建具有相同名称的新动态组来恢复该动态组的访问权限。
- 修改动态组属性
-
您可以修改本地动态组和全局动态组的属性。您拥有的权限决定了您可以为受管域或受管子树中的组修改的属性。
- 将动态组添加到其他动态组
-
您可以通过将动态组添加到另一个受管动态组来嵌套动态组。当动态组嵌套在另一个动态组中时,子动态组可以从父动态组继承许可权限。
注:如果将动态组添加到其他动态组会提高您对源动态组的权限,则 DRA 不允许您添加该动态组。
- 配置组成员资格安全许可权限
-
您可以为动态组成员资格设置 Active Directory 安全许可权限。这些许可权限指定可以使用 Microsoft Outlook 查看(读取)和修改(写入)动态组成员资格的用户。通过这些设置,您可以更有效地保护环境中的分发列表和安全动态组。您无法修改继承的安全许可权限。
注:管理动态组成员资格安全性时,禁用的许可权限可能表示继承的许可权限。
- 配置动态组所有权
-
您可以将动态组所有权许可权限授予用户帐户、组或联系人。授予动态组所有权允许指定的用户帐户、组或联系人修改此动态组的成员资格。
- 在分发列表中公开动态组成员资格
-
您可以在受管域或受管子树的组分发列表中公开动态组成员资格。
- 在分发列表中隐藏动态组成员资格
-
您可以在受管域或受管子树的组分发列表中隐藏动态组成员资格。
注:Microsoft Exchange 2007 通讯组列表禁用选项。