Detalhes da versão do OpenText™ Identity Manager CE 24.4 (v4.10)
O OpenText Identity Manager 24.4 (v4.10) inclui novos recursos e aprimoramentos, melhor usabilidade e solução de vários problemas anteriores. As atualizações nesta versão são cumulativas. Elas incluem correções de software e melhorias na versão atual, além de todas as correções já lançadas de service packs, patches e hotfixes. Muitas dessas melhorias foram feitas em resposta direta às sugestões de nossos clientes. Agradecemos seu tempo e opiniões valiosas. Esperamos que você continue a nos ajudar para que nossos produtos atendam às suas necessidades. Você pode publicar feedback nos Fóruns da Comunidade do Identity Manager nos Fóruns do OpenText, nossa comunidade online que também inclui informações de produtos, blogs e links para recursos úteis.
Para obter informações sobre novidades nas versões anteriores, consulte a seção referente às versões anteriores no site de documentação do OpenText Identity Manager.
Para obter mais informações sobre esta versão e os detalhes da versão mais recente, consulte a página Documentação.
Para fazer download deste produto, acesse o portal de Download e Licença de Software.
8.0 Problemas conhecidos
A OpenText empenha-se para garantir que nossos produtos ofereçam soluções de qualidade para suas necessidades de software empresarial. Os problemas a seguir estão sendo atualmente pesquisados. Se você precisar de assistência adicional com qualquer problema, entre em contato com o Suporte técnico.
Para obter a lista de problemas conhecidos no Designer, consulte Detalhes da versão do Designer for OpenText™ Identity Manager CE 24.4 (v4.10).
-
Um erro de anexador é visto nos registros do Catalina para WFCEF
-
Relatórios de autenticação não gerados no Sentinel após o upgrade
-
Erro relatado no arquivo de registro do OpenText eDirectory após o upgrade
-
O utilitário de linha de comando DirXML exibe um erro após o upgrade
-
Um erro ao fazer upgrade do SSPR com os Identity Applications
-
Erro exibido durante o upgrade do Mecanismo do Identity Manager
-
As propriedades dirxml_remote e RLConsole exibem a versão desatualizada do produto
-
Botões do organograma para uma hierarquia de relacionamento de nível 2 ou superior ausentes
-
O carregador remoto relata senha do objeto Driver inválida após o upgrade
-
Erro de observação: Falha na reconfiguração de StatusLogger no arquivo de registro Catalina
8.1 Problema com o driver do Ellucian Banner após o upgrade
Problema: O módulo de integração do Banner da Ellucian falha devido à incompatibilidade com as bibliotecas Jetty fornecidas com o OpenText Identity Manager 24.4 (v4.10).
Solução Alternativa: Se você instalou o driver, recomendamos usá-lo com o Carregador Remoto 4.9.
8.2 Um erro de anexador é visto nos registros do Catalina para WFCEF
Problema: Ao fazer upgrade do Identity Application para a versão 4.10, você pode ver um erro de anexador semelhante nos registros do Catalina.
com.netiq.logging.log4j2.Log4jLogger.addAppender Erro ao adicionar o Anexador WFCEF ao Logger com.microfocus
com.netiq.logging.log4j2.Log4jLogger.addAppender Erro ao adicionar o Anexador WFCEF ao Logger com.sssw
com.netiq.logging.log4j2.Log4jLogger.addAppender Erro ao adicionar o Anexador WFCEF ao Logger com.novell
com.netiq.logging.log4j2.Log4jLogger.addAppender Erro ao adicionar o Anexador WFCEF ao Logger workflow.log
com.netiq.logging.log4j2.Log4jLogger.addAppender Erro ao adicionar o Anexador WFCEF ao Logger com.netiq
Isso acontece quando você configura a auditoria antes de fazer upgrade dos Identity Applications.
[OCTCR56A679501]
Solução Alternativa:
-
Navegue até os seguintes diretórios:---
-
Linux: /opt/netiq/idm/apps/tomcat/conf
-
Windows: C:\NetIQ\IDM\apps\tomcat\conf
Comente as seguintes entradas do arquivo ism-configuration.properties :
workflow.logging.wfs.definition.workflow.log = {\"name\":\"workflow.log\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.novell = {\"name\":\"com.novell\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.netiq = {\"name\":\"com.netiq\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.sssw = {\"name\":\"com.sssw\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.microfocus = {\"name\":\"com.microfocus\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
-
-
Reinicie os serviços Tomcat.
8.3 Relatórios de autenticação não gerados no Sentinel após o upgrade
Problema: Após o upgrade do OpenText Identity Manager para a versão 24.4 (v4.10), os relatórios Autenticação por Usuário e Autenticação por Servidor não são gerados no Sentinel. Esse problema é observado no SUSE Linux Enterprise Server 15 SP5.
[OCTCR56A655281]
Solução Alternativa: Exclua a política de sincronização de dados existente no Identity Manager Data Collection Service (idmdcs) e no Sentinel Log Management for IGA e crie outra. Para obter mais informações sobre como criar uma política de sincronização de dados, consulte o Administrator Guide to Identity Reporting (Guia do Administrador do Identity Reporting).
8.4 Erro relatado no arquivo de registro do OpenText eDirectory após o upgrade
Problema: Depois de fazer upgrade do OpenText Identity Manager da versão 4.9 para a 24.4 (v4.10), os usuários podem encontrar o seguinte erro no arquivo ndsd.log:
Falha do carregador:for lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so,erro lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so: não é possível abrir o arquivo de objeto compartilhado: o arquivo ou diretório não existe,errno 2
Esse problema é observado na configuração do servidor All-in-One para o OpenText Identity Manager no Linux. [OCTCR56A639009]
Solução Alternativa: O erro não afeta nenhuma funcionalidade. Você pode ignorá-lo.
8.5 Erro durante a instalação não raiz do mecanismo
Problema: Ao instalar o mecanismo do OpenText Identity Manager, os usuários não root podem encontrar o seguinte erro no arquivo idminstall.log:
novell-edirectory-xdaslog-9.3.0.0000-1error: lsetfilecon: (/opt/novell, system_u:object_r:usr_t:s0) Operation not permittederror: Plugin selinux: hook fsm_file_prepare failed########################################error: falha ao descompactar o arquivo no arquivo /opt/novell: cpio: (error 0x2)error: novell-edirectory-xdaslog-9.3.0.0000-169.x86_64: falha na instalação
Isso ocorre quando a descompactação do RPM novell-edirectory-xdaslog-<versão> no local /opt/novell falha porque um usuário não root não tem o acesso necessário a esse diretório.[OCTCR56A647216]
Solução Alternativa: O erro não afeta nenhuma funcionalidade. Você pode ignorá-lo.
8.6 Erro relatado no registro de inicialização do PostgreSQL
Problema: Ao configurar os componentes Identity Applications e Identity Reporting no banco de dados PostgreSQL, os usuários podem encontrar os seguintes erros nos registros de inicialização:
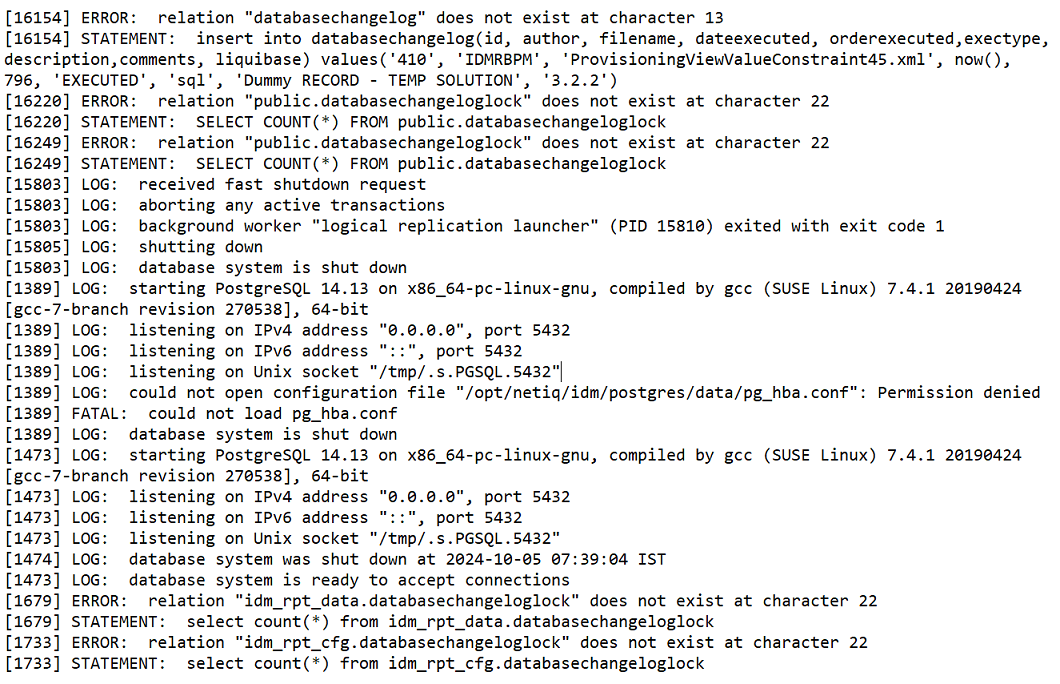
[OCTCR56A662182]
Solução Alternativa: O erro não afeta nenhuma funcionalidade. Você pode ignorá-lo.
8.7 Erro relatado no arquivo de registro do upgrade
Problema: Depois de fazer upgrade do OpenText Identity Manager para a versão 24.4 (v4.10), os usuários podem encontrar os seguintes erros relacionados ao SSPR no arquivo idmupgrade.log:
ERROR password.pwm.util.cli.MainClass - 5083 ERROR_ENVIRONMENT_ERROR (unable to establish operating environment: o arquivo para a opção 'outputFile' em '/opt/netiq/idm/apps/sspr/sspr_data/SSPRConfiguration.xml' já existe)
[OCTCR56A662286]
Solução Alternativa: Esse erro não afeta nenhuma funcionalidade do SSPR. Você pode ignorá-lo.
8.8 Erro relatado no arquivo de registro do Catalina
Problema: Depois de instalar ou fazer upgrade para o OpenText Identity Manager 24.4 (v4.10), os usuários podem encontrar um erro ao iniciar o Tomcat. O erro é relatado no arquivo de registro catalina.out.
[RPT-CORE] Erro ao validar a configuração do relatório schema.com.netiq.persist.PersistenceException: java.lang.RuntimeException: Não é possível usar o nome do esquema padrão idm_rpt_cfg no Microsoft SQL Server porque o esquema de login do usuário atual (dbo) é diferente e o MSSQL não tem suporte para definir o esquema padrão por sessão.
Esse problema ocorre quando o mecanismo do Identity Manager e o Identity Reporting são configurados em uma configuração de servidor distribuído no banco de dados MS SQL 2019. [OCTCR56A667011]
Solução Alternativa: O erro não afeta nenhuma funcionalidade. Você pode ignorá-lo.
8.9 O utilitário de linha de comando DirXML exibe um erro após o upgrade
Problema: Depois de fazer upgrade do OpenText Identity Manager para a versão 24.4 (v4.10), os usuários podem encontrar o seguinte erro de LDAP ao iniciar o utilitário de linha de comando DirXML:
Conexão perdida aguardando os resultados de 10.71.142.57:636 (91) Erro de conexão javax.net.ssl.SSLException: Erro inesperado: java.security.InvalidAlgorithmParameterException: o parâmetro trustAnchors precisa ser non-emp
Esse problema ocorre quando o OpenText Identity Manager está configurado para operar no modo habilitado para FIPS. [Problema: OCTCR56A669101]
Solução Alternativa: O erro não afeta nenhuma funcionalidade. Você pode ignorá-lo.
8.10 Um erro ao fazer upgrade do SSPR com os Identity Applications
Problema: Se os Identity Applications e o Self-Service Password Reset (SSPR) estiverem no mesmo servidor, os usuários poderão encontrar um erro de operação de E/S durante o upgrade do serviço do SSPR. Esse erro pode ocorrer durante o upgrade da versão 4.8.x para a 24.4 (v4.10) no Linux. [OCTCR56A670098]
Solução Alternativa: O erro não afeta nenhuma funcionalidade. Você pode ignorá-lo.
8.11 Formato de keystore inválido: erro durante a atualização
Problema: Ao fazer upgrade do OpenText Identity Manager no modo habilitado para FIPS, os usuários podem encontrar o seguinte erro ao importar o certificado de chave pública reCAPTCHA para o keystore:
keytool error: java.io.IOException: Formato de keystore inválido
[Problema: OCTCR56A671139]
Solução Alternativa: Importe o certificado de chave pública do arquivo cacerts para o keystore idm.bcfks usando o seguinte comando:
keytool -importkeystore -srckeystore /opt/netiq/common/jre/lib/security/cacerts -srcstorepass changeit -srcstoretype BCFKS -destkeystore /opt/netiq/idm/apps/tomcat/conf/idm.bcfks -deststorepass novell -deststoretype BCFKS -providerclass org.bouncycastle.jcajce.provider.BouncyCastleFipsProvider -providerpath $CLASSPATH --noprompt
8.12 Erro exibido durante o upgrade do Mecanismo do Identity Manager
Problema: Ao atualizar o Mecanismo do OpenText Identity Manager no modo habilitado para FIPS, os usuários podem encontrar a seguinte exceção no Linux e no Windows:
LDAPException: Erro ao configurar o LDAP SSL/TLS. (82) Local Errorjava.security.KeyStoreException: BCFKS não encontrado
[Problema: OCTCR56A670109]
Solução Alternativa: O erro não afeta nenhuma funcionalidade. Você pode ignorá-lo.
8.13 O Windows Installer exibe um erro
Problema: Depois de instalar os componentes do OpenText Identity Manager 24.4 (v4.10), o seguinte erro é exibido ao iniciar o Tomcat: SEVERE [main] org.apache.catalina.util.LifecycleBase.handleSubClassException Falha ao iniciar o componente [Connector["ajp-nio-<IP_address>-8010"]]
Esse problema ocorre durante uma nova instalação e após o upgrade para o OpenText Identity Manager 24.4 (v4.10). [Problema: OCTCR56A607041]
Solução Alternativa: Ele não causa nenhuma perda de funcionalidade. No entanto, se você quiser resolver o problema, exclua a seguinte linha no arquivo server.xml:
<Connector port="8010" protocol="AJP/1.3" redirectPort="8543"/>
O arquivo server.xml está disponível em C:\NetIQ\idm\apps\tomcat\conf
8.14 As propriedades dirxml_remote e RLConsole exibem a versão desatualizada do produto
Problema: Ao instalar ou fazer upgrade do Carregador Remoto usando Identity_Manager_4.10.0_RL_Windows.iso ou Identity_Manager_4.10.0_RL_Linux.iso, você pode observar que a não é alterada na janela . Ela ainda mostra . O mesmo problema é visto nas propriedades de . [Problema: OCTCR56A608072]
Solução Alternativa: Isso não afeta a funcionalidade do Carregador Remoto. Você pode verificar a na mesma janela para confirmar se o Carregador Remoto foi instalado com êxito.
8.15 O OpenText Identity Manager não reflete as mudanças feitas na opção Usar TLS de SMTP no OpenText Identity Console
Problema: Ao configurar um servidor de e-mail no OpenText Identity Console, se você habilitar ou desabilitar o atributo notSMTPUseTLS para o gabarito de notificação padrão na Visão em Árvore, talvez o mesmo valor não esteja disponível na página Aprovação Baseada em E-mail no OpenText Identity Manager. No entanto, a seleção é gravada, e o servidor de e-mail é atualizado com base na sua preferência.
Essa discrepância acontece porque o atributo LDAP notfSMTPUseTLS é atualizado de forma diferente no Identity Applications e no OpenText Identity Console. Quando você faz a mudança no OpenText Identity Console, o atributo é atualizado diretamente. No entanto, mudar o valor em na página Aprovação Baseada em E-mail do OpenText Identity Manager atualiza a propriedade com.netiq.rbpm.smtp.tls no arquivo ism-configuration.properties. Porém, o valor selecionado no OpenText Identity Console ainda será aplicado, mesmo que não apareça na página Aprovação Baseada em E-mail no OpenText Identity Manager. [Problema: OCTCR56A585739]
Solução Alternativa: Para garantir um comportamento consistente, você pode modificar o valor na opção da página Aprovação Baseada em E-mail do Identity Manager de acordo com o valor selecionado no Identity Console.
8.16 Botões do organograma para uma hierarquia de relacionamento de nível 2 ou superior ausentes
Problema: Para um relacionamento de nível 2 ou superior, o organograma não mostra as opções para escolher um relacionamento para exibição, navegar para o próximo nível na hierarquia de relacionamento, enviar e-mails e ver mais informações sobre a entidade. Esse problema ocorre quando a profundidade hierárquica nas é definida como nível 2 (ou superior). [Problema: OCTCR56A585426]
Solução Alternativa: Para ver os botões do organograma para o relacionamento de nível 2 (ou superior), pesquise o usuário/entidade de nível 2 no organograma.
8.17 O carregador remoto relata senha do objeto Driver inválida após o upgrade
Problema: Após o upgrade do Carregador Remoto para versão 24.4 (v4.10) no Windows, ele não consegue se conectar ao driver do Active Directory usando a senha de autenticação básica. [Problema: OCTCR56A584022]
Solução Alternativa: Após o upgrade do Identity Manager para a versão 24.4 (v4.10), execute as seguintes etapas:
-
Pare a instância do Carregador Remoto no servidor do Carregador Remoto.
-
Redefina a senha do objeto Driver e a senha do Carregador Remoto.
-
Inicie a instância do Carregador Remoto para o driver do Active Directory.
8.18 Erro de observação: Falha na reconfiguração de StatusLogger no arquivo de registro Catalina
Problema: Após instalar o OpenText Identity Manager 24.4 (v4.10) no Windows, você poderá encontrar seguinte mensagem de erro nos registros catalina.out:
ERROR StatusLogger Reconfiguration failed: No configuration found for '<xxxxxxxx>' at 'null' in 'null'
[Problema: OCTCR56A584800]
Solução Alternativa: O erro não afeta nenhuma funcionalidade. Você pode ignorá-lo.
8.19 Problemas do Construtor de formulários
Você pode encontrar os seguintes problemas ao trabalhar com formulários JSON no Construtor de formulários:
As mensagens de validação de campo não são claras o suficiente
Problema: As mensagens de validação de campos de formulário notificam os usuários quando eles inserem um valor inválido ou inaceitável em um campo. Essas mensagens geralmente são compostas por um par chave-valor, com o valor destinado à exibição para o usuário. No entanto, nesta versão, os campos de formulário exibem as chaves em vez dos valores correspondentes. Por exemplo, inserir um endereço de e-mail inválido apresenta invalid_email em vez de O e-mail deve ser válido.
[Problema: OCTCR56A598009]
Solução Alternativa: Para adicionar as mensagens em inglês:
-
Inicie o Construtor de formulários.
-
Clique no ícone de
 .
-
Clique em para expandir.
-
Adicione uma vírgula à direita e os pares de valores-chave das mensagens à última linha.
Por exemplo,
{ "Submit": "", "error": "Please fix the following errors before submitting.", "invalid_date": "{{field}} is not a valid date.", "invalid_email": "{{field}} must be a valid email.", "invalid_regex": "{{field}} does not match the pattern {{regex}}.", "mask": "{{field}} does not match the mask.", "max": "{{field}} cannot be greater than {{max}}.", "maxLength": "{{field}} must be shorter than {{length}} characters.", "min": "{{field}} cannot be less than {{min}}.", "minLength": "{{field}} must be longer than {{length}} characters.", "next": "Next", "pattern": "{{field}} does not match the pattern {{pattern}}", "previous": "Previous", "required": "{{field}} is required" } -
Clique em .
O Construtor de formulários trava durante a rolagem
Problema: Ocasionalmente, o Construtor de formulários trava ao rolar pelos formulários JSON nas exibições e . Esse problema é observado em dois cenários:
-
Ao trabalhar com um formulário JSON que contém muitas funções e métodos.
-
Quando a resolução da tela é diferente do valor recomendado pelo sistema.
[Problema: OCTCR56A602415]
Solução Alternativa: Não há solução alternativa disponível. Você pode reiniciar o Construtor de formulários.
O componente Botão não funciona
Problema: Após o upgrade para o Designer 4.9, o componente Botão nos formulários JSON não funciona para ações de aprovação e solicitação. [Problema: OCTCR56A604329]
Solução temporária: Execute estas etapas:
-
Vá para a guia do componente Botão.
-
Copie a lógica especificada nos campos ou .
-
Altere a para personalizado.
-
Especifique a lógica copiada de Etapa 2.
-
Clique em .
Problemas com o componente Árvore
Você pode encontrar os seguintes problemas com o componente Árvore no Construtor de formulários:
-
Os campos exibem um erro de validação de não matriz na do formulário. Esse erro ocorre quando o componente Árvore é definido para exibir um valor padrão. Você não pode enviar o formulário até resolver o erro de validação. [Problema: OCTCR56A585664]
Para resolver o erro, altere o valor padrão com a ID desse campo na visualização .
-
A funcionalidade de expansão de um componente Árvore não funciona conforme o esperado. O formulário de não permite expandir nem selecionar um subcontêiner.
-
Quando você seleciona um contêiner ou subcontêiner, o campo exibe o valor dn em vez do nome.
O a seguir é um exemplo de dados do componente Árvore:
{ "dn": "unique id", "name": "container data", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id1", "name": "container data1", "icon": "glyphicon glyphicon-cloud" }, { "dn": "id2", "name": "container data2", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id3", "name": "container data3", "icon": "glyphicon glyphicon-cloud" } ] } ] }Quando você seleciona a opção na , o campo exibe o identificador exclusivo em vez dos dados do contêiner. [Problema: OCTCR56A603396]