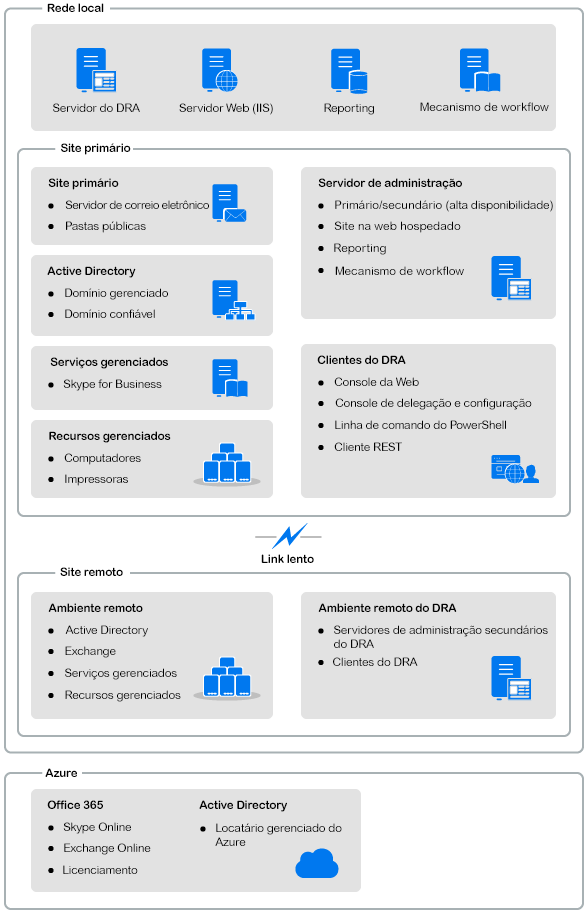
Os componentes do DRA usados consistentemente para gerenciar o acesso privilegiado incluem servidores principais e secundários, consoles de administrador, componentes de relatórios e o Mecanismo de Workflow para automatizar processos de workflow.
A tabela a seguir identifica as interfaces do usuário típicas e os servidores de administração usados em cada tipo de usuário do DRA:
|
Tipo de Usuário do DRA |
Interfaces do usuário |
Servidor de Administração |
|---|---|---|
|
Administrador do DRA (A pessoa que fará a manutenção das configurações do produto) |
Console de Configuração e Delegação |
Servidor principal |
|
Administrador Avançado |
DRA Reporting PowerShell CLI Provedor de ADSI do DRA |
Qualquer servidor do DRA |
|
Administrador ocasional do suporte técnico |
Nó Account and Resource Management (Gerenciamento de Recursos e de Conta) no Console de Configuração e Delegação Console da Web |
Qualquer servidor do DRA |
O Servidor de administração DRA armazena dados de configuração (de política, ambientais e de acesso delegado), executa tarefas do operador e de sistema e auditora a atividade do sistema como um todo. Suportando diversos clientes em nível de API e de console, o servidor é projetado para fornecer alta disponibilidade tanto para isolamento geográfico quanto para redundância por meio de um modelo de expansão de MMS (Multi-Master Set - Conjunto com vários masters). Neste modelo, cada ambiente do DRA exigirá um servidor de Administração principal que será sincronizado com alguns Servidores de administração DRA secundários adicionais.
Recomendamos fortemente que você não instale servidores de Administração em controladores de domínio do Active Directory. Para cada domínio gerenciado pelo DRA, verifique se há pelo menos um controlador de domínio no mesmo site que o servidor de Administração. Por padrão, o servidor de Administração acessa o controlador de domínio mais próximo para todas as operações de leitura e gravação; ao realizar tarefas específicas a um site, como redefinições de senha, você pode especificar um determinado controlador de domínio para processar a operação. Como uma melhor prática, considere a possibilidade de dedicar um servidor de Administração secundário para cargas de trabalho automatizadas, gerador de relatórios e processamento de lote.
O Account and Resource Management (Gerenciamento de Recursos e de Conta) é um nó no Console de Configuração e Delegação para que administradores assistentes do DRA possam ver e gerenciar objetos delegados de serviços e domínios conectados.
O Console da Web é uma interface do usuário com base na Web que fornece acesso rápido e fácil para que administradores assistentes do DRA possam ver e gerenciar objetos delegados de serviços e domínios conectados.
Os administradores podem personalizar a aparência e o uso do console da Web para incluir marcas de empresas e propriedades de objeto personalizadas, além de configurar a integração com servidores do Change Guardian para habilitar a auditoria de mudanças que ocorre fora do DRA.
O Administrador do DRA também pode criar e modificar formulários de workflow automatizados para executar tarefas automatizadas de rotina quando acionados.
O Histórico de Mudanças Unificado é outro recurso do console da Web que permite a integração com os servidores de Histórico de Mudanças para auditoria das mudanças feitas a objetos do AD fora do DRA. As opções de relatório do histórico de mudanças incluem o seguinte:
Mudanças feitas a...
Mudanças feitas por...
Caixa de correio criada por...
Usuário, grupo e endereço de e-mail do contato criados por...
Usuário, grupo e endereço de e-mail do contato apagados por...
Atributo virtual criado por...
Objetos movidos por...
O DRA Reporting fornece modelos incorporados personalizáveis para gerenciamento do DRA e mais informações sobre sistemas e domínios gerenciados do DRA:
Relatórios de recursos para objetos do AD
Relatórios de dados de objetos do AD
Relatórios de resumo do AD
Relatórios de configuração do DRA
Relatórios de configuração do Exchange
Relatórios do Exchange Online do Office 365
Relatórios de tendências de atividades detalhadas (por mês, domínio e pico)
Relatórios de atividade do DRA resumidos
Relatórios do DRA podem ser agendados e publicados por meio do SQL Server Reporting Services para uma distribuição adequada para os acionistas.
O DRA integra-se ao Mecanismo de Workflow para automatizar tarefas de workflow por meio do Console da Web, no qual administradores assistentes podem configurar o Servidor de Workflow, executar formulários de automação de workflow personalizados e então ver o status desses workflows. Para obter mais informações sobre o Mecanismo de workflow, consulte a documentação de automação de workflow no site da Documentação do DRA.