OpenText™ Identity Manager CE 24.4 (v4.10) Informacje o wydaniu

Styczeń 2025

Program OpenText Identity Manager 24.4 (wersja 4.10) zawiera nowe funkcje i udoskonalenia, zwiększa użyteczność i rozwiązuje kilka wcześniejszych problemów. Aktualizacje w tej wersji są kumulowane. Obejmują poprawki do oprogramowania i udoskonalenia w bieżącej wersji, a także wszystkie wcześniej wydane poprawki z pakietów Service Pack, poprawki typu HotFix i inne. Wiele z tych ulepszeń wprowadzono w odpowiedzi na sugestie naszych klientów. Dziękujemy za poświęcony czas i przekazane informacje. Liczymy na dalszą pomoc w dostosowywaniu naszych produktów do wymagań użytkowników. Opinie można publikować na forach społeczności użytkowników oprogramowania Identity Manager w OpenText Forums — witrynie społeczności online, która udostępnia również informacje o produktach, blogi i łącza do przydatnych zasobów.

Informacje o nowych elementach w poprzednich wersjach zawiera sekcja „Poprzednie wersje” w witrynie z dokumentacją programu OpenText Identity Manager.

Więcej informacji na temat tej wersji oraz najnowszy dokument Informacje o wydaniu można znaleźć na stronie dokumentacji.

Aby pobrać ten produkt, należy przejść do portalu licencji na oprogramowanie i plików do pobrania.

1.0 Co nowego?

Ta wersja zawiera następujące rozszerzenia:

Więcej informacji na temat nowych funkcji komponentu Designer dla aplikacji OpenText Identity Manager 24.4 (wersja 4.10) można znaleźć w dokumencie Designer dla OpenText™ Identity Manager CE 24.4 (wersja 4.10) — informacje o wydaniu.

1.1 Obsługa nowych systemów operacyjnych

W tej wersji dodano obsługę platformy Red Hat Enterprise Linux (RHEL) 9.4. Pełną listę obsługiwanych systemów operacyjnych można znaleźć na stronie Wymagania systemowe aplikacji OpenText™ Identity Manager CE 24.4 (wersja 4.10).

Informacje na temat komponentów pakietu, baz danych i przeglądarek obsługiwanych w tym wydaniu zawiera sekcja Obsługiwane wersje komponentów.

1.2 Aktualizacje brandingu

Micro Focus jest teraz częścią OpenText. W celu zachowania zgodności z marką OpenText przeprowadza się aktualizację nazwy produktu, jego komponentów i interfejsów użytkownika, logotypów, odniesień do nazwy firmy i dokumentacji. Mechanizm określania wersji OpenText używa formatu CY.Q (rok kalendarzowy.kwartał). Począwszy od wersji 4.10 rozwiązanie Identity Manager jest zgodne z konwencją określania wersji OpenText. Program Identity Manager 4.10 jest znany jako OpenText Identity Manager 24.4 (wersja 4.10).

1.3 Obsługa OpenSSL 3.0.15 z protokołem TLSv1.3

Począwszy od tej wersji, program OpenText Identity Manager korzysta z OpenSSL 3.0.15. Podczas instalowania produktu implementowana jest nowa wersja OpenSSL, a protokół TLSv1.3 jest używany do komunikacji między jego komponentami.

W przypadku uaktualnienia z wersji 4.7.5, 4.8.x lub 4.9.x do kompilacji 24.4 (wersja 4.10) obsługa protokołu TLSv1.2 będzie nadal dostępna. Aby włączyć protokół TLSv1.3, należy ręcznie skonfigurować protokół TLSv1.3 dla wszystkich komponentów. Aby uzyskać więcej informacji, zobacz temat Konfigurowanie protokołu TLSv1.3 dla usług Tomcat.

WAŻNE:Wersja protokołu TLS określona w pliku server.xml Tomcat zastępuje wersję protokołu TLS ustawioną w komponentach.

1.4 Ulepszenia instalatora

W tym wydaniu wprowadzono do instalatora następujące ulepszenia:

  • Nowy monit o hasło do głównego magazynu kluczy podczas konfigurowania i uaktualniania modułów Identity Applications i Identity Reporting.

  • Automatyczne monity dotyczące typowej konfiguracji programu OpenText Identity Console.

  • Dodanie sterownika SAP HANA w realizacjach sterownika OpenText Identity Manager 24.4 (wersja 4.10).

1.5 Ulepszenia modułu Identity Applications: wyświetlanie historii zadań

Teraz użytkownicy mogą przeglądać stan wszystkich swoich poprzednich działań w jednym miejscu. Opcja Historia zadań w menu Zadanie zawiera listę wszystkich zadań wykonanych przez użytkownika, w tym żądań uprawnień, które zostały zatwierdzone lub odrzucone. Funkcja ta śledzi wykonywanie przepływu pracy przez użytkowników i ułatwia przeglądanie ich wcześniejszych działań. Użytkownicy z odpowiednimi rolami, takimi jak administrator aprowizacji, mogą również wyświetlać historię zadań innych osób. Aby uzyskać więcej informacji, kliknij ikonę pomocy na pulpicie nawigacyjnym.

UWAGA:W tej wersji dodanie nowego formantu do pulpitu nawigacyjnego nie obejmuje opcji Historia zadań w kategorii IDM.

2.0 Funkcje wychodzące z użycia

Następujące funkcje zostały usunięte lub są przestarzałe i zostaną usunięte w przyszłej wersji:

2.1 Konfigurowanie protokołu OSP w zakresie korzystania z uwierzytelniania zaawansowanego dla uwierzytelniania dwuskładnikowego jest przestarzałe

Począwszy od tej wersji, konfigurowanie protokołu OSP w zakresie korzystania z uwierzytelniania zaawansowanego dla uwierzytelniania dwuskładnikowego jest przestarzałe. Zamiast tego można używać uwierzytelniania w standardzie SAML (Security Assertion Markup Language) z poziomu uwierzytelniania zaawansowanego. Uwierzytelnianie zaawansowane zapewnia również wiele innych metod uwierzytelniania, takich jak karta, OTP OATH i rozpoznawanie twarzy podczas procesu logowania.

2.2 Określanie adresu IP dla nazwy hosta jest przestarzałe

Podczas konfigurowania nazwy hosta dla komponentów programu OpenText Identity Manager należy używać w pełni kwalifikowanej nazwy domeny (FQDN) serwera. Przed tą wersją dozwolone były zarówno adres IP, jak i nazwa FQDN, ale od tej wersji obsługiwane są tylko nazwy FQDN. Zmiana ta nie ma wpływu na moduł Identity Reporting, który nadal akceptuje adres IP lub nazwę FQDN do konfiguracji.

3.0 Obsługiwane wersje komponentów

Ta sekcja zawiera informacje na temat obsługiwanych wersji komponentów.

3.1 Wersje komponentów aplikacji OpenText Identity Manager

Ta wersja posiada w pakiecie następujące komponenty:

  • OpenText™ eDirectory 24.4 (wersja 9.3)

  • OpenText™ Identity Console 24.4 (wersja 1.9)

  • Identity Manager Engine 4.10

  • Identity Manager Remote Loader 4.10

  • Identity Manager Fan Out Agent 4.10

  • Designer dla OpenText™ Identity Manager 24.4 (wersja 4.10)

  • Identity Applications 24.4 (wersja 4.10)

  • One SSO Provider (OSP) 6.7.7

  • Self Service Password Reset (SSPR) 4.8.0.1

  • Identity Manager Identity Reporting 24.4 (wersja 7.4)

  • Sentinel Log Management for IGA 8.7.0.0 (do przeprowadzania inspekcjonowania zdarzeń)

  • Sterowniki OpenText™ Identity Manager

    UWAGA:

    • Program OpenText Identity Manager 24.4 (wersja 4.10) jest zgodny tylko z programem OpenText™ eDirectory™ 24.4 (wersja 9.3) lub nowszym.

    • Program OpenText Identity Manager 24.4 (wersja 4.10) zawiera najnowsze wersje obsługiwanych sterowników. Więcej informacji podano w sekcji Wersja dostarczana z wydaniem 24.4 (wersja 4.10) na stronie Sterowniki OpenText Identity Manager.

3.2 Wersje komponentów zewnętrznych

To wydanie dodaje obsługę następujących komponentów dostawców zewnętrznych:

  • Zulu 11.76+21-CA

  • Apache Tomcat 9.0.96

  • PostgreSQL 14.14 (wersja autonomiczna i kontenery)

  • OpenSSL 3.0.15

  • Nginx 1.24.0-1

  • ActiveMQ 5.18.4

3.3 Baza danych

Wszystkie komponenty produktu, w tym moduł Identity Applications, są zgodne z oprogramowaniem Oracle 21c. Jednak moduł Identity Reporting 24.4 (wersja 7.4) nadal obsługuje Oracle 19c i 18c.

3.4 Przeglądarka internetowa

Dowolna spośród następujących przeglądarek internetowych:

  • Google Chrome 131.0.6778.85/86

  • Mozilla Firefox 132.0.2

  • Apple Safari 17.4.1

  • Microsoft Edge 131.0.2903.63

4.0 Wymagania systemowe

Więcej informacji na temat wymagań sprzętowych i systemów operacyjnych obsługiwanych przez aplikację można znaleźć na stronie Wymagania systemowe aplikacji OpenText™ Identity Manager CE 24.4 (wersja 4.10).

5.0 Rozwiązane problemy

To wydanie zawiera następujące poprawki do oprogramowania:

Komponent

Identyfikator globalny

Opis

Identity Applications

OCTCR56A582892

Sterownik usług ról i zasobów nie przetwarza grup, ról ani zasobów w sposób spójny.


OCTCR56A583444

Podczas wyszukiwania ról połączenie wielu kryteriów wyszukiwania daje nietrafne wyniki.


OCTCR56A583741

Podczas tworzenia uwierzytelnienia do konta użytkownika w usłudze Active Directory pulpit nawigacyjny nie wyświetla wartości uwierzytelnienia usługi AD, nawet gwiazdka (*) jeśli używana jako wyrażenie regularne do wyszukiwania.


OCTCR56A583753

Opcja Edytuj pulpit nawigacyjny w sekcji Ustawienia praw dostępu nie działa poprawnie. Nawet jeśli określony użytkownik lub rola są określeni jako dysponent na potrzeby edycji pulpitu nawigacyjnego, opcja Edytuj mój pulpit nawigacyjny pozostaje dostępna dla wszystkich użytkowników.


OCTCR56A583970

Użytkownicy z rolą menedżera aprowizacji nie widzą opcji Inne w obszarze Dostęp > Uprawnienia na pulpicie nawigacyjnym.


OCTCR56A584665

Właściwość Enable oidpInstanceData attribute clean-up sterownika aplikacji użytkownika kończy się niepowodzeniem. W związku z tym użytkownicy nie mogą się zalogować, gdy atrybut oidpInstanceData osiągnie swój limit.


OCTCR56A584708

Gdy ustawienie Włącz wielowątkowy sterownik ról i zasobów jest ustawione na wartość true, sterownik usług ról i zasobów przestaje śledzić własny dziennik i zamiast tego rejestruje wszystko w pliku driverset.log znajdującym się pod adresem/var/log/idm/driverset.log.


OCTCR56A584712

Opcja Stan synchronizacji hasła nie jest wyświetlana na stronie Użytkownicy, nawet jeśli użytkownik, grupa, rola lub kontener są wyznaczeni jako dysponent na potrzeby wyświetlania tej opcji na stronie Ustawienia praw dostępu.

OCTCR56A584753

Edycja atrybutu logicznego dla encji użytkownika na stronie Mój profil nie jest poprawnie zapisywana.


OCTCR56A584827

Jeśli przepływ pracy z zagnieżdżoną strukturą danych przepływu zawiera wiele spacji, aplikacja nie ignoruje ich i drukuje je w sekcji komentarzy do przepływu pracy.


OCTCR56A584956

Atrybut nrfAllowAprOveride nie działa poprawnie. Gdy zasób wymagający zatwierdzenia jest mapowany do roli, a użytkownik żąda tej roli, zasób jest przypisywany bez wyzwalania procesu zatwierdzania.


OCTCR56A585003

W ramach liczby członków dla przypisania ról i przypisania zasobów wyświetlane są niepoprawne wartości, gdy przekracza ona maksymalny limit wyświetlania ustawiony we właściwości.


OCTCR56A585485

Gdy rola zostanie odwołana, sterownik usług ról i zasobów ponownie oblicza role dla wszystkich użytkowników w kontenerze, w tym dziedziczonych, co prowadzi do problemów z wydajnością.

UWAGA:Aby zagwarantować, że odwołanie roli nie wpłynie na wydajność RRSD, utwórz niestandardowe zasady transformacji zdarzeń i ustaw atrybut skip-processing na true. Spowoduje to wyłączenie operacji ponownego obliczania podczas odwoływania ról lub przypisywania działań. Jednak pominięcie ponownych obliczeń może spowodować, że rola nie zostanie w pełni odwołana, co spowoduje pozostawienie jej w stanie uruchomienia. Pamiętaj, aby po odwołaniu ustawić parametr skip-processing z powrotem na false.


OCTCR56A585680

Atrybutów jednowartościowych dla encji użytkownika nie można edytować, nawet jeśli są ustawione jako Atrybuty edytowalne w sekcji Ustawienia personalizacji.


OCTCR56A587004

Strona Uprawnienie innej osoby nie jest wyświetlana w sekcji Data wygaśnięcia w oknie szczegółów roli.


OCTCR56A627092

Program Identity Manager nie może wysyłać wiadomości e-mail, jeśli zasady zawierają działanie <do-send-email-from-template> lub <do-send-email> z powiadomieniem dla klienta ustawionym jako HTML w polu wiadomości między tagami <use-html>.


OCTCR56A627201

Nie można wysyłać zdarzeń audytu z modułu Identity Applications do usługi Sentinel z powodu problemu z połączeniem.


OCTCR56A639081

Atrybut DirXML-PasswordSyncStatus użytkownika zmienia się z 0004: SUCCESS na 0005: PENDING po zbiorczym dodaniu użytkowników do usługi eDirectory.


OCTCR56A646136

Kreator formularzy nie działa bez dostępu do Internetu.


OCTCR56A647072

Nie można edytować atrybutów jednowartościowych dla encji niestandardowych.

Instalacja i uaktualnianie

OCTCR56A674108

Kontenery Identity Manager 4.9 nie obsługują poprawnie stref czasowych, co powoduje, że dzienniki i ślady wyświetlają sygnatury czasowe w strefie UTC zamiast w czasie lokalnym.

6.0 Instalowanie programu OpenText Identity Manager 24.4 (wersja 4.10)

W tym wydaniu udostępniono wersje Advanced Edition i Standard Edition w pojedynczym pliku ISO. Przed pobraniem plików instalacyjnych należy zapoznać się z funkcjami dostępnymi w każdej z tych wersji i opcjami pobierania komponentów produktu. Aby uzyskać informacje na temat funkcji obsługiwanych przez każdą wersję oraz funkcji zawartych w każdej wersji, zobacz temat OpenText™ Identity Manager CE 24.4 (wersja 4.10) – omówienie i przewodnik planowania.

6.1 Pobieranie aplikacji OpenText Identity Manager

Po zakupieniu aplikacji OpenText Identity Manager 24.4 (wersja 4.10) należy zalogować się do portalu licencji na oprogramowanie i plików do pobrania i kliknąć łącze, które umożliwia pobranie oprogramowania. Komponenty aplikacji OpenText Identity Manager są zawarte w następujących plikach:

Nazwa pliku

Opis

Identity_Manager_4.10.0_Linux.iso

Zawiera serwer Identity Manager (Identity Manager Engine, Remote Loader, Fan-Out Agent, OpenText Identity Console), Identity Applications oraz moduł Identity Reporting.

Identity_Manager_4.10.0_RL_Linux.iso

Zawiera komponent Identity Manager Remote Loader dla systemu Linux.

Identity_Manager_4.10.0_Containers.tar.gz

Zawiera obrazy poszczególnych kontenerów Identity Manager Engine, Remote Loader, Fanout Agent, ActiveMQ, PostgreSQL, Form Renderer, OSP, Identity Applications, Identity Reporting, SSPR oraz OpenText Identity Console.

Identity_Manager_4.10.0_Windows.iso

Zawiera serwer Identity Manager (Identity Manager Engine, Remote Loader, Fan-Out Agent oraz Identity Console), Identity Applications oraz moduł Identity Reporting.

Identity_Manager_4.10.0_RL_Windows.iso

Zawiera wersję 64-bitową i .NET komponentu Remote Loader dla systemu Windows.

Identity_Manager_4.10.0_Designer_Linux.tar.gz

Zawiera moduł Designer dla platform Linux.

Identity_Manager_4.10.0_Designer_Windows.zip

Zawiera moduł Designer dla platform Windows.

Identity_Manager_4.10.0_Designer_MacOSX.dmg

Zawiera pliki modułu Designer dla systemu macOS Sonoma.

SentinelLogManagementForIGA8.7.0.0.tar.gz

Zawiera moduł Sentinel Log Management dla Identity Governance and Administration (IGA).

Ta instalacja jest obsługiwana tylko w systemie Linux.

acdi_v24.4.zip

Zawiera oprogramowanie Audit, Compliance & Data Intelligence (w tym sterownik ACDI, pakiety ACDI Monitor i pakiet ACDI Workflow Monitor).

WAŻNE:

6.2 Znajdowanie plików wykonywalnych i domyślnych ścieżek instalacyjnych

Pliki wykonywalne i domyślne ścieżki instalacyjne w systemie Linux

Komponent aplikacji OpenText Identity Manager

Położenie pliku wykonywalnego w pliku ISO

Domyślna ścieżka instalacyjna

Serwer Identity Manager (zawiera Identity Manager Engine, Remote Loader, Fan-Out Agent, OpenText Identity Console)

install.sh w podłączonej lokalizacji

  • Engine: /opt/novell/eDirectory/lib/dirxml

  • Remote Loader: /opt/novell/dirxml/bin/x86_64

  • Fanout Agent: /opt/novell/dirxml/fanoutagent

  • OpenText Identity Console: /opt/novell/eDirAPI/sbin/

Identity Applications (pulpit nawigacyjny i interfejs administracyjny aplikacji Identity Manager, aplikacja użytkownika, sterownik usługi ról i zasobów, sterownik aplikacji użytkownika, program narzędziowy do aktualizowania konfiguracji, dostawca funkcji jednokrotnego logowania, Self Service Password Reset)

install.sh w podłączonej lokalizacji

  • Identity Applications: /opt/netiq/idm/apps

  • Aplikacja użytkownika: /opt/netiq/idm/apps/UserApplication

  • Program narzędziowy do aktualizowania konfiguracji: /opt/netiq/idm/apps/configupdate

  • Form Renderer: /opt/netiq/idm/apps/sites

  • NGINX: /opt/netiq/common/nginx

Designer for OpenText Identity Manager

/designer/packages

/root/designer

Identity Reporting

install.sh w podłączonej lokalizacji

/opt/netiq/idm/apps/IDMReporting

Komponent do zarządzania hasłami

./install.sh w katalogu /sspr w podłączonej lokalizacji

/opt/netiq/idm/apps/sspr

Sentinel Log Management dla IGA

./install.sh w katalogu /SentinelLogManagementforIGA pliku SentinelLogManagementForIGA8.7.0.0.tar.gz

/opt/novell/sentinel

Pliki wykonywalne i domyślne ścieżki instalacyjne w systemie Windows

Komponent aplikacji Identity Manager

Położenie pliku wykonywalnego w pliku ISO

Domyślna ścieżka instalacyjna

Serwer Identity Manager (zawiera Identity Manager Engine, Remote Loader, Fan-Out Agent)

install.exe w katalogu \<lokalizacja podłączenia pliku iso>\IdentityManagerServer\

  • Engine: C:\netiq\idm

  • Remote Loader: C:\netiq\idm\RemoteLoader

  • Fanout Agent: C:\netiq\idm\FanoutAgent

Identity Applications (pulpit nawigacyjny i interfejs administracyjny aplikacji Identity Manager, aplikacja użytkownika, sterownik usługi ról i zasobów, sterownik aplikacji użytkownika, program narzędziowy do aktualizowania konfiguracji, dostawca funkcji jednokrotnego logowania, Self Service Password Reset)

install.exe w katalogu \<lokalizacja podłączenia pliku iso>\IdentityApplications\

  • Identity Applications: C:\netiq\idm\apps\

  • Aplikacja użytkownika: C:\netiq\idm\apps\UserApplication

  • Program narzędziowy do aktualizowania konfiguracji: C:\netiq\idm\apps\configupdate

  • Form Renderer: C:\netiq\idm\apps\sites

  • NGINX: C:\netiq\common\nginx

Designer for OpenText Identity Manager

install.exe w folderze \designer_install\ pliku Identity_Manager_4.10.0_Designer_Windows.zip

C:\netiq\

Identity Reporting

install.exe w katalogu \<lokalizacja podłączenia pliku iso>\IdentityReporting\

C:\netiq\idm\apps\IdentityReporting

Komponent do zarządzania hasłami

install.exe w katalogu <lokalizacja podłączenia pliku iso>\common\sspr

C:\netiq\idm\apps\common\sspr

7.0 Aktualizacja do programu OpenText Identity Manager 24.4 (wersja 4.10)

Uaktualnienie do wersji OpenText Identity Manager 24.4 (wersja 4.10) można przeprowadzić bezpośrednio z wersji Identity Manager 4.7.5 i 4.8.x (gdzie x może być równe 0, 1, 2, 3, 4, 5, 6 i 7) oraz wersji 4.9.x.

Przed rozpoczęciem uaktualnienia należy zapoznać się z uwagami do wydania dotyczącymi bieżącej wersji.

Więcej informacji na temat uaktualniania aplikacji OpenText Identity Manager można znaleźć w rozdziale Uaktualnianie aplikacji OpenText Identity Manager w podręczniku OpenText™ Identity Manager CE 24.4 (wersja 4.10) — Podręcznik instalowania i aktualizowania dla systemu Linux lub w rozdziale Uaktualnianie aplikacji OpenText Identity Manager w podręczniku OpenText™ Identity Manager CE 24.4 (wersja 4.10) — Podręcznik instalowania i aktualizowania dla systemu Windows.

7.1 Uaktualnianie programu Identity Manager z wersji 4.9.x, 4.8.x i 4.7.5

Poniższa tabela zawiera listę ścieżek uaktualniania komponentów wersji aplikacji Identity Manager 4.9.x, 4.8.x i 4.7.5:

Komponent

Wersja podstawowa

Wersja uaktualniona

Identity Manager Engine

4.9.x, 4.8.x, 4.7.5

  1. Uaktualnij system operacyjny do obsługiwanej wersji.

  2. Uaktualnij komponent Identity Vault do kompilacji 24.4 (wersja 9.3).

  3. Uaktualnij komponent Identity Manager Engine do wersji 4.10.

Remote Loader/Fanout Agent

4.9.x, 4.8.x, 4.7.5

Uaktualnij do wersji Remote Loader/Fanout Agent 4.10.

Designer


Zainstaluj moduł Designer 24.4 (wersja 4.10).

Identity Applications

4.9.x, 4.8.x, 4.7.5

Przed uaktualnieniem Identity Applications sprawdź, czy komponenty Identity Vault i Identity Manager Engine zostały uaktualnione do wersji odpowiednio 24.4 (wersja 9.3) i 4.10.

  1. Uaktualnij system operacyjny do obsługiwanej wersji.

  2. Zatrzymaj serwer Tomcat.

  3. Uaktualnij bazę danych do obsługiwanej wersji. Aby uzyskać informacje o obsługiwanych wersjach baz danych, zobacz temat Wymagania systemowe dla programu OpenText™ Identity Manager CE 24.4 (wersja 4.10).

  4. (Warunkowo) Jeśli komponent SSPR jest zainstalowany na osobnym serwerze, uaktualnij go do wersji 4.8.0.1.

  5. Uaktualnij sterownik aplikacji użytkownika oraz pakiety sterowników ról i zasobów za pomocą modułu Designer.

  6. Uaktualnij Identity Applications do kompilacji 24.4 (wersja 4.10).

  7. Uruchom serwer Tomcat.

Identity Reporting

4.9.x, 4.8.x, 4.7.5

Przed uaktualnieniem komponentu Identity Reporting sprawdź, czy komponenty Identity Vault i Identity Manager Engine oraz Identity Applications zostały uaktualnione do wersji odpowiednio 24.4 (wersja 9.3), 4.10 i 24.4 (wersja 4.10).

  1. Uaktualnij system operacyjny do obsługiwanej wersji.

  2. Uaktualnij bazę danych do obsługiwanej wersji. Aby uzyskać dalsze informacje o obsługiwanych wersjach baz danych, zobacz temat Wymagania systemowe dla programu OpenText™ Identity Manager CE 24.4 (wersja 4.10).

  3. Uaktualnij komponent SLM dla IGA do obsługiwanej wersji.

  4. Zaktualizuj pakiety sterowników usług gromadzenia danych oraz bramy usług zarządzanych.

  5. Uaktualnij komponent Identity Reporting do kompilacji 24.4 (wersja 7.4).

  6. (Warunkowo) Utwórz zasadę synchronizacji danych na stronie usług gromadzenia danych aplikacji Identity Manager.

  7. Uruchom serwer Tomcat.

Przed rozpoczęciem uaktualnienia należy zapoznać się z uwagami do wydania dotyczącymi używanej wersji na stronie Dokumentacja.

7.2 Uaktualnianie do wersji Advanced Edition

Program OpenText udostępnia następujące ścieżki uaktualnienia do wersji OpenText Identity Manager 24.4 (wersja 4.10) Advanced Edition z wcześniejszej wersji Advanced Edition lub Standard Edition:

  • Identity Manager 4.7.5, 4.8.x i 4.9.x Advanced Edition do kompilacji 24.4 (wersja 4.10) Advanced Edition

  • Identity Manager 4.7.5, 4.8.x i 4.9.x Standard Edition do kompilacji 24.4 (wersja 4.10) Advanced Edition w jeden z następujących sposobów:

    • Od Identity Manager 4.7.5, 4.8.x i 4.9.x Standard Edition do kompilacji 24.4 (wersja 4.10) Standard Edition, a następnie do kompilacji 24.4 (wersja 4.10) Advanced Edition

    • Od Identity Manager 4.7.5, 4.8.x i 4.9.x Standard Edition do kompilacji 24.4 (wersja 4.10) Advanced Edition, a następnie do kompilacji 24.4 (wersja 4.10) Advanced Edition

7.3 Uaktualnianie do wersji Standard Edition

Aktualizację do wersji OpenText Identity Manager 24.4 (wersja 4.10) Standard Edition można przeprowadzić z poziomu wersji Identity Manager 4.7.5, 4.8.x i 4.9.x Standard Edition. Instrukcje uaktualniania można znaleźć w dokumencie: Instalowanie i uaktualnianie aplikacji OpenText™ Identity Manager CE 24.4 (wersja 4.10) Standard Edition — skrócona instrukcja obsługi.

Wersja OpenText Identity Manager 24.4 (wersja 4.10) Standard Edition w dalszym ciągu zapewnia obsługę następujących raportów:

  • Uwierzytelnianie przez użytkownika

  • Uwierzytelnianie przez serwer

  • Statystyki bazy danych

  • Samodzielne zmiany hasła

  • Resetowanie hasła

  • Raport o skojarzeniach sterownika Magazynu tożsamości — stan bieżący

  • Raport o użytkownikach Magazynu tożsamości — stan bieżący

  • Podsumowanie zdarzeń zmian hasła użytkownika

    Więcej informacji znajduje się w dokumencie OpenText™ Identity Manager CE 24.4 (wersja 4.10) — Przewodnik administratora po module Identity Reporting.

    WAŻNE:Aby korzystać z raportów, należy zaimportować najnowsze definicje raportów do modułu Identity Reporting. Należy się zalogować do aplikacji do raportowania i pobrać raporty ze strony Pobierz w tej aplikacji.

8.0 Znane problemy

Firma OpenText nie ustaje w staraniach, aby jej produkty były wysokiej jakości rozwiązaniami spełniającymi potrzeby przedsiębiorstw w zakresie oprogramowania. Obecnie trwają badania nad rozwiązaniem opisanych dalej problemów. Gdyby którykolwiek z tych problemów wymagał dodatkowej pomocy, należy się skontaktować z usługami wsparcia Technical Support.

Listę znanych problemów w komponencie Designer można znaleźć w dokumencie OpenText™ Identity Manager CE 24.4 (wersja 4.10) Designer — informacje o wydaniu.

8.1 Problem ze sterownikiem transparentu Ellucian po uaktualnieniu

Problem: Moduł integracyjny dla transparentu firmy Ellucian nie działa z powodu niezgodności z bibliotekami Jetty dostarczanymi z programu OpenText Identity Manager 24.4 (wersja 4.10).

Obejście: Jeśli sterownik został zainstalowany, zalecamy używanie go z modułem Remote Loader 4.9.

8.2 Błąd dołączania jest widoczny w dziennikach Catalina dla WFCEF

Problem: Podczas uaktualniania modułu Identity Application do wersji 4.10 może pojawić się podobny błąd dołączania w dziennikach Catalina.

com.netiq.logging.log4j2.Log4jLogger.addAppender Błąd podczas dodawania Appender WFCEF do Logger com.microfocus

com.netiq.logging.log4j2.Log4jLogger.addAppender Błąd podczas dodawania Appender WFCEF to Logger com.sssw

com.netiq.logging.log4j2.Log4jLogger.addAppender Błąd podczas dodawania Appender WFCEF do Logger com.novell

com.netiq.logging.log4j2.Log4jLogger.addAppender Błąd podczas dodawania Appender WFCEF do Logger workflow.log

com.netiq.logging.log4j2.Log4jLogger.addAppender Błąd podczas dodawania Appender WFCEF do Logger com.netiq

Dzieje się tak w przypadku skonfigurowania inspekcjonowania przed uaktualnieniem modułu Identity Applications.

[OCTCR56A679501]

Obejście:

  1. Przejdź do następujących katalogów:---

    • Linux: /opt/netiq/idm/apps/tomcat/conf

    • Windows: C:\NetIQ\IDM\apps\tomcat\conf

    Skomentuj następujące wpisy z pliku ism-configuration.properties:

    workflow.logging.wfs.definition.workflow.log = {\"name\":\"workflow.log\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}

    workflow.logging.wfs.definition.com.novell = {\"name\":\"com.novell\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}

    workflow.logging.wfs.definition.com.netiq = {\"name\":\"com.netiq\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}

    workflow.logging.wfs.definition.com.sssw = {\"name\":\"com.sssw\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}

    workflow.logging.wfs.definition.com.microfocus = {\"name\":\"com.microfocus\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}

  2. Uruchom ponownie usługi Tomcat.

8.3 Raporty uwierzytelniania nie są generowane w usłudze Sentinel po uaktualnieniu

Problem: Po uaktualnieniu programu OpenText Identity Manager do wersji 24.4 (wersja 4.10) raporty Uwierzytelnianie przez użytkownika i Uwierzytelnianie przez serwer nie są generowane w usłudze Sentinel. Ten problem występuje w dystrybucji SUSE Linux Enterprise Server 15 SP5.

[OCTCR56A655281]

Obejście: Usuń istniejące zasady synchronizacji danych w usłudze zbierania danych programu Identity Manager (idmdcs) i usłudze Sentinel Log Management dla IGA, a następnie utwórz nowe. Aby uzyskać więcej informacji na temat tworzenia zasad synchronizacji danych, zobacz Przewodnik administratora po module Identity Reporting.

8.4 Błąd zgłoszony w pliku dziennika OpenText eDirectory po uaktualnieniu

Problem: Po uaktualnieniu programu OpenText Identity Manager z wersji 4.9 do wersji 24.4 (wersja 4.10) użytkownicy mogą napotkać następujący błąd w pliku ndsd.log:

Loader Failed:for lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so,error lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so: cannot open shared object file: No such file or directory,errno 2

Ten problem występuje w konfiguracji serwera All-in-One dla programu OpenText Identity Manager w systemie Linux. [OCTCR56A639009]

Obejście: Błąd nie ma wpływu na działanie. Można to zignorować.

8.5 Błąd podczas instalacji silnika przez użytkowników innych niż główni

Problem: Podczas instalowania silnika OpenText Identity Manager użytkownicy inni niż root mogą napotkać następujący błąd w pliku idminstall.log:

novell-edirectory-xdaslog-9.3.0.0000-1error: lsetfilecon: (/opt/novell, system_u:object_r:usr_t:s0) Operation not permittederror: Plugin selinux: hook fsm_file_prepare failed########################################error: unpacking of archive failed on file /opt/novell: cpio: (error 0x2)error: novell-edirectory-xdaslog-9.3.0.0000-169.x86_64: install failed

Dzieje się tak, gdy rozpakowanie pakietu RPM novell-edirectory-xdaslog-<wersja> w lokalizacji /opt/novell nie powiedzie się, ponieważ użytkownik inny niż root nie ma wymaganego dostępu do tego katalogu.[OCTCR56A647216]

Obejście: Błąd nie ma wpływu na działanie. Można to zignorować.

8.6 Błąd zgłoszony w dzienniku uruchamiania PostgreSQL

Problem: Podczas konfigurowania komponentów Identity Applications i Identity Reporting w bazie danych PostgreSQL użytkownicy mogą napotkać następujące błędy w dziennikach uruchamiania:
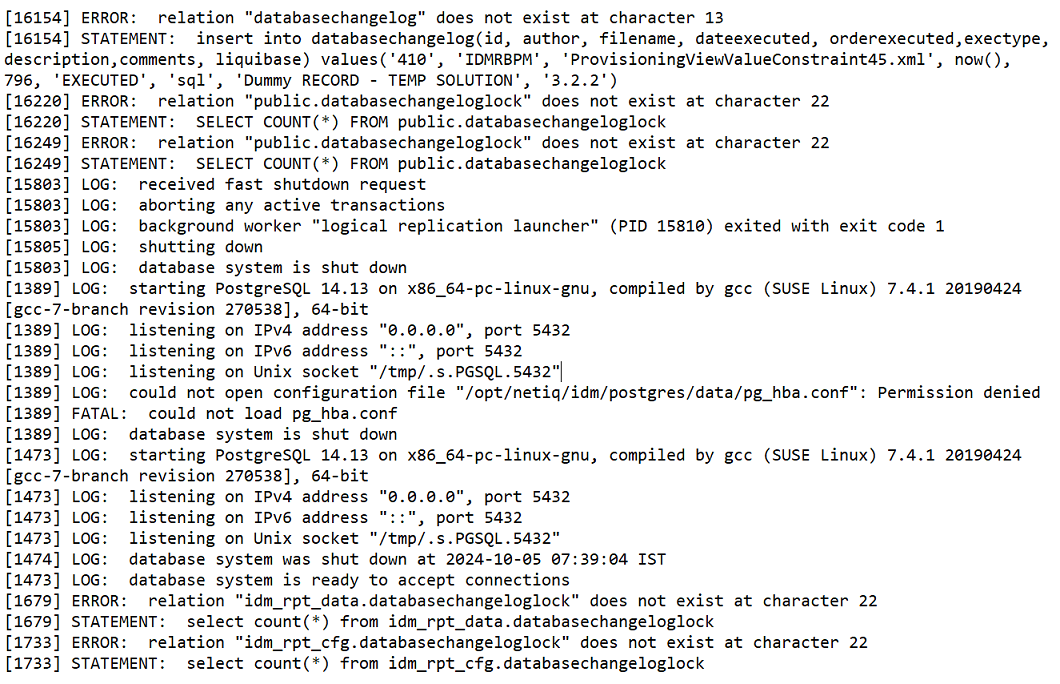
[OCTCR56A662182]

Obejście: Błąd nie ma wpływu na działanie. Można to zignorować.

8.7 Błąd zgłaszany w pliku dziennika uaktualniania

Problem: Po uaktualnieniu programu OpenText Identity Manager do wersji 24.4 (wersja 4.10) użytkownicy mogą napotkać następujące błędy związane z SSPR w pliku idmupgrade.log:

ERROR password.pwm.util.cli.MainClass - 5083 ERROR_ENVIRONMENT_ERROR (unable to establish operating environment: file for option 'outputFile' at '/opt/netiq/idm/apps/sspr/sspr_data/SSPRConfiguration.xml' already exists)

[OCTCR56A662286]

Obejście: Błędy te nie mają wpływu na działanie SSPR. Można je zignorować.

8.8 Błąd zgłaszany w pliku dziennika Catalina

Problem: Po zainstalowaniu lub uaktualnieniu do programu OpenText Identity Manager 24.4 (wersja 4.10) użytkownicy mogą napotkać błąd podczas uruchamiania usługi Tomcat. Błąd jest zgłaszany w pliku dziennika catalina.out.

[RPT-CORE] Error validating report configuration schema.com.netiq.persist.PersistenceException: java.lang.RuntimeException: Cannot use default schema name idm_rpt_cfg on Microsoft SQL Server because the login schema of the current user (dbo) is different and MSSQL does not support setting the default schema per session.

Ten problem występuje, gdy silnik Identity Manager i komponent Identity Reporting są skonfigurowane w konfiguracji serwera rozproszonego w bazie danych MS SQL 2019. [OCTCR56A667011]

Obejście: Błąd nie ma wpływu na działanie. Można to zignorować.

8.9 Narzędzie wiersza polecenia DirXML wyświetla błąd po uaktualnieniu

Problem: Po uaktualnieniu programu OpenText Identity Manager do wersji 24.4 (wersja 4.10) użytkownicy mogą napotkać następujący błąd LDAP podczas uruchamiania narzędzia wiersza poleceń DirXML:

Connection lost waiting for results from 10.71.142.57:636 (91) Connect Error javax.net.ssl.SSLException: Unexpected error: java.security.InvalidAlgorithmParameterException: the trustAnchors parameter must be non-emp

Ten problem występuje, gdy program OpenText Identity Manager jest skonfigurowany do działania w trybie z włączoną obsługą standardu FIPS. [Problem: OCTCR56A669101]

Obejście: Błąd nie ma wpływu na działanie. Można to zignorować.

8.10 Błąd podczas uaktualniania SSPR za pomocą modułu Identity Applications

Problem: Jeśli moduły Identity Applications i Self-Service Password Reset (SSPR) znajdują się na tym samym serwerze, użytkownicy mogą napotkać błąd operacji we/wy podczas uaktualniania usługi SSPR. Ten błąd może wystąpić podczas uaktualniania z wersji 4.8.x do 24.4 (wersja 4.10) w systemie Linux. [OCTCR56A670098]

Obejście: Błąd nie ma wpływu na działanie. Można to zignorować.

8.11 Niepoprawny format magazynu kluczy: błąd podczas uaktualniania

Problem: Podczas aktualizowania programu OpenText Identity Manager w trybie z włączoną obsługą FIPS użytkownicy mogą napotkać następujący błąd w trakcie importowania certyfikatu klucza publicznego reCAPTCHA do magazynu kluczy:

keytool error: java.io.IOException: Invalid keystore format

[Problem: OCTCR56A671139]

Obejście: Zaimportuj certyfikat klucza publicznego z pliku cacerts do magazynu kluczy idm.bcfks za pomocą następującego polecenia:

keytool -importkeystore -srckeystore /opt/netiq/common/jre/lib/security/cacerts -srcstorepass changeit -srcstoretype BCFKS -destkeystore /opt/netiq/idm/apps/tomcat/conf/idm.bcfks -deststorepass novell -deststoretype BCFKS -providerclass org.bouncycastle.jcajce.provider.BouncyCastleFipsProvider -providerpath $CLASSPATH --noprompt

8.12 Błąd wyświetlany podczas uaktualniania silnika Identity Manager

Problem: Podczas uaktualniania silnika OpenText Identity Manager w trybie z włączoną obsługą FIPS użytkownicy mogą napotkać następujący wyjątek w systemach Linux i Windows:

LDAPException: Error configuring LDAP SSL/TLS. (82) Local Errorjava.security.KeyStoreException: BCFKS not found

[Problem: OCTCR56A670109]

Obejście: Błąd nie ma wpływu na działanie. Można to zignorować.

8.13 Instalator systemu Windows wyświetla błąd

Problem: Po zainstalowaniu komponentów programu OpenText Identity Manager 24.4 (wersja 4.10) podczas uruchamiania usługi Tomcat wyświetlany jest następujący błąd: SEVERE [main] org.apache.catalina.util.LifecycleBase.handleSubClassException Failed to start component [Connector["ajp-nio-<adres IP>-8010"]]

Problem ten występuje podczas nowej instalacji oraz po aktualizacji do OpenText Identity Manager 24.4 (wersja 4.10). [Problem: OCTCR56A607041]

Obejście: Problem nie powoduje utraty funkcji. Jeśli jednak zachodzi potrzeba rozwiązania problemu, należy usunąć następujący wiersz w pliku server.xml:

<Connector port="8010" protocol="AJP/1.3" redirectPort="8543"/>

Plik server.xml jest dostępny w katalogu C:\NetIQ\idm\apps\tomcat\conf

8.14 Właściwości dirxml_remote i RLConsole wyświetlają nieaktualną wersję produktu

Problem: Podczas instalowania lub aktualizowania programu Remote Loader przy użyciu obrazu Identity_Manager_4.10.0_RL_Windows.iso lub obrazu Identity_Manager_4.10.0_RL_Linux.iso widać, że Wersja produktu w oknie Właściwości dirxml_remote nie zmienia się. Wciąż widać wersję 4.8.0.0. Taki sam problem dotyczy właściwości RLConsole. [Problem: OCTCR56A608072]

Obejście: Problem nie ma wpływu na funkcjonalność komponentu Remote Loader. Wersję pliku można sprawdzić w tym samym oknie, aby potwierdzić pomyślne załadowanie komponentu Remote Loader.

8.15 Aplikacja OpenText Identity Manager nie odzwierciedla zmian wprowadzonych do opcji Używaj SMTP TLS w module OpenText Identity Console

Problem: Jeśli podczas konfigurowania serwera poczty e-mail w module OpenText Identity Console wybrana zostanie opcja włączenia lub wyłączenia atrybutu notSMTPUseTLS na potrzeby domyślnego szablonu powiadomienia w widoku drzewa, ta sama wartość może nie być dostępna na stronie Zatwierdzenie w wiadomościach e-mail aplikacji OpenText Identity Manager. Mimo to wybór zostaje zapisany, a serwer poczty e-mail zostaje zaktualizowany na podstawie wybranej preferencji.

Rozbieżność ta wynika to z faktu, że atrybut LDAP notfSMTPUseTLS jest aktualizowany w różny sposób w Identity Applications i w module OpenText Identity Console. Po dokonaniu zmiany w module OpenText Identity Console atrybut jest aktualizowany bezpośrednio. Jednak zmiana wartości opcji Używaj SMTP TLS w obszarze Ustawienia wychodzących wiadomości e-mail na stronie Zatwierdzenie w wiadomościach e-mail aplikacji OpenText Identity Manager powoduje zaktualizowanie właściwości com.netiq.rbpm.smtp.tls w pliku ism-configuration.properties. Jednak wartość wybrana w module OpenText Identity Console jest mimo to stosowana, nawet jeśli nie jest widoczna na stronie Zatwierdzenie w wiadomościach e-mail w aplikacji OpenText Identity Manager. [Problem: OCTCR56A585739]

Obejście: Aby zapewnić spójne zachowanie, można zmodyfikować wartość Używaj SMTP TLS w opcji Ustawienia wychodzących wiadomości e-mail na stronie Zatwierdzenie w wiadomościach e-mail aplikacji Identity Manager na podstawie wartości wybranej w module Identity Console.

8.16 W schemacie organizacyjnym brakuje przycisków dla poziomu 2 lub wyższego w hierarchii relacji

Problem: Na poziomie 2 lub wyższym relacji w schemacie organizacyjnym nie są wyświetlane opcje wyboru relacji do wyświetlania, przejścia do następnego poziomu w hierarchii relacji, wysyłania wiadomości e-mail oraz wyświetlania dodatkowych informacji o encji. Ten problem występuje, gdy głębokość hierarchii w obszarze Ustawienia ogólne jest ustawiona na poziom 2 (lub wyższy). [Problem: OCTCR56A585426]

Obejście: Aby wyświetlić przyciski schematu organizacyjnego dla poziomu 2 (lub wyższego), wyszukaj użytkownika/encję na poziomie 2 w schemacie organizacyjnym.

8.17 Komponent Remote Loader zgłasza nieprawidłowe hasło obiektu sterownika po uaktualnieniu

Problem: Po uaktualnieniu komponentu Remote Loader do wersji 24.4 (wersja 4.10) w systemie Windows nie może on nawiązać połączenia ze sterownikiem usługi Active Directory przy użyciu hasła podstawowego uwierzytelniania. [Problem: OCTCR56A584022]

Obejście: Po uaktualnieniu aplikacji Identity Manager do wersji 24.4 (wersja 4.10) wykonaj następujące czynności:

  1. Zatrzymaj instancję komponentu Remote Loader na serwerze Remote Loader.

  2. Zresetuj hasło obiektu sterownika i hasło komponentu Remote Loader.

  3. Uruchom instancję Remote Loader dla sterownika Active Directory.

8.18 Obserwowany jest błąd: Niepowodzenie ponownej konfiguracji StatusLogger w pliku dziennika Catalina

Problem: Po zainstalowaniu aplikacji OpenText Identity Manager 24.4 (wersja 4.10) w systemie Windows w dziennikach catalina.out może wystąpić następujący błąd:

ERROR StatusLogger Reconfiguration failed: No configuration found for '<xxxxxxxx>' at 'null' in 'null'

[Problem: OCTCR56A584800]

Obejście: Błąd nie ma wpływu na działanie. Można to zignorować.

8.19 Problemy związane z modułem tworzenia formularzy

Podczas pracy z formularzami JSON w module tworzenia formularzy można napotkać następujące problemy:

Komunikaty dotyczące weryfikacji pól są niejasne

Problem: Komunikaty zatwierdzania pól formularza informują użytkowników, że w polu znajduje się błędna lub niedopuszczalna wartość. Komunikaty te zwykle składają się z pary klucz-wartość, przy czym użytkownikowi wyświetla się wartość. Jednak w tym wydaniu, pola formularza wyświetlają klucze, a nie odpowiadające im wartości. Na przykład, po wprowadzeniu nieprawidłowego adresu e-mail pojawia się tekst invalid_email, a nie komunikat Adres e-mail musi być prawidłowym adresem.

[Problem: OCTCR56A598009]

Obejście: Aby dodać wiadomości w języku angielskim:

  1. Uruchom moduł tworzenia formularzy.

  2. Kliknij ikonę Lokalizacja.

  3. Kliknij Angielski, aby rozwinąć.

  4. Dodaj w ostatnim wierszu końcowy przecinek i pary klucz-wartość dla komunikatów.

    Na przykład:

    {
    "Submit": "",
    "error": "Please fix the following errors before submitting.", 
    "invalid_date": "{{field}} is not a valid date.", 
    "invalid_email": "{{field}} must be a valid email.", 
    "invalid_regex": "{{field}} does not match the pattern {{regex}}.", 
    "mask": "{{field}} does not match the mask.", 
    "max": "{{field}} cannot be greater than {{max}}.", 
    "maxLength": "{{field}} must be shorter than {{length}} characters.", 
    "min": "{{field}} cannot be less than {{min}}.", 
    "minLength": "{{field}} must be longer than {{length}} characters.", 
    "next": "Next", 
    "pattern": "{{field}} does not match the pattern {{pattern}}", 
    "previous": "Previous", 
    "required": "{{field}} is required"
    }
  5. Kliknij przycisk Zapisz.

Moduł do tworzenia formularzy zawiesza się podczas przewijania

Problem: Moduł do tworzenia formularzy czasami zawiesza się podczas przewijania formularzy JSON w widokach Kod JSON formularza i Edytor JS. Problem ten występuje w następujących dwóch scenariuszach:

  • Podczas pracy z formularzem JSON zawierającym wiele funkcji i metod.

  • Gdy rozdzielczość ekranu różni się od zalecanej wartości systemowej.

[Problem: OCTCR56A602415]

Obejście: Brak dostępnego obejścia. Można spróbować ponownie uruchomić moduł do tworzenia formularzy.

Komponent przycisku nie działa

Problem: Po aktualizacji do modułu Designer w wersji 4.9 komponent przycisku w formularzach JSON nie działa w zakresie czynności zatwierdzania i żądania. [Problem: OCTCR56A604329]

Obejście: Wykonaj następujące kroki:

  1. Przejdź do karty Wyświetlanie elementu przycisku.

  2. Skopiuj logikę podaną w polach Logika żądania dla przycisku lub Logika zatwierdzania dla przycisku.

  3. Zmień Działanie na niestandardowe.

  4. Określ logikę skopiowaną z etap 2.

  5. Kliknij przycisk Zapisz.

Problemy z elementem drzewa

W module do tworzenia formularzy można napotkać następujące problemy z elementem drzewa:

  • Pola wyświetlają błąd zatwierdzania typu „Nie tablica” dla formularza Podgląd. Błąd ten występuje, gdy element drzewa zostanie ustawiony tak, aby wyświetlał wartość domyślną. Nie można przesłać formularza, dopóki błąd zatwierdzania nie zostanie rozwiązany. [Problem: OCTCR56A585664]

    Aby rozwiązać błąd, zmień wartość domyślną przy użyciu identyfikatora tego pola w widoku Kod JSON formularza.

  • Funkcjonalność rozwinięcia komponentu drzewa nie działa zgodnie z oczekiwaniami. Formularz Podgląd nie umożliwia rozwinięcia lub wyboru kontenera podrzędnego.

  • Po wybraniu kontenera lub kontenera podrzędnego, pole wyświetla wartość dn zamiast name.

    Poniższe Nieprzetworzone dane JSON źródła danych stanowią przykładowe dane elementu drzewa:

    { "dn": "unique id", "name": "container data", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id1", "name": "container data1", "icon": "glyphicon glyphicon-cloud" }, { "dn": "id2", "name": "container data2", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id3", "name": "container data3", "icon": "glyphicon glyphicon-cloud" } ] } ] }

    Po wybraniu opcji danych kontenera w oknie Podgląd, pole wyświetla parametr unique id zamiast parametru container data. [Problem: OCTCR56A603396]

9.0 Kontakt z firmą OpenText

W sprawie konkretnych problemów z produktem należy kontaktować się z działem pomocy technicznej firmy OpenText pod adresem https://www.microfocus.com/support-and-services/.

Dodatkowe informacje i porady techniczne są dostępne z różnych źródeł: