Releaseopmerkingen voor OpenText™ Identity Manager CE 24.4 (v4.10)
OpenText Identity Manager 24.4 (v4.10) bevat nieuwe functies en verbeteringen, verbetert de bruikbaarheid en lost verschillende eerdere problemen op. De updates in deze release zijn cumulatief. Ze bevatten softwareoplossingen en verbeteringen voor de huidige versie en eerdere uitgebrachte oplossingen uit servicepacks, patches en hotfixes. Veel van deze verbeteringen zijn gemaakt als reactie op suggesties van onze klanten. Bedankt voor uw tijd en waardevolle input. Wij hopen dat u er met ons voor blijft zorgen dat onze producten aan al uw behoeften voldoen. U kunt feedback achterlaten op de Identity Manager Community Forums op OpenText Forums, onze online community waarop ook productinformatie, blogs en links naar nuttige bronnen te vinden zijn.
Raadpleeg het gedeelte 'Vorige releases' op de website met documentatie van OpenText Identity Manager voor informatie over nieuwe functies in vorige releases.
Raadpleeg de pagina Documentatie voor meer informatie over deze release en de nieuwste releaseopmerkingen.
Ga naar de portal Softwarelicenties en -downloads als u dit product wilt downloaden.
8.0 Bekende problemen
OpenText streeft ernaar ervoor te zorgen dat onze producten kwaliteitsoplossingen voor de softwarebehoeften van uw bedrijf bieden. De volgende problemen worden momenteel onderzocht. Als u hulp nodig hebt met een probleem, neemt u contact op met de Technische ondersteuning.
Raadpleeg de Releaseopmerkingen bij OpenText™ Identity Manager CE 24.4 (v4.10) Designer voor de bekende problemen in Designer.
-
Probleem met het Ellucian Banner-stuurprogramma na de upgrade
-
Er worden na de upgrade geen verificatierapporten gegenereerd op Sentinel
-
Een fout die is gerapporteerd in het OpenText eDirectory-logboekbestand na de upgrade
-
Een fout die is gerapporteerd in het opstartlogboek van PostgreSQL
-
Het opdrachtregelprogramma DirXML geeft een fout weer na de upgrade
-
Een fout tijdens het upgraden van SSPR met Identity Applications
-
Een fout die wordt weergegeven tijdens de upgrade van de Identity Manager-engine
-
De eigenschappen dirxml_remote en RLConsole tonen een verouderde productversie
-
Organigramknoppen voor relaties van niveau 2 of hoger ontbreken
-
Remote Loader meldt ongeldig wachtwoord voor stuurprogrammaobject na upgrade
-
Fout observeren: herconfiguratie van StatusLogger is mislukt in Catalina-logbestand
8.1 Probleem met het Ellucian Banner-stuurprogramma na de upgrade
Probleem: De integratiemodule voor Banner by Ellucian mislukt vanwege incompatibiliteit met Jetty-bibliotheken die worden geleverd met OpenText Identity Manager 24.4 (v4.10).
Oplossing: Als u het stuurprogramma hebt geïnstalleerd, raden we aan Remote Loader 4.9 te gebruiken.
8.2 Bijlagefout in Catalina-logboeken voor WFCEF
Probleem: Tijdens de upgrade naar Identity Application 4.10, ziet u mogelijk een vergelijkbare bijlagefout in de Catalina-logboeken.
com.netiq.logging.log4j2.Log4jLogger.addAppender Fout bij het toevoegen van Appender WFCEF aan Logger com.microfocus
com.netiq.logging.log4j2.Log4jLogger.addAppender Fout bij het toevoegen van Appender WFCEF aan Logger com.sssw
com.netiq.logging.log4j2.Log4jLogger.addAppender Fout bij het toevoegen van Appender WFCEF aan Logger com.novell
com.netiq.logging.log4j2.Log4jLogger.addAppender Fout bij het toevoegen van Appender WFCEF aan Logger workflow.log
com.netiq.logging.log4j2.Log4jLogger.addAppender Fout bij het toevoegen van Appender WFCEF aan Logger com.netiq
Dit gebeurt wanneer u controle configureert voordat u Identity Applications upgradet.
[OCTCR56A679501]
Oplossing:
-
Ga naar de volgende directory's:---
-
Linux: /opt/netiq/idm/apps/tomcat/conf
-
Windows: C:\NetIQ\IDM\apps\tomcat\conf
Reageer op de volgende vermeldingen uit het bestand ism-configuration.properties :
workflow.logging.wfs.definition.workflow.log = {\"name\":\"workflow.log\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.novell = {\"name\":\"com.novell\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.netiq = {\"name\":\"com.netiq\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.sssw = {\"name\":\"com.sssw\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.microfocus = {\"name\":\"com.microfocus\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
-
-
Start de Tomcat-services opnieuw op.
8.3 Er worden na de upgrade geen verificatierapporten gegenereerd op Sentinel
Probleem: Na de upgrade van OpenText Identity Manager naar versie 24.4 (v4.10) worden de rapporten Verificatie door gebruiker en Verificatie door server niet gegenereerd op Sentinel. Dit probleem doet zich voor op SUSE Linux Enterprise Server 15 SP5.
[OCTCR56A655281]
Oplossing: Verwijder het bestaande beleid voor gegevenssynchronisatie in Identity Manager Data Collection Service (IDMDCS) en Sentinel Log Management voor IGA en maak vervolgens een nieuw beleid. Raadpleeg de Beheerdershandleiding voor Identity Reporting voor meer informatie over het maken van een beleid voor gegevenssynchronisatie.
8.4 Een fout die is gerapporteerd in het OpenText eDirectory-logboekbestand na de upgrade
Probleem: Na het upgraden van OpenText Identity Manager van versie 4.9 naar 24.4 (v4.10) kunnen gebruikers de volgende fout aantreffen in het bestand ndsd.log:
Loader is mislukt:voorlib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so,error lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so: kan gedeeld objectbestand niet openen: Kan bestand of map niet vinden,errno 2
Dit probleem wordt waargenomen in de All-in-One-serverinstellingen voor OpenText Identity Manager op Linux. [OCTCR56A639009]
Oplossing: De fout heeft geen invloed op functionaliteiten. U kunt hem negeren.
8.5 Een fout tijdens de niet-rootinstallatie van de engine
Probleem: Bij het installeren van de OpenText Identity Manager-engine kunnen niet-rootgebruikers de volgende fout aantreffen in het bestand idminstall.log:
novell-edirectory-xdaslog-9.3.0.0000-1error: lsetfilecon: (/opt/novell, system_u:object_r:usr_t:s0) Operation not permittederror: Plugin selinux: hook fsm_file_prepare failed########################################error: uitpakken van archief mislukt op bestand /opt/novell: cpio: (fout 0x2)fout: novell-edirectory-xdaslog-9.3.0.0000-169.x86_64Filed
Dit gebeurt wanneer het uitpakken van de RPM novell-edirectory-xdaslog-<version> op de locatie /opt/novell mislukt, omdat een niet-rootgebruiker niet over de vereiste toegang voor deze directory beschikt.[OCTCR56A647216]
Oplossing: De fout heeft geen invloed op functionaliteiten. U kunt hem negeren.
8.6 Een fout die is gerapporteerd in het opstartlogboek van PostgreSQL
Probleem: Bij het configureren van Identity Applications en Identity Reporting-componenten in de PostgreSQL-database kunnen gebruikers de volgende fouten tegenkomen in de opstartlogboeken:
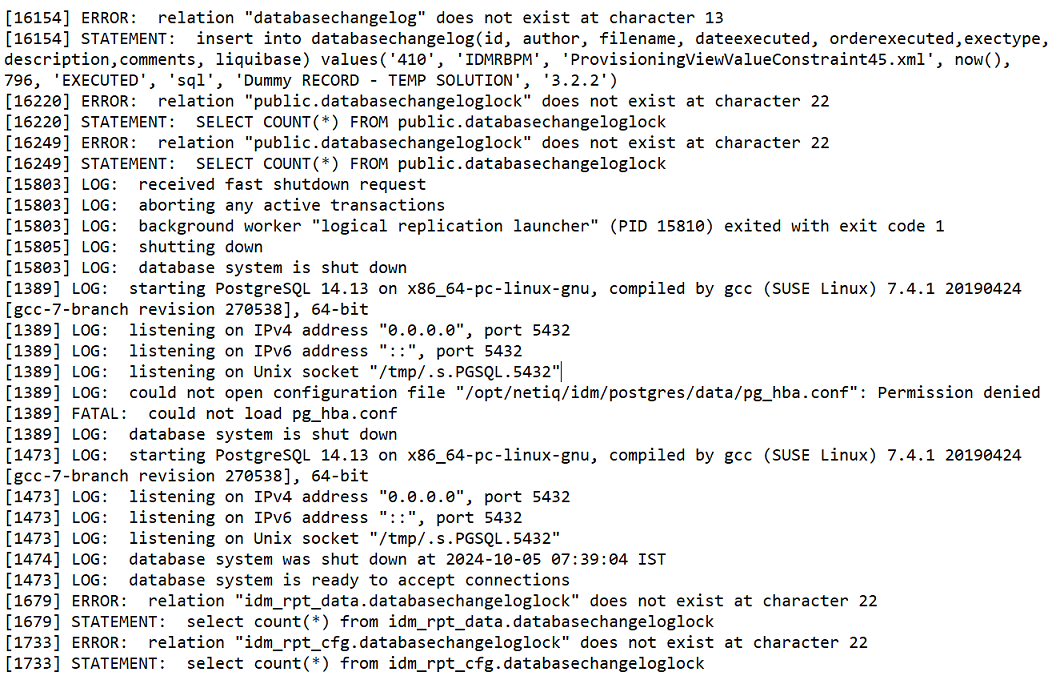
[OCTCR56A662182]
Oplossing: De fout heeft geen invloed op functionaliteiten. U kunt hem negeren.
8.7 Een fout die is gerapporteerd in het upgradelogboekbestand
Probleem: Na het upgraden van OpenText Identity Manager naar 24.4 (v4.10), kunnen gebruikers de volgende SSPR-gerelateerde fouten aantreffen in het bestand idmupgrade.log:
FOUT password.pwm.util.cli.MainClass - 5083 ERROR_ENVIRONMENT_ERROR (kan besturingsomgeving niet instellen: bestand voor optie 'outputFile' at '/opt/netiq/idm/apps/sspr/sspr_data/SSPRConfiguration.xml' bestaat al)
[OCTCR56A662286]
Oplossing: De fout heeft geen invloed op SSPR-functionaliteiten. U kunt hem negeren.
8.8 Een fout die is gerapporteerd in het Catalina-logbestand
Probleem: Na het installeren of upgraden naar OpenText Identity Manager 24.4 (v4.10), kan er zich bij het starten van Tomcat een fout voordoen. De fout wordt gerapporteerd in het logboekbestand catalina.out.
[RPT-CORE] Fout bij het valideren van de rapportconfiguratie schema.com.netiq.persist.PersistenceException: java.lang.RuntimeException: Kan de standaard schema naam idm_rpt_cfg niet gebruiker op de Microsoft SQL Server omdat het aanmeldingsschema van de huidige gebruiker (dbo) anders is en MSSQL het instellen van het standaardschema per sessie niet ondersteunt.
Dit probleem treedt op wanneer de Identity Manager-engine en Identity Reporting zijn geconfigureerd in een gedistribueerde serverconfiguratie in de MS SQL 2019-database. [OCTCR56A667011]
Oplossing: De fout heeft geen invloed op functionaliteiten. U kunt hem negeren.
8.9 Het opdrachtregelprogramma DirXML geeft een fout weer na de upgrade
Probleem: Na het upgraden van OpenText Identity Manager naar versie 24.4 (v4.10), kan zich de volgende LDAP-fout voordoen bij het starten van het DirXML-opdrachtregelhulpprogramma:
Verbinding verbroken tijdens het wachten op resultaten van 10.71.142.57:636 (91) Verbindingsfout javax.net.ssl.SSLException: Onverwachte fout: java.security.InvalidAlgorithmParameterException: de parameter trustAnchors parameter moet non-emp zijn
Dit probleem treedt op wanneer OpenText Identity Manager is geconfigureerd voor de FIPS-modus. [Probleem: OCTCR56A669101]
Oplossing: De fout heeft geen invloed op functionaliteiten. U kunt de fout negeren.
8.10 Een fout tijdens het upgraden van SSPR met Identity Applications
Probleem: Als Identity Applications en Self-Service Password Reset (SSPR) zich op dezelfde server bevinden, kan er tijdens de upgrade van de SSPR-service een IO-bewerkingsfout optreden. Deze fout kan zich voordoen tijdens het upgraden van versie 4.8.x naar 24.4 (v4.10) op Linux. [OCTCR56A670098]
Oplossing: De fout heeft geen invloed op functionaliteiten. U kunt hem negeren.
8.11 Ongeldige KeyStore-indeling: een fout tijdens de upgrade
Probleem: Tijdens het upgraden van OpenText Identity Manager in de FIPS-modus kan de volgend fout zich voordoen bij het importeren van het reCAPTCHA-certificaat met publiek sleutels in de KeyStore:
keytool error: java.io.IOException: Invalid keystore format
[Probleem: OCTCR56A671139]
Oplossing: Gebruik de volgende opdracht om het certificaat met pulbkiek sleutels uit het bestand cacerts in de keystore idm.bcfks te importeren:
keytool -importkeystore -srckeystore /opt/netiq/common/jre/lib/security/cacerts -srcstorepass changeit -srcstoretype BCFKS -destkeystore /opt/netiq/idm/apps/tomcat/conf/idm.bcfks -deststorepass novell -deststoretype BCFKS -providerclass org.bouncycastle.jcajce.provider.BouncyCastleFipsProvider -providerpath $CLASSPATH --noprompt
8.12 Een fout die wordt weergegeven tijdens de upgrade van de Identity Manager-engine
Probleem: Tijdens het upgraden van OpenText Identity Manager Engine in de FIPS-modus kan de volgende uitzondering optreden op Linux en Windows:
LDAPException: Error configuring LDAP SSL/TLS. (82) Local Errorjava.security.KeyStoreException: BCFKS not found
[Probleem: OCTCR56A670109]
Oplossing: De fout heeft geen invloed op functionaliteiten. U kunt hem negeren.
8.13 Het Windows-installatieprogramma geeft een fout weer
Probleem: Na installatie van onderdelen van OpenText Identity Manager 24.4 (v4.10) wordt de volgende fout weergegeven bij het starten van Tomcat: SEVERE [main] org.apache.catalina.util.LifecycleBase.handleSubClassException Kan component [Connector ["ajp-nio-<IP_address>-8010"]] niet starten
Dit probleem treedt op tijdens een nieuwe installatie en na een upgrade naar OpenText Identity Manager 24.4 (v4.10). [Probleem: OCTCR56A607041]
Oplossing: Het veroorzaakt geen functionaliteitsverlies. Als u het probleem echter wilt oplossen, verwijdert u de volgende regel in het bestand server.xml:
<Connectorpoort="8010" protocol="AJP/1.3" redirectPort="8543"/>
Het bestand server.xml bevindt zich op de volgende locatie: C:\NetIQ\idm\apps\tomcat\conf
8.14 De eigenschappen dirxml_remote en RLConsole tonen een verouderde productversie
Probleem: Wanneer u Remote Loader installeert of upgradet via Identity_Manager_4.10.0_RL_Windows.iso of Identity_Manager_4.10.0_RL_Linux.iso, merkt u wellicht dat de niet verandert in het eigenschappenvenster . Hier staat nog steeds . Hetzelfde probleem treed op in de eigenschappen . [Probleem: OCTCR56A608072]
Oplossing: Dit heeft geen invloed op de functionaliteit van Remote Loader. U kunt de in hetzelfde venster controleren om te bevestigen of Remote Loader is geïnstalleerd.
8.15 Identity Manager geeft wijzigingen in de optie SMTP TLS gebruiken in OpenText Identity Console niet weer
Probleem: Als u tijdens het instellen van een e-mailserver in OpenText Identity Console het kenmerk notSMTPUseTLS in- of uitschakelt voor de standaardnotificatiesjabloon in de boomstructuur, merkt u mogelijk dat dezelfde waarde niet wordt weergegeven op de pagina Op e-mail gebaseerde goedkeuring in OpenText Identity Manager. De selectie is echter opgeslagen en de e-mailserver wordt bijgewerkt op basis van uw voorkeur.
Dit gebeurt omdat het LDAP-kenmerk notfSMTPUseTLS verschillend wordt bijgewerkt in Identity Applications en OpenText Identity Console. Als u de wijziging in OpenText Identity Console doorvoert, wordt het kenmerk direct bijgewerkt. Als u daarentegen de waarde in op de pagina Op e-mail gebaseerde goedkeuring van OpenText Identity Manager wijzigt, wordt de eigenschap com.netiq.rbpm.smtp.tls in het bestand ism-configuration.properties bijgewerkt. Maar de waarde die u selecteert in OpenText Identity Console wordt nog steeds toegepast, zelfs als deze niet wordt weergegeven op de pagina Op e-mail gebaseerde goedkeuring in OpenText Identity Manager. [Probleem: OCTCR56A585739]
Oplossing: Om consistent gedrag te garanderen, kunt u de waarde in de optie op de pagina Op e-mail gebaseerde goedkeuring van Identity Manager wijzigen op basis van de waarde die u in Identity Console selecteert.
8.16 Organigramknoppen voor relaties van niveau 2 of hoger ontbreken
Probleem: Voor een relatie van niveau 2 of hoger toont het organigram niet de opties om een relatie te kiezen om te bekijken, naar het volgende niveau in de relatiehiërarchie te navigeren, e-mails te versturen en meer informatie over die entiteit te bekijken. Dit probleem treedt op als de hiërarchische diepte in de is ingesteld op niveau 2 (of hoger). [Probleem: OCTCR56A585426]
Oplossing: Om de organigramknoppen voor relaties van niveau 2 (of hoger) te bekijken, zoekt u naar de gebruiker/entiteit van niveau 2 in het organigram.
8.17 Remote Loader meldt ongeldig wachtwoord voor stuurprogrammaobject na upgrade
Probleem: Na het upgraden van Remote Loader naar versie 24.4 (v4.10) op Windows, is het niet mogelijk om verbinding te maken met het stuurprogramma Active Directory met behulp van het wachtwoord voor basisverificatie. [Probleem: OCTCR56A584022]
Oplossing: Volg onderstaande volgende stappen na het upgraden van Identity Manager to 24.4 (v4.10):
-
Stop de Remote Loader-instantie op de Remote Loader-server.
-
Stel het wachtwoord voor het stuurprogrammaobject en het Remote Loader-wachtwoord opnieuw in.
-
Start de Remote Loader-instantie voor het stuurprogramma Active Directory.
8.18 Fout observeren: herconfiguratie van StatusLogger is mislukt in Catalina-logbestand
Probleem: Na het installeren van OpenText Identity Manager 24.4 (v4.10) op Windows, kunt de volgende fout aantreffen in catalina.out-logboeken:
FOUT Herconfiguratie van StatusLogger is mislukt: Geen configuratie gevonden voor '<xxxxxxxx>' op 'null' in 'null'
[Probleem: OCTCR56A584800]
Oplossing: De fout heeft geen invloed op functionaliteiten. U kunt hem negeren.
8.19 Problemen met Form Builder
De volgende problemen kunnen optreden wanneer u JSON-formulieren in Form Builder gebruikt:
Berichten voor veldvalidatie zijn niet duidelijk
Probleem: Validatieberichten voor formuliervelden waarschuwen gebruikers wanneer ze in een veld een ongeldige of onaanvaardbare waarde invoeren. Deze berichten bestaan doorgaans uit een sleutel-waardepaar, waarbij de waarde bedoeld is voor weergave voor de gebruiker. In deze versie geven de formuliervelden echter sleutels weer in plaats van de bijbehorende waarden. Als u bijvoorbeeld een ongeldig e-mailadres invoert, wordt invalid_email weergegeven in plaats van Email must be a valid email.
[Probleem: OCTCR56A598009]
Oplossing: De berichten in het Engels toevoegen:
-
Start Form Builder.
-
Klik op het pictogram
 .
-
Klik op om weer te geven.
-
Voeg een komma en de sleutel-waardeparen voor de berichten toe aan de laatste regel.
Bijvoorbeeld:
{ "Submit": "", "error": "Please fix the following errors before submitting.", "invalid_date": "{{field}} is not a valid date.", "invalid_email": "{{field}} must be a valid email.", "invalid_regex": "{{field}} does not match the pattern {{regex}}.", "mask": "{{field}} does not match the mask.", "max": "{{field}} cannot be greater than {{max}}.", "maxLength": "{{field}} must be shorter than {{length}} characters.", "min": "{{field}} cannot be less than {{min}}.", "minLength": "{{field}} must be longer than {{length}} characters.", "next": "Next", "pattern": "{{field}} does not match the pattern {{pattern}}", "previous": "Previous", "required": "{{field}} is required" } -
Klik op .
Form Builder loopt vast tijdens het bladeren
Probleem: De form builder loopt af en toe vast tijdens het bladeren door de JSON-formulieren in de weergaven en . Dit probleem treedt in twee scenario's op:
-
Tijdens het werken met een JSON-formulier dat veel functies en methoden bevat.
-
Wanneer uw schermresolutie afwijkt van de waarde die wordt aanbevolen door het systeem.
[Probleem: OCTCR56A602415]
Oplossing: Er is geen oplossing beschikbaar. U kunt Form Builder opnieuw starten.
Het knoponderdeel werkt niet
Probleem: Na het upgraden naar Designer 4.9 werkt de knopcomponent in JSON-formulieren niet meer voor goedkeurings- en aanvraagacties. [Probleem: OCTCR56A604329]
Oplossing: Voer de volgende stappen uit:
-
Ga naar het tabblad van de component Button.
-
Kopieer de logica die is opgegeven in de velden of .
-
Wijzig de in vrij definieerbaar.
-
Geef de logica op die u hebt gekopieerd uit Stap 2.
-
Klik op .
Problemen met boomstructuur
U kunt de volgende problemen tegenkomen met de component Boomstructuur in Form Builder:
-
De velden geven een niet-reeks validatiefout weer in de van het formulier. Deze fout treedt op wanneer de component Boomstructuur is ingesteld om een voorstelwaarde weer te geven. U kunt het formulier pas verzenden nadat u de validatiefout hebt opgelost. [Probleem: OCTCR56A585664]
Om de fout op te lossen, wijzigt u de standaardwaarde met ID van dat veld in de weergave .
-
De uitbreidingsfunctie van een boomstructuuronderdeel werkt niet zoals verwacht. U kunt niet uitbreiden of geen subcontainer selecteren in de .
-
Als u een container of subcontainer selecteert, wordt in het veld de waarde dn weergegeven in plaats van de naam.
De volgende is een voorbeeld van gegevens van de component Boomstructuur:
{ "dn": "unique id", "name": "container data", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id1", "name": "container data1", "icon": "glyphicon glyphicon-cloud" }, { "dn": "id2", "name": "container data2", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id3", "name": "container data3", "icon": "glyphicon glyphicon-cloud" } ] } ] }Wanneer u de optie selecteert in de , wordt in het veld de unieke id weergegeven in plaats van de containergegevens. [Probleem: OCTCR56A603396]