1.1 IT環境のセキュリティ保護の課題
IT環境のセキュリティ保護は、環境が複雑であるため挑戦となります。さまざまなアプリケーション、データベース、メインフレーム、ワークステーション、およびサーバが多くあり、それらすべてにイベントのログがあります。また、セキュリティデバイスとネットワークインフラストラクチャデバイスがあり、それらすべてにIT環境で発生したことを記録するログが含まれています。
図 1-1 環境で発生していること
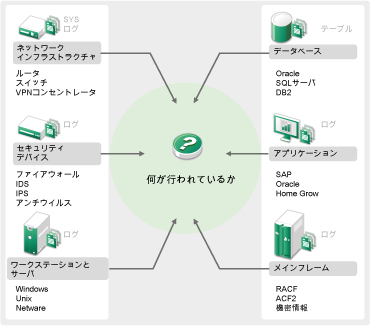
問題を困難にしているのは、次のような状況です。
-
IT環境にデバイスがたくさんある
-
ログの形式が異なる
-
ログがサイロ式に格納されている
-
ログで生成される情報量
-
すべてのログを手動で解析しなければ、誰が何を実行したか特定できない
ログデータを活用するには、次のことを行える必要があります。
-
データを収集する
-
データを集約する
-
異種のデータを標準化してイベントにし、簡単に比較できるようにする
-
イベントを標準規制に対応付けする
-
データを分析する
-
複数のシステム間のイベントを比較し、セキュリティの問題があるかどうかを判断する
-
データが基準を外れているときに通知を送信する
-
ビジネスポリシーに従って通知に対する行動をとる
-
コンプライアンスの証明のためにレポートを生成する
IT環境をセキュリティ保護するうえでの課題を把握したら、企業システムを、ユーザのために、そしてユーザから保護する方法を見極める必要があります。その際、ユーザを悪意あるユーザとして扱ったり、ユーザの生産性に影響を与えたりすることなく行う必要があります。Sentinelがソリューションを提供します。