1.2 Sentinelが提供するソリューション
Sentinelは企業のセキュリティの中枢神経系として動作します。アプリケーション、データベース、サーバ、ストレージ、セキュリティデバイスなどのインフラストラクチャ全体からデータを収集します。データを分析して相関させ、データに自動または手動で対処できるようにします。
図 1-2 Sentinelが提供するソリューション
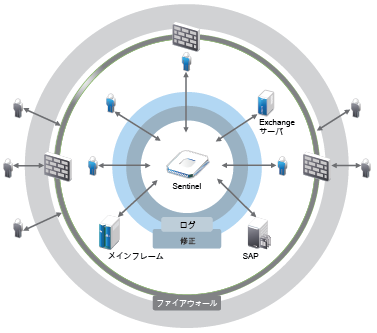
Sentinelでは、IT環境内にどの時点で発生した事態についても把握することができ、リソースに対して行われたアクションと、そのアクションを行った人物を結び付けることができます。これにより、ユーザの行動を特定し、アクティビティを能率的に監視して、悪意のあるアクティビティを防止することができます。
Sentinelでは、次のようにして、これを実現しています。
-
複数のセキュリティ標準に及ぶIT制御に対応する単一のソリューションを提供する
-
IT環境内で発生するべき事象と実際に発生した事象の間にあるギャップを処理する
-
セキュリティ標準への準拠を支援する
-
すぐに使えるコンプライアンスモニタリングおよびレポーティングプログラムを提供する
Sentinelでは、ログコレクション、分析、およびレポーティングプロセスを自動化することで、IT制御により効果的に脅威の検出と監査要件に対応します。Sentinelは、セキュリティイベント、コンプライアンスイベント、およびITコントロールの自動モニタリングを提供します。これにより、セキュリティ違反または準拠違反のイベントが発生している場合に、すぐに対処できます。さらに、Sentinelを使用すると、自社環境についてのサマリ情報を収集することもできます。この情報は、主要な利害関係者と共有できます。