1.1 IT環境のセキュリティ保護の課題
IT環境のセキュリティ保護は、その環境が複雑であるため容易ではありません。一般に、IT環境には多数のアプリケーション、データベース、メインフレーム、ワークステーションおよびサーバが存在し、それらすべてのエンティティがイベントのログを生成します。さらに、IT環境にはセキュリティデバイスやネットワークインフラストラクチャデバイスもあり、それらのデバイスもイベントのログを生成する場合があります。
図 1-1 環境で発生していること
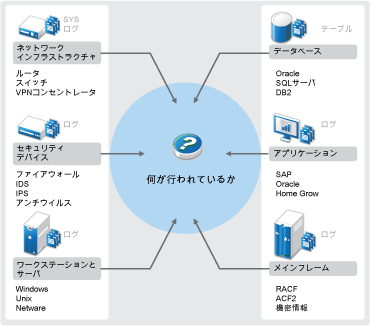
次の要因が、困難を生み出します。
-
IT環境にデバイスがたくさんある
-
ログの形式が異なる
-
さまざまな場所にログが保存される
-
ログファイルに大量の情報が取り込まれる
-
ログファイルを手動で分析しないとイベントのトリガを判断できない
ログファイルの情報を活用するには、次の作業を実行できる必要があります。
-
データを収集する
-
データを集約する
-
異種のデータを標準化してイベントにし、簡単に比較できるようにする
-
イベントを標準規制に対応付けする
-
データを分析する
-
複数のシステム間のイベントを比較し、セキュリティの問題があるかどうかを判断する
-
データが基準から外れたときには通知を送信する
-
ビジネスポリシーに従って通知に対する行動をとる
-
コンプライアンスの証明のためにレポートを生成する
IT環境のセキュリティ保護に関する課題について理解したら、ユーザエクスペリエンスを損なうことなく、ユーザのために企業のセキュリティを確保する方法と、ユーザから企業のセキュリティを保護する方法について判断することが必要になります。Sentinelがソリューションを提供します。