IX Microsoft Azure Kubernetes ServiceへのIdentity Managerコンテナの展開
このリリースでは、Identity ManagerコンテナをMicrosoft Azure Kubernetes Serviceに展開できます。Identity Managerコンテナの展開は、TerraformとHelmチャートを使用して自動化されています。
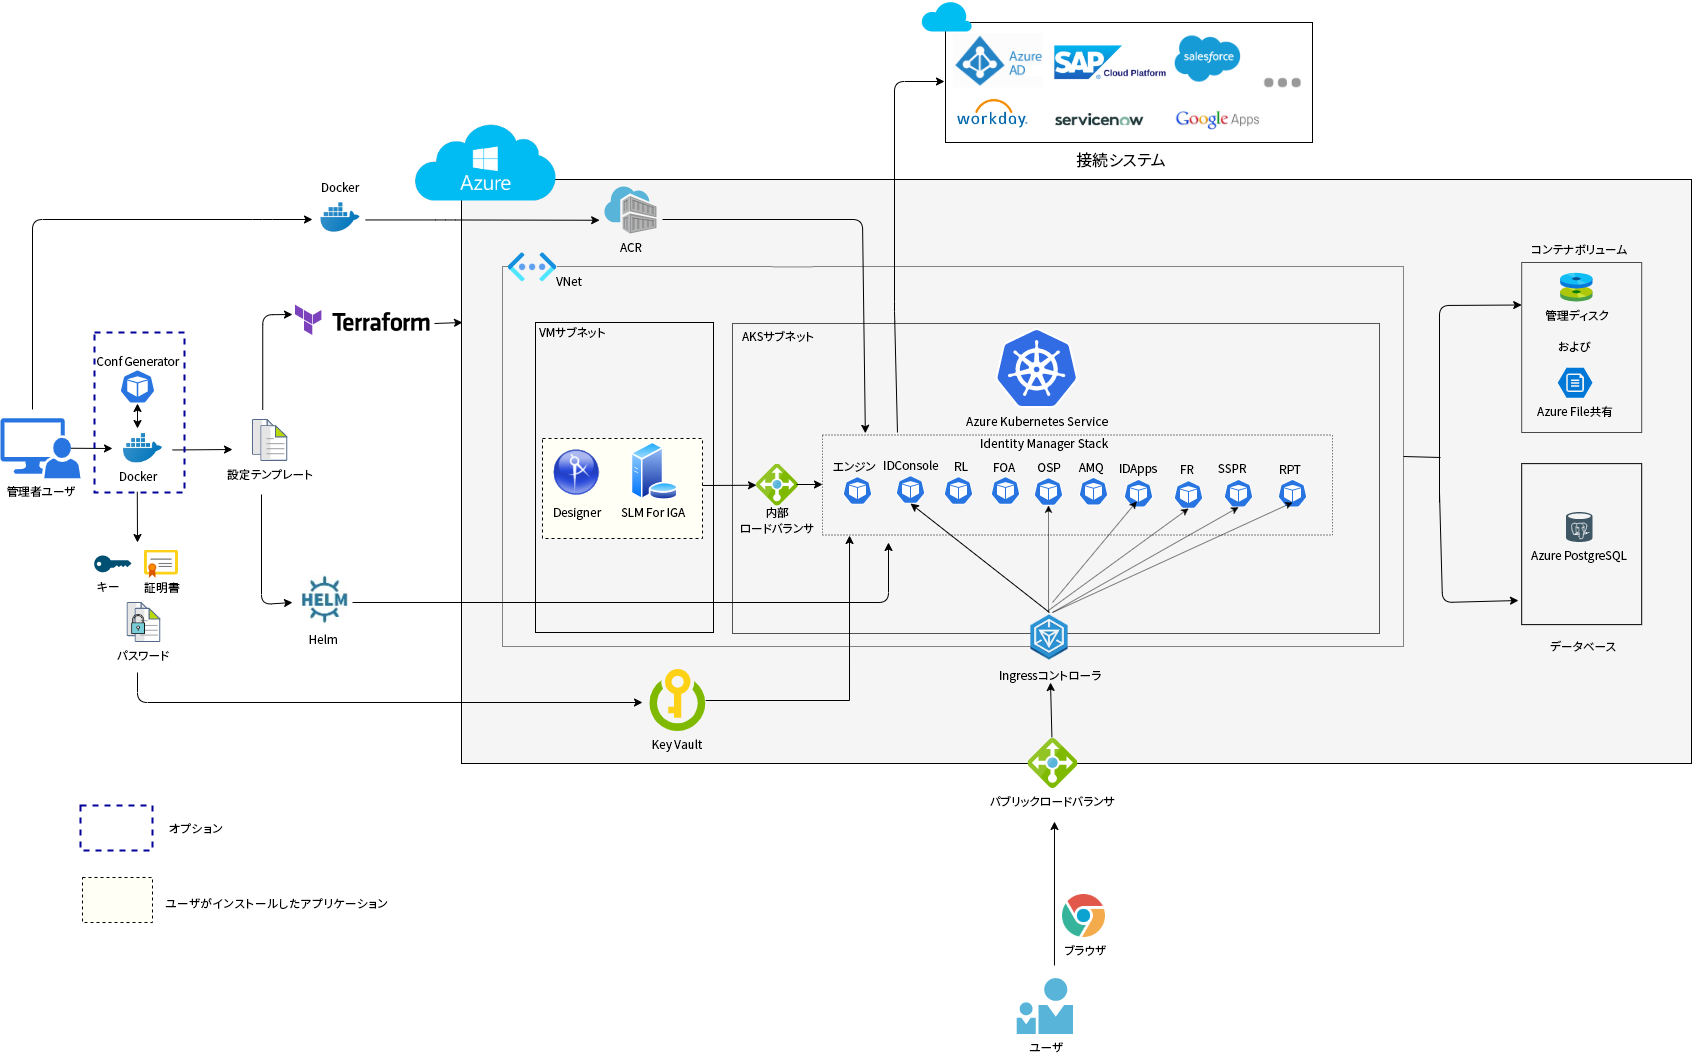
次の図は、コンテナをAzureに展開する場合のアーキテクチャの概要を示しています。
-
ACRcreate.shファイルは、新しいAzureコンテナレジストリを作成し、ユーザがDockerイメージをAzure portalにアップロード/保存できるようにします。
-
Identity Manager Configuration Generatorイメージは、次に示すタスクを実行するために使用します。
-
環境設定ファイル(TerraformファイルとHelmチャート)を生成する。
-
Azureリソースグループを作成する。
-
Key VaultをAzureリソースグループ下に作成する。
-
すべての機密情報をKey Vaultにプッシュする。
-
-
Terraformスクリプトを使用して、ユーザは次のようなインフラストラクチャを設定できます。
-
ネットワークの作成。
-
Azure PostgreSQL (オプション)。
-
Azure Kubernetes Service (AKS)。
-
-
Helmチャートを使用して、ユーザはIdentity ManagerコンテナをAzure Kubernetesクラスタ内に展開できます。
-
NGINX Ingress Controllerは、AKSクラスタ内で実行されているIdentity ManagerのWebアプリケーション(Identity Applications、Identity Reporting、Identity Consoleなどを含む)にアクセスするためのリバースプロキシとして機能します。
-
単一のドメイン(たとえば、identitymanager.eastus.cloudapp.azure.com)を購入する必要があります。
-
同じドメインがNGINX Ingress Controllerに割り当てられます。
-
-
内部ロードバランサは、エンジンのDockerホストとKubernetesクラスタ間の内部通信に使用されます。
-
永続ストレージは動的に作成され、インフラストラクチャ全体にマウントされます。
-
Identity ApplicationsとReportingは、Azureが提供するAzure PostgreSQLデータベースを使用するように設定できます。
-
DesignerとSentinel Log Management (SLM) for Identity Governance Administrationは、Terraformの実行後にユーザが手動で展開する必要があります。
概要
Azure KubernetesクラスタへのIdentity Managerコンテナの展開を計画するには、次のセクションを参照してください。