32.3 OpenText eDirectoryドライバ接続の使用
このシナリオは、1つのツリーがAWSクラウドに属し、他のツリーがエンタープライズネットワークに属する2つの別個のOpenText eDirectoryツリーにOpenText Identity Managerサーバがインストールされている場合に適しています。この設定では、OpenText eDirectoryドライバを使用して、VPN接続を介してAWSクラウドとエンタープライズネットワーク間の識別情報を同期します。エンタープライズネットワークまたはAWSクラウド上で実行されているOpenText Identity Managerサーバは、それぞれの接続アプリケーション間で識別情報を同期します。
図 32-4 OpenText eDirectoryドライバ接続を使用したハイブリッドシナリオ
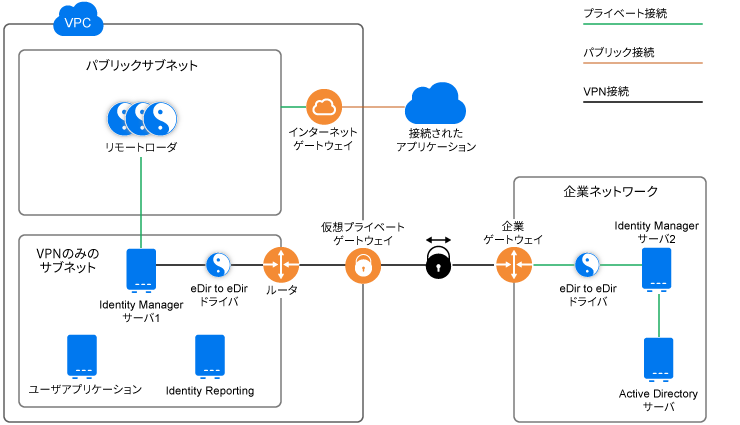
AWSクラウドとエンタープライズネットワーク間の通信は制限されています。デルタ変更のみを同期します。ドライバフィルタを設定することにより、同期する属性を制御できます。ポリシーエンジンを利用して、属性を同期するための追加のコントロールを定義することもできます。たとえば、パスワード属性の同期を制限し、複数のユーザが異なるパスワードを使用してAWSクラウドとエンタープライズネットワークからOpenText Identity Managerサーバにアクセスできるようにします。