32.2 マルチサーバドライバセット接続の使用
このシナリオでは、1つのサーバがAWSクラウドにインストールされ、もう1つのサーバがエンタープライズプレミスにインストールされている、少なくとも2つのOpenText Identity Managerサーバが、同じドライバセットを使用します。これには、VPN接続を介して識別情報を同期するためにIdentity Vaultレプリケーションチャネルを使用する完全なレプリカサーバが含まれます。エンタープライズネットワークまたはAWSクラウドで実行されているOpenText Identity Managerサーバは、それぞれの接続アプリケーション間で識別情報を同期します。
図 32-2 マルチサーバドライバセット接続を使用したハイブリッドシナリオ
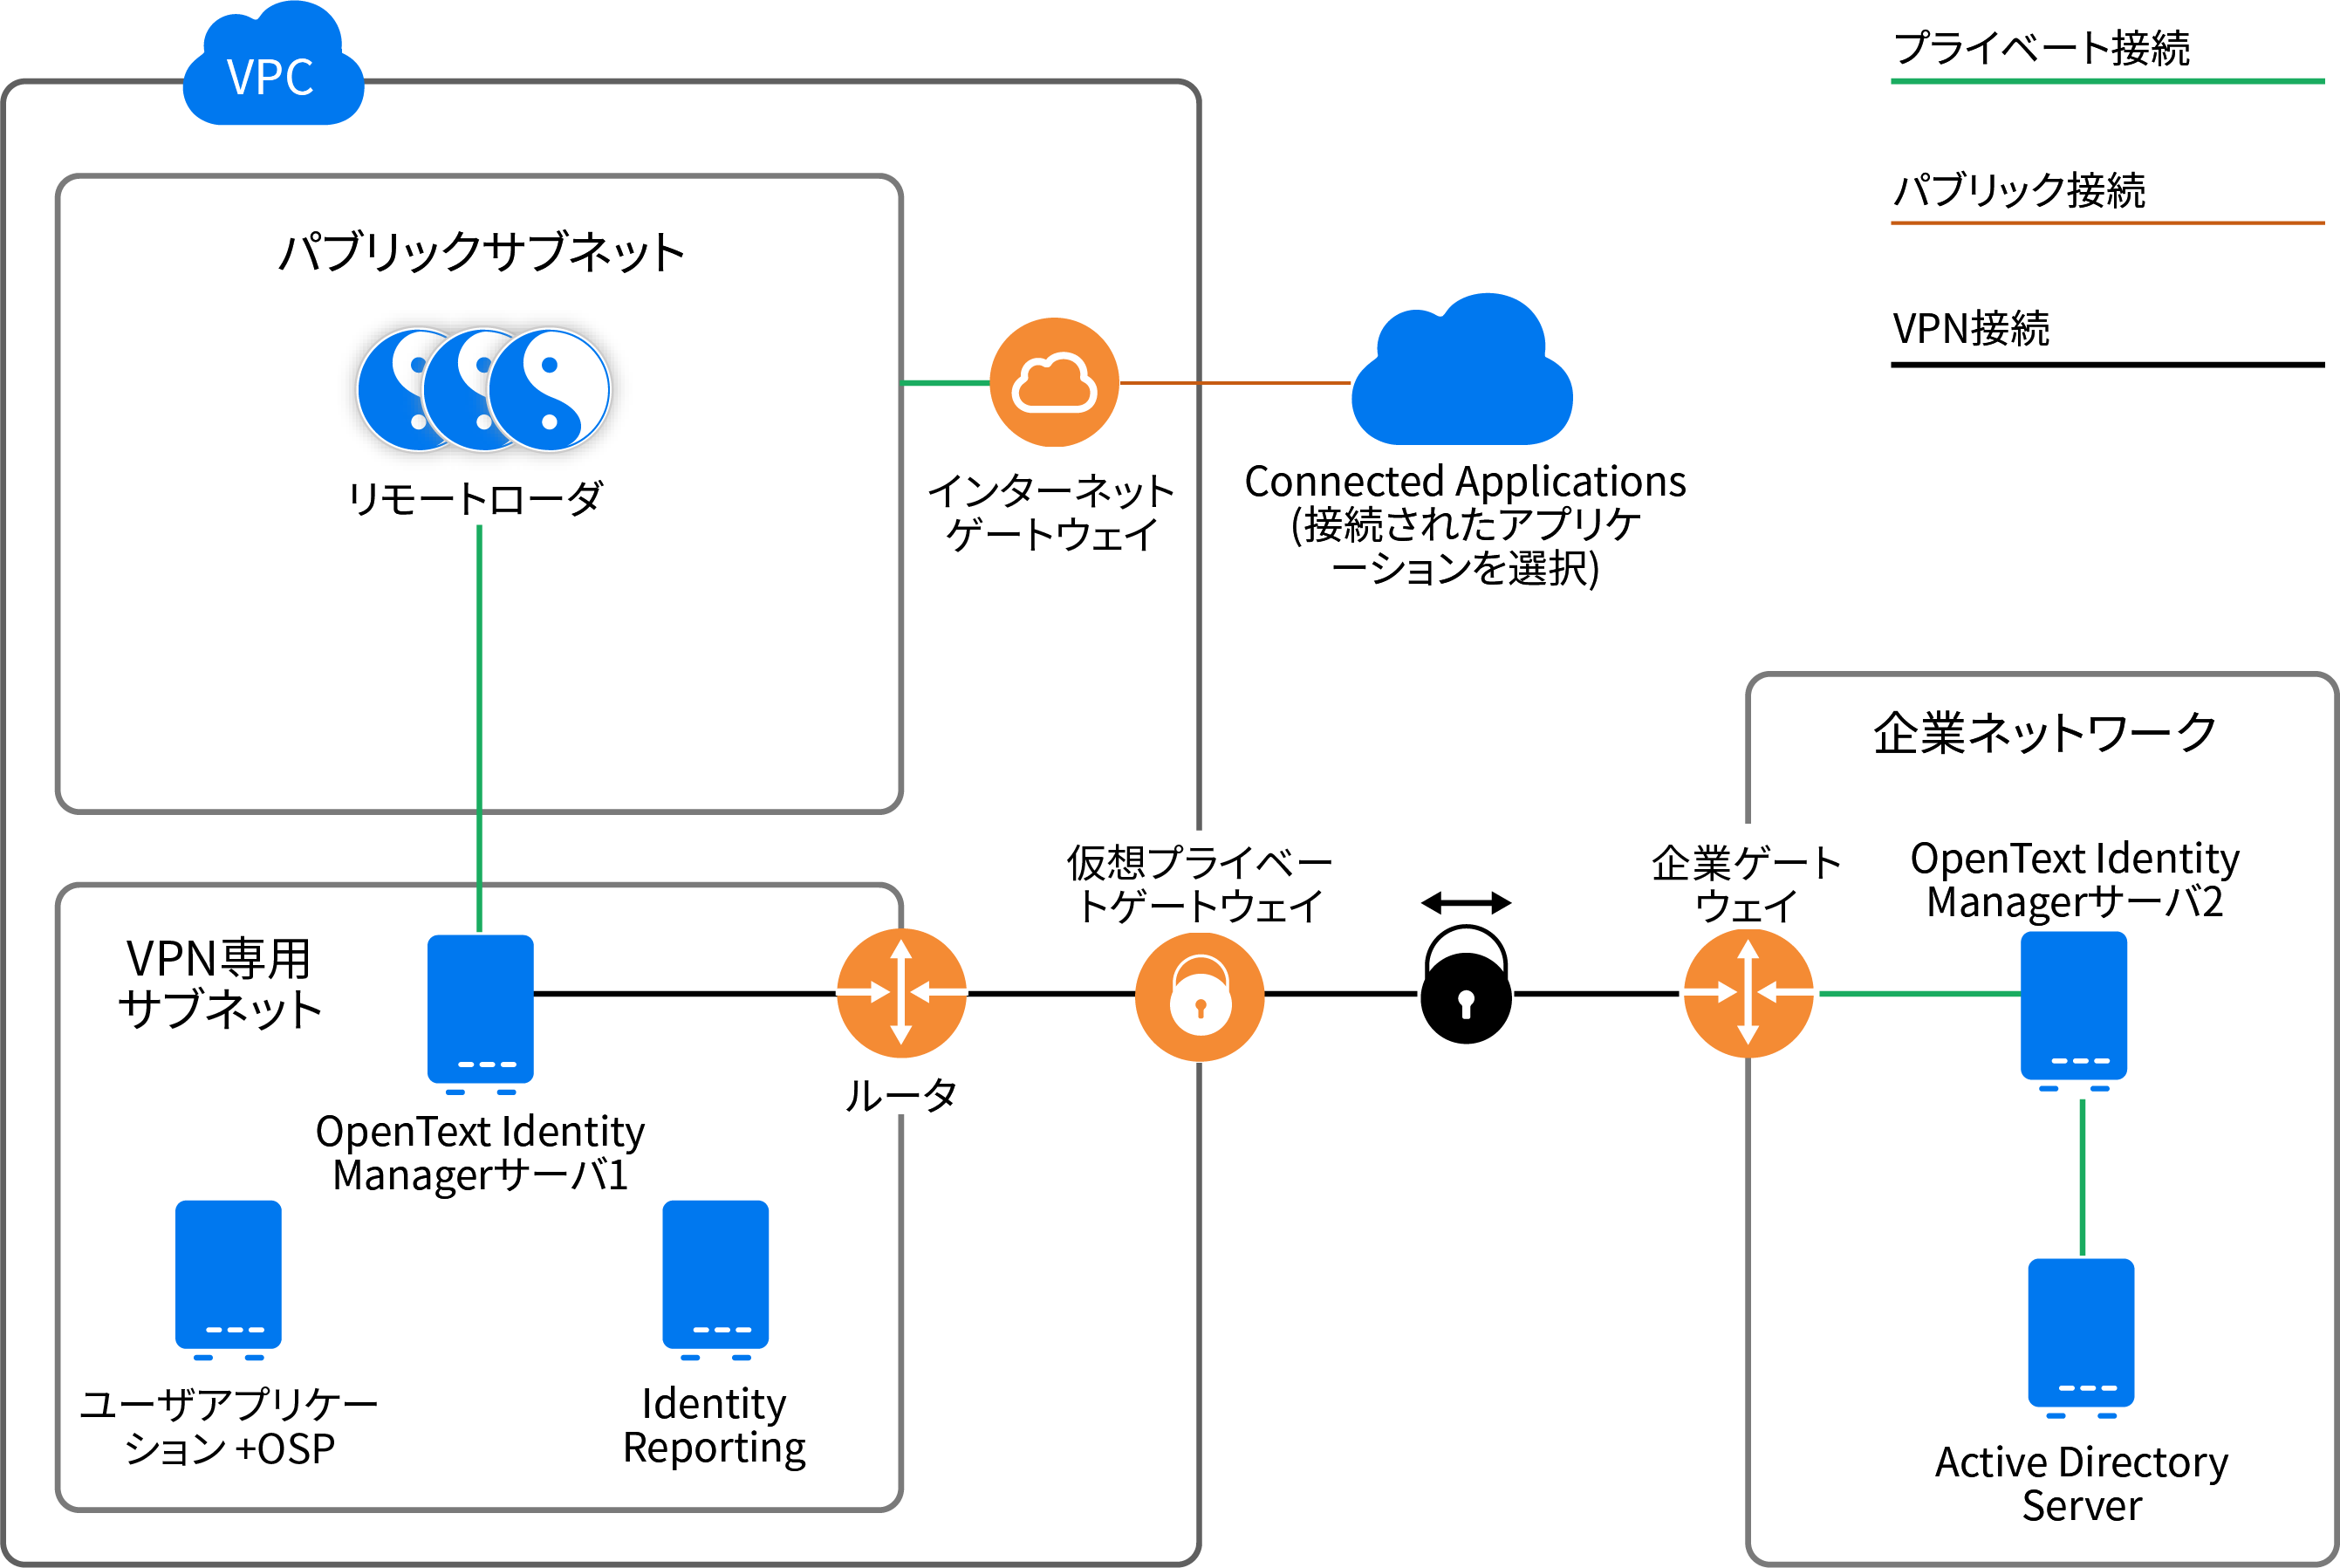
この設定では、両側でOpenText Identity Managerサーバ間のデルタ変更を同期するためにのみVPN接続を使用します。
フィルタされたレプリケーションの使用
これは、マルチサーバドライバセットシナリオの変形版であり、AWSクラウド内のサーバ上のデータパーティションのフィルタされた読み取り/書き込みレプリカが含まれます。ドライバセットパーティションの場合、どちらの側でも常に完全なレプリカパーティションを使用する必要があります。
図 32-3 制御されたレプリケーションを使用したハイブリッドシナリオ
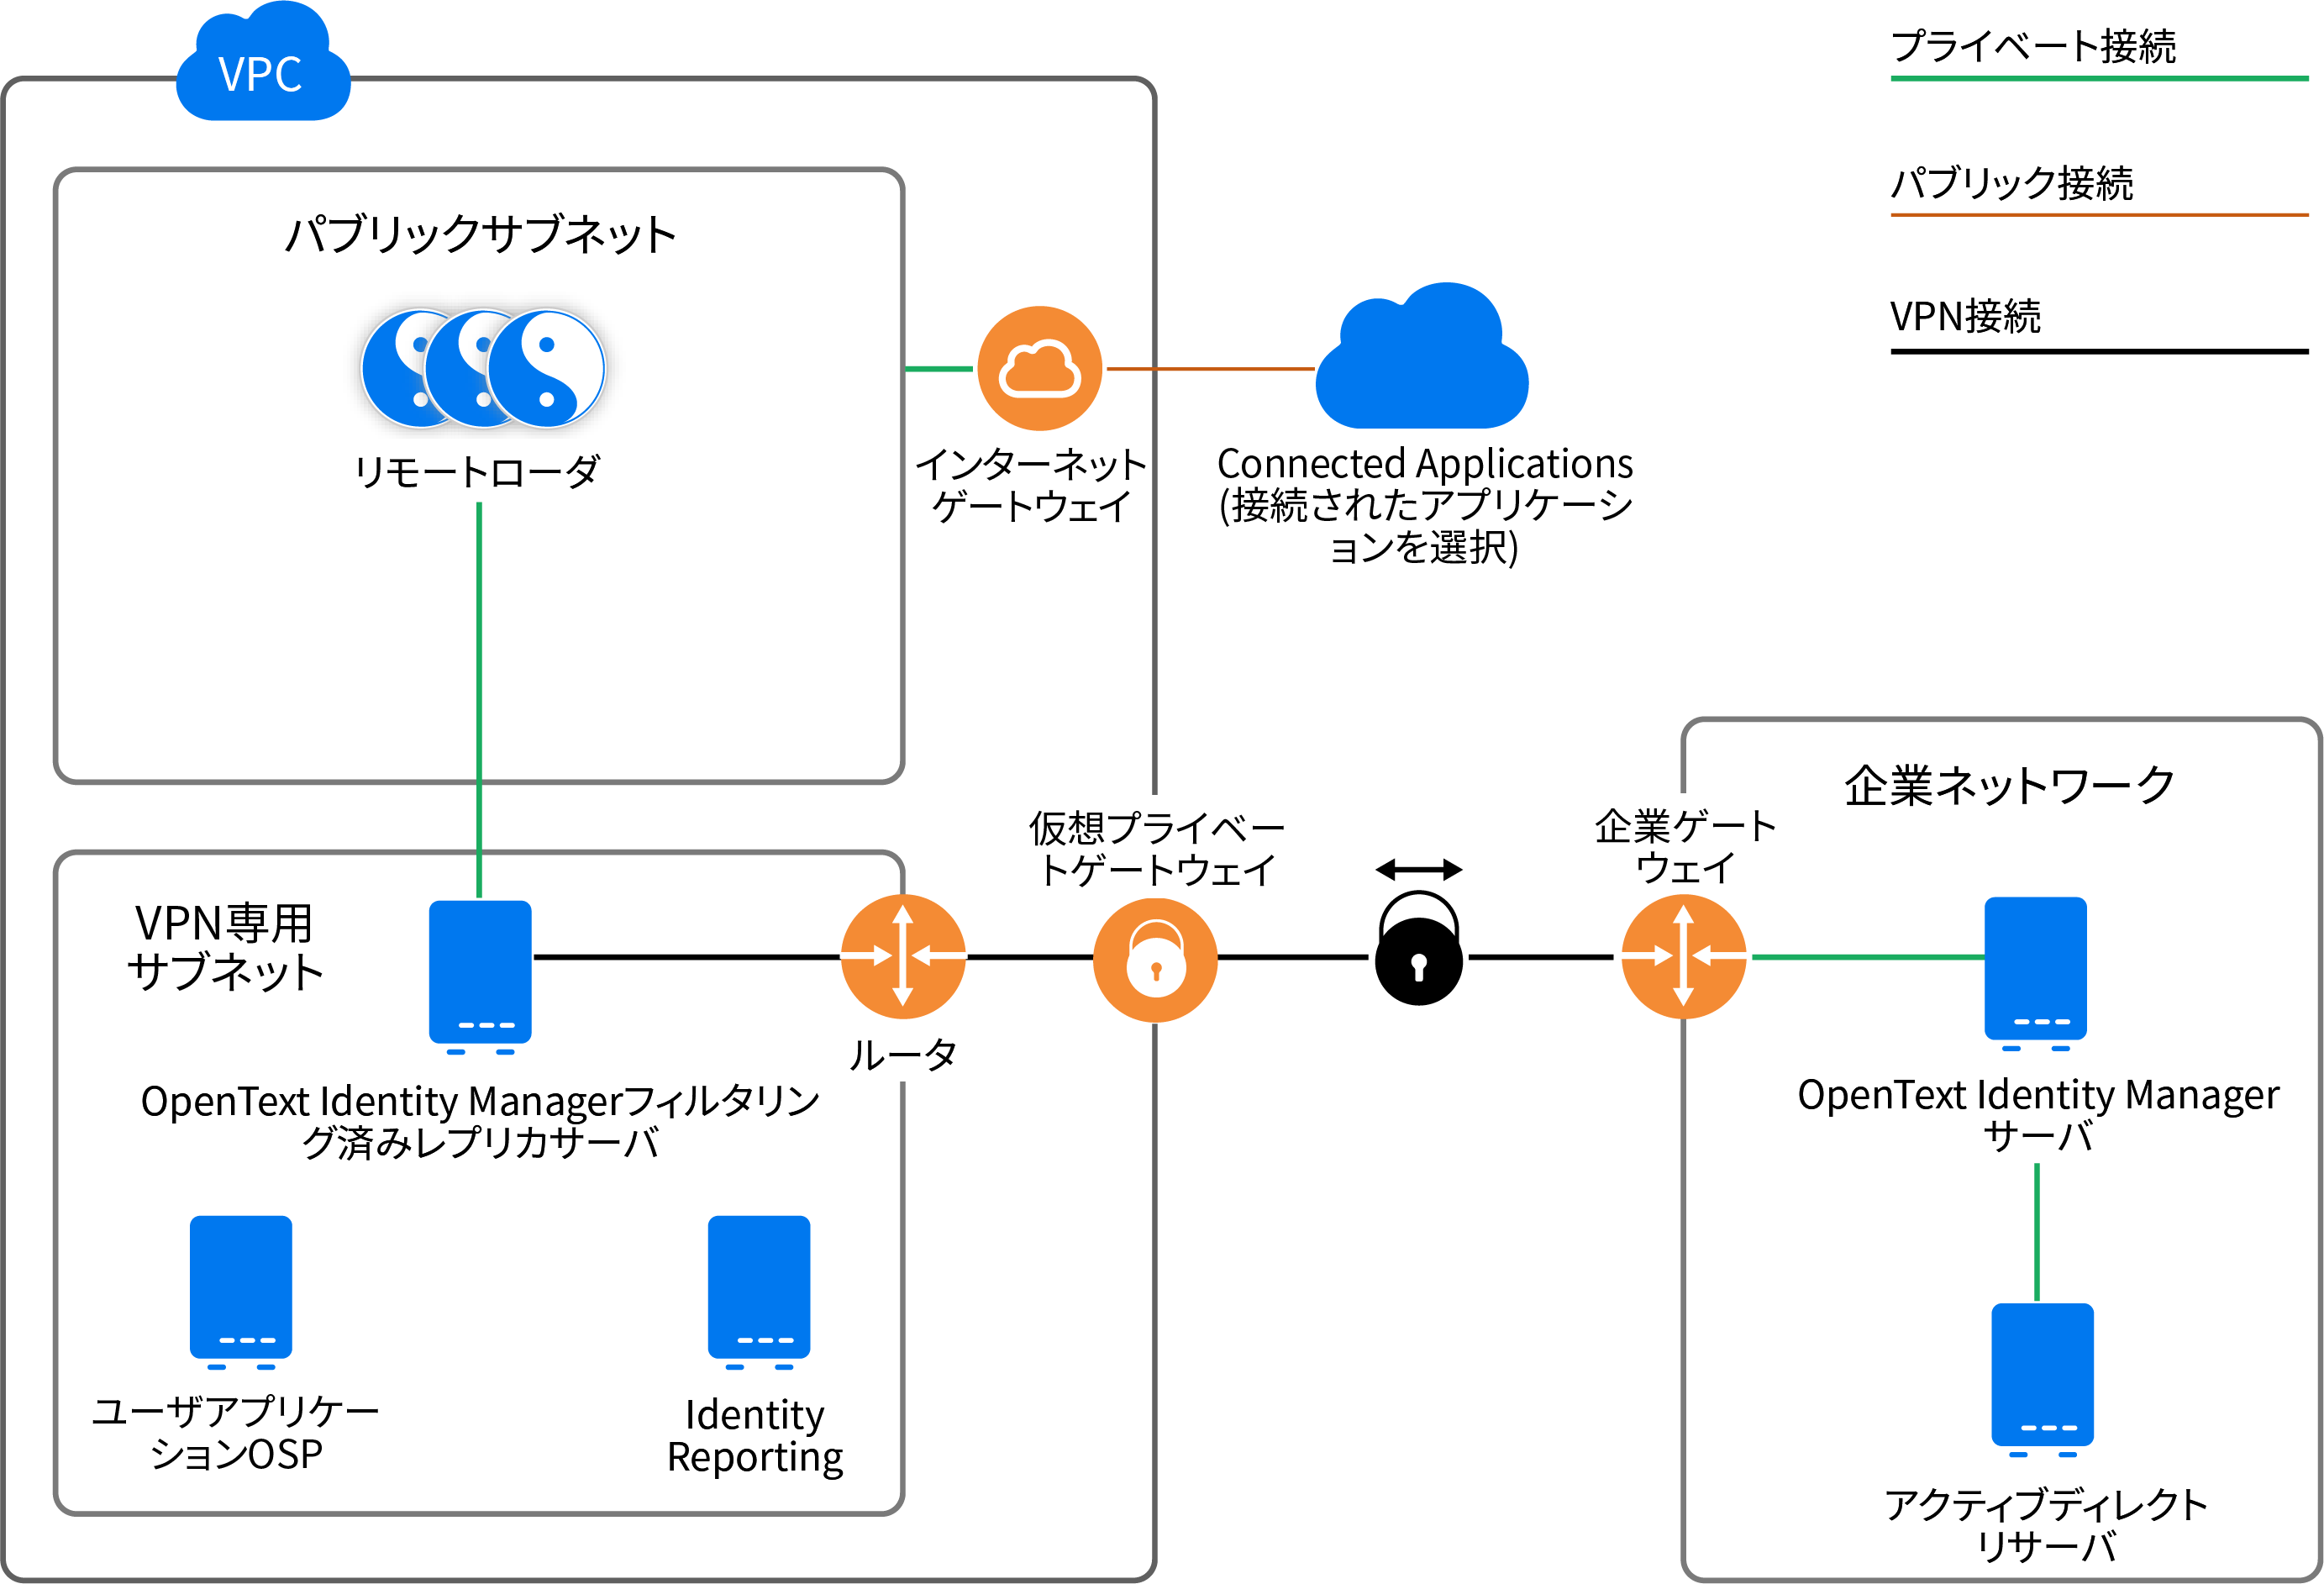
このシナリオでは、同期する属性をより詳細に制御できます。たとえば、機密属性がAWSクラウド上のOpenText Identity Managerサーバと同期するのを防ぐことができます。