17.0 Enhanced Background Authenticationの有効化
eDirectoryは、アクセスを要求しているユーザの識別情報を検証する強力な認証メカニズムを提供します。認証は2つのフェーズで構成されます。
-
ログイン
-
バックグラウンド認証(BA)
ユーザがログインすると、NMAS (NetIQモジュラー認証サービス)が、ユーザの長期資格情報(パスワードなど)を検証して、BAマテリアルをユーザに発行します。
ツリー内の他のサーバに対する認証中に、ユーザがこのBAマテリアルを使用します。このeDirectoryのシングルサインオン機能を使用すれば、長期資格情報を再度入力しなくても、ツリー内の任意のサーバに対して認証できます。
eDirectory 9.0では、専有のBAプロトコルの制限を解決できる標準ベースのBAプロトコルを導入しています。このプロトコルは、Enhanced Background Authentication (EBA)と呼ばれています。EBAが使用されている場合は、NMASがユーザにBAマテリアルとしてX.509認定を発行し、BAプロトコルが相互認証にTLSバージョン1.2を使用します。
図 17-1 EBAプロセス
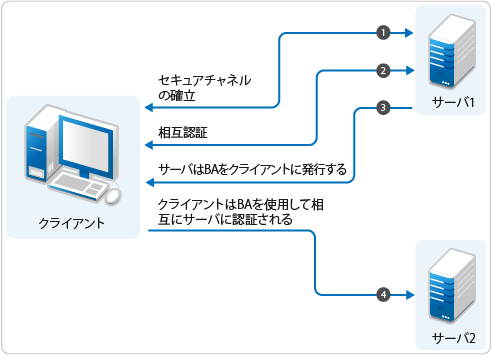
EBA対応eDirectoryツリーでは、EBA CAがEBA用の信頼されたルート証明機関です。EBA CAでは自己署名証明書が使用されます。ツリールートパーティションの書き込み可能なレプリカをEBA CAとして使用して、ツリー内のサーバのいずれかを設定できます。通常は、ツリールートパーティションの書き込み可能なレプリカをホストするツリー内で設定され、EBAを使用して設定された最初のサーバがEBA CAとして機能します。また、ツリールートパーティションの書き込み可能なレプリカを含むツリー内の任意のeDirectory 9.2サーバをEBA CAとして機能するように設定することもできます。
図 17-2 EBA認証局
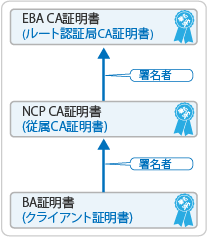
ツリー内の各EBA対応サーバが、EBA CAに従属する認証局になり、NCP CAと呼ばれます。ログイン後に、NMASがNCP CAによって発行されたBA証明書をログインしているユーザに返します。
メモ:eDirectoryにログインするどのオブジェクトについても、オブジェクトDNのすべてのネーミング属性のOIDがスキーマに設定されている必要があります。
EBAを使用してeDirectoryサーバに対して認証するには、クライアントにツリーのEBA CA証明書が必要です。EBA CA証明書を取得するには、ebaclientinitユーティリティを使用します。これは、edirectory 9.0以降にパッケージ化されている新しいコマンドラインユーティリティです。このユーティリティは、ツリーのEBA CA証明書をダウンロードし、. eba.p12という名前のファイルに保存します。このファイルは、Linux上のユーザのホームディレクトリ($HOME)とWindows上のユーザのプロファイルディレクトリ(%USERPROFILE%)に存在します。
メモ:EBAを正しく機能させるためには、eDirectory環境内のすべてのEBA対応サーバとクライアント上の時刻を同期させます。
ebaclientinitユーティリティを複数のツリーに対して実行すると、eDirectoryツリーに関連付けられたEBA CA証明書が.eba.p12ファイルに追加されます。各eDirectoryツリー用のEBA CA証明書を取得するには、ツリーごとに1回ずつebaclientinitユーティリティを実行します。